

Watcher v3.5.3
AI搭載の脅威インテリジェンスプラットフォーム。自動CVE/ランサムウェア監視、ドメイン監視、データ漏洩検出、インシデント対応を実現し、MISP/TheHiveと統合。

AIを活用した自動サイバーセキュリティ脅威検知プラットフォーム

Watcherは、AIを活用した脅威インテリジェンス分析によって新たなサイバーセキュリティ脅威を発見・監視するために設計されたDjango & React JSプラットフォームです。Webサーバー上にデプロイすることも、Docker経由ですばやく実行することもできます。
Watcherの機能
Watcherは、包括的な脅威検知と監視によってセキュリティ運用を強化します:
-
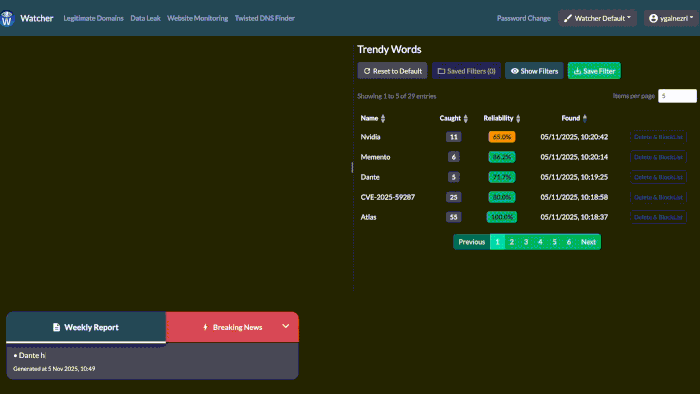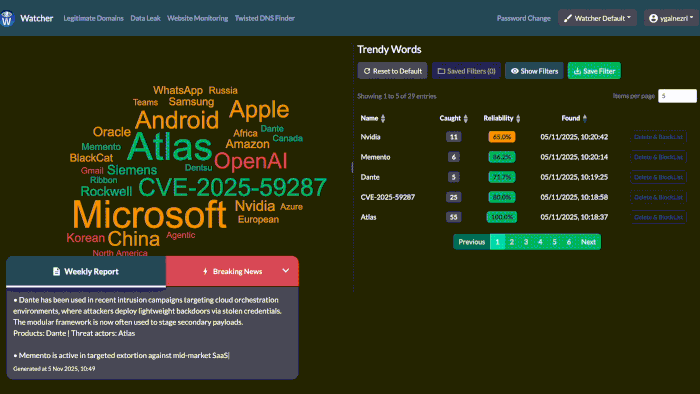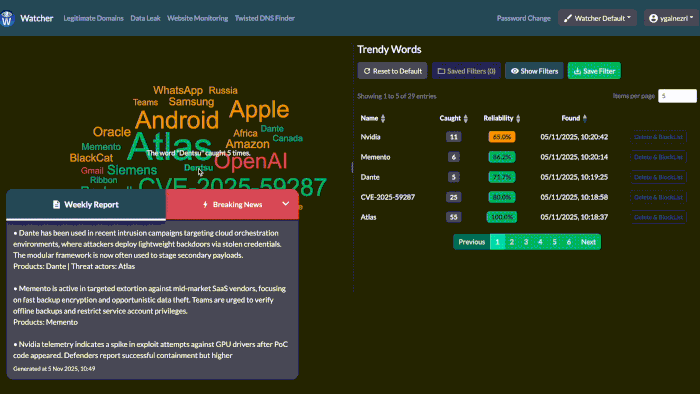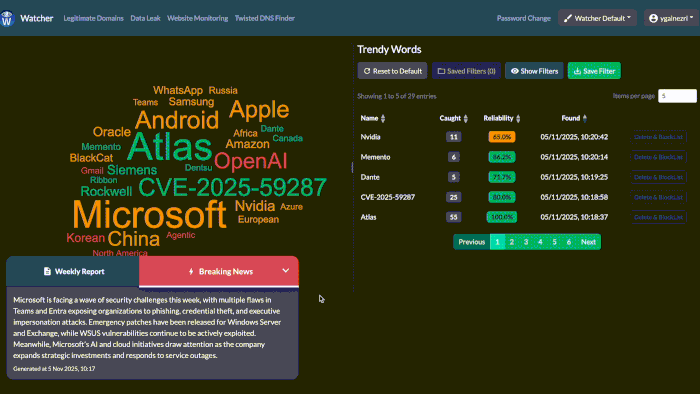
AI駆動の脅威インテリジェンス - 生の脅威データを実用的なインテリジェンスに変換します。週次の自動ダイジェストでサイバーセキュリティのトレンドトップ5トピックを提供し、脅威が発生した際にはリアルタイムの速報アラートを発信し、関連するCVEや脅威アクターの詳細を含む任意のセキュリティキーワードのオンデマンドサマリーを提供します。
-
CVE & ランサムウェアインテリジェンス - 外部の脅威データを継続的に取得・相関分析・可視化します:cve.circl.luからのCVE、ransomware.liveおよびransomlook.ioからのランサムウェア被害者とグループ。キーワードベースのWatchルールを定義して、特定の脅威が組織の状況に該当した際にアラートを受け取ることができます。
-
新興脅威の検知 - CERT-FR(www.cert.ssi.gouv.fr)、CERT-EU(www.cert.europa.eu)、US-CERT(www.us-cert.gov)、Australian Cyber Security Centre(www.cyber.gov.au)などのRSSフィードを通じてサイバーセキュリティのトレンドを監視します。新たな脆弱性、マルウェアキャンペーン、脅威アドバイザリが出現するたびに追跡します。
-
正規ドメイン管理 - 有効期限、再取得状況、レジストラ情報、連絡先を含む承認済みドメインを一元管理します。監視対象の悪性ドメインを正規のものへ容易に変換できます。UDRPケースの自動追跡。
-
情報漏洩の監視 - Pastebin、StackOverflow、GitHub、GitLab、Bitbucket、APKMirror、npmレジストリなど、Web全体にわたる機密データの露出を検知します。漏洩した認証情報、APIキー、機密情報をいち早く捕捉します。
-
悪意のあるドメインの監視 - 悪意のあるドメインの IP アドレス、メール/MX レコード、Web コンテンツの変更を監視します。TLSH ファジーハッシュを使用して改変を検出します。レジストラおよび有効期限アラートを備えた自動 RDAP/WHOIS チェック。
-
疑わしいドメインの検出 - 以下を通じて、あなたの組織を標的とする潜在的に悪意のあるドメインを特定します:
- dnstwist を使用した ドメイン生成アルゴリズム検出 により、タイポスクワッティング、ホモグラフ攻撃、および類似のドメインバリアントを発見
- certstream を介した 証明書透明性の監視 により、新規登録された疑わしいドメインをリアルタイムで捕捉
追加機能
強力な統合と管理ツールで Watcher の機能を拡張します:
- TheHive 完全同期 - TheHive との統合。自動アラート作成、スマートケース管理、IOC エンリッチメント、すぐに使える Cortex Analyzers & Responders を備えています。詳細な設定は こちら のドキュメントで提供されています。
- MISP 統合 - 侵害指標 (IOC) を MISP へシームレスにエクスポート。スマート UUID トラッキング、自動オブジェクト作成、協調的な脅威インテリジェンス共有のための手動属性更新を備えています
- SSO / OpenID Connect - 任意の OIDC プロバイダー (Keycloak、Azure AD など) を介したフェデレーテッドログイン。PKCE と Knox トークン発行に対応。
.envによりインスタンスごとに設定可能 - 一括追加 & 一括操作 - 1 行に 1 項目 トグルで多数の項目を一度に追加 (書き込みなしのプレビューと、項目ごとの作成 / スキップ / エラーのサマリー付き)、または任意のテーブルで行にチェックを入れて一度に編集、削除、エクスポート (正当なドメインまたは MISP へ)
- 柔軟な認証 - LDAP、ローカル、および SSO/OIDC 認証システムをサポート
- コネクタダッシュボード - スーパーユーザー専用の
/connectorsページで、すべての外部統合 (SMTP、Slack、Citadel、TheHive、MISP、CyberWatch フィードなど) を一箇所から表示、編集、テストできます。暗号化された認証情報の保存とコネクタごとのヘルスチェックを備えています。 - スマート通知 - CyberWatch や UDRP 判定を含むすべてのモジュールにわたる重大な検出結果やしきい値違反について、メール、Slack、または Citadel アラートを受信
- インタラクティブ API ドキュメント - drf-spectacular により生成される
/api/docs/の自動生成 Swagger UI と/api/schema/の OpenAPI 3 スキーマ - チケットシステム統合 - セキュリティ検出結果をチケットシステムへ自動的に連携
- 包括的な管理インターフェース - Django の強力な管理パネルを通じて Watcher のあらゆる側面を管理
- 高度なアクセス制御 - チームコラボレーションのための詳細なユーザー権限とグループ管理
- モダンな UI 体験 - カスタマイズ可能なテーマ、サイズ変更可能なダッシュボードパネル、保存済みフィルターセットによる高度なフィルタリング、永続的なユーザー設定を備えたモダンなインターフェース
関連する依存関係
Watcherは以下のオープンソースツールとライブラリを活用しています:
- Hugging Face Transformers - 脅威インテリジェンスの要約とエンティティ抽出を支えるAI/MLフレームワーク
- google/flan-t5-base - AIによる脅威サマリーを生成するテキスト-to-テキスト生成モデル
- dslim/bert-base-NER - IOCの自動抽出のための固有表現認識
- certstream - Certificate Transparencyの監視
- dnstwist - ドメイン名のパーミュテーションエンジン
- SearxNG - プライバシーに配慮したメタ検索エンジン
- PyMISP - MISP脅威インテリジェンスプラットフォームとの統合
- TLSH - コンテンツの類似性検出のためのファジーハッシュ
- mozilla-django-oidc - OpenID Connect認証バックエンド
- drf-spectacular - OpenAPI 3スキーマの生成とSwagger UI
- deck.gl - WebGLを活用した地理空間可視化 (WorldMap)
- MUI (Material UI) - KPIカードとチャート用のReactコンポーネントライブラリ
- shadow-useragent - User-Agentローテーションライブラリ
- NLTK - テキスト処理のためのNatural Language Toolkit
アプリのプレビュー
以下のスクリーンショットはすべて架空のデータ (実在しない企業「Altair Dynamics」) を使用しています。
概要
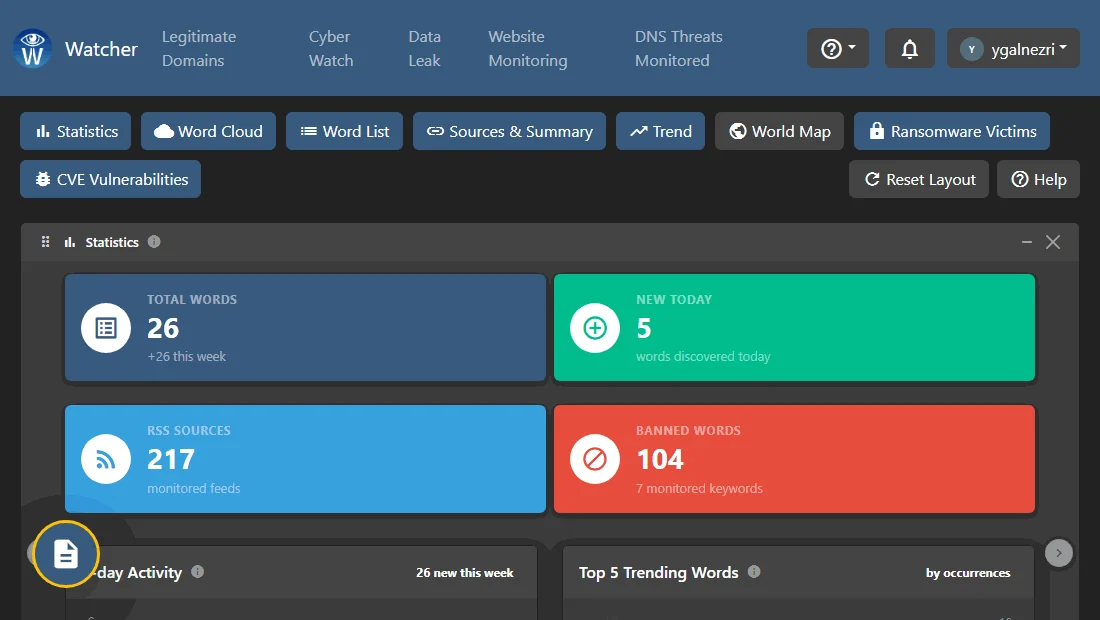
プラットフォームのツアー: AIによる週次レポートと速報ニュース、脅威ダッシュボード、正規ドメインと不審なドメイン、DNS脅威、データ漏洩、Cyber Watch。
脅威検出
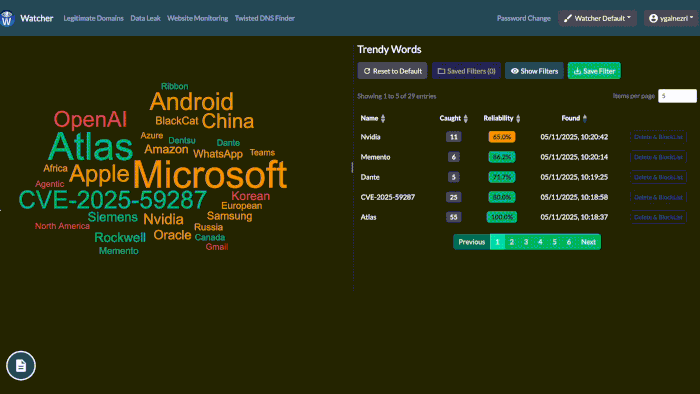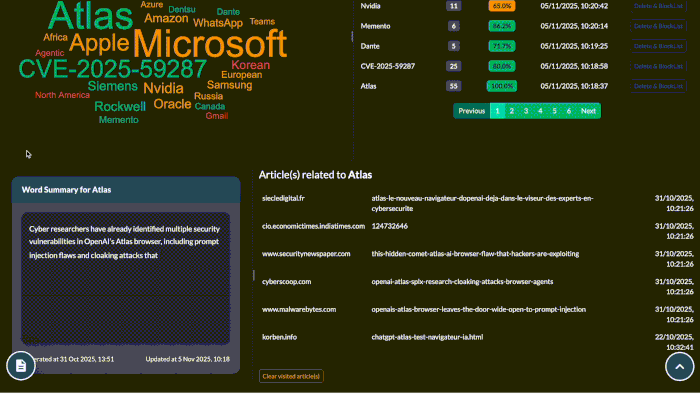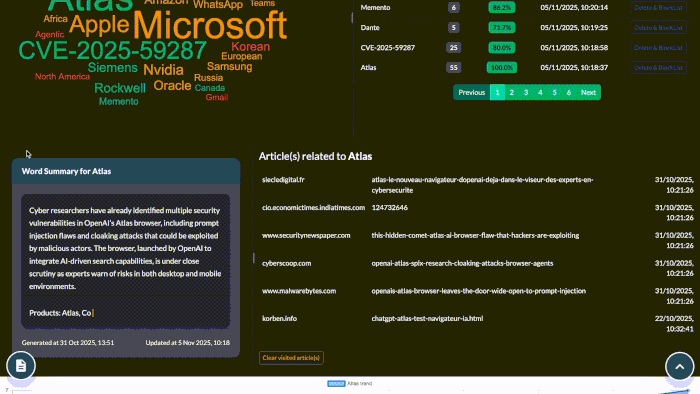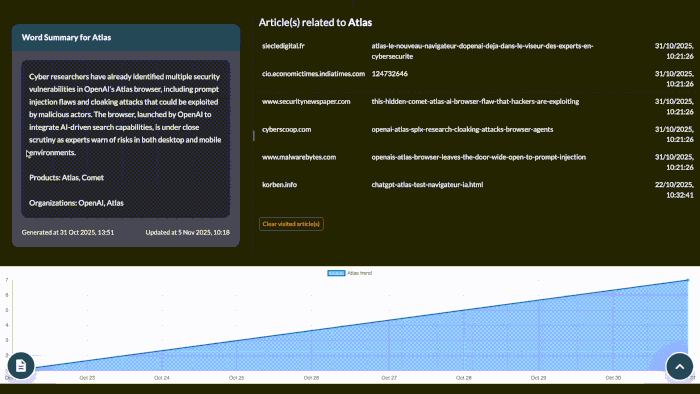
AIによる週次サマリーと速報ニュース
不審なドメイン名の検出

正規ドメインリスト
