

redamon v6.14.1
偵察、悪用、および悪用後の活動を単一のパイプラインに連鎖させ、その後、検出結果をトリアージし、コード修正を実装し、プルリクエストを作成する自律型AIレッドチームフレームワーク。

世界が知る前に、隠されたものを暴け
RedAmon は、AI 駆動のペネトレーションテスト向けの次世代エンタープライズグレードプラットフォームであり、エージェント型オフェンシブセキュリティの最前線に位置します。 セルフホスト型でマルチユーザーおよびマルチテナントに対応し、ロールベースのアクセス制御、Rules of Engagement の適用、追記専用の監査証跡を備えています。セキュリティチームは、自らが管理するインフラに対して全範囲の評価を実行できます。攻撃対象領域はグラフとしてマッピングされ、エクスプロイトは人間の承認ゲートの背後でエージェントによって実行され、修正はプルリクエストとして提供されます。データを環境外に出せない場合には、ローカルモデルもサポートされます。









法的免責事項: 本ツールは許可されたセキュリティテスト、教育目的、および研究のみを目的としています。自身が所有していない、または明示的な書面による許可を得ていないシステムのスキャン、プロービング、攻撃には決して使用しないでください。不正アクセスは違法であり、法律により処罰されます。本ツールを使用することにより、あなたは自身の行為に対して全責任を負うことに同意したものとみなされます。免責事項の全文を読む
🏆 注目の実績: RedAmonはXBOWウェブセキュリティベンチマークの101 / 104 (97.1%) を完全ブラックボックスで解決します。すべての解決には、完全かつ未編集の生のエージェントセッションおよび再現可能なステップバイステップのウォークスルーが付属します。任意の行を開けば、フラグがどのように攻略されたかを、ツール呼び出しごとに正確に読むことができます。行単位で監査可能です。XBOW検証ベンチマークのスコアカード をご覧ください。
📊 カバレッジ、測定および自己採点: Bug Bounty Coverage — The Full Taxonomy Audit (PDF, 124 pages) は、Webバグバウンティで見つかる脆弱性の全 397 クラスに対してRedAmonを1行ずつ監査し、すべての判定の背後にある正確なモジュール、スキル、またはスキャナーを明示し、偵察パイプラインとエージェントシステムをそれぞれの担当範囲に照らして個別に採点しています。意図的に自己批判的であり、カバーされていることと同じくらい明確に不足していることを記録しています: 134 クラスが完了、210 クラスが構築バックログ、44 クラスが意図的に除外され、すべてのクラスに対して明示的な判断が1つずつあります。
動的マルチツール並列偵察パイプライン
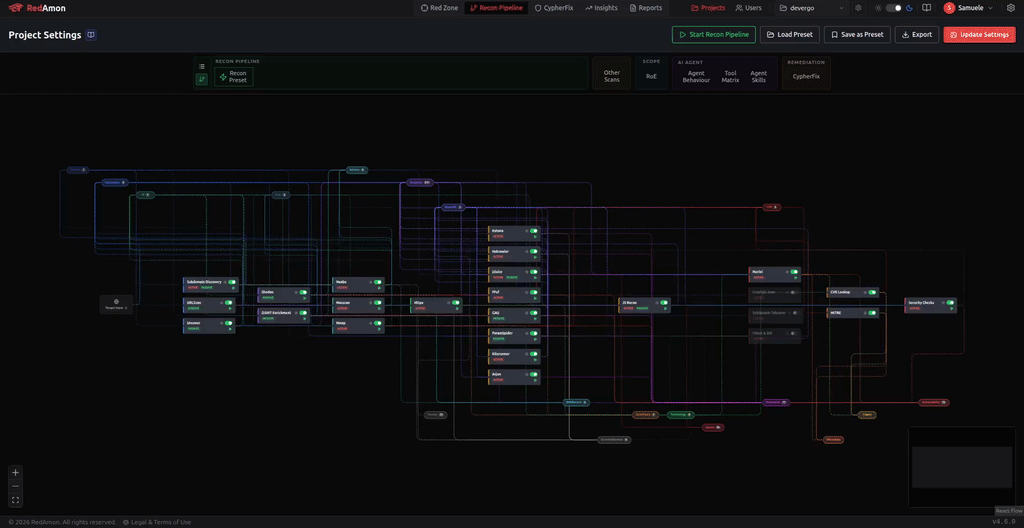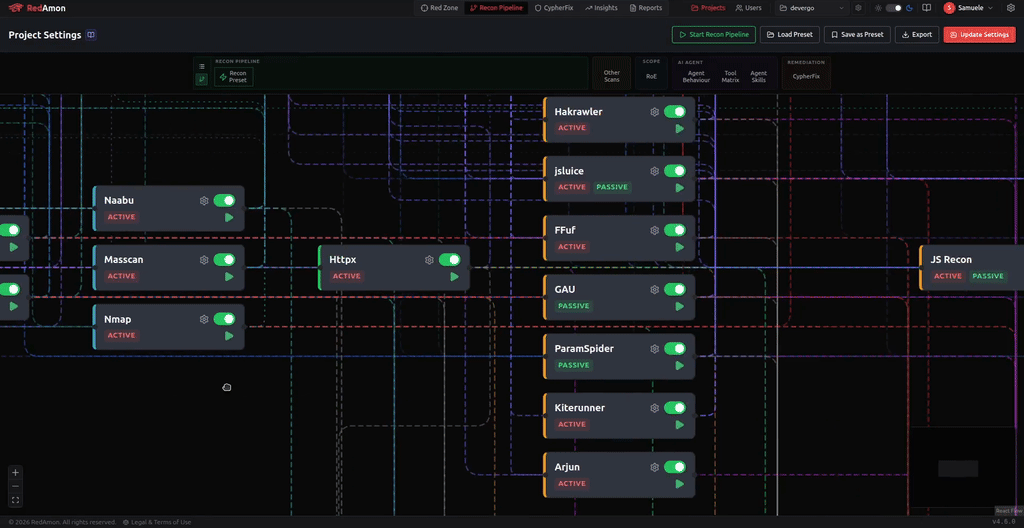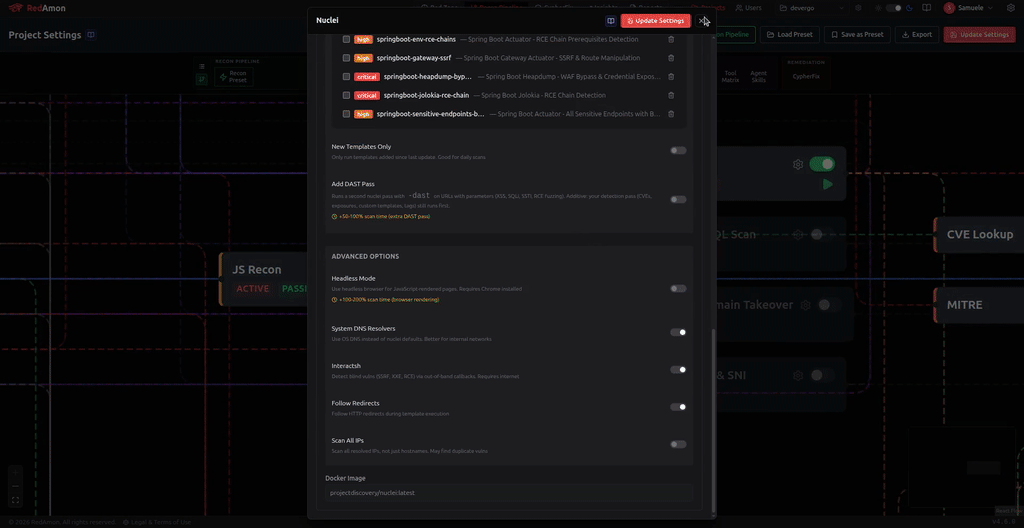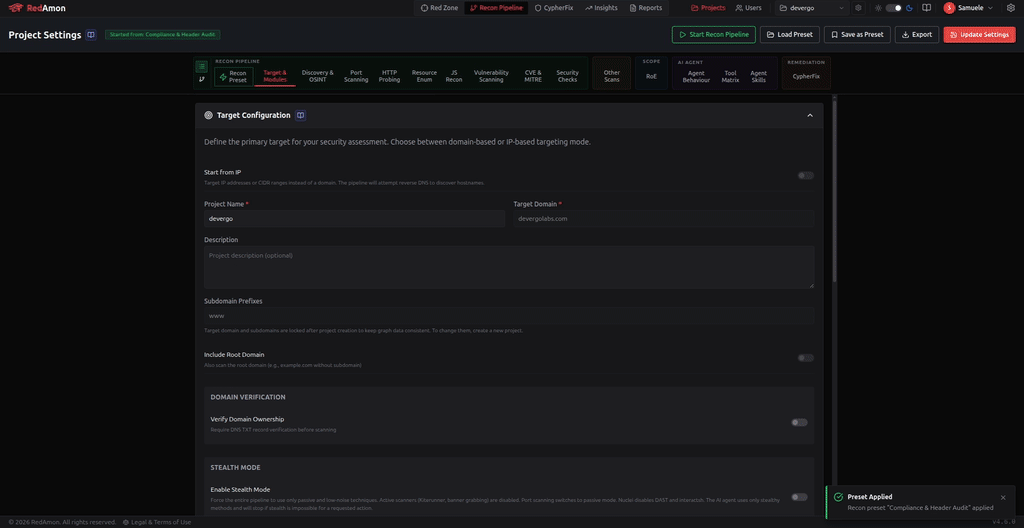
RedAmonは複数の偵察ツールを並列で起動し、それぞれが結果をリアルタイムで共有ナレッジグラフに供給します。ツールは起動し、ライブの発見に基づいてスコープを適応させ、手動介入なしで連携します。攻撃対象領域全体 -- サブドメイン、ポート、エンドポイント、パラメータ -- が数時間ではなく数分で具現化します。
生きたナレッジグラフとしての偵察
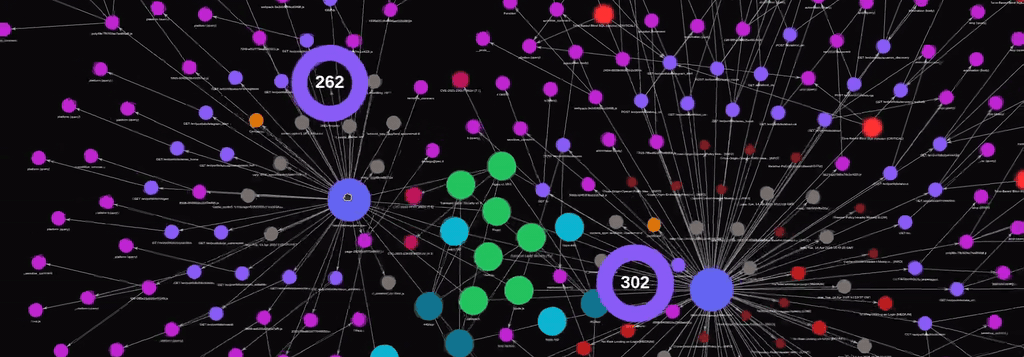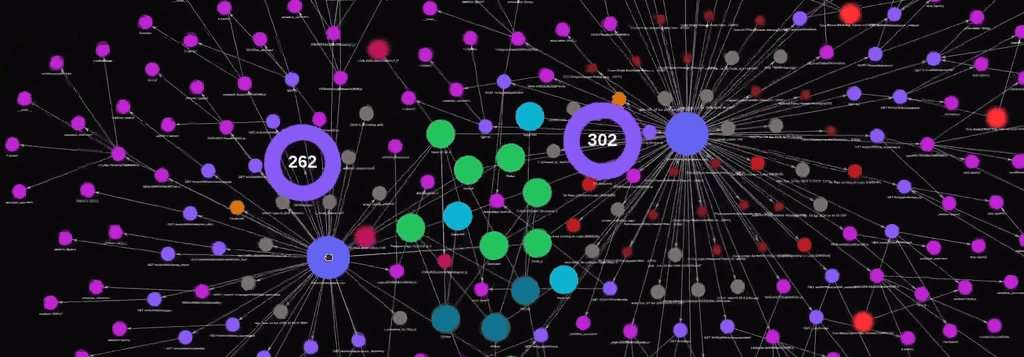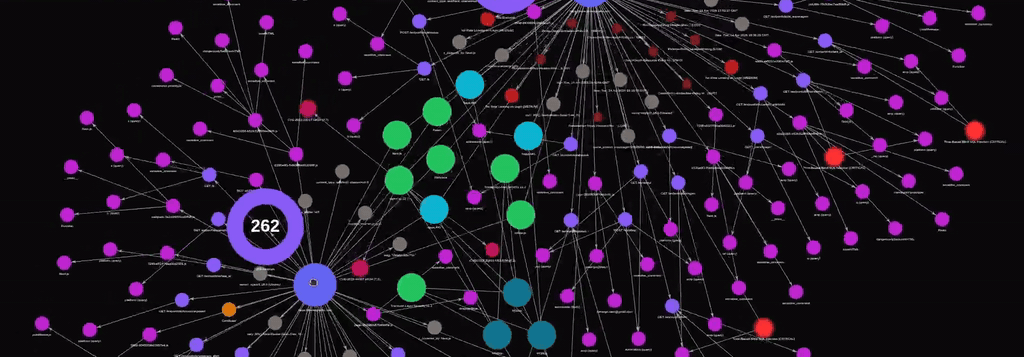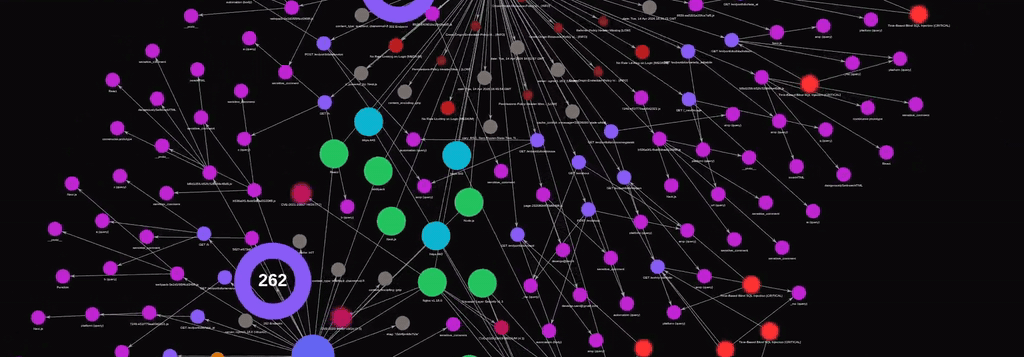
業界標準のスキャナーを連鎖させ、各ツールの出力が次のツールに供給され、その後単一のNeo4jナレッジグラフに統合されます。検出結果は重複排除され、関係は明示的になり、エージェントは自然言語でクエリ可能な、構造化され完全に接続された攻撃対象領域を引き継ぎます。