

Decepticon v1.1.44
レッドチーム向け自律型ハッキングエージェント
Decepticon — 自律型レッドチームエージェント
「またAIハッカーか?どうせnmapを実行してレポートを書くだけだろう。」


☁️ セルフホストしたくない? Decepticonはクラウドで稼働中。
Dockerのセットアップは不要 — ブラウザから直接、自律型レッドチームエンゲージメントを実行できます。

インストール
前提条件: Docker および Docker Compose v2。 macOS (Apple Silicon + Intel)、Linux (amd64 + arm64)、Windows (amd64 + arm64) をサポート — PowerShellによるネイティブ実行、またはWSL2 (Ubuntu / Kali) 経由。
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
デフォルトの起動では、コア管理プレーン (LiteLLM、PostgreSQL、Neo4j、Skillogy、LangGraph、sandbox) が立ち上がり、ターミナルCLIが起動します。専門ワークロード (BloodHound CE、Sliver C2、Ghidra MCP など) とWebダッシュボードはオンデマンドで起動します — オーケストレーターは ops_start("ad") などで専門エージェントを起動し、ダッシュボードはCLI内から /web で立ち上げます (Web Dashboard を参照)。
Windows (PowerShell、ネイティブ)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ クイックスタート · セットアップ完全ガイド
Claude Code または Codex から使用する
Decepticonを起動した後、コーディングエージェントにそのMCPサーバーを登録します:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
インストール済みのコーディングエージェントに対応するコマンドを使用し、次に
decepticon skill install を実行して両方のエージェントにオペレーターガイドを追加します。Agent Skill、
ツールワークフロー、ソースからのインストール方法については
外部エージェントガイド を参照してください。
ライブラリとして使用する (pip)
エージェントの上に構築する場合 — 製品、研究統合、カスタムオーケストレーターなど — は、PyPIからSDKをインストールします:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon は クライアントSDK です: エージェントファクトリ、ミドルウェア、ツール、スキルを同梱し、LLM呼び出しとサンドボックス実行をHTTP経由でランタイムサービス (DECEPTICON_LLM__PROXY_URL、SANDBOX_URL) にルーティングします。エージェントの実行にはこれらのサービスが依然として必要です — 上記のDockerスタックを使用するか、URLを独自の同等サービスに向けてください。ファクトリのオーバーライドサーフェス、宣言的な PluginBundle プラグイン、セーフティゲートについては ライブラリとしてのDecepticon を参照してください。
💖 Decepticonを支援する
私たちはDecepticonを、AI駆動の脅威ランドスケープに対する Offensive Vaccine へと育てています。自律型レッドチーミングがより強固な防御への道であると信じるなら、プロジェクトへの支援をご検討ください。
ベンチマーク
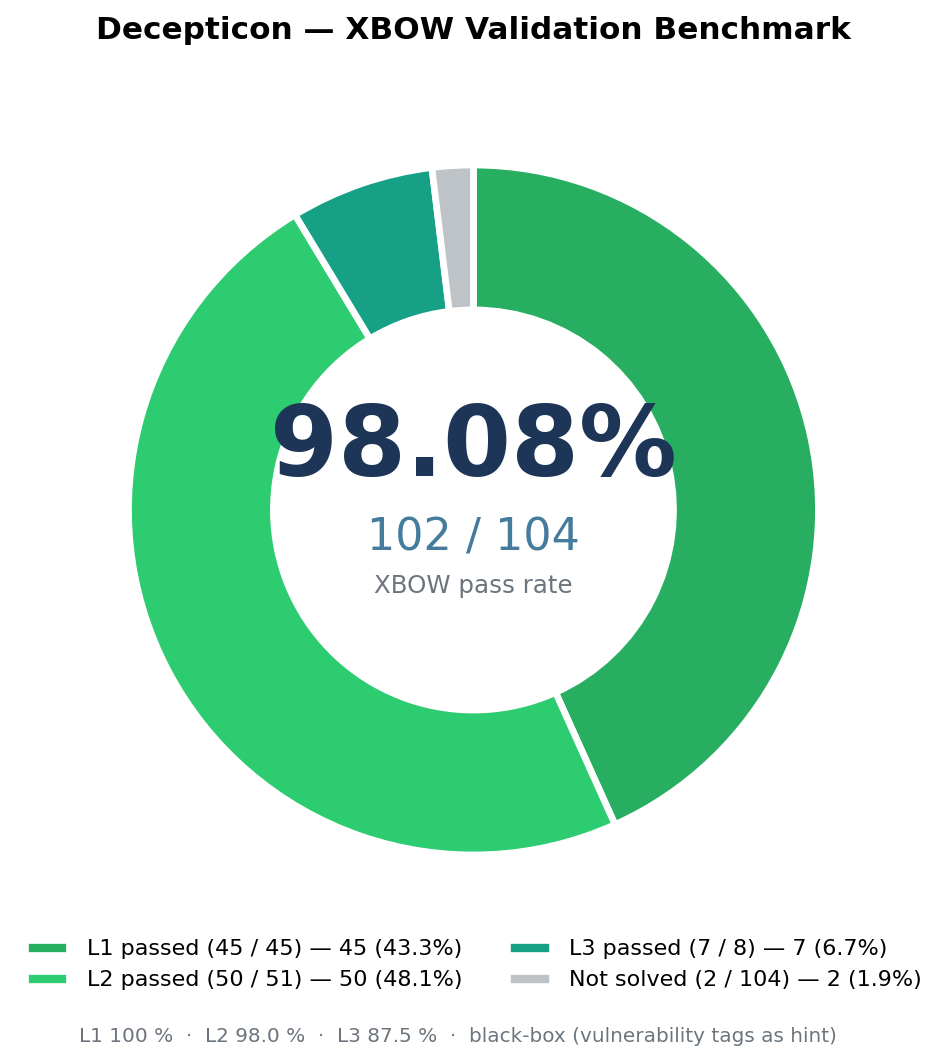
| ベンチマーク | 難易度 | 合格率 |
|---|---|---|
| XBOW validation-benchmarks | Easy (Level 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Medium (Level 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Hard (Level 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | 全レベル | 102 / 104 (98.08 %) |
- チャレンジ別の完全インデックス、攻撃クラスマトリクス、LangSmithトレース
- 他のAIペネトレーションテストエージェントとの比較 (Strix、PentestGPT、MAPTA、Cyber-AutoAgent、XBOW商用など)
Decepticonとは?
「AI + ハッキング」の領域は、nmapを実行してレポートを出力するだけのデモであふれています。これはそういうものではありません。
Decepticonはプロフェッショナルな自律型レッドチームエージェントです。 偵察、エクスプロイト、権限昇格、ラテラルムーブメント、C2といった現実的な攻撃チェーンを、スキャナーではなく本物の敵対者のように実行します。
しかしさらに重要なのは、レッドチーマーとスクリプトキディを分ける規律のもとで動作することです。1つのパケットが送信される前に、Decepticonは完全なエンゲージメントパッケージ — RoE、ConOps、Deconfliction Plan、そしてMITRE ATT&CKマッピングを含む OPPLAN — を生成し、すべてのアクションはそれら定義されたルールの内側で実行されます。
なぜDecepticonなのか?
チェックボックス的なスキャンではなく、本物のキルチェーン。 DecepticonはOPPLANを読み、開いた経路を通って目的を追求します — ピボットし、適応し、テクニックを連鎖させます。
本当にインタラクティブなシェル。 本物の攻撃ツールはインタラクティブです (msfconsole、sliver-client、evil-winrm)。Decepticonはすべてのコマンドを、自動プロンプト検出を備えた永続的なtmuxセッション内で実行します — そのためツールがインタラクティブプロンプトに入ると、エージェントは回避策なしで後続コマンドを送信します。
堅牢なサンドボックス分離。 すべてのコマンドは、管理プレーン (decepticon-net) とは分離された専用の運用ネットワーク (sandbox-net) 上のKali Linuxサンドボックス内で実行されます。LangGraphはDockerソケット経由でサンドボックスを操作します。 → アーキテクチャ
攻撃は防御に奉仕する。 計画中の Offensive Vaccine ループは、攻撃 → 防御 → 検証のサイクルを通じて、発見事項を防御の改善へと変えます。
アーキテクチャ
