
TeamPass v3.2.2.0
共同パスワードマネージャー
Teampass
チーム全体が信頼できるセルフホスト型パスワード管理
フォルダ単位のアクセス制御 · 認証付き AES-256-GCM 暗号化 · コンプライアンス証跡
あなたの秘密情報はあなたのインフラから外に出ません。
🌐 teampass.net · 📖 ドキュメント · 💬 ディスカッション · 🐳 Docker Hub
目次
概要
Teampass は、自分で運用するオープンソースの認証情報保管庫です。 アカウント作成は不要で、あなたのデータを握る企業も存在しません — 自分のサーバー上で動く PHP/MySQL アプリケーションであり、フォルダ単位のアクセス制御、ユーザーごとの暗号化キー、そして完全な監査証跡を備えています。
2009 年から構築・維持されており、実際のチームが直面する課題 — 誰がどの認証情報を見るべきか、監査人にどう証明するか、そしてパスワードがチャットスレッドやスプレッドシートに残るのをどう防ぐか — に driven されてきました。
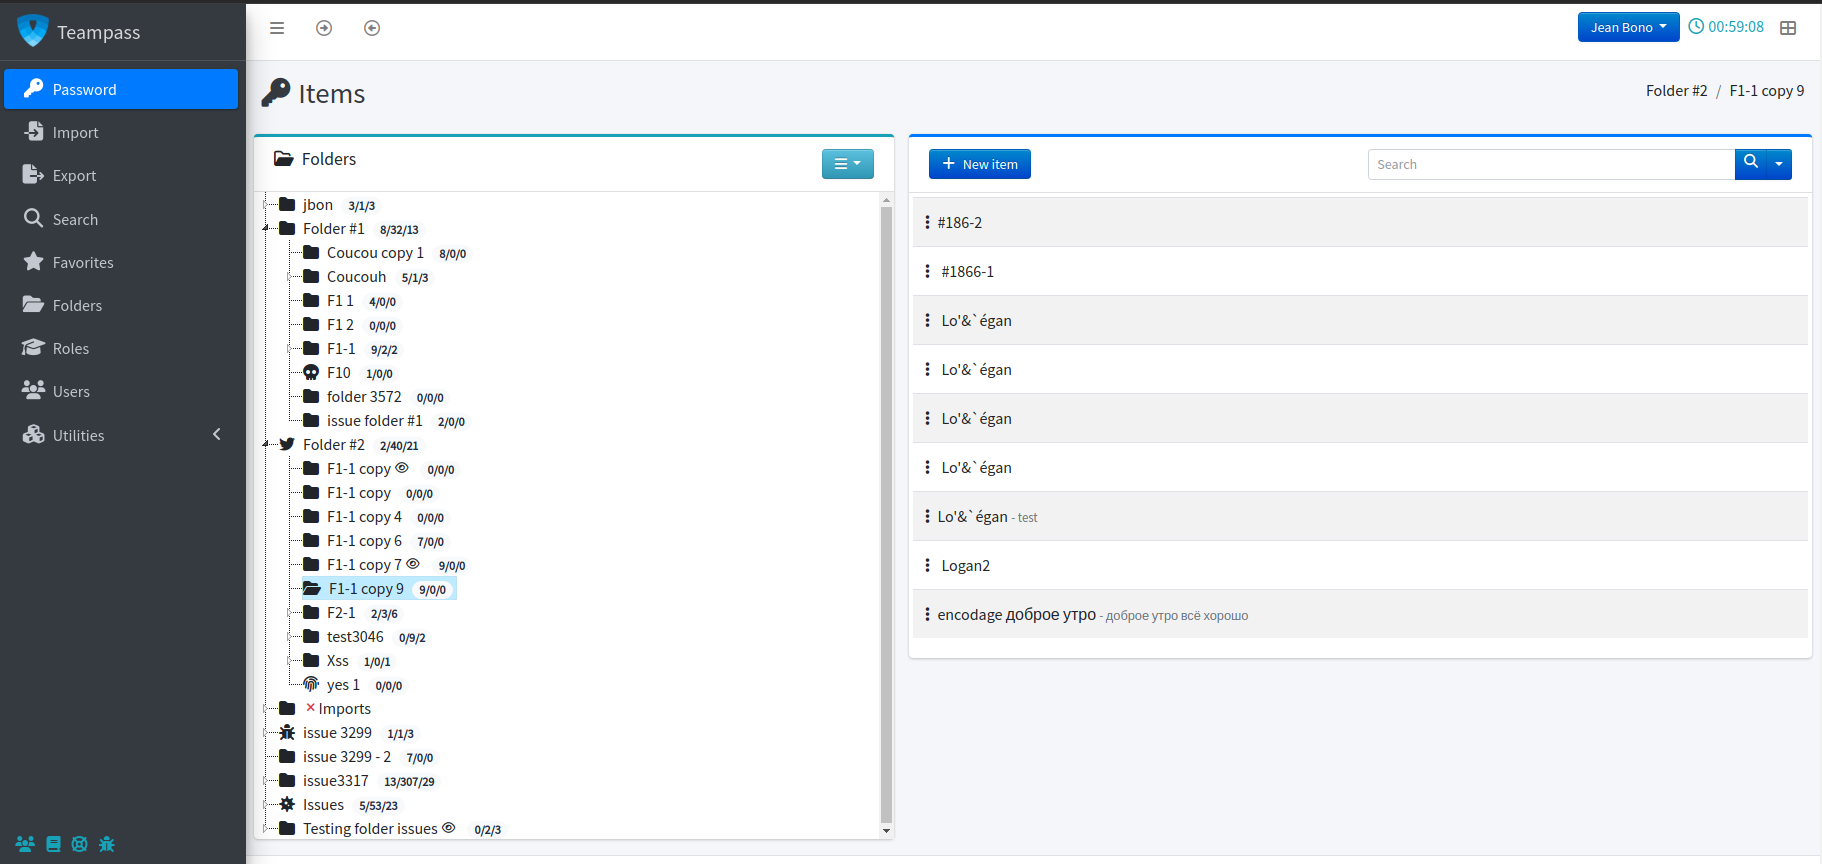
📸 その他のスクリーンショット
アイテムと秘密情報


フォルダとロール
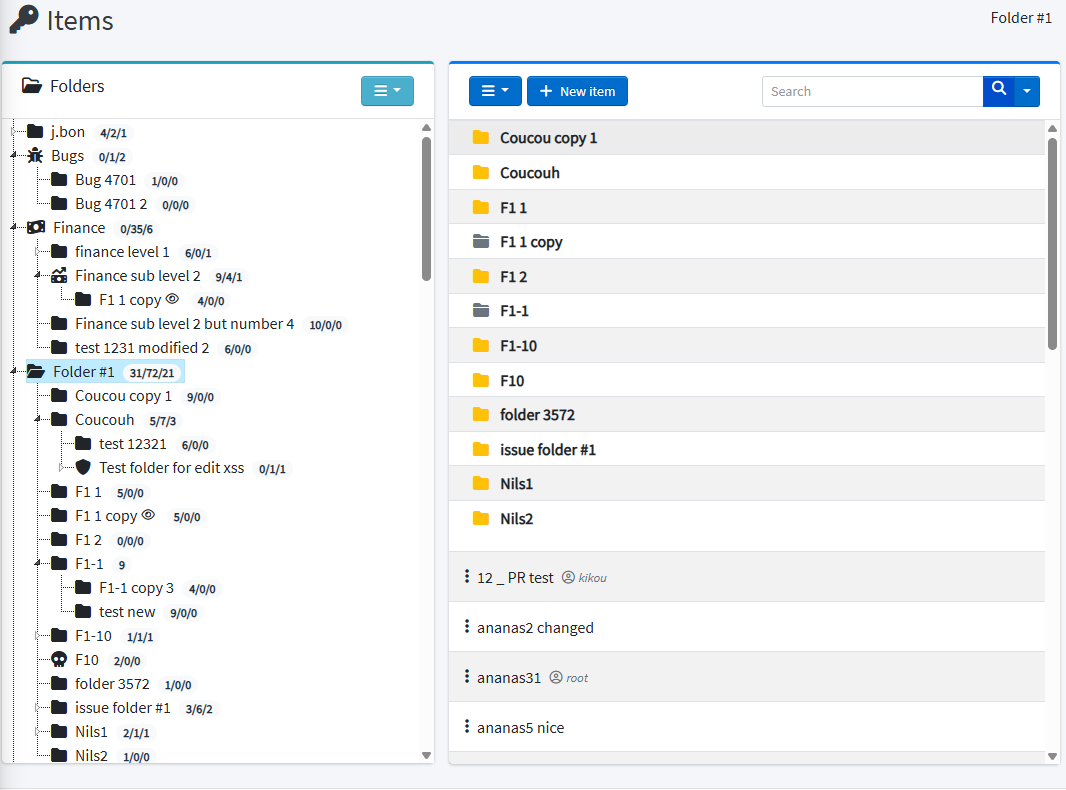

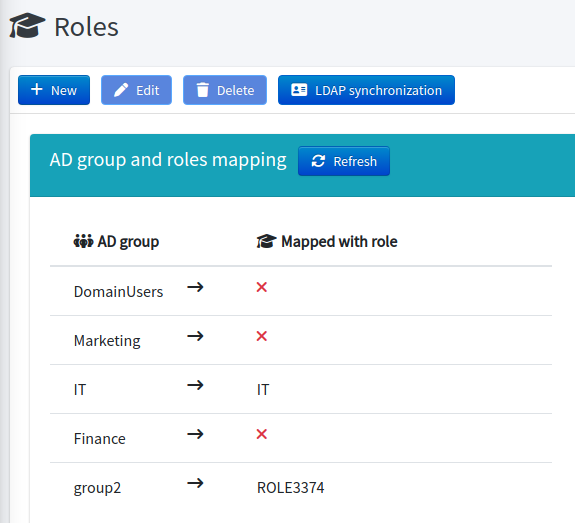
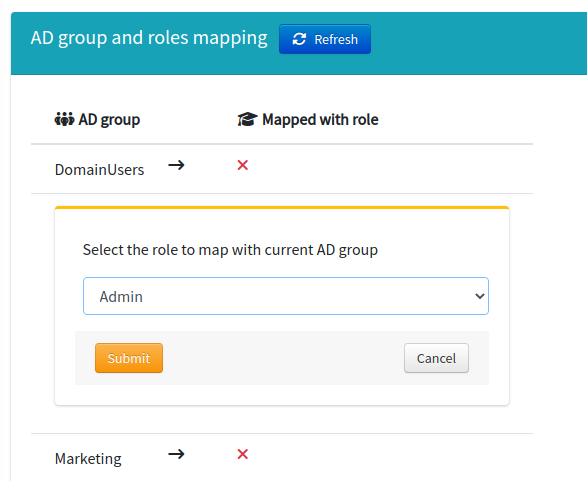
認証と MFA
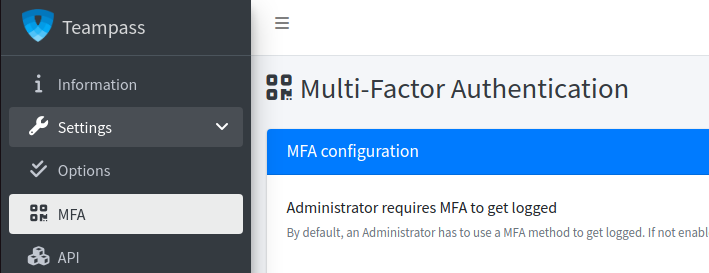
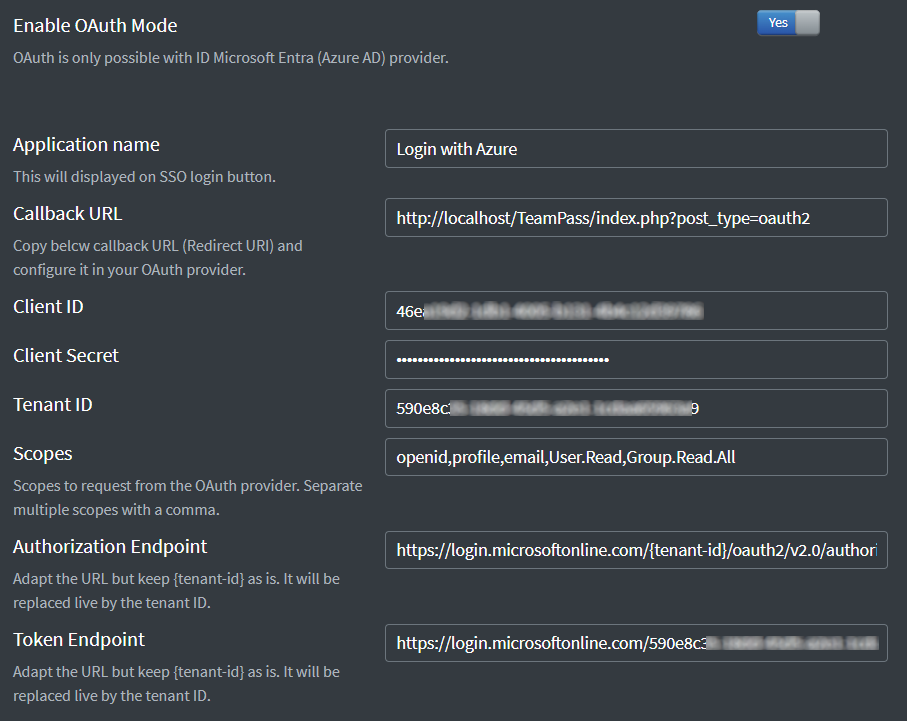
暗号化キー
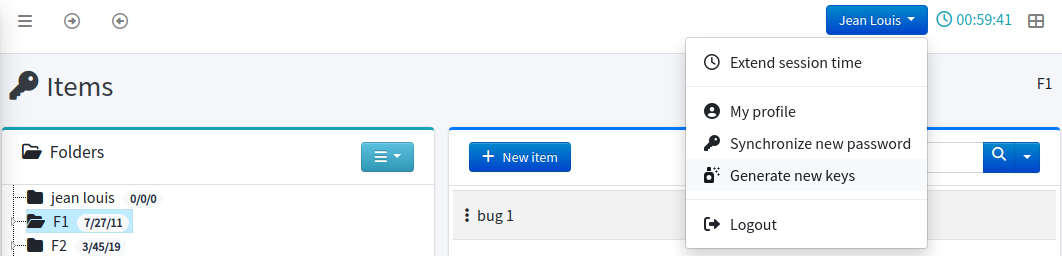
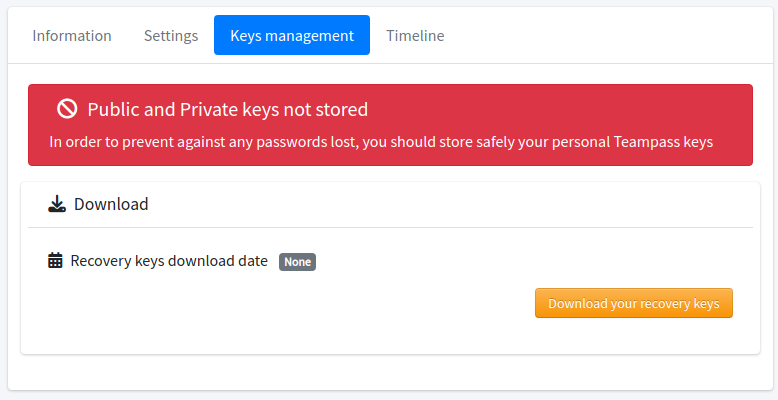
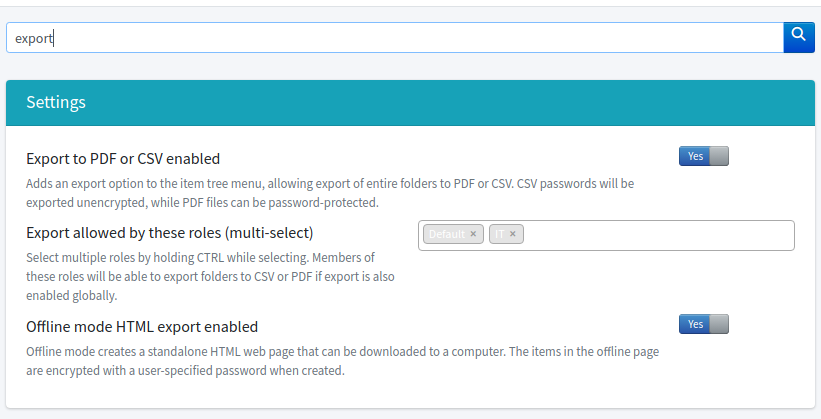
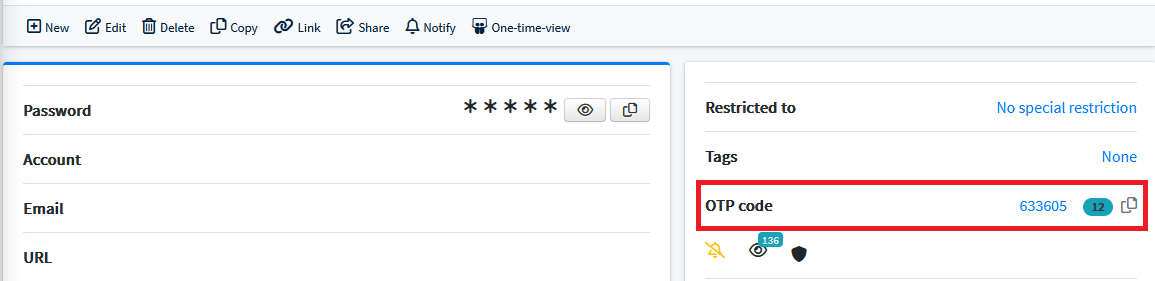
検索、エクスポート、ワンタイム表示
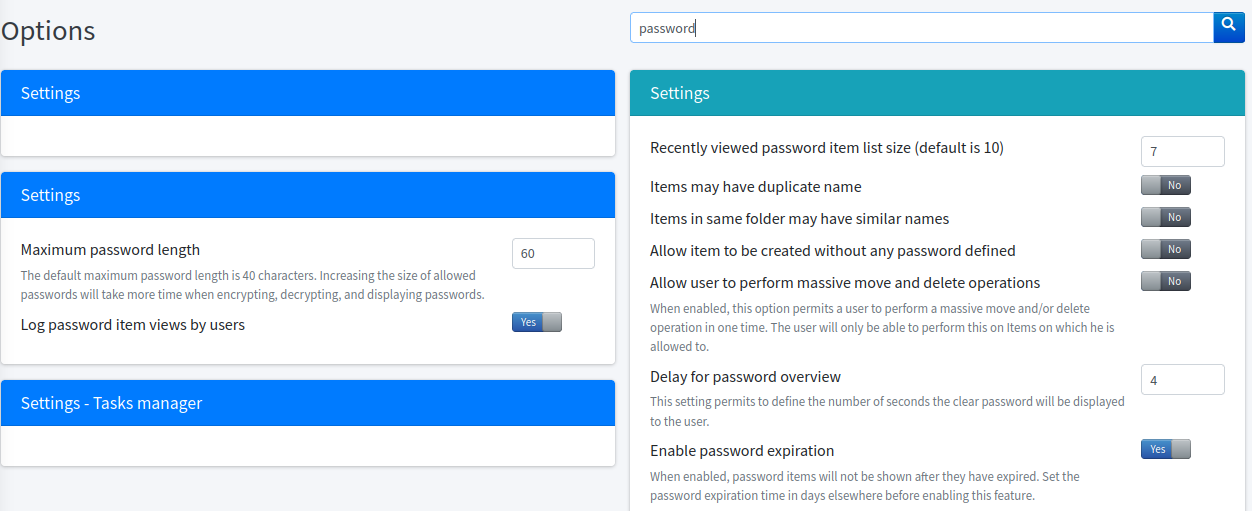
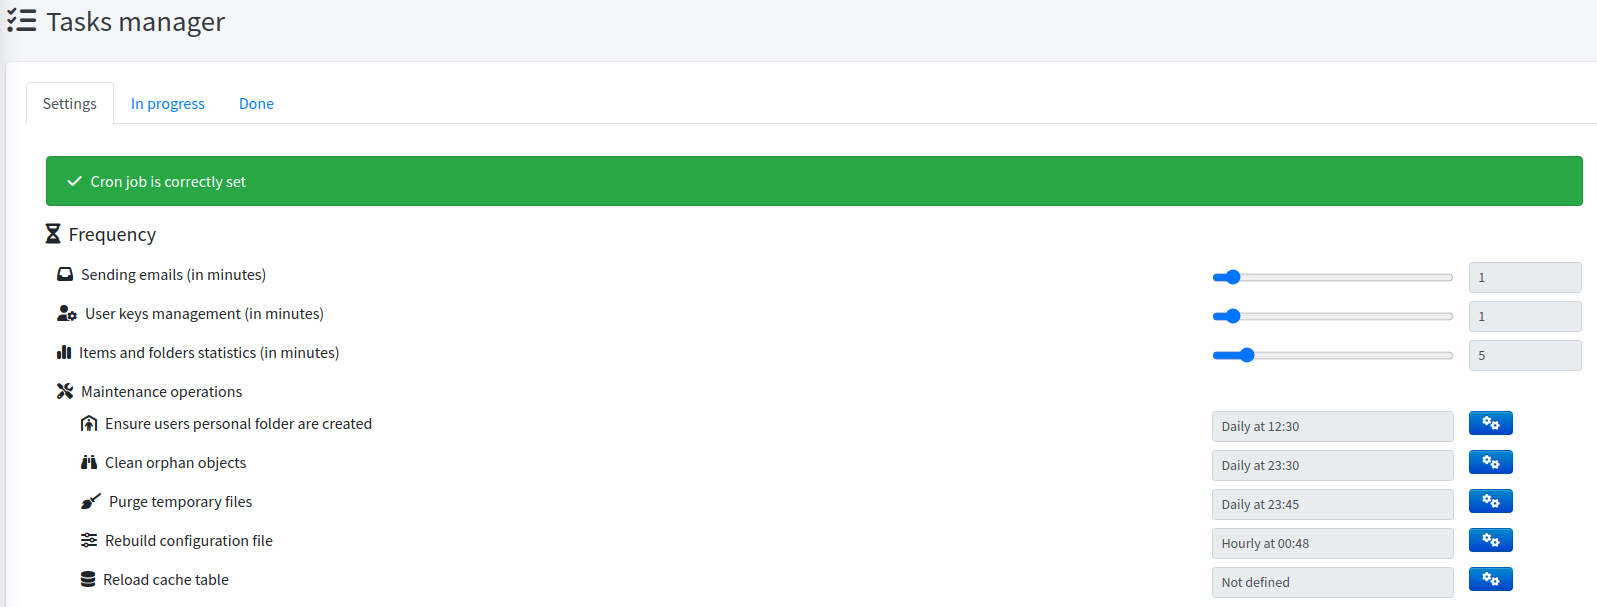
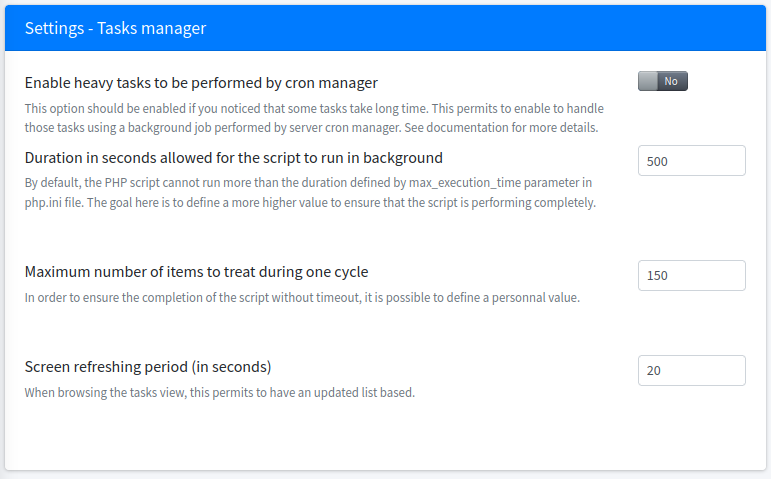
バックグラウンドタスク
対象ユーザー
🏠 個人 & ホームラボ文字通り、あなた自身が保管庫を所有する。
|
👥 チーム & 中小企業チャットでのパスワード共有をやめよう。
|
🏛️ エンタープライズ & 規制業種アクセス制御は主張するだけでなく、証明する。
|
セキュリティ
監査人に説明できる暗号化
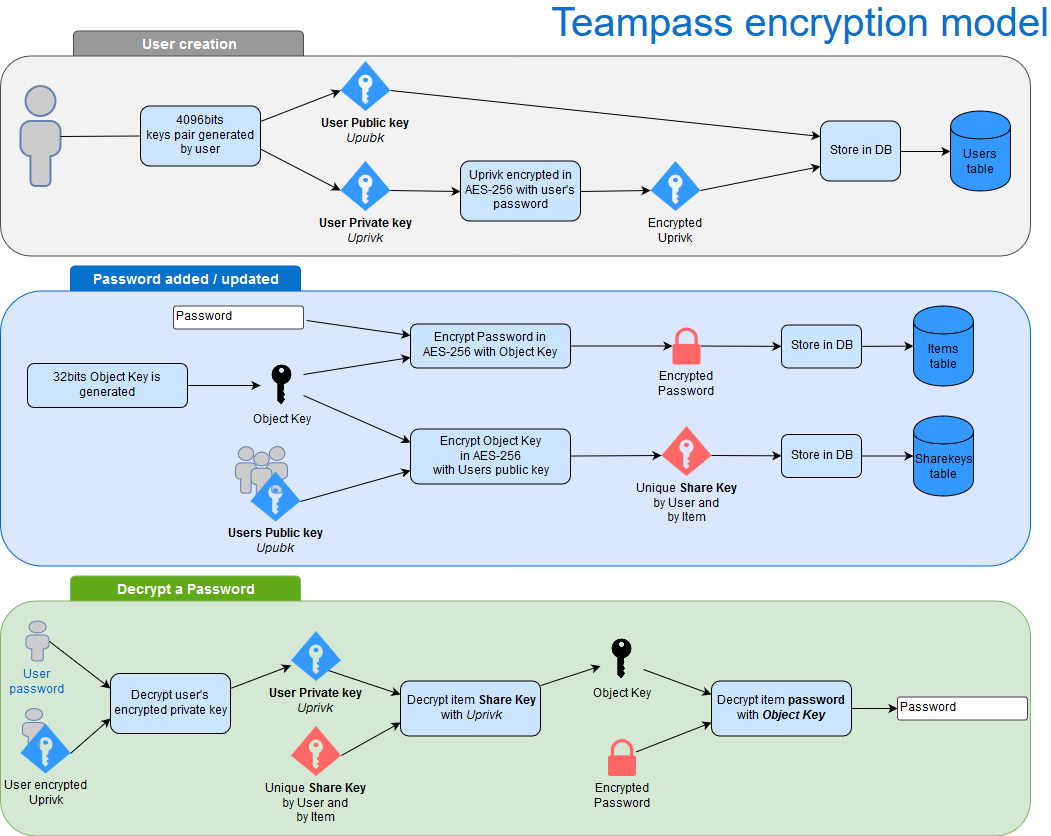
秘密情報は、ランダムな nonce と秘密情報ごとの salt を用いて AES-256-GCM で暗号化され、256 ビットのオブジェクトキーで保護されます。それらを解錠する秘密鍵は、PBKDF2-SHA256 を 600 000 回適用してあなたのパスワードから導出されます。
- 認証付き暗号化 — 改ざんは検出され、黙って復号されることはありません - ユーザーごとのキー配布 — 各ユーザーは各オブジェクトキーの RSA ラップされたコピーを自身で保持するため、アカウントを削除するとボタンを隠すだけでなく実際にアクセスが取り消されます
- 遅延マイグレーション — フォーマットのアップグレードはアクセス時に行われ、メンテナンス時間は不要です
沈黙よりも透明性
脆弱性を報告しないパスワードマネージャーは、脆弱性が存在しないパスワードマネージャーではありません。
発見された問題はトリアージされ、修正され、CVE 識別子を伴う GitHub Security Advisories として公開されます。
- 🔒 セキュリティポリシーと報告方法
- 📋 公開済みアドバイザリ
- 🛡️ セキュリティ強化ガイド
脆弱性を発見しましたか? GitHub Security Advisories を通じて非公開で報告してください — 公開 issue では決して報告しないでください。