
agentic-threat-hunting-framework v0.18.0
ATHFは、エージェント型脅威ハンティングのためのフレームワークです。記憶し、学習し、自律性を高めながら行動するシステムを構築します。
Agentic Threat Hunting Framework (ATHF)


クイックスタート • インストール • ドキュメント • サンプル
脅威ハンティングプログラムに記憶と自律性を。
Agentic Threat Hunting Framework (ATHF) は、脅威ハンティングプログラムのための記憶と自動化のレイヤーです。ハントに構造、永続性、コンテキストを与え、過去の調査を人間とAIの両方からアクセス可能にします。
ATHFはあらゆるハンティング手法(PEAK、TaHiTI、あるいは独自のプロセス)と併用できます。置き換えるものではなく、既存のプロセスをAI対応にするためのレイヤーです。
ATHFとは?
ATHFは脅威ハンティングプログラムに構造と永続性を提供します。Markdownベースのフレームワークで、以下を実現します:
- LOCKパターン(Learn → Observe → Check → Keep)を用いてハントを文書化
- 過去の調査を検索可能なリポジトリとして維持
- AIアシスタントがあなたの環境と過去の作業を参照可能
- あらゆるSIEM/EDRプラットフォームで動作
- 新機能: AIによるリサーチと仮説生成エージェントを搭載(v0.3.0以降)
課題
ほとんどの脅威ハンティングプログラムは、ハントが終わると同時に貴重なコンテキストを失います。ノートはSlackやチケットに散在し、クエリは一度書かれて忘れられ、得られた教訓はアナリストの頭の中にしか存在しません。
AIツールでさえ、あなたの環境、データ、過去のハントにアクセスできなければ、毎回ゼロから始めることになります。
ATHFは、ハントに構造、永続性、コンテキストを与えることでこれを変えます。
詳細: docs/why-athf.md
LOCKパターン
すべての脅威ハントは同じ基本ループに従います:Learn → Observe → Check → Keep。
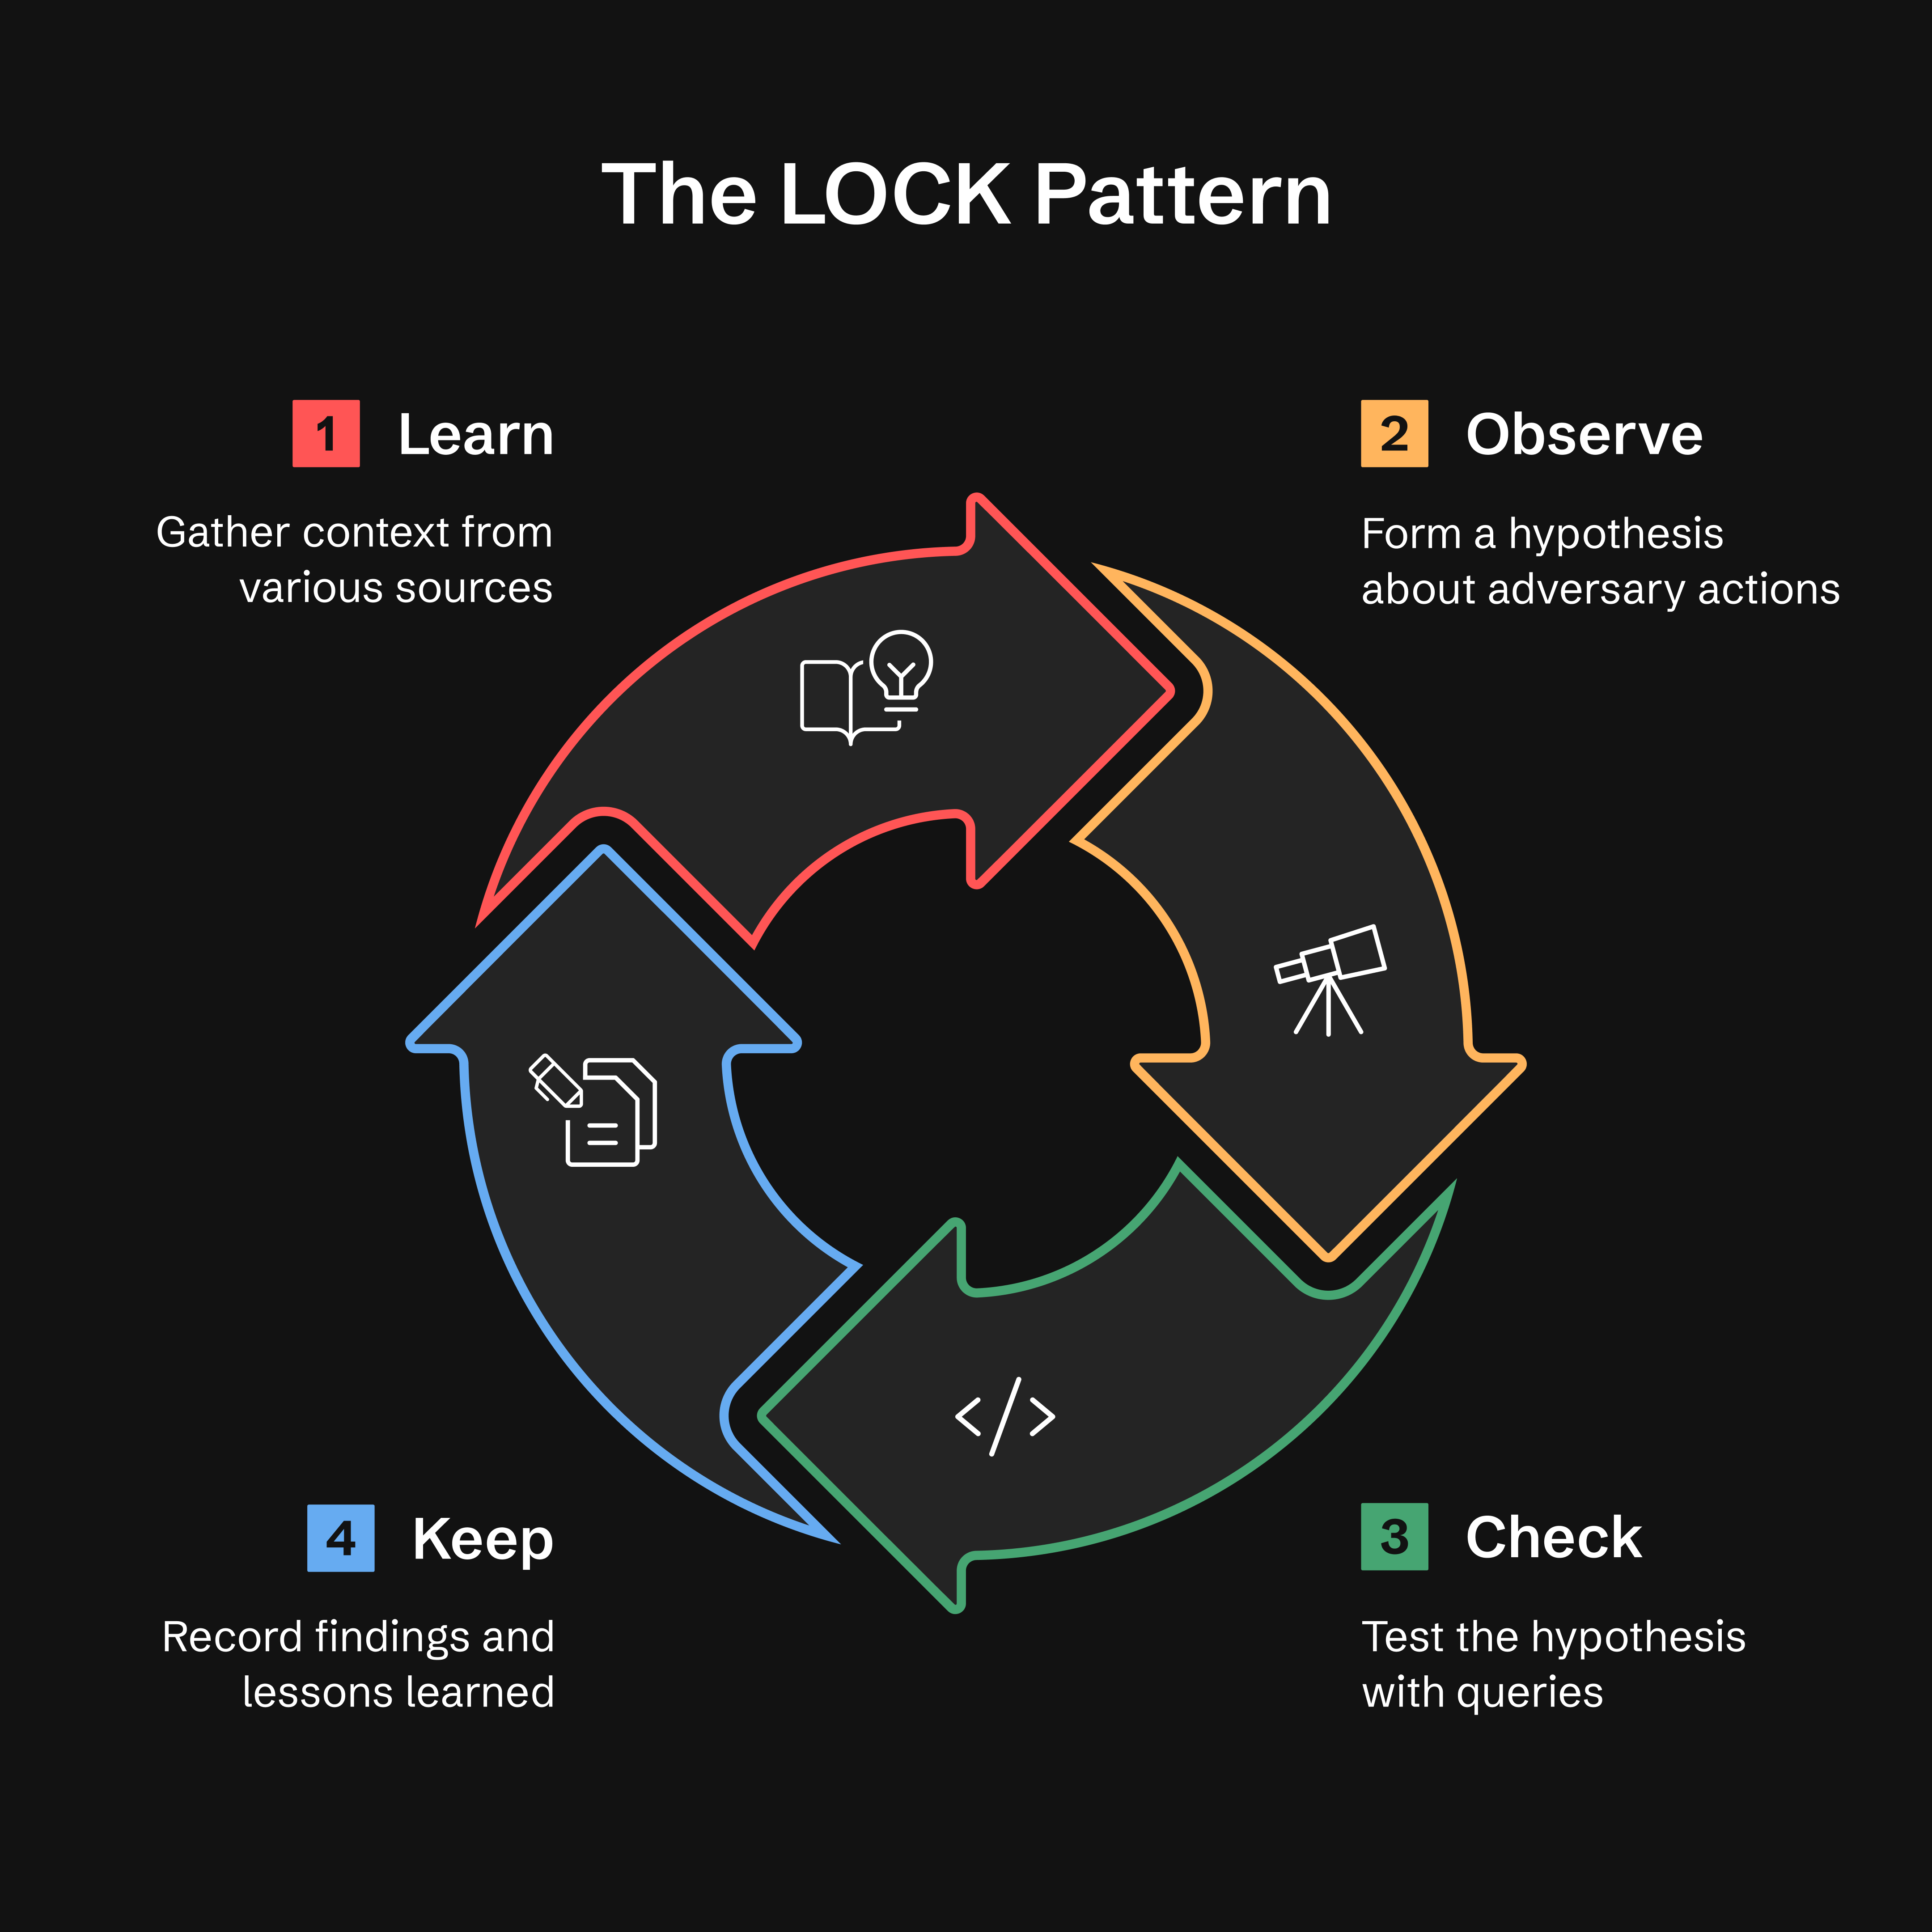
- Learn: 脅威インテリジェンス、アラート、または異常からコンテキストを収集する
- Observe: 攻撃者の行動に関する仮説を立てる
- Check: 標的を絞ったクエリで仮説を検証する
- Keep: 発見事項と教訓を記録する
なぜLOCKなのか? 使うには十分小さく、エージェントが解釈するには十分厳密だからです。すべてのハントをこの形式で記録することで、ATHFはAIアシスタントが過去の作業を想起し、過去の結果に基づいて洗練されたクエリを提案することを可能にします。
エージェント型ハンティングの5つのレベル
ATHFはシンプルな成熟度モデルを定義しています。各レベルは前のレベルを基盤とします。
ほとんどのチームはレベル1〜2に留まります。それ以降はすべてオプションの成熟度です。
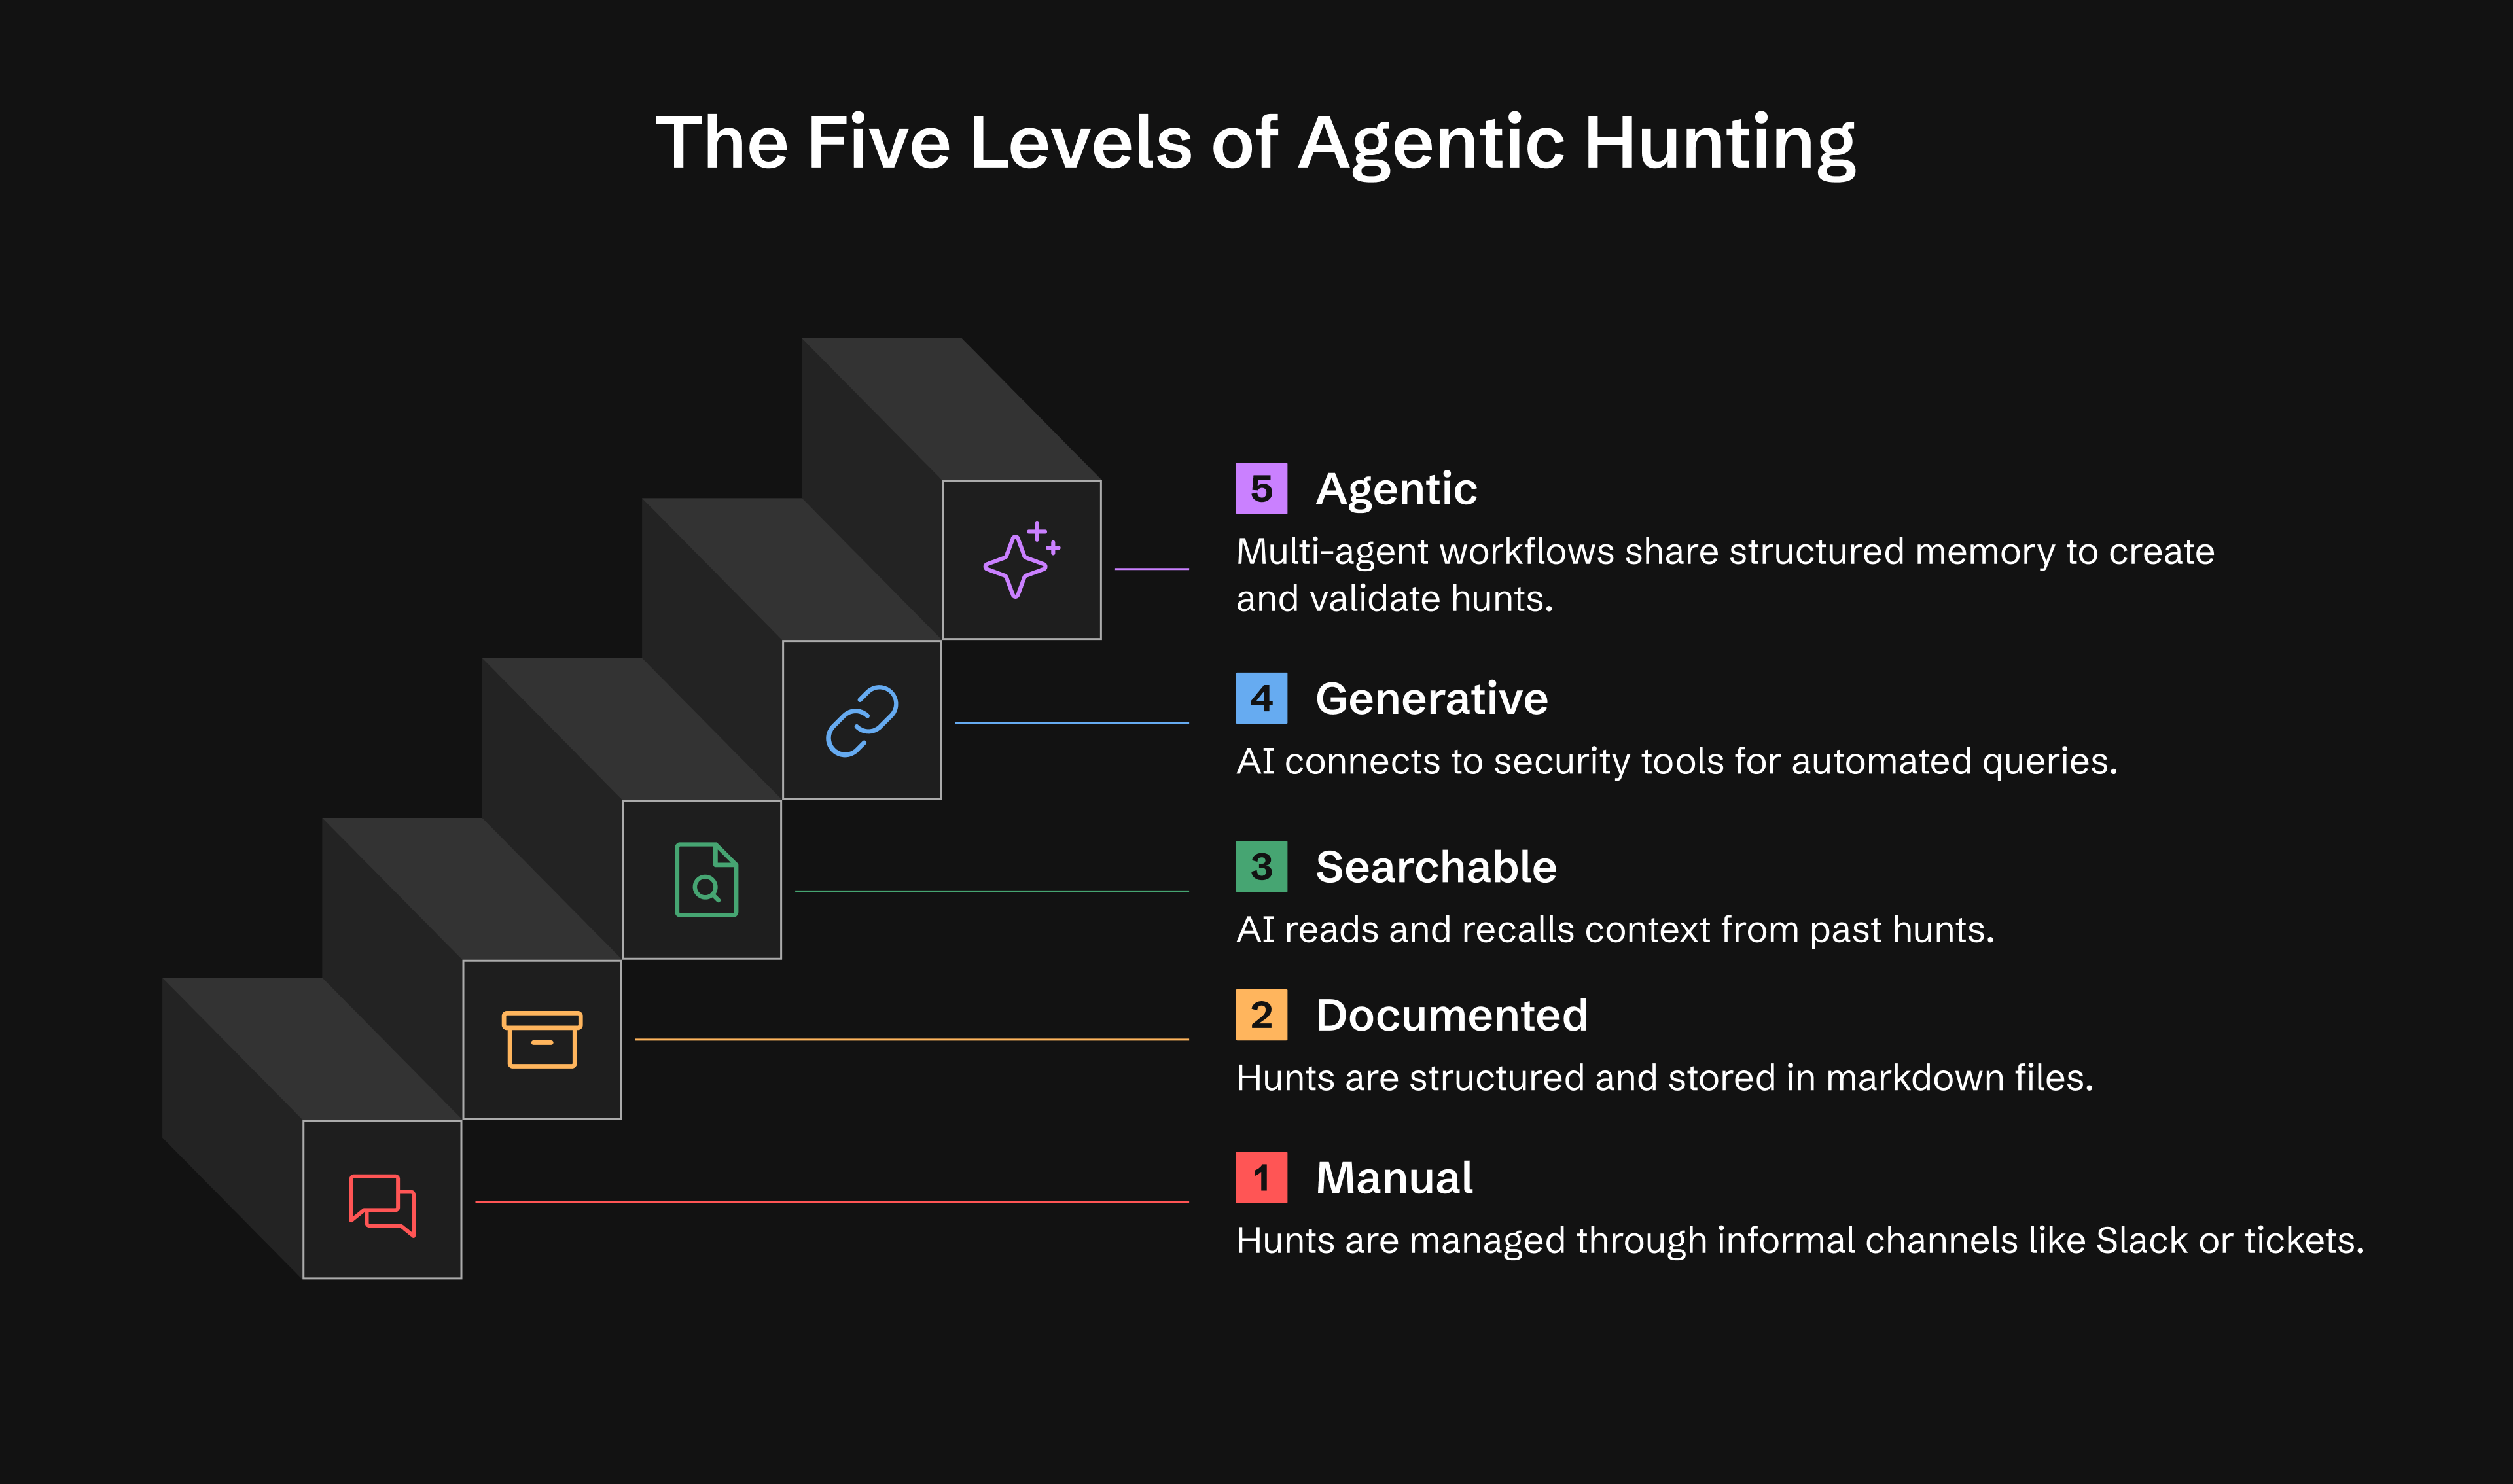
| レベル | 能力 | 得られるもの |
|---|---|---|
| 0 | アドホック | ハントがSlack、チケット、アナリストのノートに存在する |
| 1 | 文書化 | LOCKを用いた永続的なハント記録 |
| 2 | 検索可能 | AIがあなたのハントを読み、想起する |
| 3 | 生成的 | AIがMCPツール経由でクエリを実行し、リサーチを行う |
| 4 | エージェント型 | 自律エージェントが監視・行動し、仮説を生成する |
レベル1: 1日以内に運用可能 レベル2: 1週間以内に運用可能 レベル3: 2〜4週間(オプション) レベル4: 1〜3ヶ月(オプション)
🚀 クイックスタート
オプション1:PyPIからインストール(推奨)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
オプション2:ソースからインストール(開発用)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
オプション3:純粋なMarkdown(インストール不要)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
AIアシスタントを選択: Claude Code、GitHub Copilot、またはCursor — リポジトリのファイルを読み取れるツールなら何でも構いません。
完全ガイド: docs/getting-started.md
🔧 CLIコマンド
ATHFにはハントを管理するためのフル機能のCLIが含まれています。以下はクイックリファレンスです:
ワークスペースの初期化
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
リサーチと仮説生成(v0.3.0の新機能)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
ハントの作成
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
一覧表示と検索
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs
検証と統計
athf hunt validate                  # Validate all hunts
athf hunt validate H-0001           # Validate specific hunt
athf hunt stats                     # Show statistics (incl. hunts by type)
athf hunt stats --by hunt_type --status completed --output json  # Category breakdown
athf hunt coverage                  # MITRE ATT&CK coverage
athf research stats                 # Research metrics
ATT&CKデータ管理(v0.11.0の新機能)
# Install STIX support (optional)
pip install 'agentic-threat-hunting-framework[attack]'

# Download live ATT&CK data (835+ techniques with full metadata)
athf attack update

# Check provider status
athf attack status

# Look up technique metadata
athf attack lookup T1003.001

# List techniques for a tactic
athf attack techniques credential-access
mitreattack-pythonがない場合、ATHFはハードコードされたv14フォールバック(14の戦術、概算カウント)を使用します。これがある場合、完全なテクニックメタデータ(プラットフォーム、データソース、サブテクニック、正確なカウント)が得られます。
MCPサーバー(v0.11.0の新機能)
# Install MCP dependencies
pip install 'agentic-threat-hunting-framework[mcp]'

# Start MCP server (for Claude Code, Copilot, Cursor, etc.)
athf mcp serve --workspace /path/to/hunts
~/.claude/mcp-servers.jsonで設定:
{
  "athf": {
    "command": "athf-mcp",
    "env": { "ATHF_WORKSPACE": "/path/to/your/hunts" }
  }
}
スタンドアロンのathf-mcpエントリポイントは、cwdまたはATHF_WORKSPACE環境変数からワークスペースを自動検出します。明示的なパスを指定するにはathf mcp serve --workspace /pathを使用してください。
セキュリティに関する注意:
sseおよびstreamable-httpトランスポートは127.0.0.1にバインドされ、認証されません。すべてのツールはワークスペース全体を読み取り、一部はあなたの費用でLLMエージェントを呼び出します。ルーティング可能なインターフェースにバインドする場合にのみ--hostを渡し、その際は認証プロキシを前に配置してください。デフォルトのstdioトランスポートはソケットを一切開きません。
17のツールを公開:ハント管理、セマンティック検索、ATT&CKカバレッジ、リサーチ、調査、AIによる仮説生成 — すべてAIコーディングアシスタントから直接アクセス可能です。