
New releaseJul 14, 2026
KubeArmor v1.7.5-rc1
ランタイムセキュリティ強制システム。ワークロードの強化/サンドボックス化と最小権限ポリシーの実装を、LSM(LSM-BPF、AppArmor)を活用して簡単に行えます。





KubeArmorは、ポッド、コンテナ、ノード(VM)の動作(プロセス実行、ファイルアクセス、ネットワーク操作など)をシステムレベルで制限する、クラウドネイティブなランタイムセキュリティ強制システムです。
KubeArmorは、AppArmor、SELinux、BPF-LSMなどのLinuxセキュリティモジュール(LSM)を活用して、ユーザー指定のポリシーを強制します。KubeArmorは、eBPFを活用して、コンテナ/ポッド/ネームスペースのアイデンティティを持つ豊富なアラート/テレメトリイベントを生成します。
| 💪 インフラストラクチャの堅牢化 ⛓️ 証明書バンドルなどの重要なパスを保護 📋 MITRE、STIG、CISベースのルール 🛅 生のDBテーブルへのアクセスを制限 | 💍 最小権限アクセス 🚥 プロセスのホワイトリスト化 🚥 ネットワークのホワイトリスト化 🎛️ 機密資産へのアクセスを制御 |
| 🔭 アプリケーションの動作 🧬 プロセス実行、ファイルシステムアクセス 🧭 サービスのバインド、Ingress、Egress接続 🔬 機密システムコールのプロファイリング | ❄️ デプロイメントモデル ☸️ Kubernetesデプロイメント 🐋 コンテナ化デプロイメント 💻 VM/ベアメタルデプロイメント |
アーキテクチャ概要
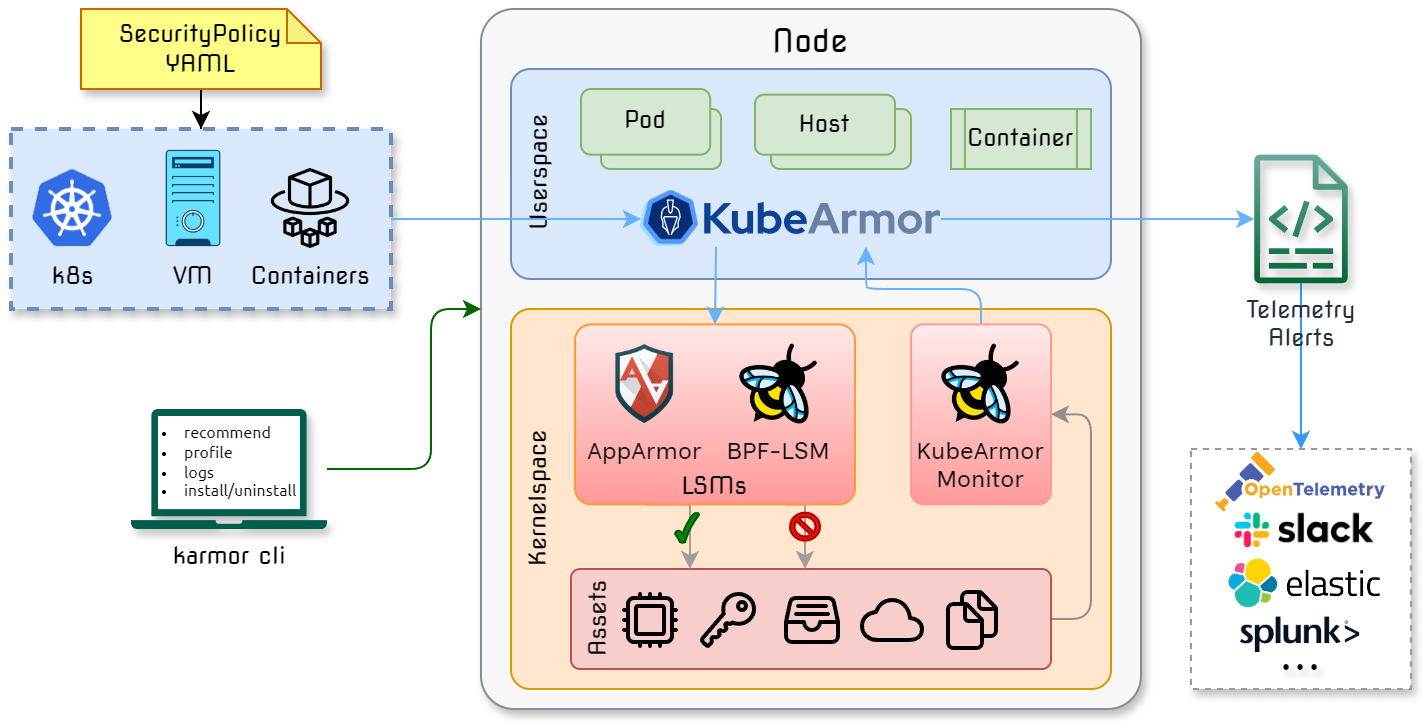
ドキュメント 📓
- 👉 はじめに
- 🎯 ユースケース
- ✔️ KubeArmorサポートマトリックス
- ♟️ KubeArmorは他とどう違うのか?
- 📜 ポッド/コンテナ用セキュリティポリシー [仕様] [例]
- 📜 ポッド/コンテナ用クラスターレベルセキュリティポリシー [仕様] [例]
- 📜 ホスト/ノード用セキュリティポリシー [仕様] [例]
- 📜 ホスト/ノード用ネットワークセキュリティポリシー [仕様] [例]
... 詳細なドキュメント
コントリビューター 👥
- 📘 コントリビューションガイド
- 🧑💻 開発ガイド、テストガイド
- ✋ KubeArmor Slackに参加
- ❓ FAQ
隔週ミーティング
- 🗣️ Zoomリンク
- 📄 議事録: ドキュメント
- 📆 カレンダー招待: Googleカレンダー、ICSファイル
コミュニティとガバナンス
KubeArmorはコミュニティ主導のプロジェクトです。以下のドキュメントは、プロジェクトの運営方法を説明しています:
- 📜 ガバナンス — 役割、意思決定、ベンダーニュートラリティ、サブチーム、投票。
- 👥 メンテナー — 現在のメンテナー、レビュアー、名誉メンテナー(所属先を含む)。
- 🤝 行動規範 — CNCF行動規範に従います。
- 📦 リリースプロセス — 頻度、リリース候補、リリースマネージャー、サポート期間。
- 🔒 セキュリティポリシー — 脆弱性の報告方法。
通知/クレジット 🤝
- KubeArmorはTraceeのシステムコールユーティリティ関数を使用しています。
CNCF
KubeArmorは、Cloud Native Computing Foundationのサンドボックスプロジェクトです。
ロードマップ
KubeArmorのロードマップはKubeArmorプロジェクトで追跡されています。
関連リポジトリ
KubeArmorは単一のリポジトリだけではありません。kubearmor GitHub組織配下の以下のリポジトリは、より広範なプロジェクトの一部です。各リポジトリはGOVERNANCE.mdに基づいて管理されています — コアサブプロジェクトとコミュニティサブプロジェクトの分類方法については、そこのサブプロジェクトセクションを参照してください。