

infisical v0.162.24
Infisicalは、シークレット、証明書、特権アクセス管理のためのオープンソースプラットフォームです。

オープンソースのシークレット管理プラットフォーム: チーム/インフラ全体でシークレットや設定を同期し、シークレットの漏洩を防止します。
Slack | Infisical Cloud | セルフホスティング | ドキュメント | ウェブサイト | Twitter | 採用情報 (リモート/SF)


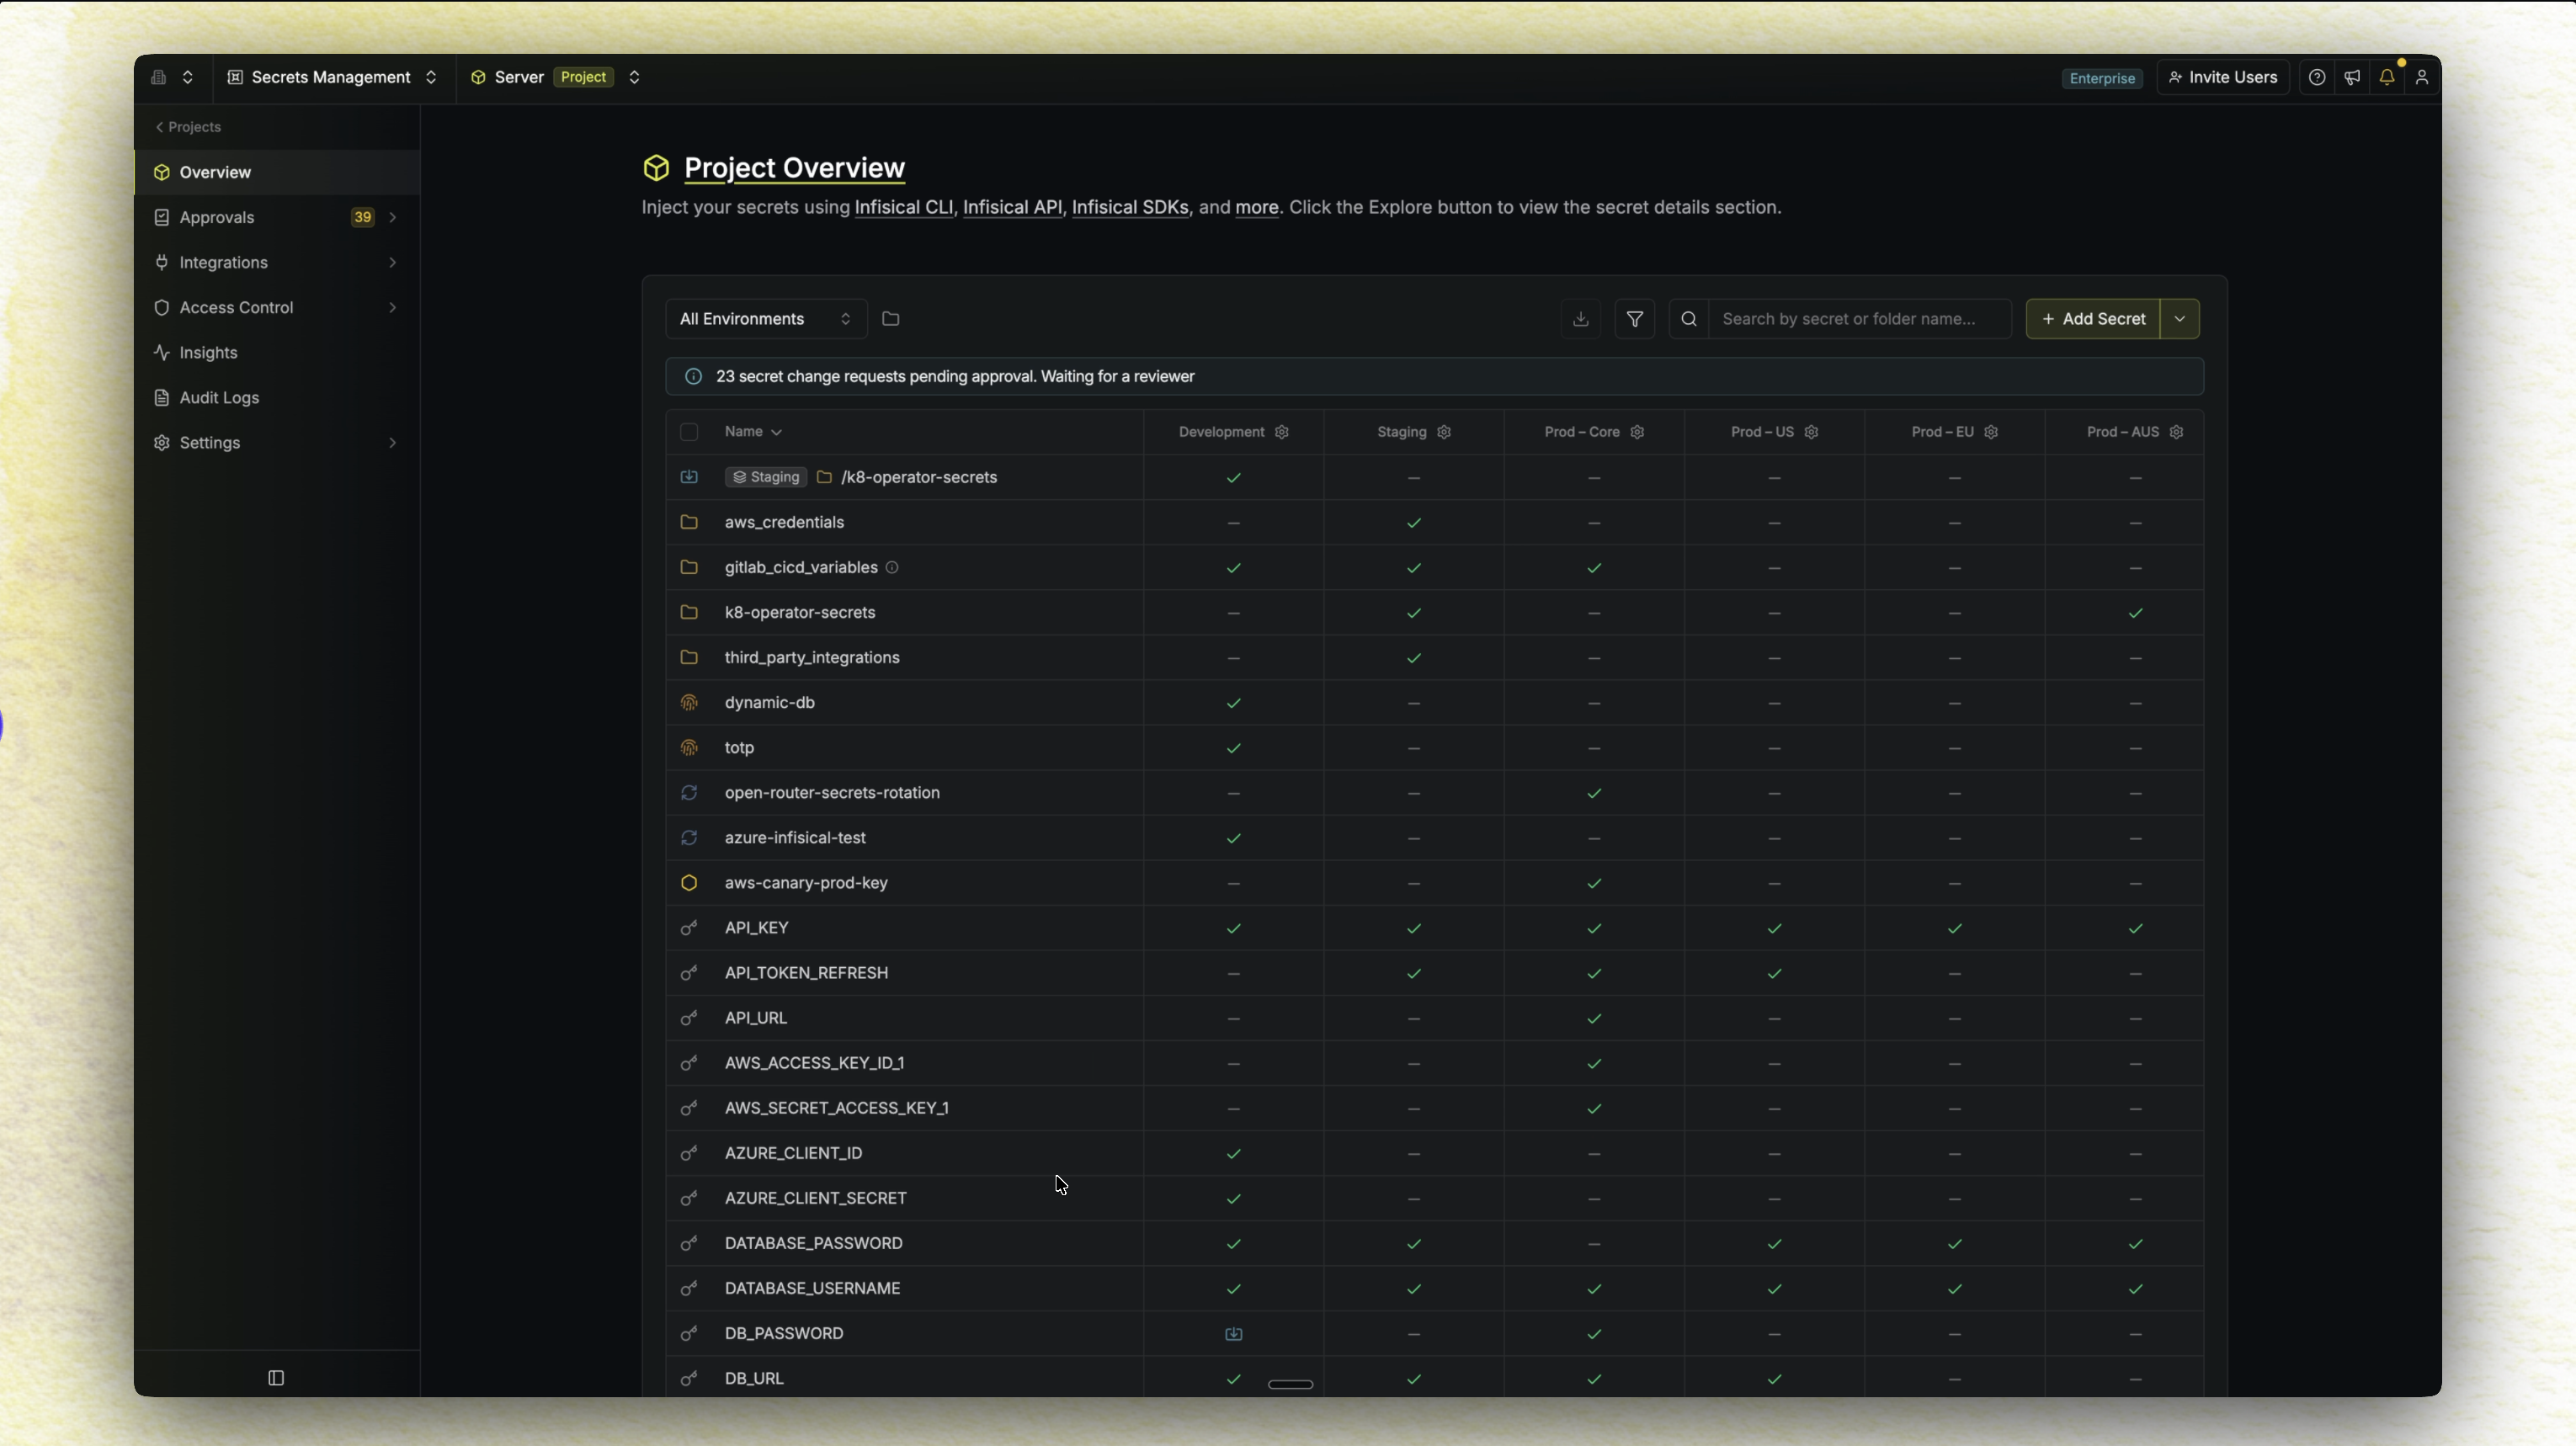
はじめに
Infisical は、チームがシークレット、証明書、特権アクセス管理に使用するオープンソースのセキュリティインフラストラクチャプラットフォームです。
私たちは、セキュリティツールをセキュリティチームだけでなくすべての人にとってより利用しやすくすることを使命としており、それは開発者体験全体をゼロから再設計することを意味します。
機能
シークレット管理:
バージョニング、ローテーション、漏洩防止を組み込み、すべての環境にわたってアプリケーションのシークレットと設定を一元管理します。
- ダッシュボード: ユーザーフレンドリーなインターフェースを通じて、プロジェクトや環境(例: 開発、本番など)全体でシークレットを管理します。
- シークレット同期: GitHub、Vercel、AWS などのプラットフォームにシークレットを同期し、Terraform、Ansible などのツールを使用します。
- シークレットのバージョニング と ポイントインタイムリカバリ: すべてのシークレットとプロジェクトの状態を追跡し、必要に応じてロールバックします。
- シークレットローテーション: PostgreSQL、MySQL、AWS IAM などのサービスに対して、定期的にシークレットをローテーションします。
- 動的シークレット: PostgreSQL、MySQL、RabbitMQ などのサービスに対して、オンデマンドで一時的なシークレットを生成します。
- シークレットスキャンと漏洩防止: シークレットが git に漏洩するのを防ぎます。
- Infisical Kubernetes Operator: Kubernetes ワークロードにシークレットを配信し、デプロイメントを自動的に再ロードします。
- Infisical Agent: コードロジックを変更せずに、アプリケーションにシークレットを注入します。
- ハニートークン: 実際のシークレットと一緒にデコイ認証情報を配置し、踏み石として機能させます。攻撃者がそれらを使用しようとした瞬間にチームへ即座に警告します。
- Agent Vault: AI エージェントが実際の認証情報を保持しないように、外部 API へのアクセスを仲介します。送信リクエストは、転送前にシークレットを注入するプロキシを経由するため、プロンプトインジェクションによる認証情報の外部流出リスクが排除されます。
証明書管理
完全なプライベート PKI を実行: 一元管理されたプラットフォームから X.509 証明書を発行、管理、監視します。
- 内部 CA: Infisical 内で直接、プライベート CA 階層を作成および管理します。
- 外部 CA: Let's Encrypt、DigiCert、Microsoft AD CS などのサードパーティの認証局と統合して、既存の PKI インフラストラクチャを活用したり、公開信頼済み証明書を発行したりします。
- 証明書ライフサイクル管理: 証明書の発行方法を制御するための証明書プロファイルとポリシーを作成します。これには、API、ACME、EST などの登録方法が含まれます。発行から更新、CRL とインベントリ追跡による失効までの完全なライフサイクルを管理します。
- 証明書同期: AWS Certificate Manager や Azure Key Vault などの外部プラットフォームに証明書を同期します。
- アラート: 期限切れになる CA およびエンドエンティティ証明書のアラートを設定します。
- コード署名: 管理されたコード署名証明書、中央承認、完全な監査証跡を使用して、コンテナ、インストーラー、パッケージなどのソフトウェア成果物に署名します。
Infisical Key Management System (KMS):
暗号鍵を一元管理し、それらを使用してプロジェクト全体のデータを暗号化および復号化します。
- 暗号鍵: ユーザーフレンドリーなインターフェースまたは API を介して、プロジェクト全体の鍵を一元管理します。
- データの暗号化と復号化: 対称鍵を使用してデータを暗号化および復号化します。
特権アクセス管理 (PAM)
ポリシーベースの制御、承認、完全なセッション可視性により、データベースやサーバーなどの重要なインフラストラクチャへのアクセスを管理および保護します。
- 特権アクセス管理: ユーザー ID とインフラストラクチャ認証情報を分離します。ユーザーは SSO ID で認証し、Infisical は PostgreSQL、SSH サーバー、Kubernetes、Active Directory などのリソースへのジャストインタイムアクセスを仲介します。
- セッションレコーディング: 監査とコンプライアンスのために特権セッションをキャプチャして再生し、AI セッションインサイトでリスクの高いアクティビティを明らかにします。
- 認証情報ローテーション: 管理対象リソースの基盤となる認証情報を自動的にローテーションし、静的シークレットが Infisical から流出しないようにします。
- Web アクセス: ブラウザから直接、SSH、PostgreSQL、Redis、Windows RDP リソースに接続します。
一般プラットフォーム:
すべての Infisical 製品にわたる機能。
- 認証方法: クラウドネイティブまたはプラットフォームに依存しない認証方法 (Kubernetes Auth、GCP Auth、Azure Auth、AWS Auth、OIDC Auth、Universal Auth) を使用して、Infisical でマシン ID を認証します。
- アクセス制御: RBAC、追加権限、一時アクセス、アクセスリクエスト、承認ワークフロー などにより、ユーザーとマシン ID の高度な認可制御を定義します。
- 監査ログ: プラットフォーム上で実行されたすべてのアクションを追跡し、オプションで外部ログプロバイダーへの監査ログストリーミングを有効にします。
- ゲートウェイ: 環境へのインバウンド接続を開かずに、Infisical からプライベートネットワークリソースに安全に到達します。
- セルフホスティング: Infisical をオンプレミスまたはクラウドに簡単にデプロイし、データを自社のインフラストラクチャに保持します。
- Infisical SDK: クライアント SDK (Node、Python、Go、Ruby、Java、.NET) を介して Infisical と対話します。
- Infisical CLI: CLI を介して Infisical と対話します。ローカル開発および CI/CD パイプラインへのシークレットの注入に役立ちます。
- Infisical API: API を介して Infisical と対話します。
はじめに
クイックスタートガイド をご覧ください。
| Infisical Cloud を使用する | Infisical をオンプレミスにデプロイする |
|---|---|
| Infisical を始める最も速くて信頼性の高い方法は、 Infisical Cloud に無料で サインアップすることです。 | すべてのデプロイオプションを表示 すでにセルフホスティング中ですか? Infisical Upgrade Tool でバージョンアップグレードを計画してください。 |
Infisical をローカルで実行する
Infisical をローカルでセットアップして実行するには、システムに Git と Docker がインストールされていることを確認してください。
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (コマンドプロンプト):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
実行後、http://localhost:80 でアカウントを作成します。
コントリビュートしますか? 開始方法 については、ガイドをご覧ください。
シークレットの漏洩をスキャンして防止する
Infisical でシークレットを管理することに加えて、ファイル、ディレクトリ、git リポジトリ内の 140 以上のシークレットタイプをスキャン することもできます。
完全な git 履歴をスキャンするには、次を実行します:
infisical scan --verbose
リポジトリにプッシュする前に各コミットをスキャンするための pre-commit フックをインストールします。
infisical scan install --pre-commit-hook
Infisical のコードスキャン機能については、こちら をご覧ください。
オープンソース vs 有料
このリポジトリは、Infisical ライセンスを必要とするプレミアムエンタープライズ機能を含む ee ディレクトリを除き、MIT expat ライセンス の下で利用可能です。
マネージド Infisical Cloud またはセルフホスト型エンタープライズオファリングに興味がある場合は、当社のウェブサイト をご覧になるか、ミーティングを予約 してください。
セキュリティ
セキュリティの脆弱性については、公開されているため、GitHub の issue や公開フォーラムに投稿しないでください。
Infisical はセキュリティ問題を非常に真剣に受け止めています。Infisical について懸念がある場合、または脆弱性を発見したと思われる場合は、https://infisical.com/vulnerability-disclosure の脆弱性開示ポリシーを通じて非公開で報告してください。範囲、セーフハーバー、開示条件はすべてそこに記載されています。SECURITY.md も参照してください。
セキュリティ問題は、公開する前に必ず報告してください。コンプライアンス文書やセキュリティアンケートについては、[email protected] を使用してください。
コントリビューション
大小を問わず、コントリビューションを歓迎します。開始方法 については、ガイドをご覧ください。
どこから始めればよいかわかりませんか? 次のことができます:
- Slack に参加して、そこで質問してください。
採用情報!
これを読んでいるということは、私たちが作成した製品を気に入っている可能性が高いです。
あなたは私たちのチームにとって素晴らしい人材になるかもしれません。私たちは急速に成長しており、ぜひ私たちに参加してください。