
New releaseAug 19, 2026
infisical v0.162.21
Infisicalは、シークレット、証明書、特権アクセス管理のためのオープンソースプラットフォームです。
オープンソースのセキュリティインフラストラクチャプラットフォーム: シークレット、証明書、鍵、特権アクセス、AIエージェントアクセスを1つのプラットフォームで管理します。
コミュニティ | Infisical Cloud | セルフホスティング | ドキュメント | ウェブサイト | X | 採用情報 (リモート/SF)


はじめに
Infisical は、チームがシークレット、証明書、特権アクセス管理、AIエージェントアクセスに利用するオープンソースのセキュリティインフラストラクチャプラットフォームです。
私たちは、セキュリティチームだけでなく誰もがセキュリティツールをより利用しやすくすることを使命としており、そのためには開発者体験を根本から再設計する必要があると考えています。
機能
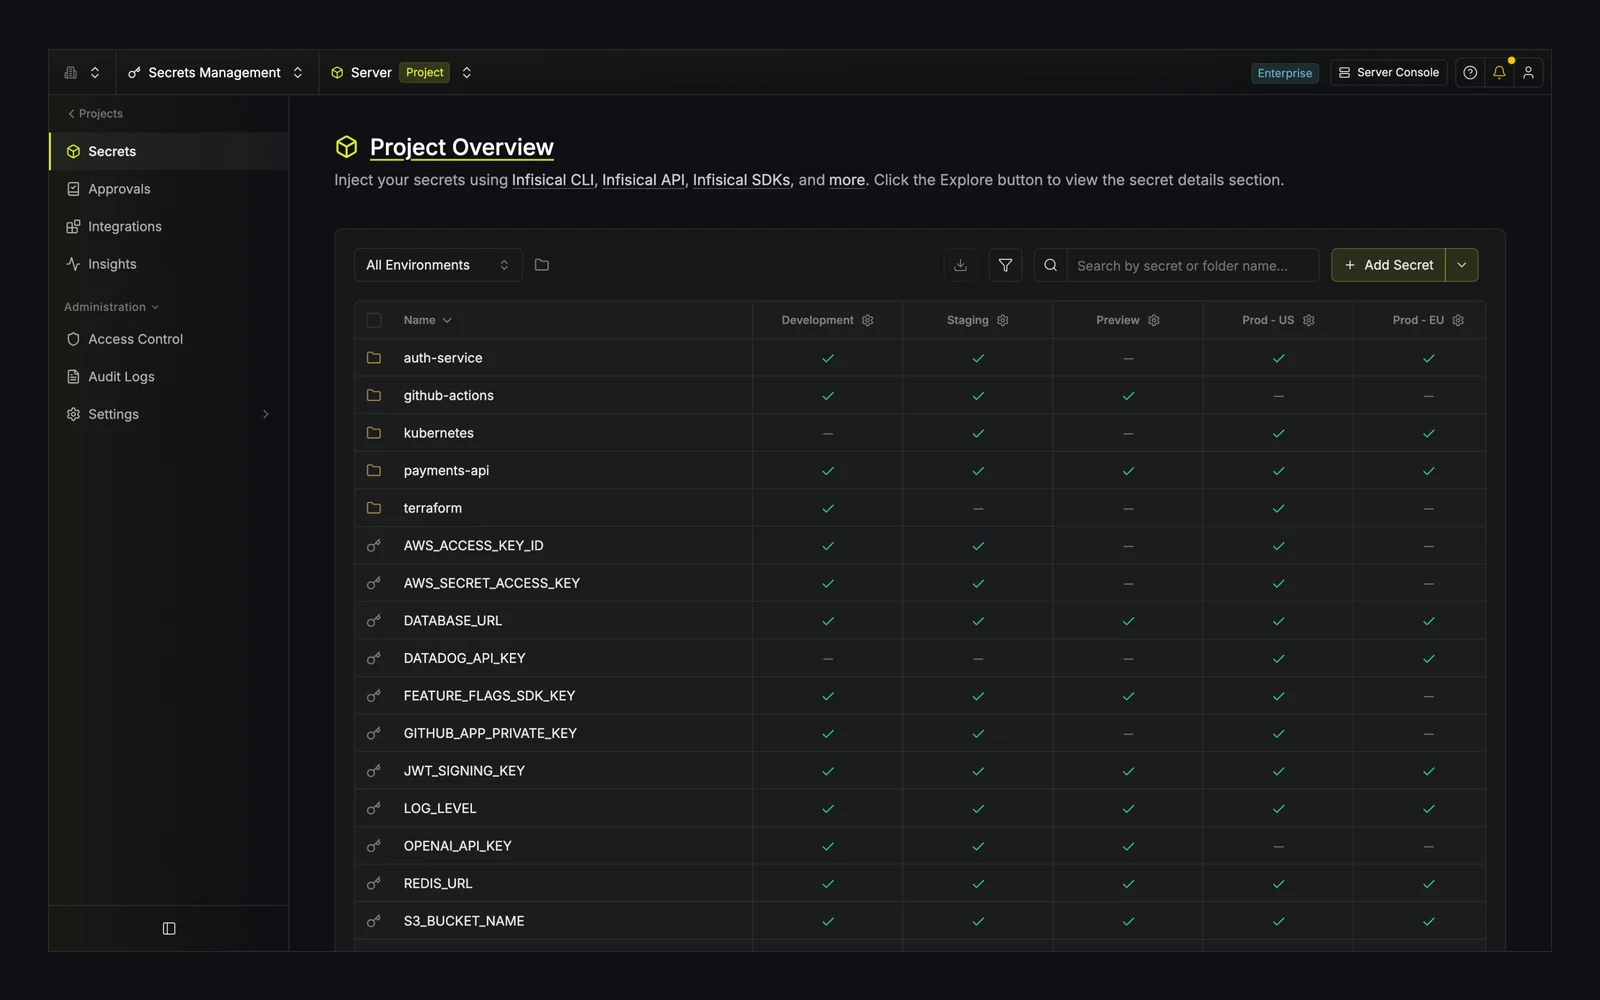
シークレット管理
アプリケーションのシークレットと設定をすべての環境にわたって一元管理し、バージョン管理、ローテーション、漏洩防止を標準で備えています。
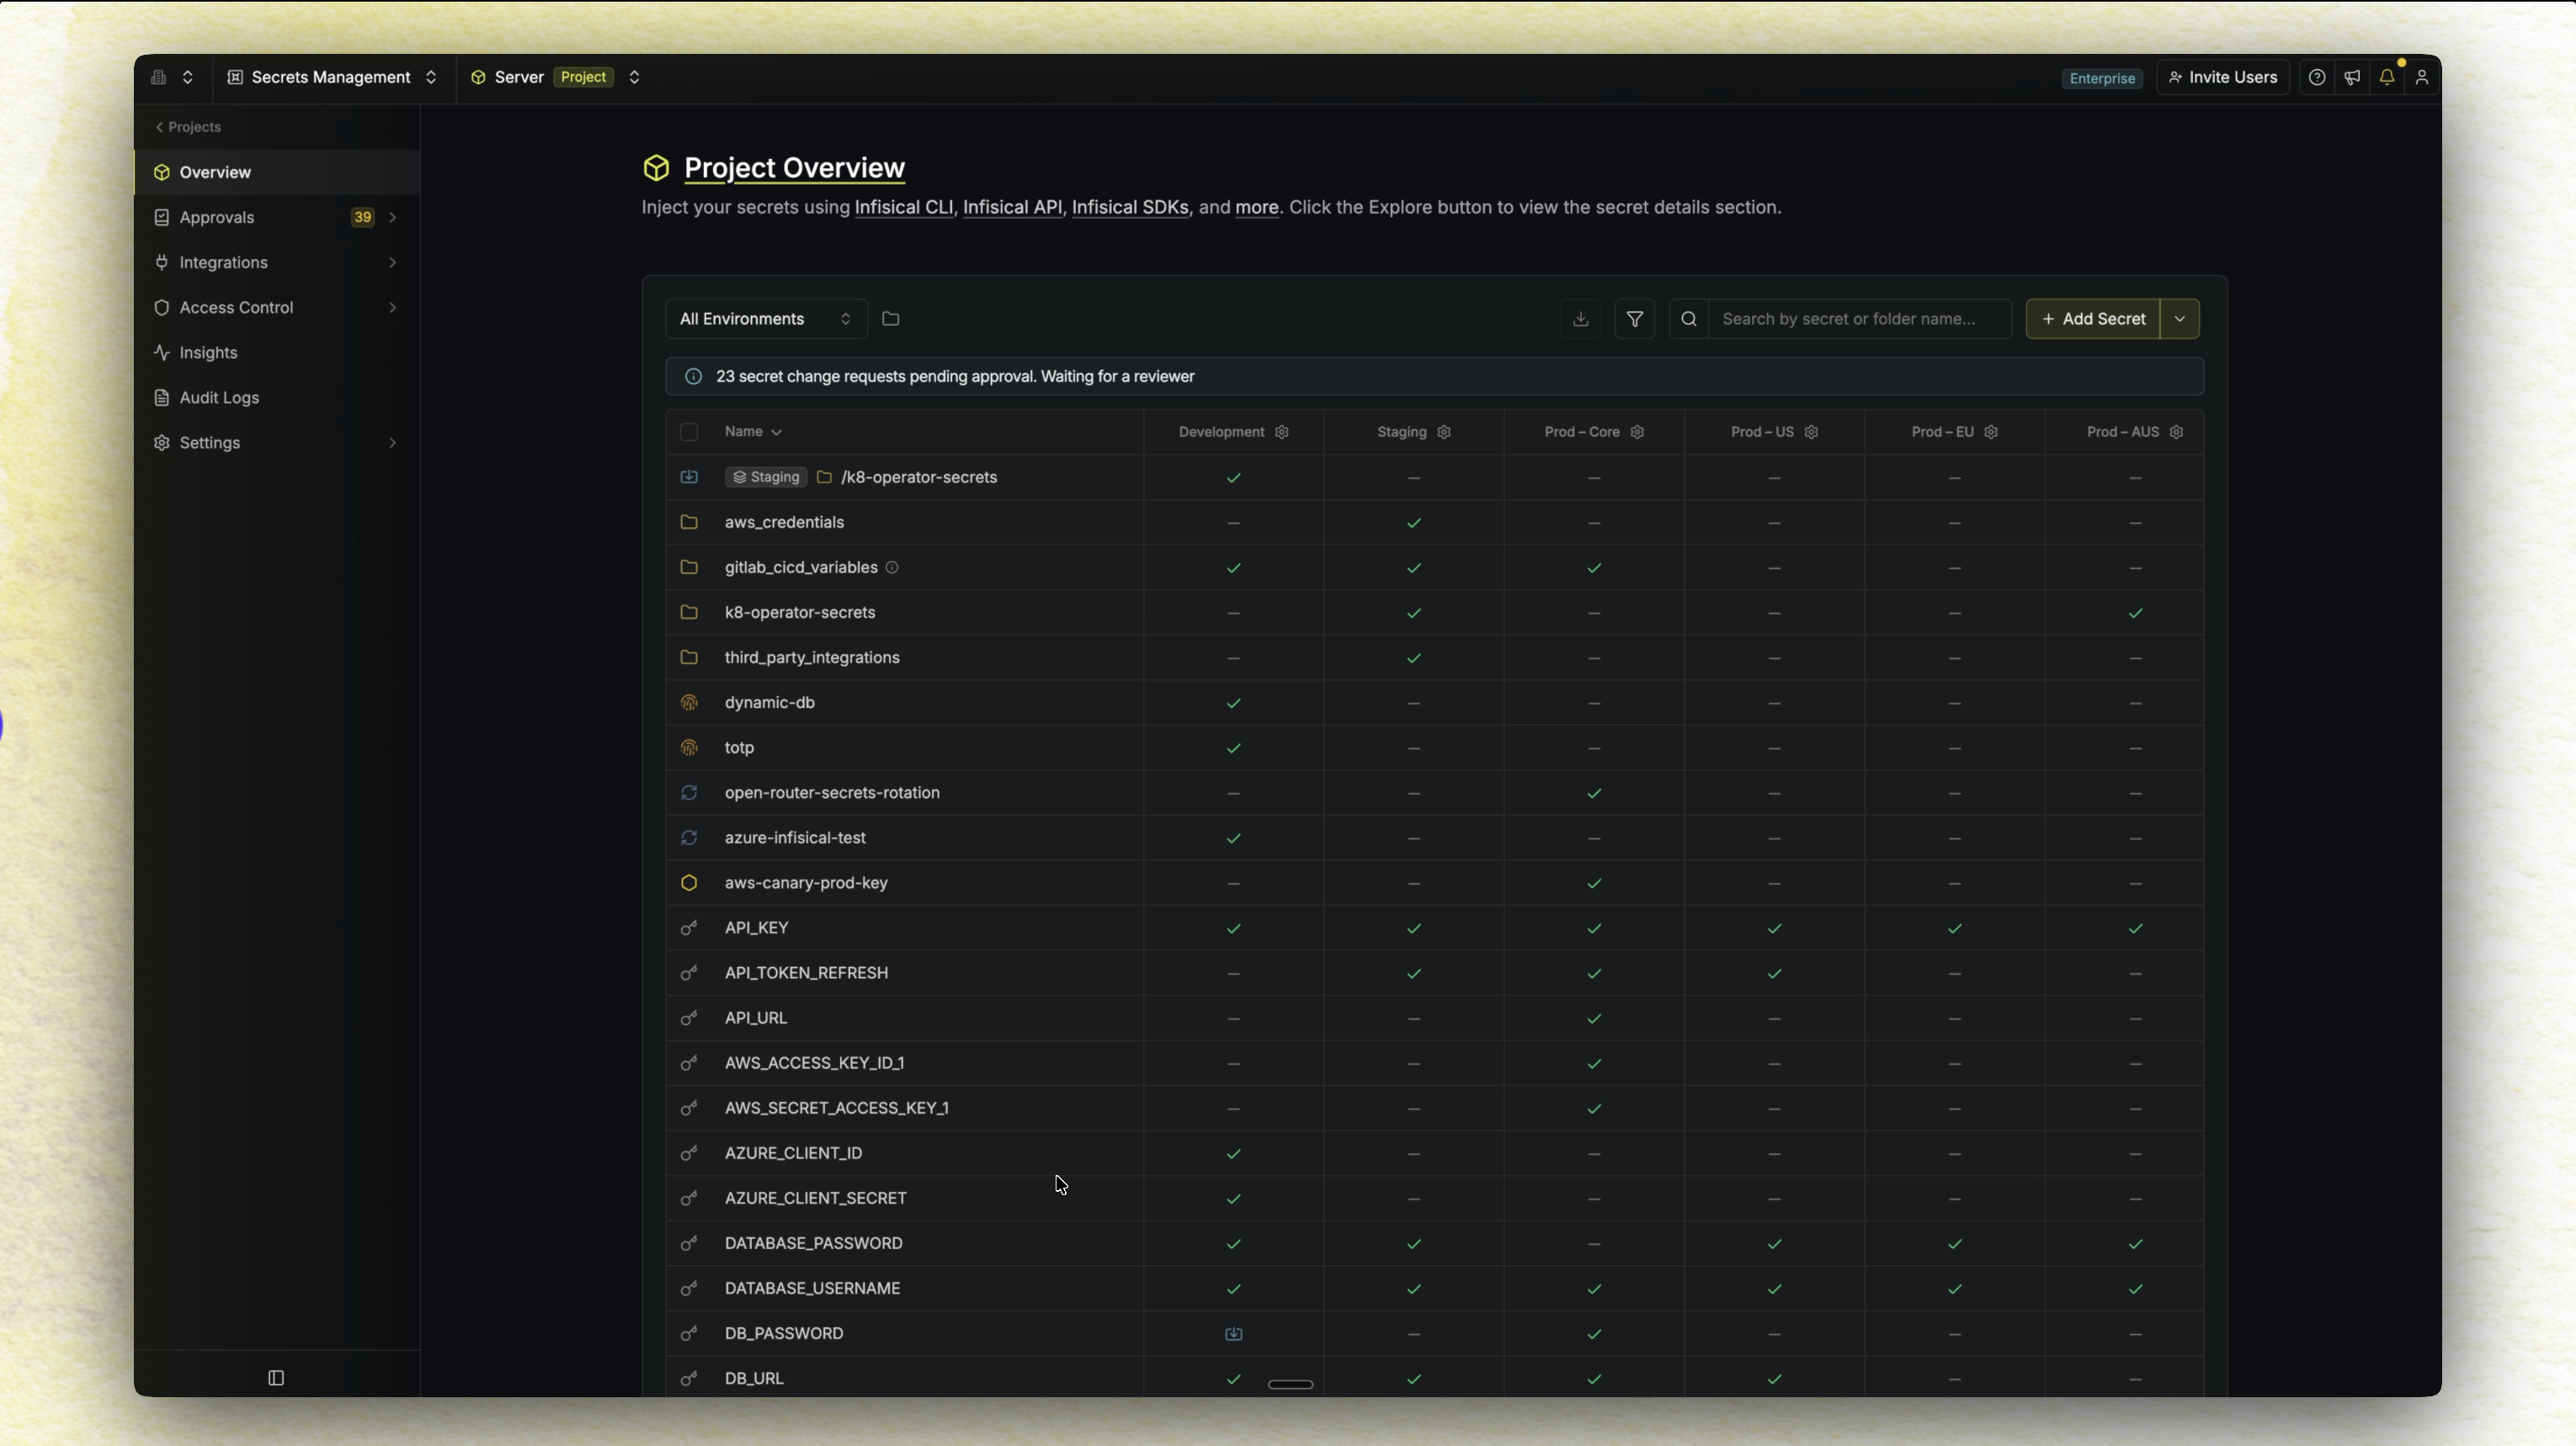
- ダッシュボード: ユーザーフレンドリーなインターフェースを通じて、プロジェクトや環境(開発、本番など)をまたいでシークレットを管理します。
- シークレット同期: GitHub、Vercel、AWS などのプラットフォームにシークレットを同期し、Terraform、Ansible などのツールを利用できます。
- シークレットのバージョン管理 と ポイントインタイムリカバリ: すべてのシークレットとプロジェクトの状態を追跡し、必要に応じてロールバックします。
- シークレットローテーション: PostgreSQL、MySQL、AWS IAM などのサービスのシークレットを定期的にローテーションします。
- 動的シークレット: PostgreSQL、MySQL、RabbitMQ などのサービスのための一時的なシークレットをオンデマンドで生成します。
- シークレット共有: 設定した時間または閲覧回数が経過すると失効するリンクを通じて、誰とでもシークレットを共有します。
- Infisical Kubernetes Operator: Kubernetes ワークロードにシークレットを配信し、デプロイメントを自動的に再読み込みします。
- Infisical Agent: コードロジックを一切変更せずに、アプリケーションにシークレットを注入します。
- ハニートークン: 実際のシークレットと並べておとりの認証情報を設置し、誰かがそれを使用しようとした時点でアラートを受け取ります。
シークレットスキャン
コードにコミットされたシークレットを検出し、新たなシークレットを追加するコミットをブロックします。
- リポジトリのスキャン: GitHub、GitLab、Bitbucket リポジトリの全履歴と各新規プッシュをスキャンし、Infisical で検出結果を確認します。
- ローカルスキャン: CLI からファイル、ディレクトリ、git 履歴をスキャンし、シークレットを含むコミットをブロックするpre-commit フックをインストールします。
証明書管理
内部または外部の CA から X.509 証明書を発行、追跡、更新し、ソフトウェア成果物に署名します。
- 内部 CA: Infisical 内で直接プライベート CA 階層を作成・管理します。
- 外部 CA: Let’s Encrypt、DigiCert、Microsoft AD CS などのサードパーティ認証局と統合し、既存の PKI インフラストラクチャを活用したり、公的に信頼された証明書を発行したりします。
- 証明書ライフサイクル管理: 証明書のプロファイルとポリシーを作成して、API、ACME、EST、SCEP などの登録方法を含む証明書の発行方法を制御します。発行から更新、そして CRL とインベントリ追跡を伴う失効まで、ライフサイクル全体を管理します。
- 証明書ディスカバリ: ネットワークをスキャンして証明書を検出し、Infisical で追跡します。
- 証明書同期: AWS Certificate Managerや Azure Key Vaultなどの外部プラットフォームに証明書を同期します。
- アラート: 証明書が発行、更新、失効されたとき、または有効期限が近づいたときに通知を受け取ります。
- コード署名: 管理されたコード署名証明書、一元化された承認、完全な監査証跡を使用して、コンテナ、インストーラー、パッケージなどのソフトウェア成果物に署名します。
Infisical Key Management System (KMS)
暗号鍵を Infisical に保管し、API を通じて使用することで、アプリケーションが鍵を保持する必要がなくなります。
- 暗号鍵: Infisical UI または API を通じて鍵を作成し、ローテーション、インポート、エクスポートを行います。
- 暗号操作: データの暗号化と復号、データへの署名と署名の検証、MAC の生成と検証を行います。
- KMIP: ストレージアレイ、データベース、その他の KMIP クライアントが Infisical で鍵を管理できるようにします。
- 統合: 鍵を Kubernetes の保存時暗号化や Sigstore Cosign 署名に使用します。