

CyberStrikeAI v1.7.18
AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。
CyberStrikeAI
AIネイティブなサイバーセキュリティのための行動システム——意図が統制された実行に変わり、証拠が運用メモリとなり、すべての運用が次の運用を改善する。
CyberStrikeAIは、計画、実行、人間による監視、証拠、リプレイを1つの監査可能なワークスペースに接続します。Goで構築されており、Einoを搭載したエージェント、MCPネイティブツール、RAGナレッジ、ビジュアルワークフロー、攻撃チェーンのモデリングと分析を組み合わせて、許可されたセキュリティ運用を支援します。
ここから始める: クイックスタート · ドキュメント · セキュリティ強化
[!IMPORTANT] CyberStrikeAIは、所有しているシステム、または明示的にテストを許可されたシステムでのみ使用してください。共有環境や本番環境では、高リスクツール、WebShell、C2機能を有効にする前に、セキュリティモデルと強化ガイドを確認してください。
インターフェースと統合プレビュー
システムダッシュボード概要
ライトモード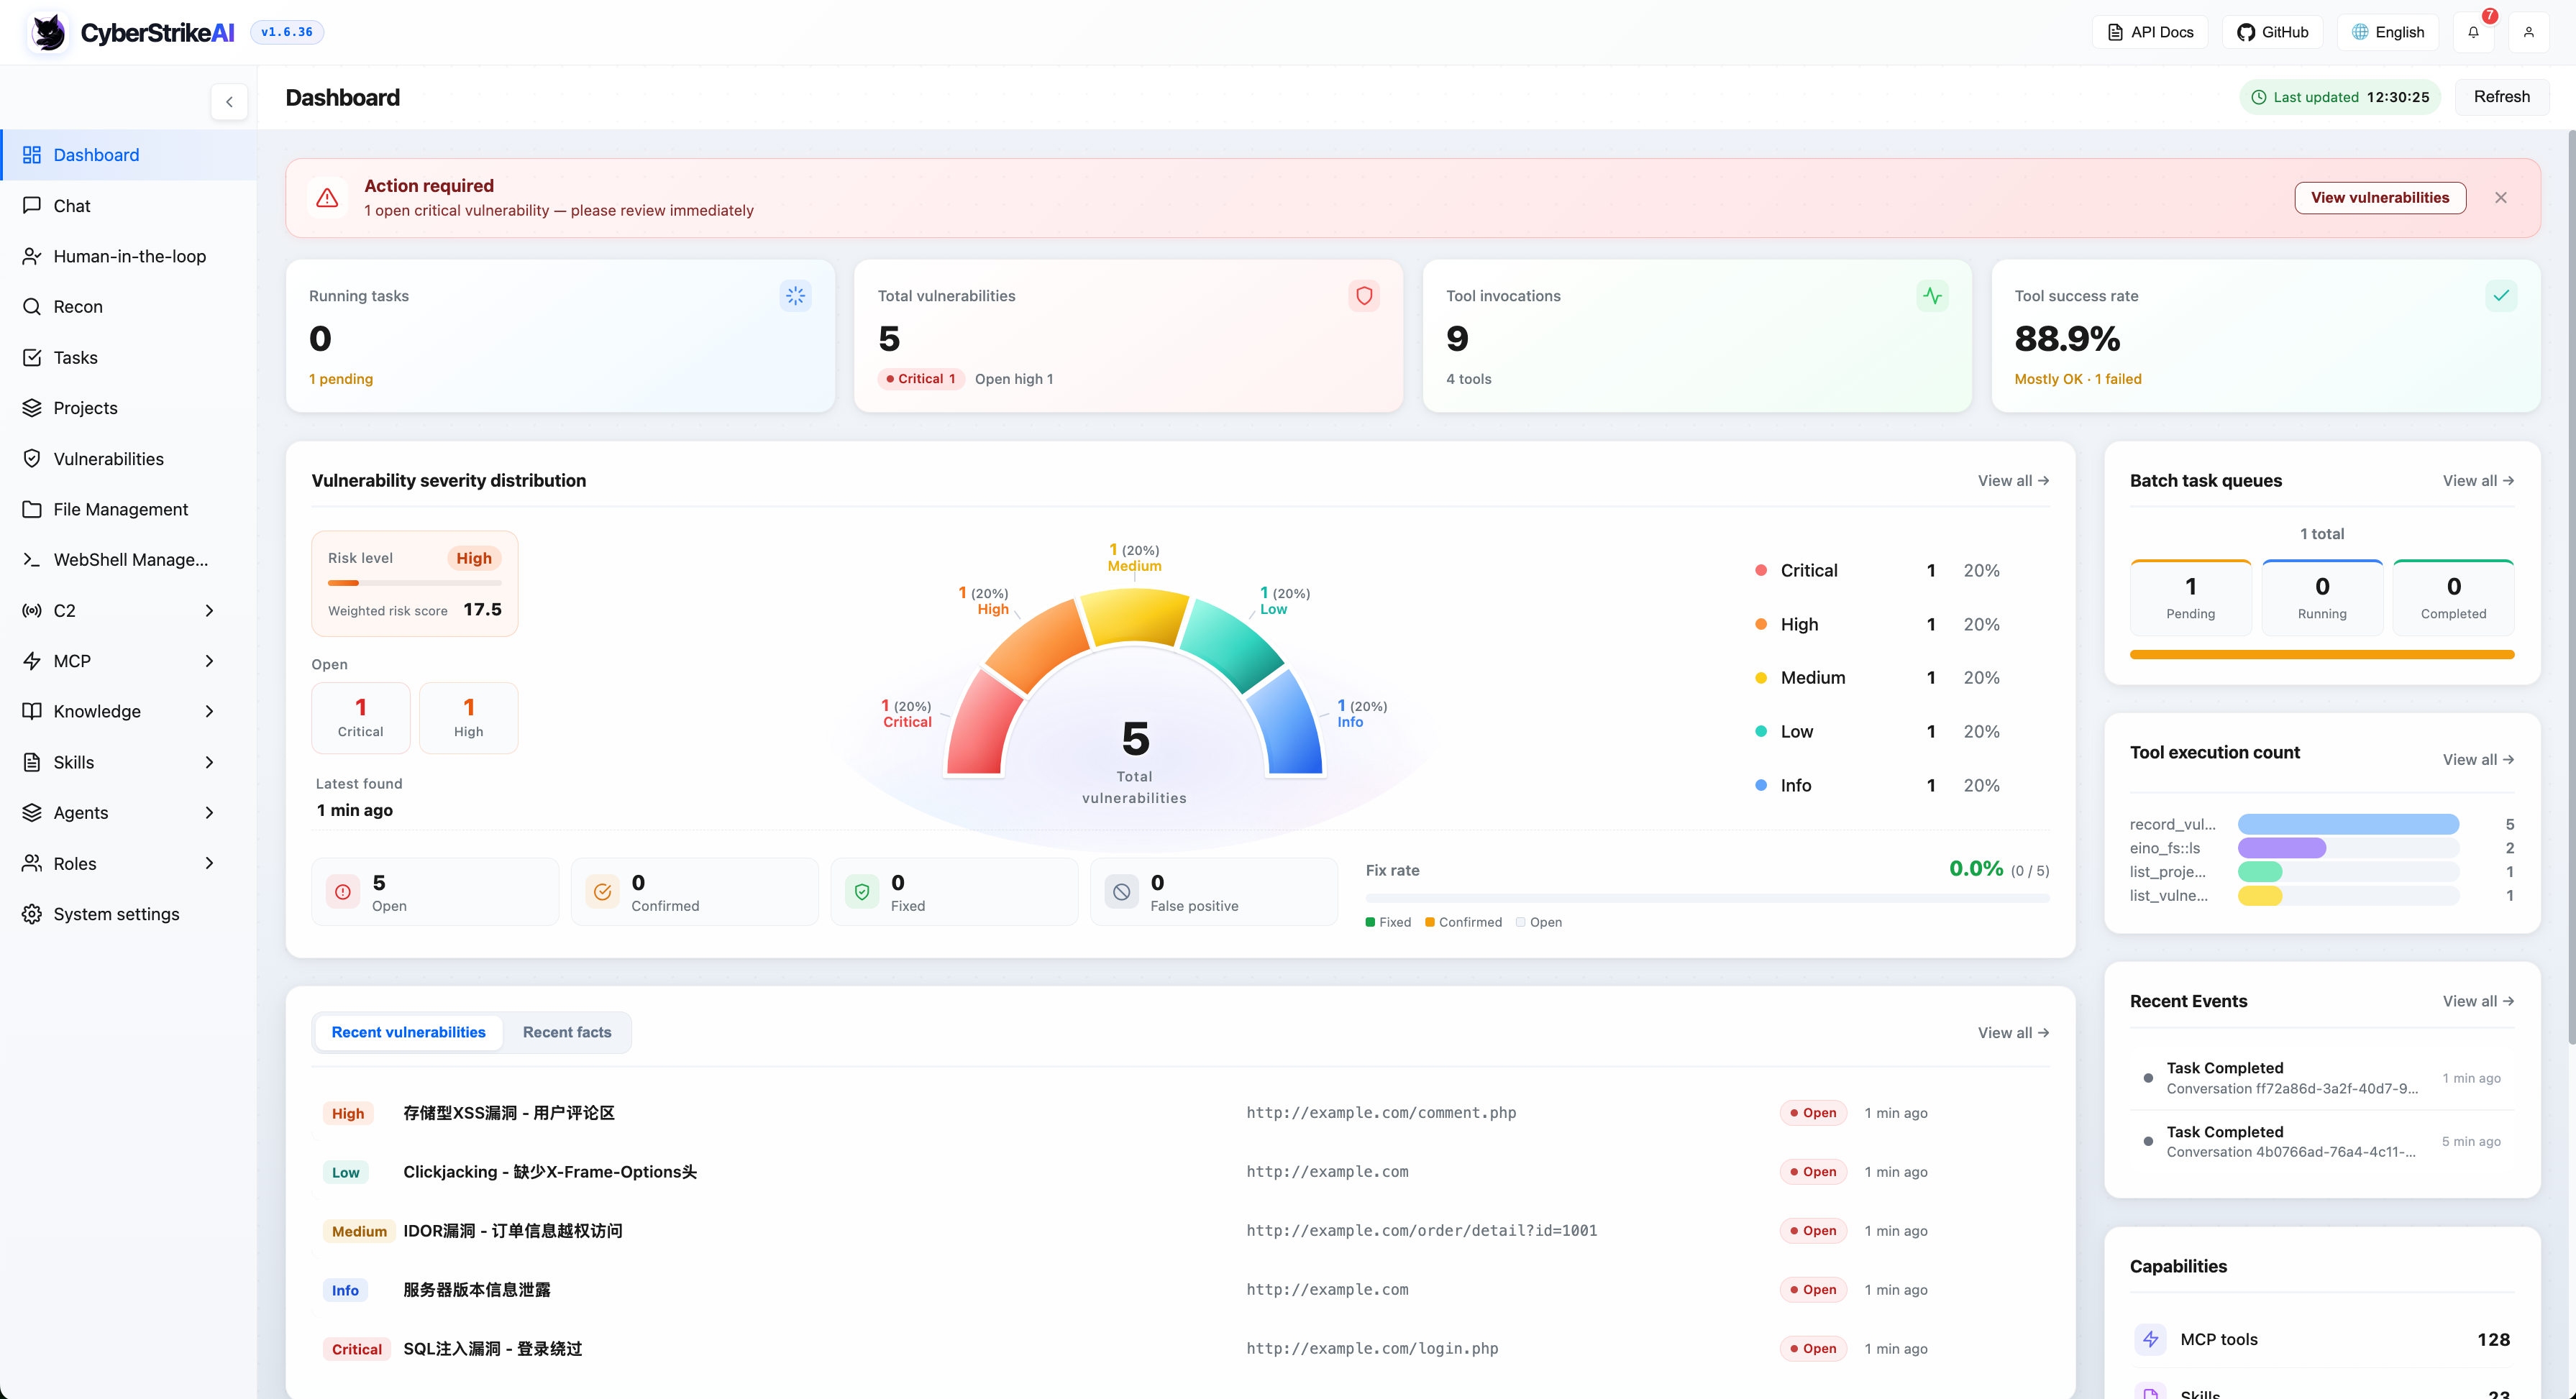
|
ダークモード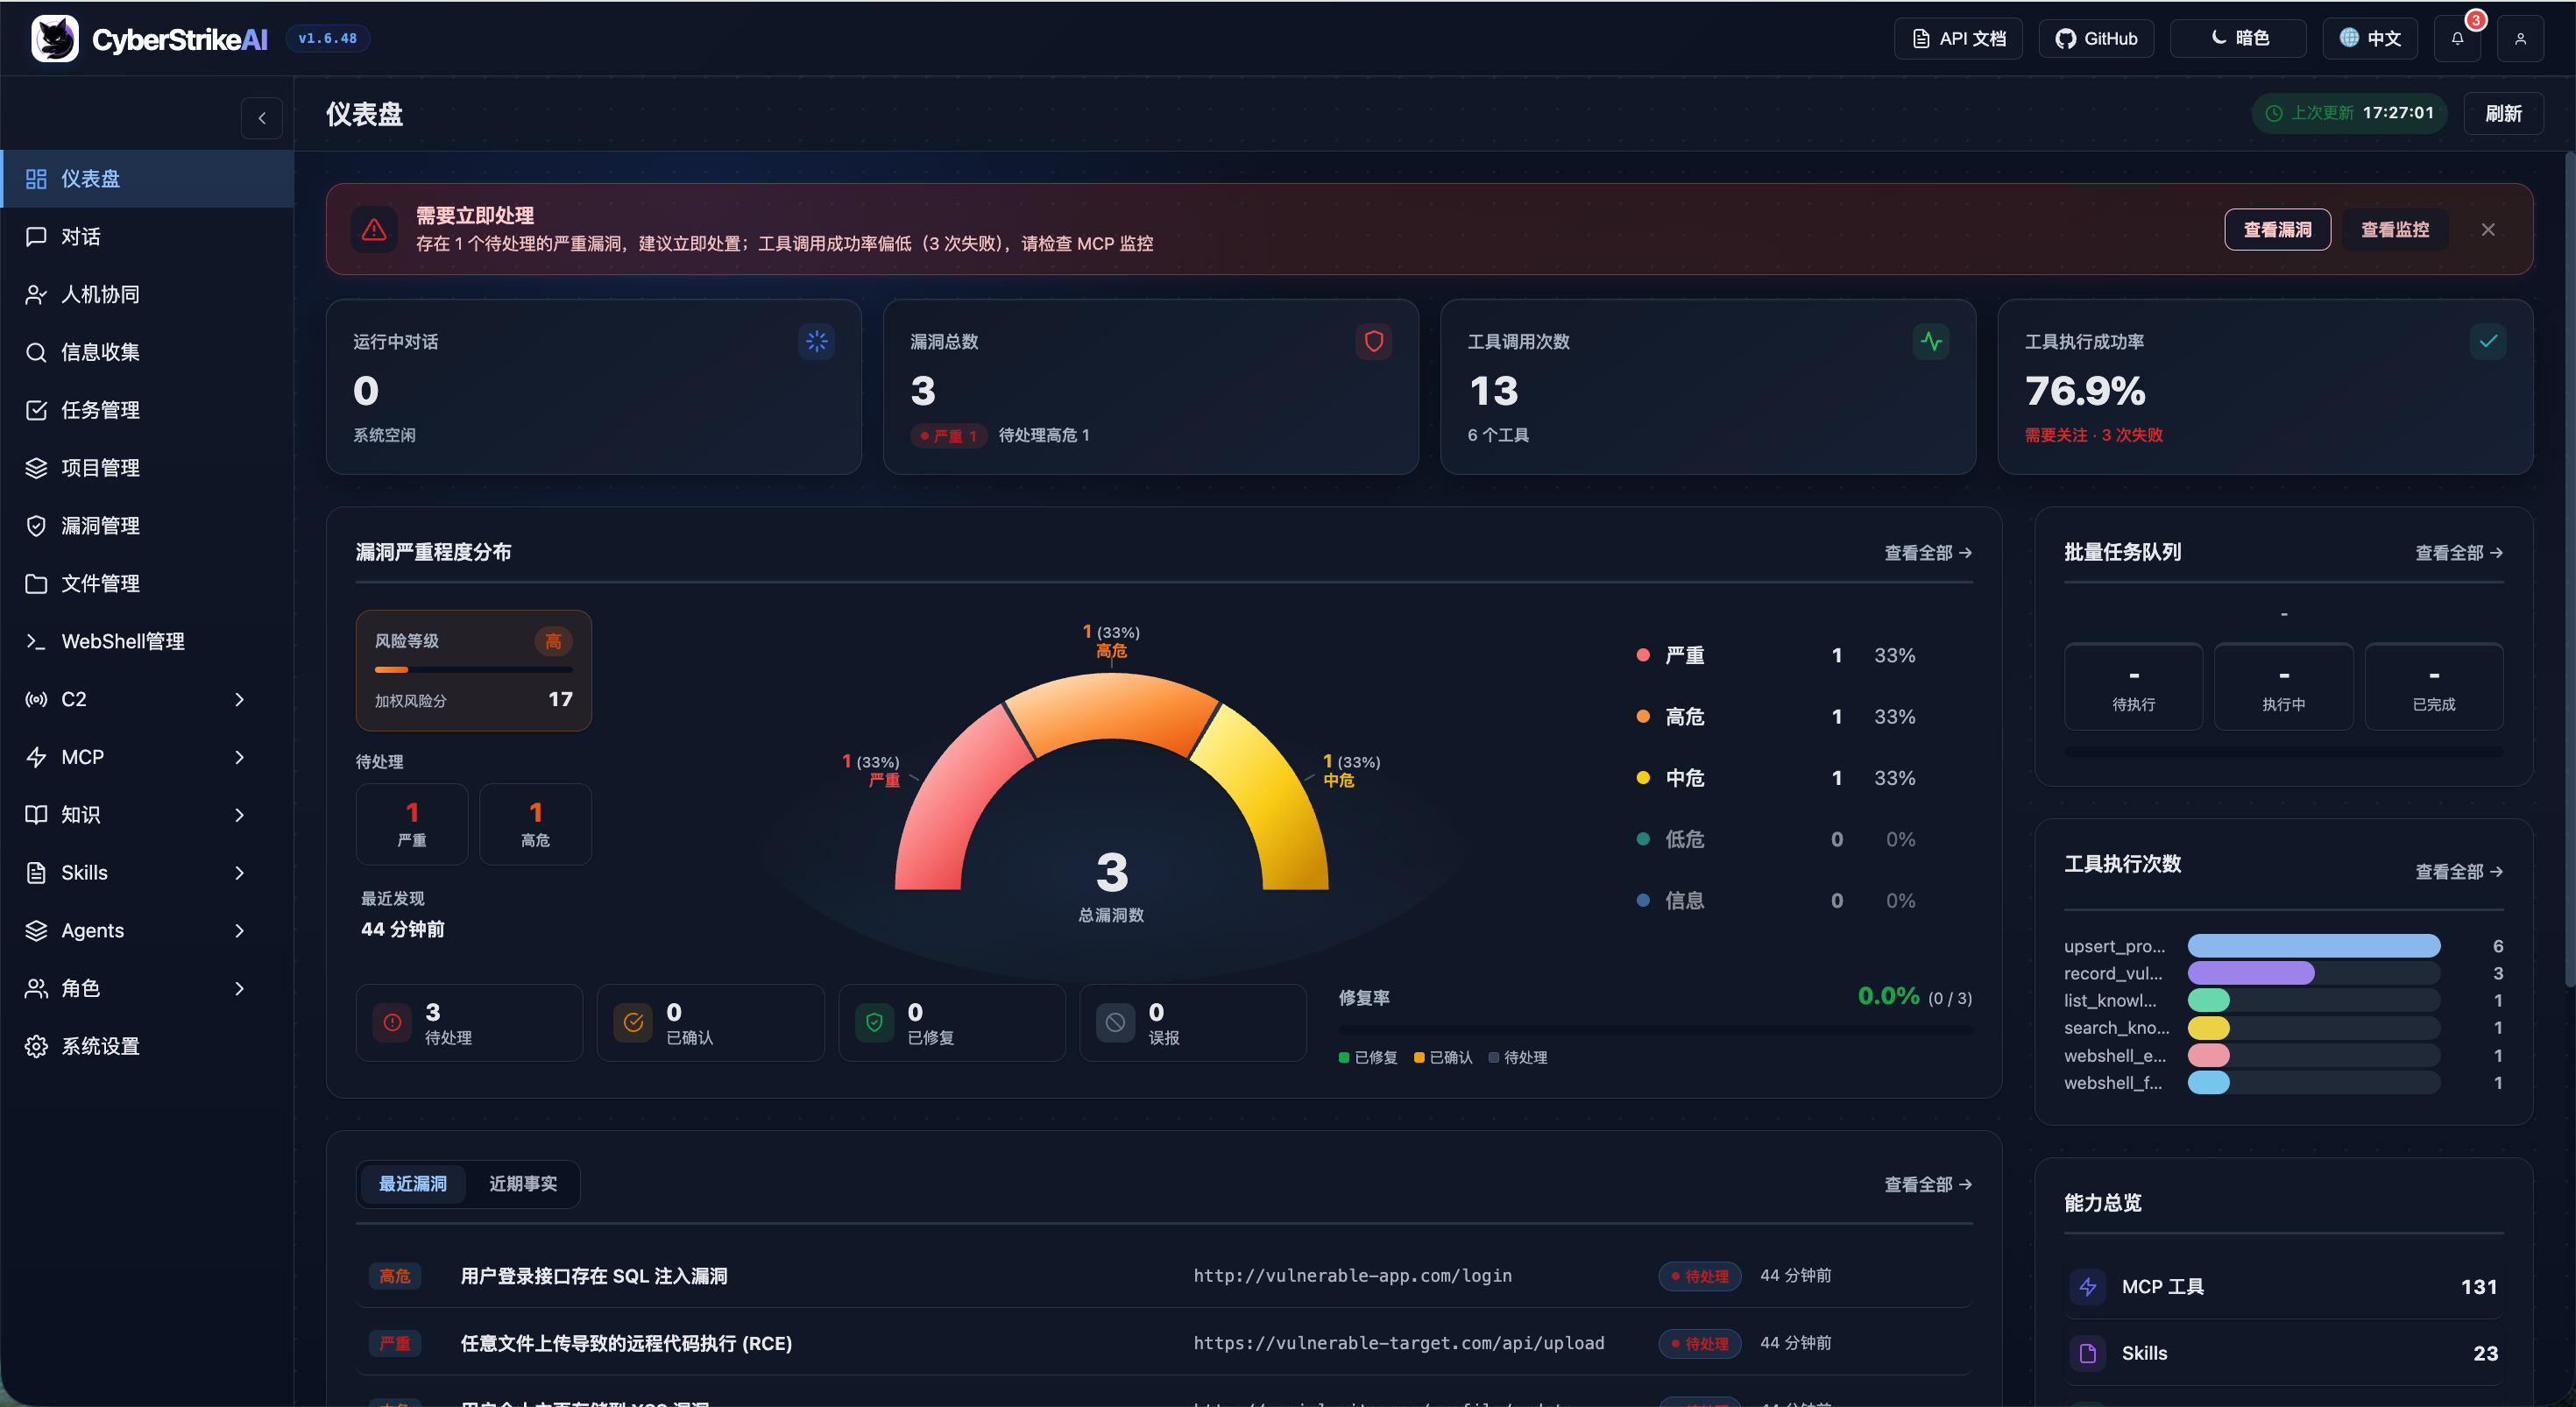
|
ダッシュボードは、システムの実行状態、セキュリティ脆弱性、ツール使用状況、ナレッジベースの包括的な概要を提供し、ユーザーがプラットフォームのコア機能と現在の状態を迅速に理解できるようにします。
その他のインターフェーススクリーンショット
コア機能概要
Webコンソール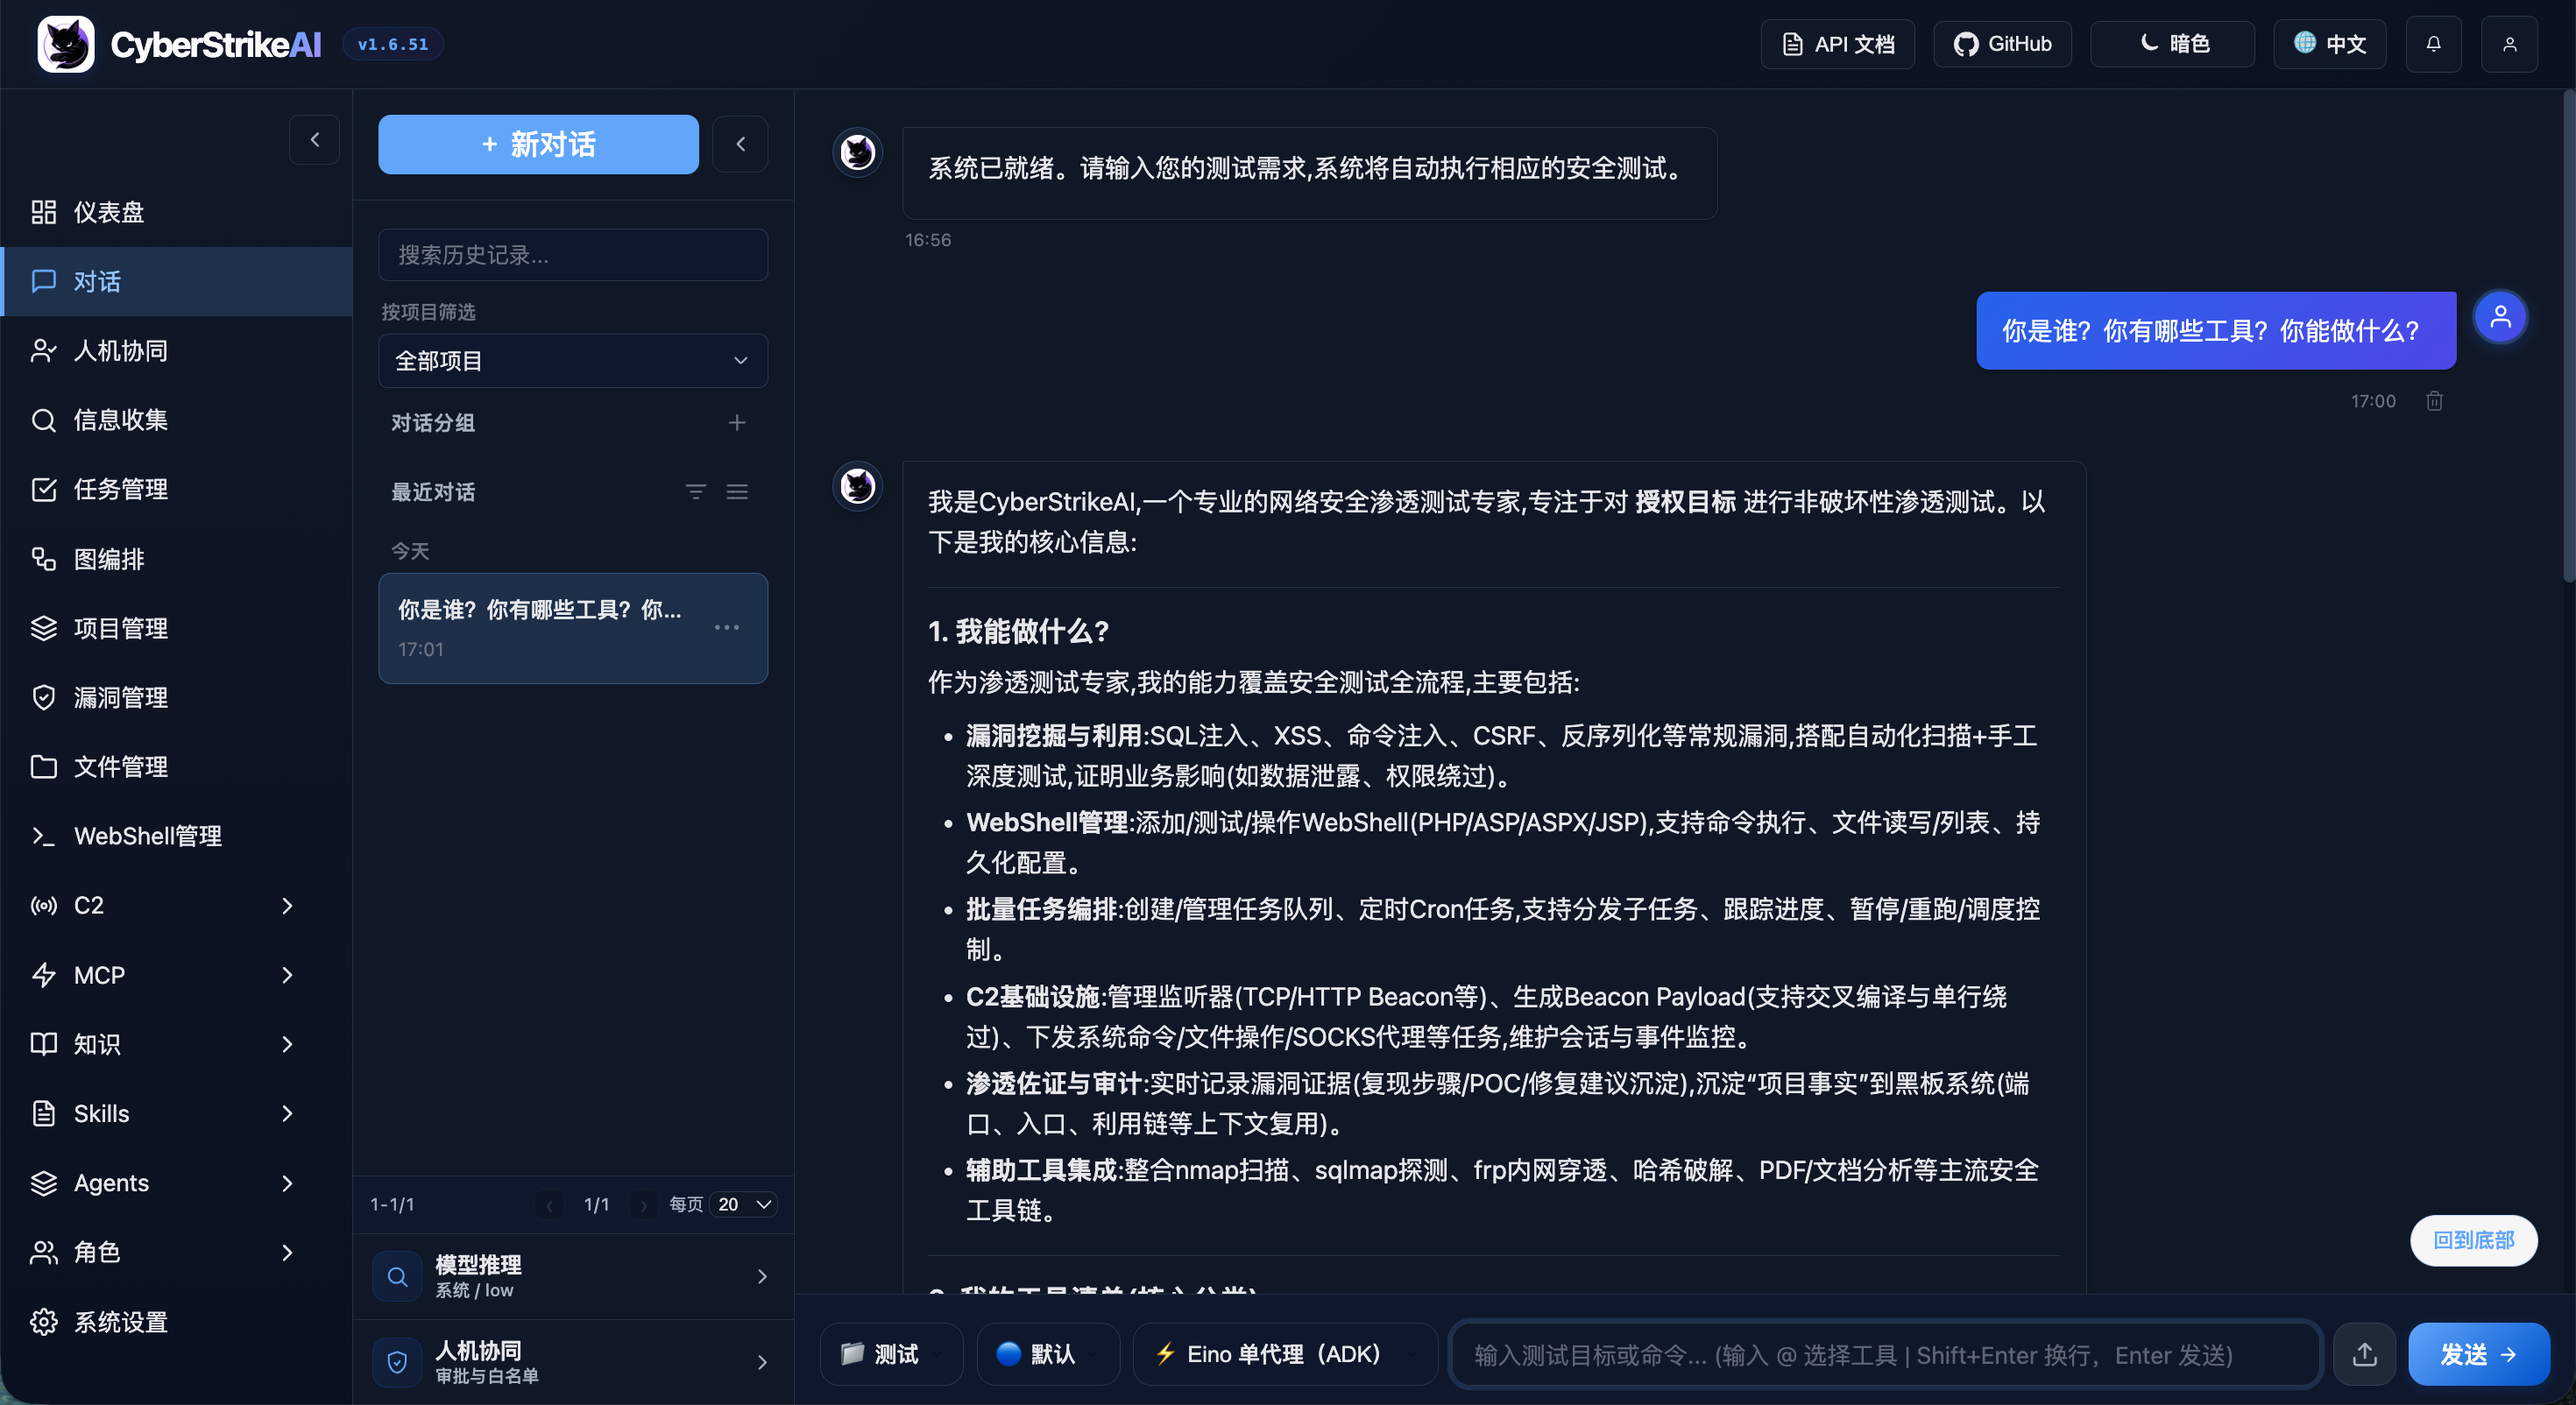
|
タスク管理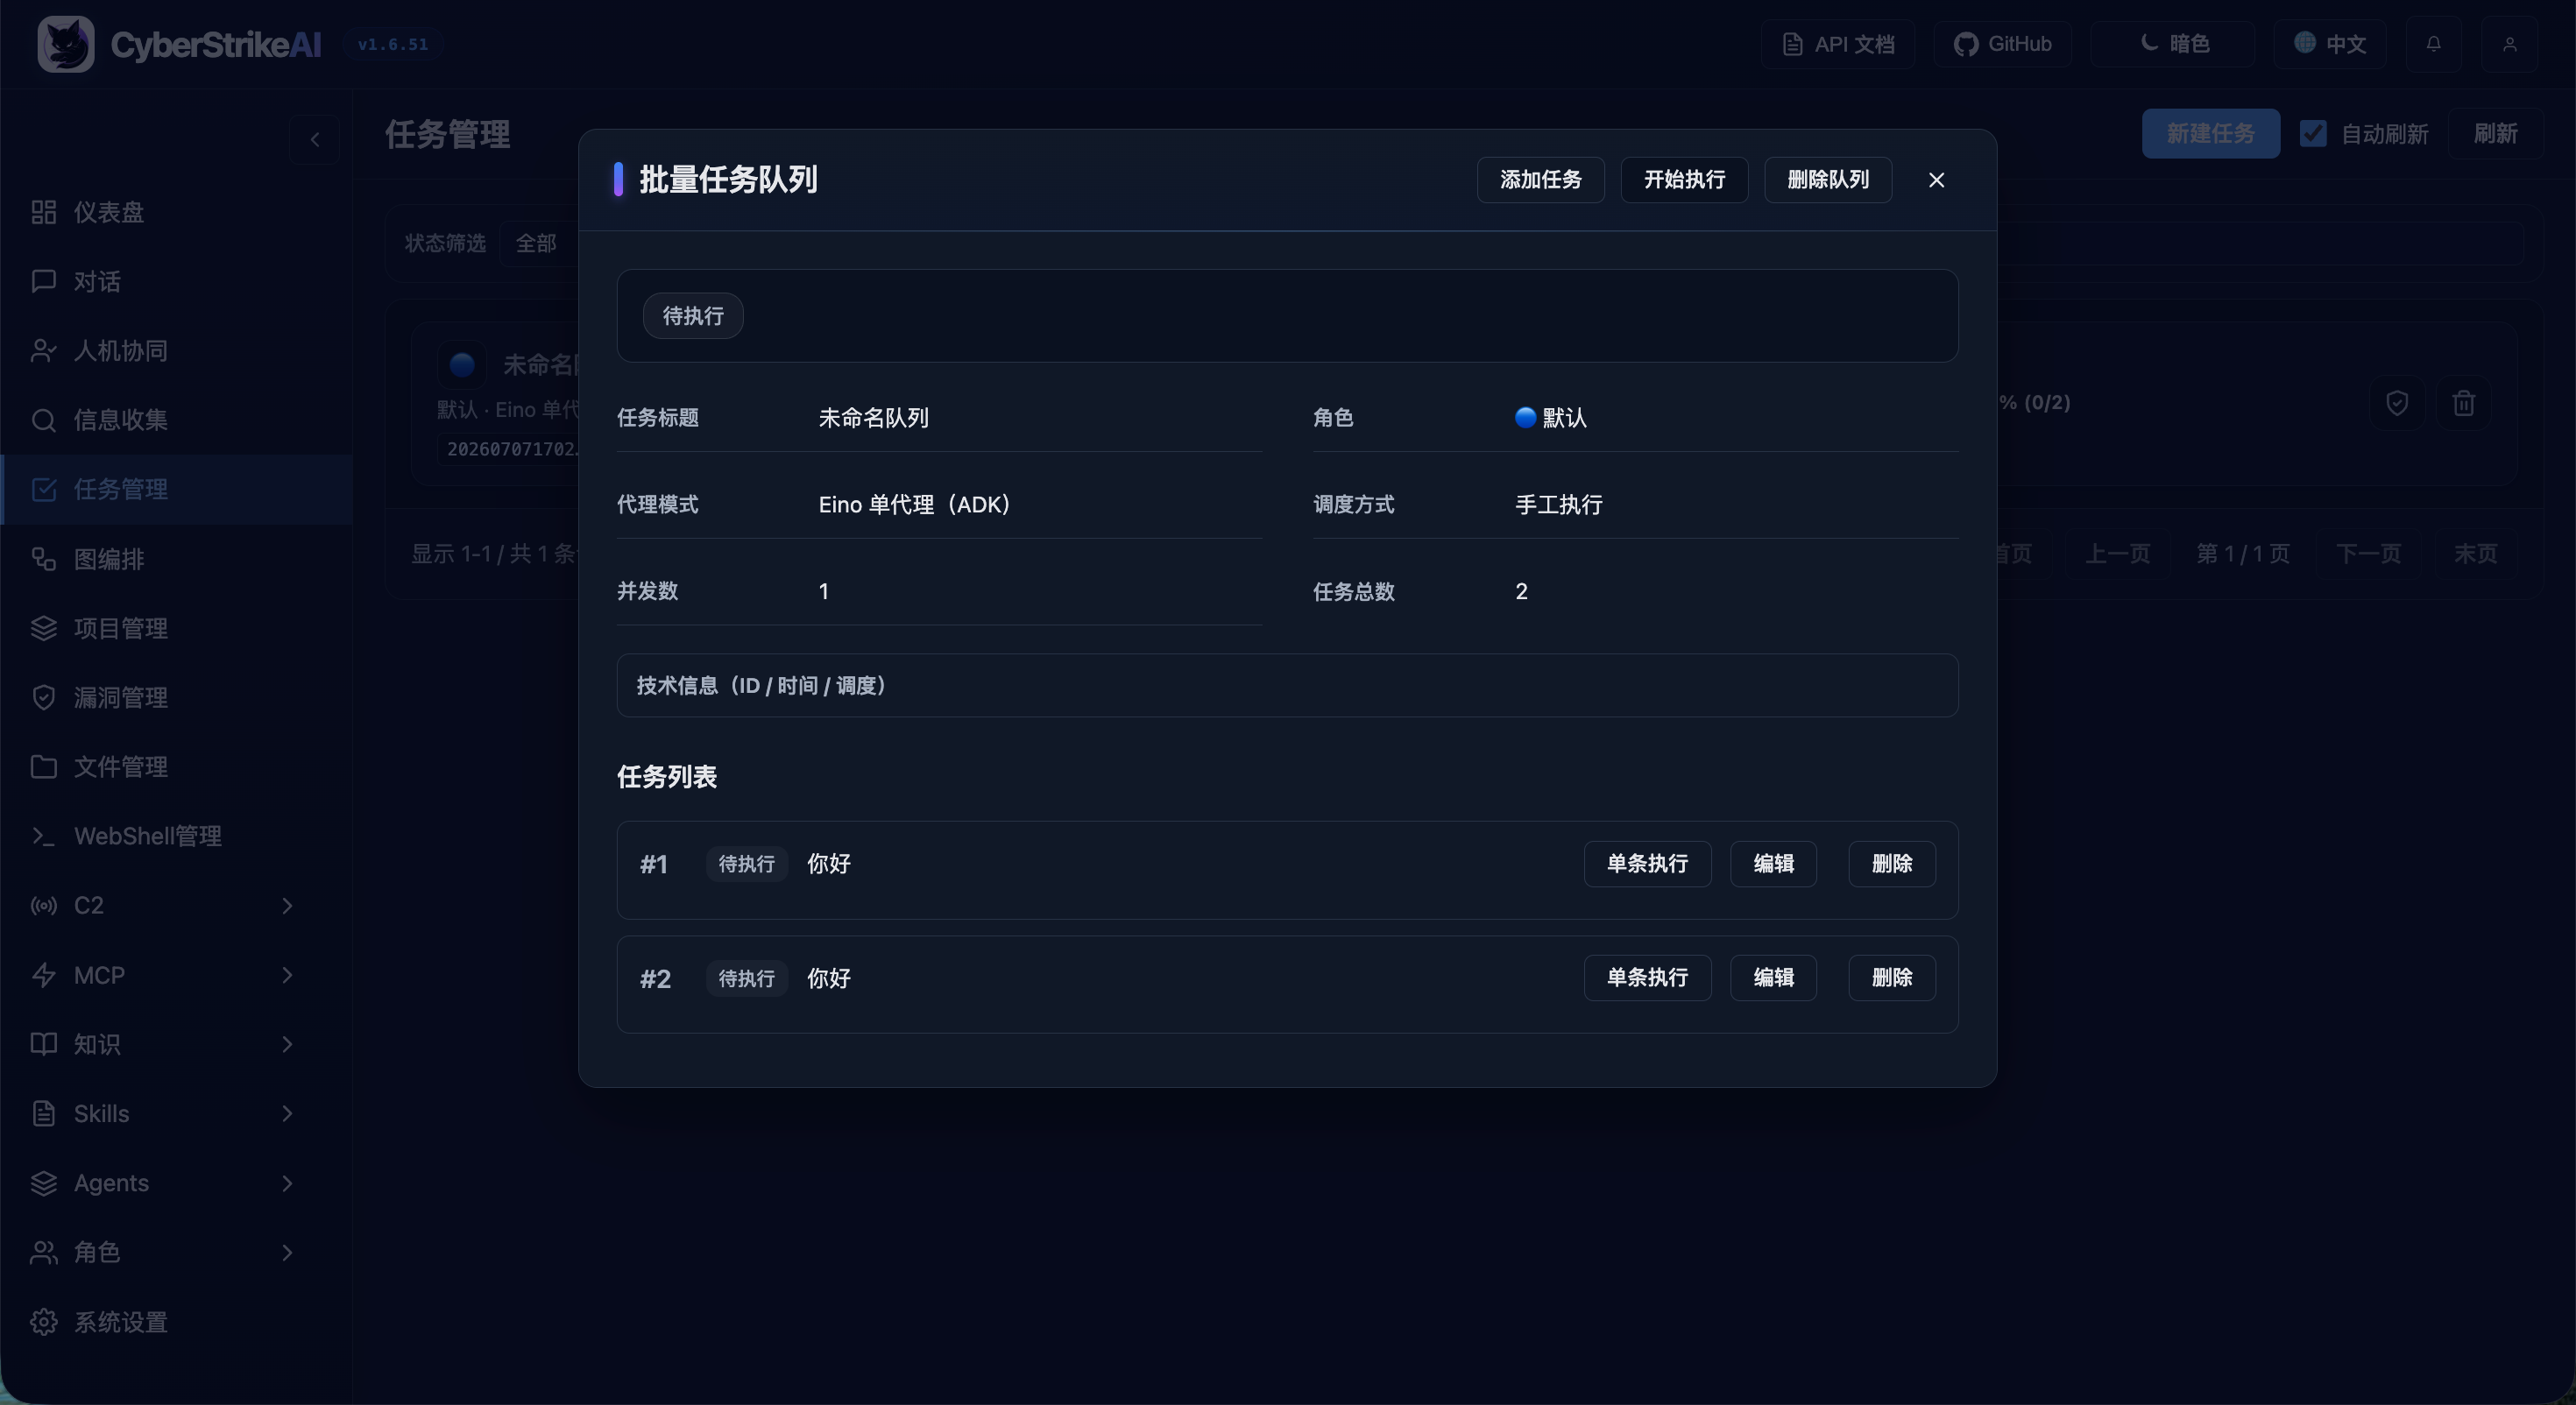
|
脆弱性管理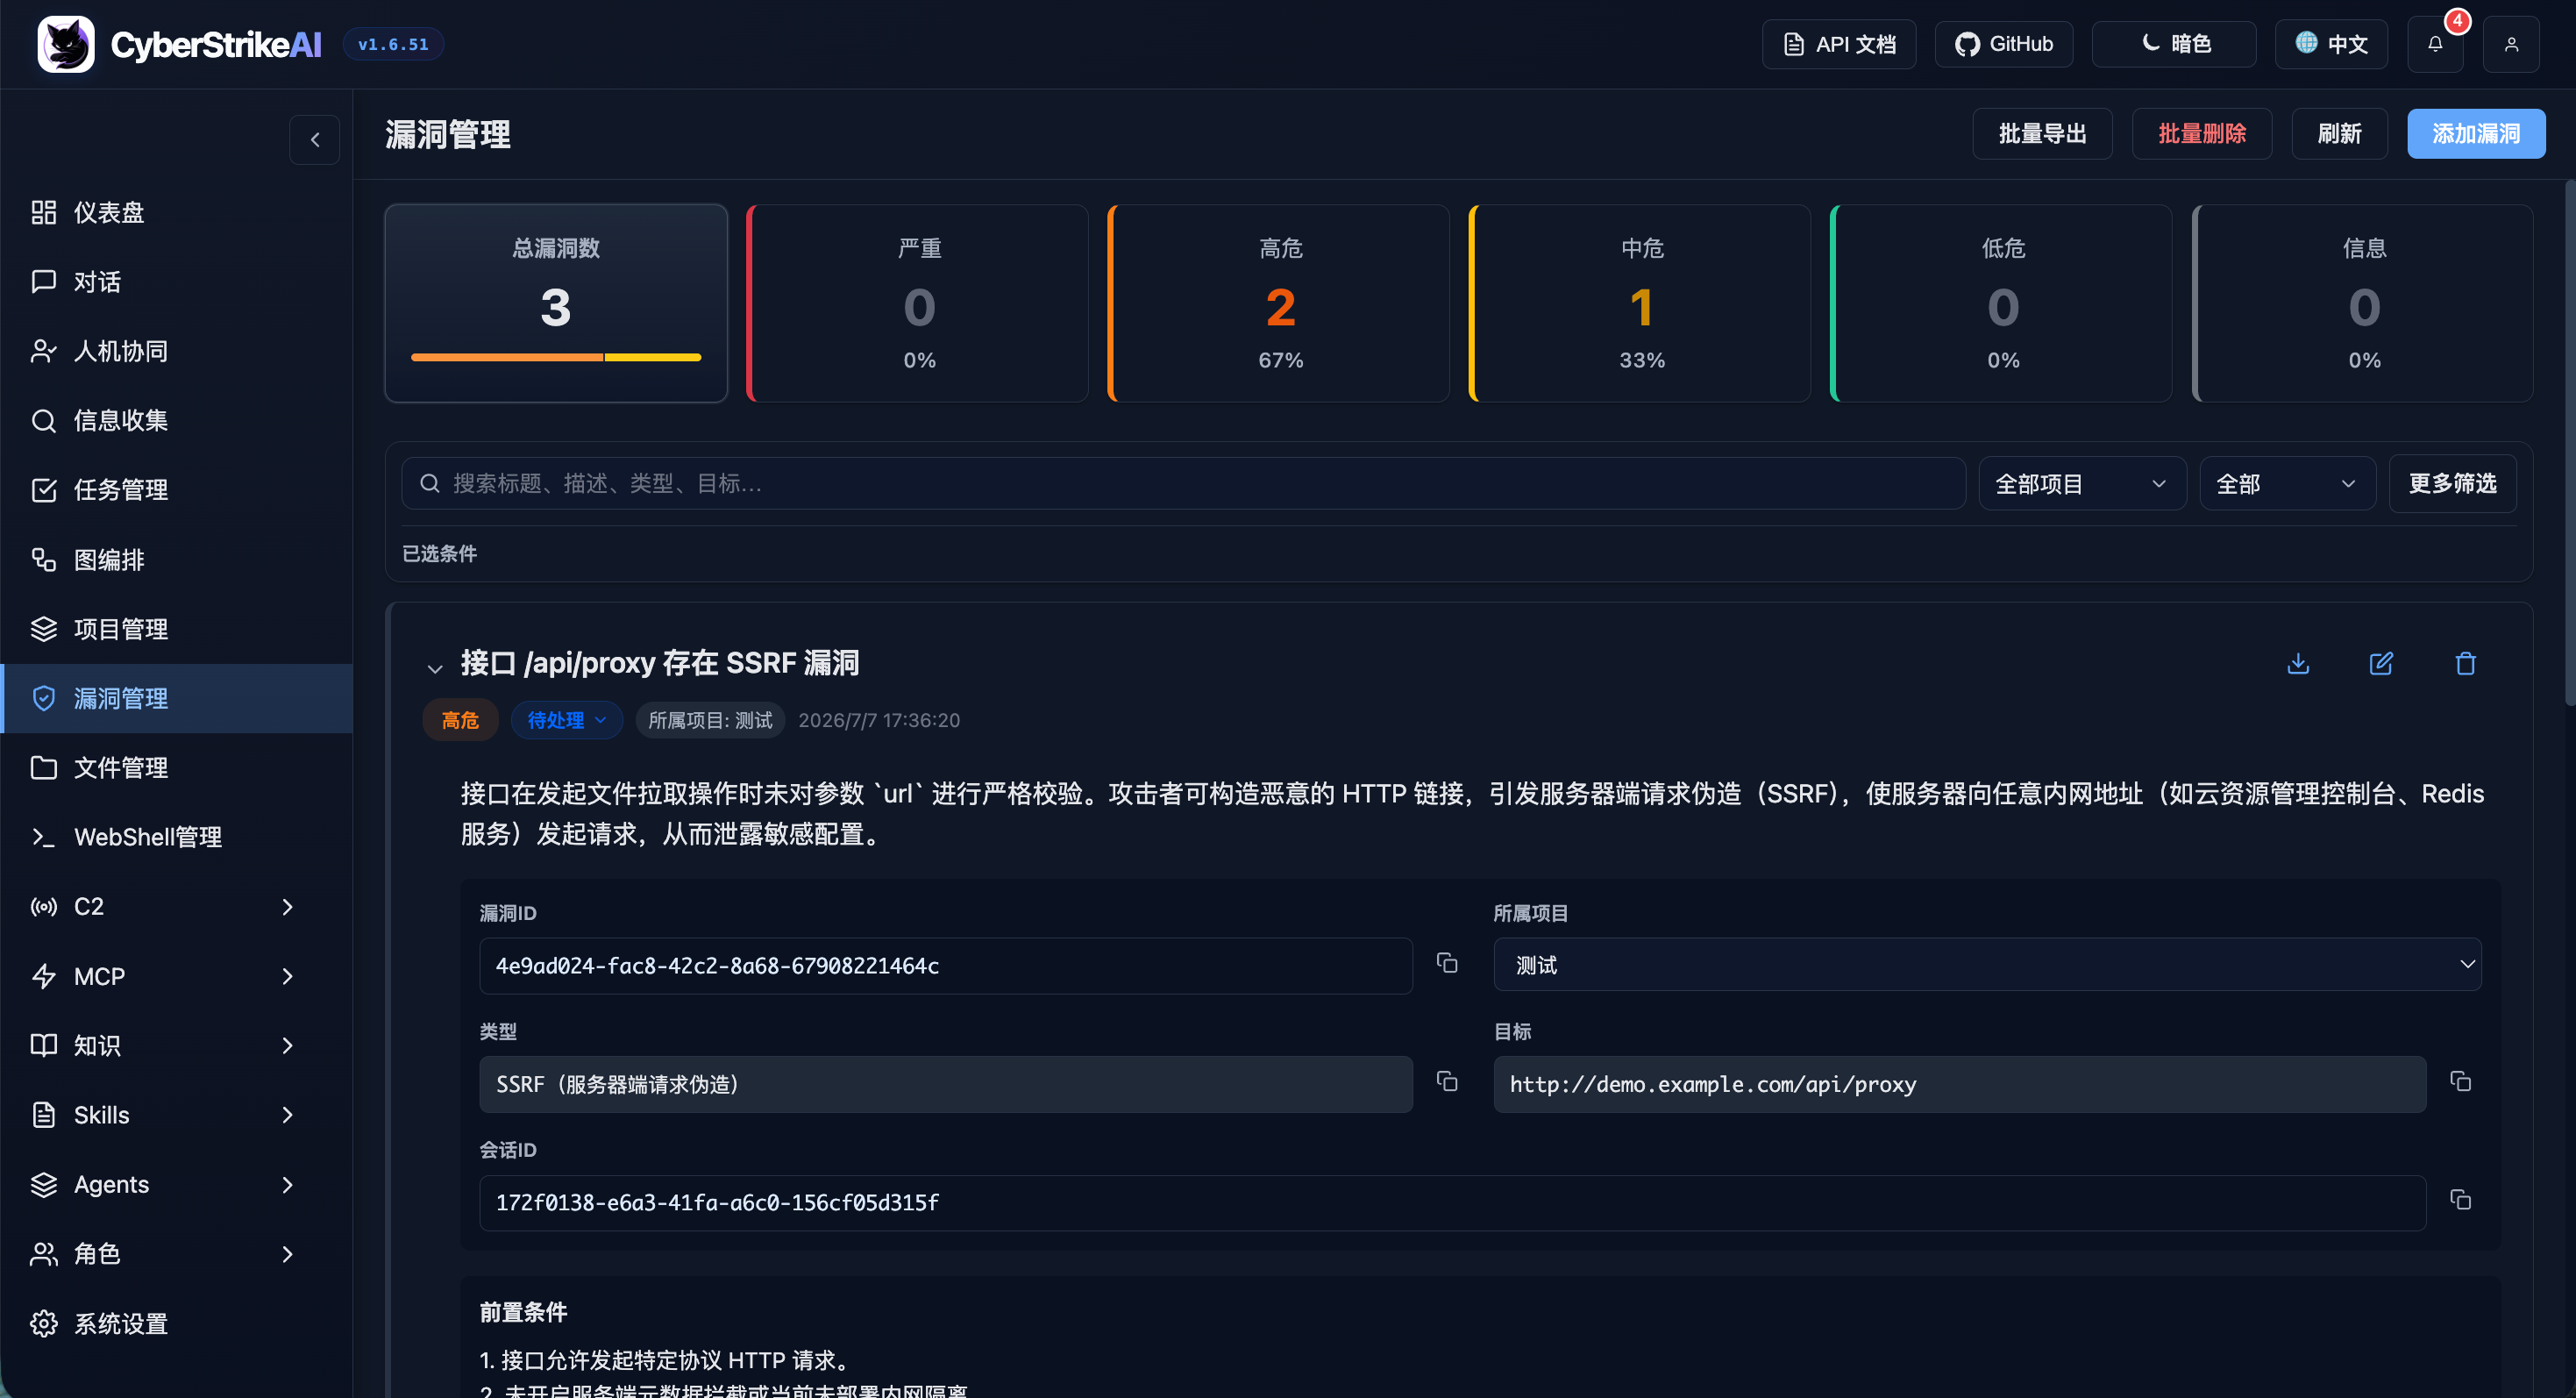
|
WebShell管理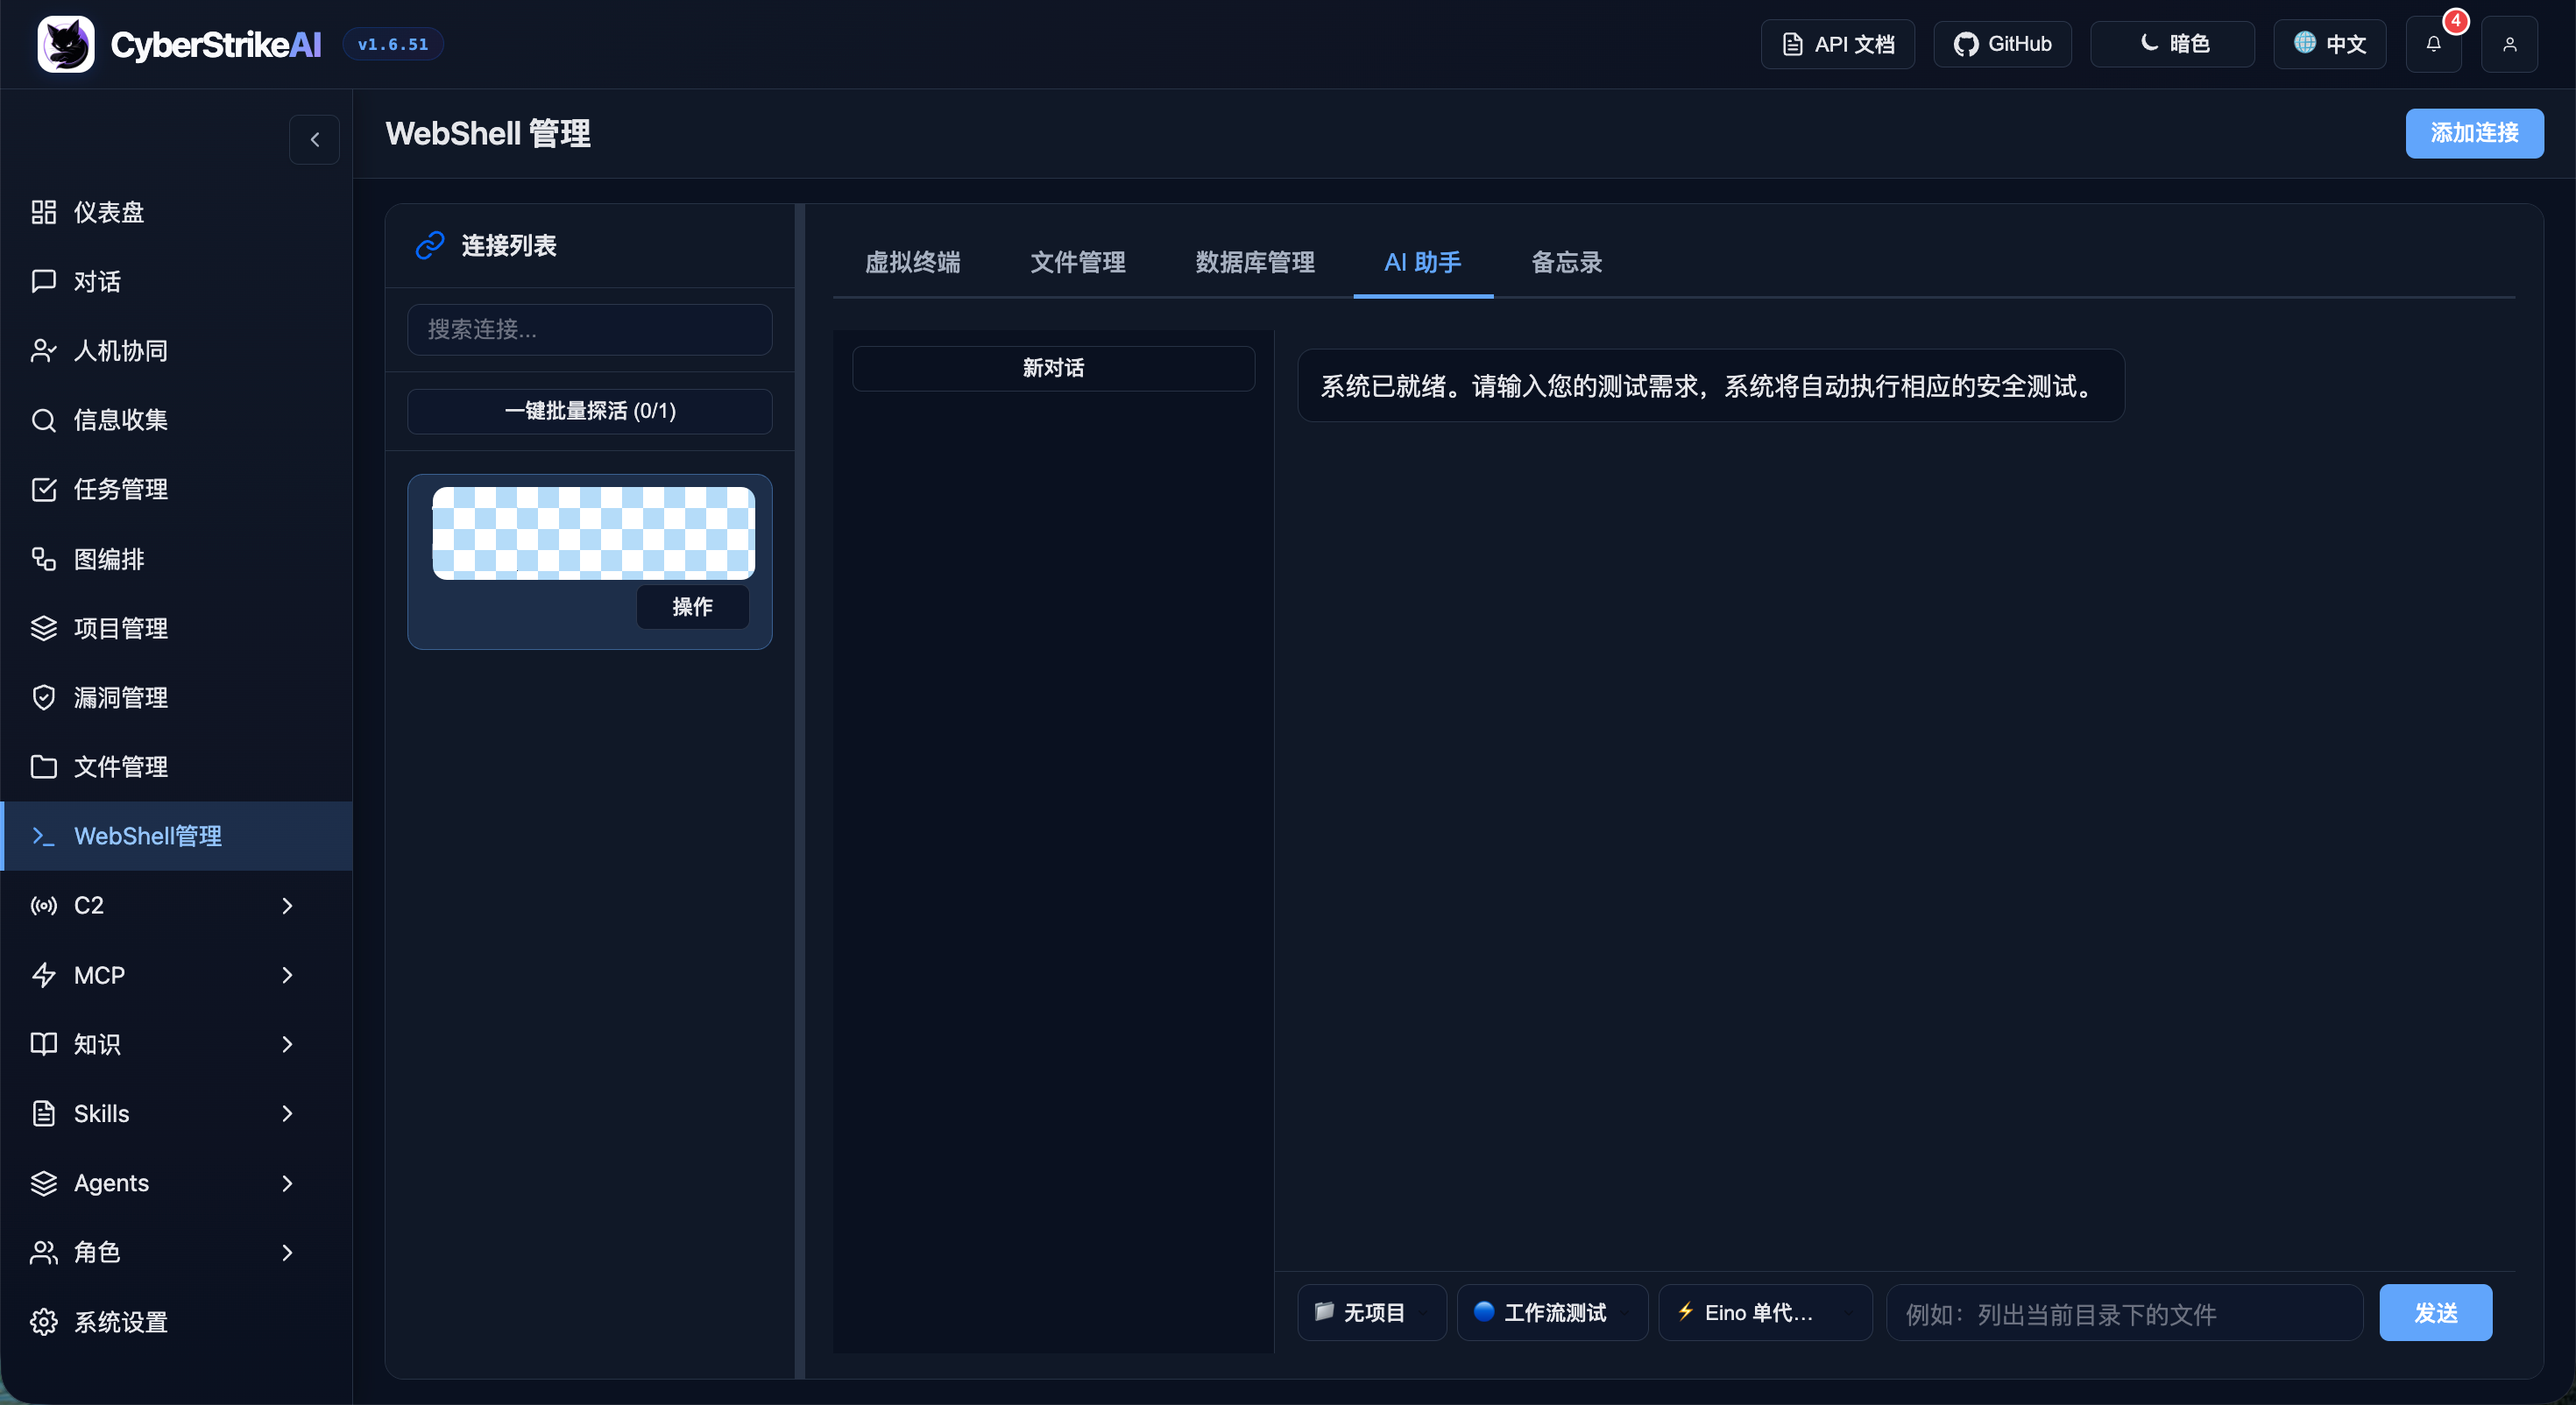
|
MCP管理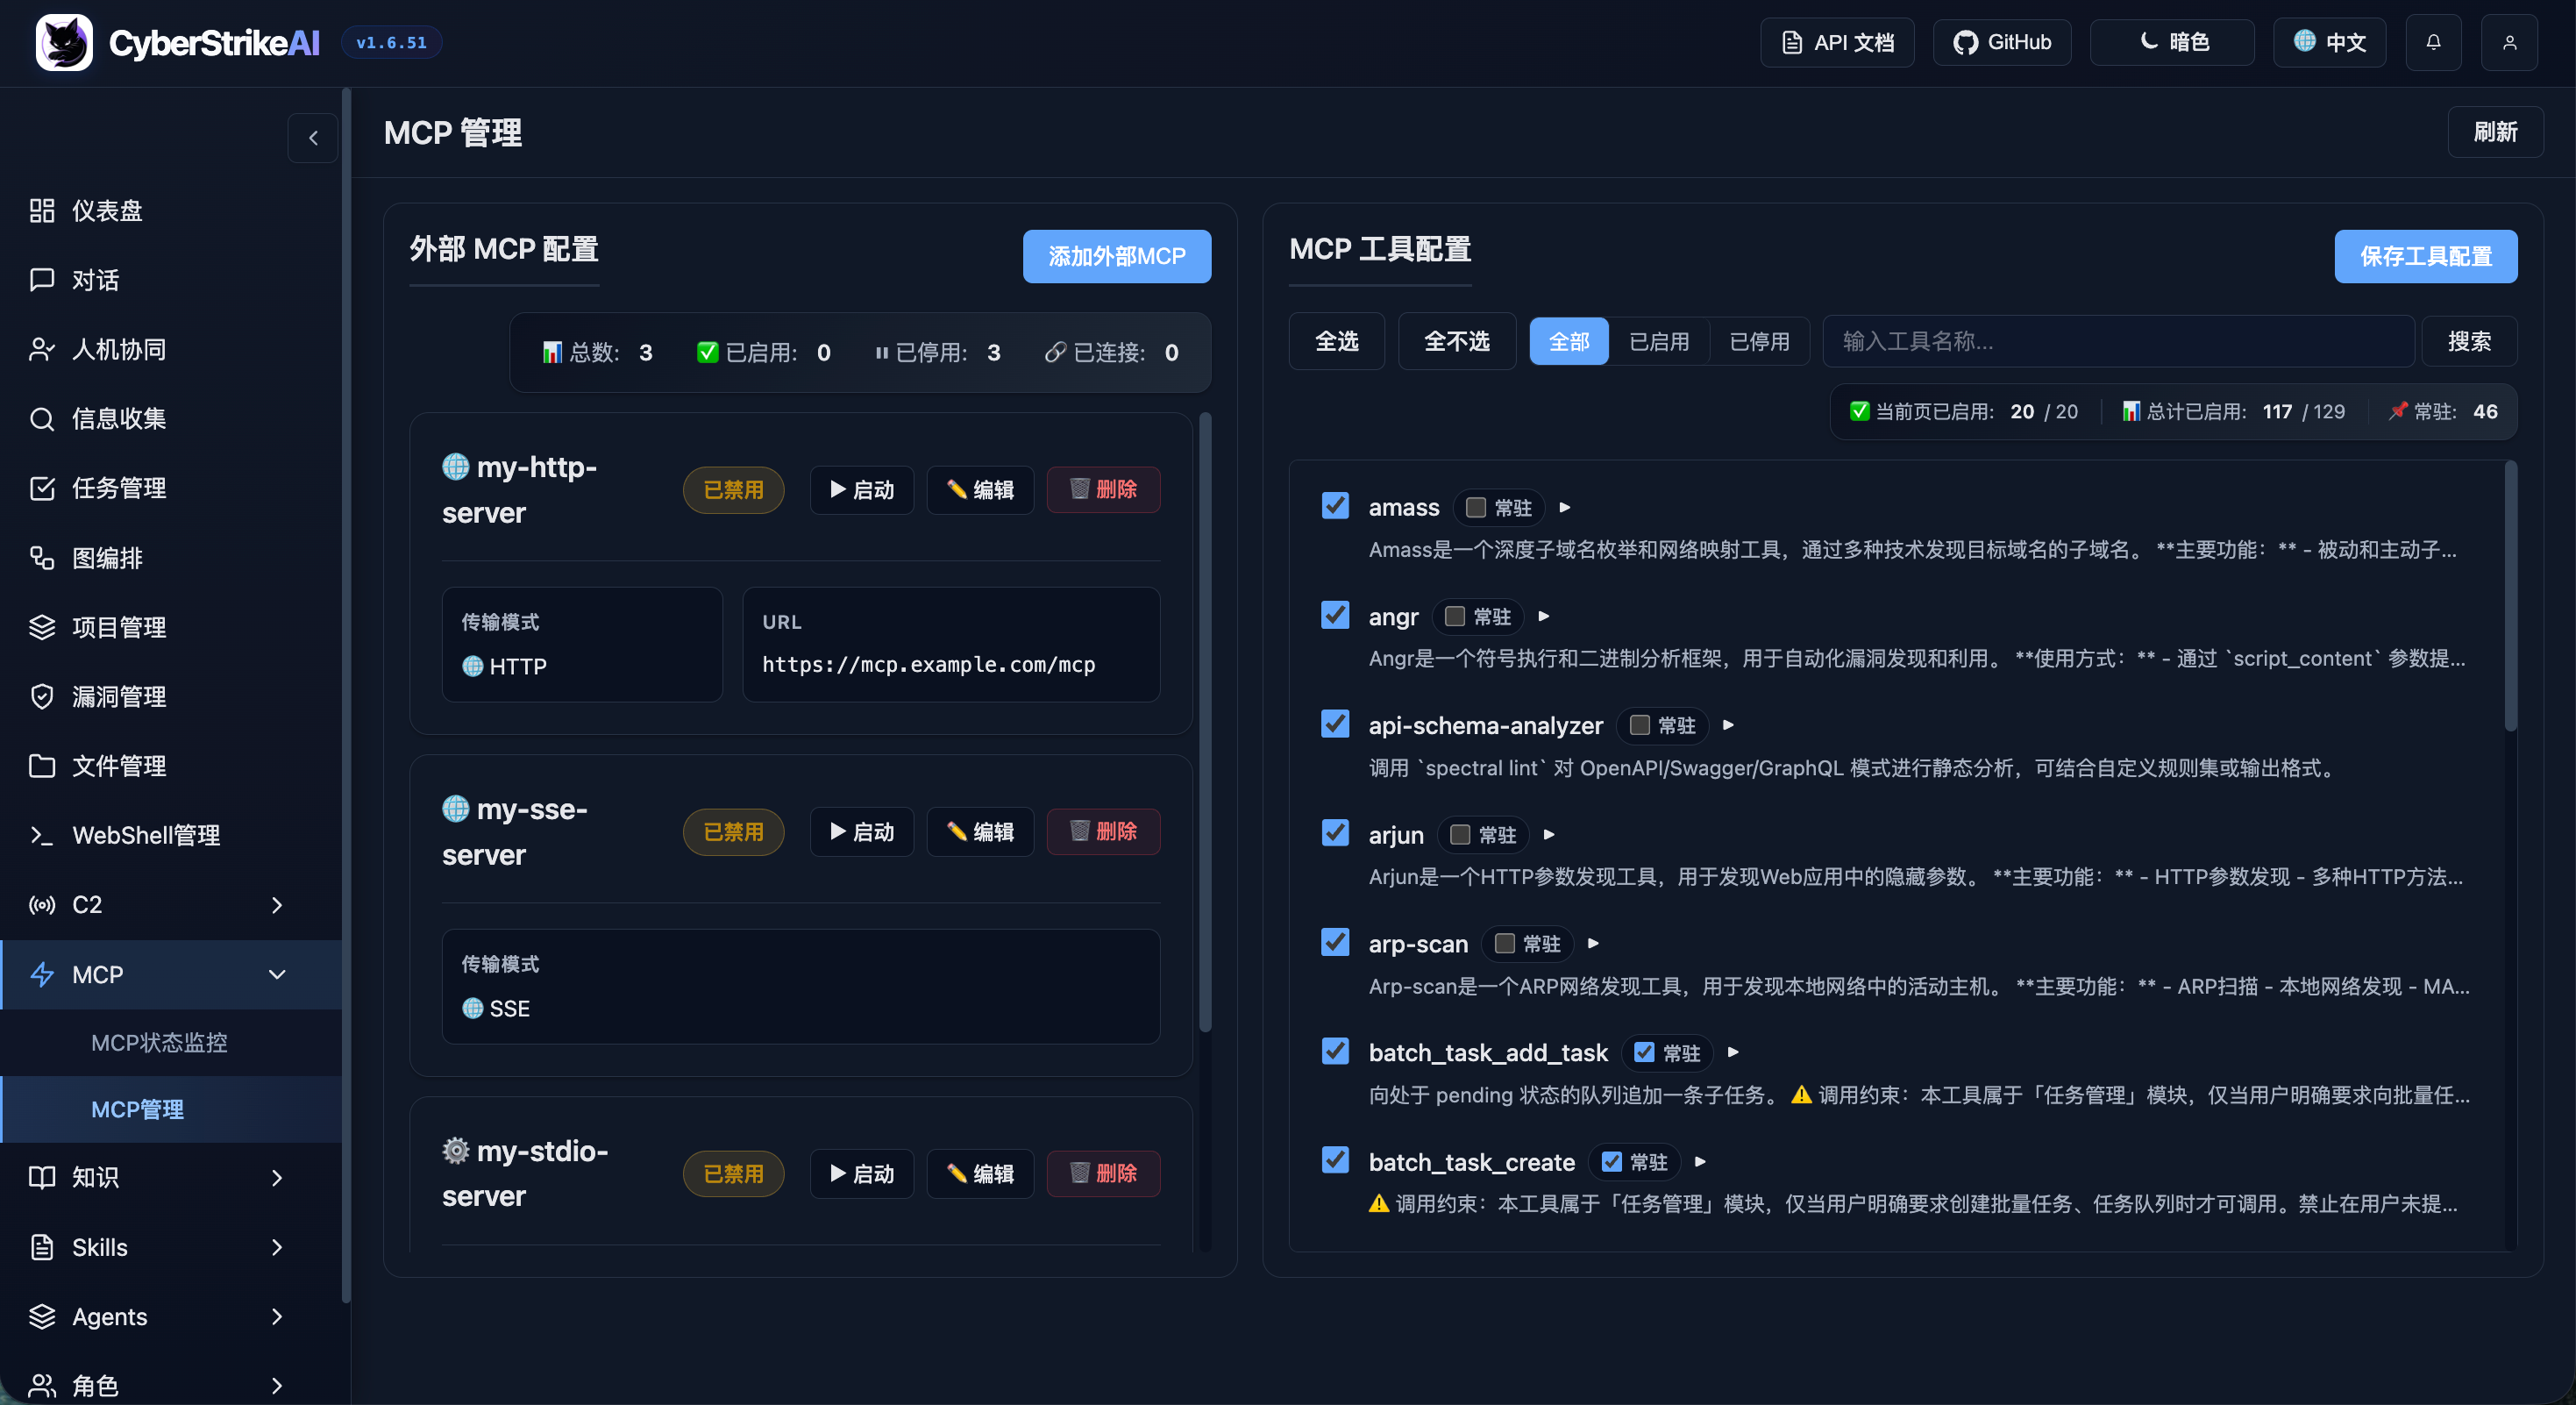
|
ナレッジベース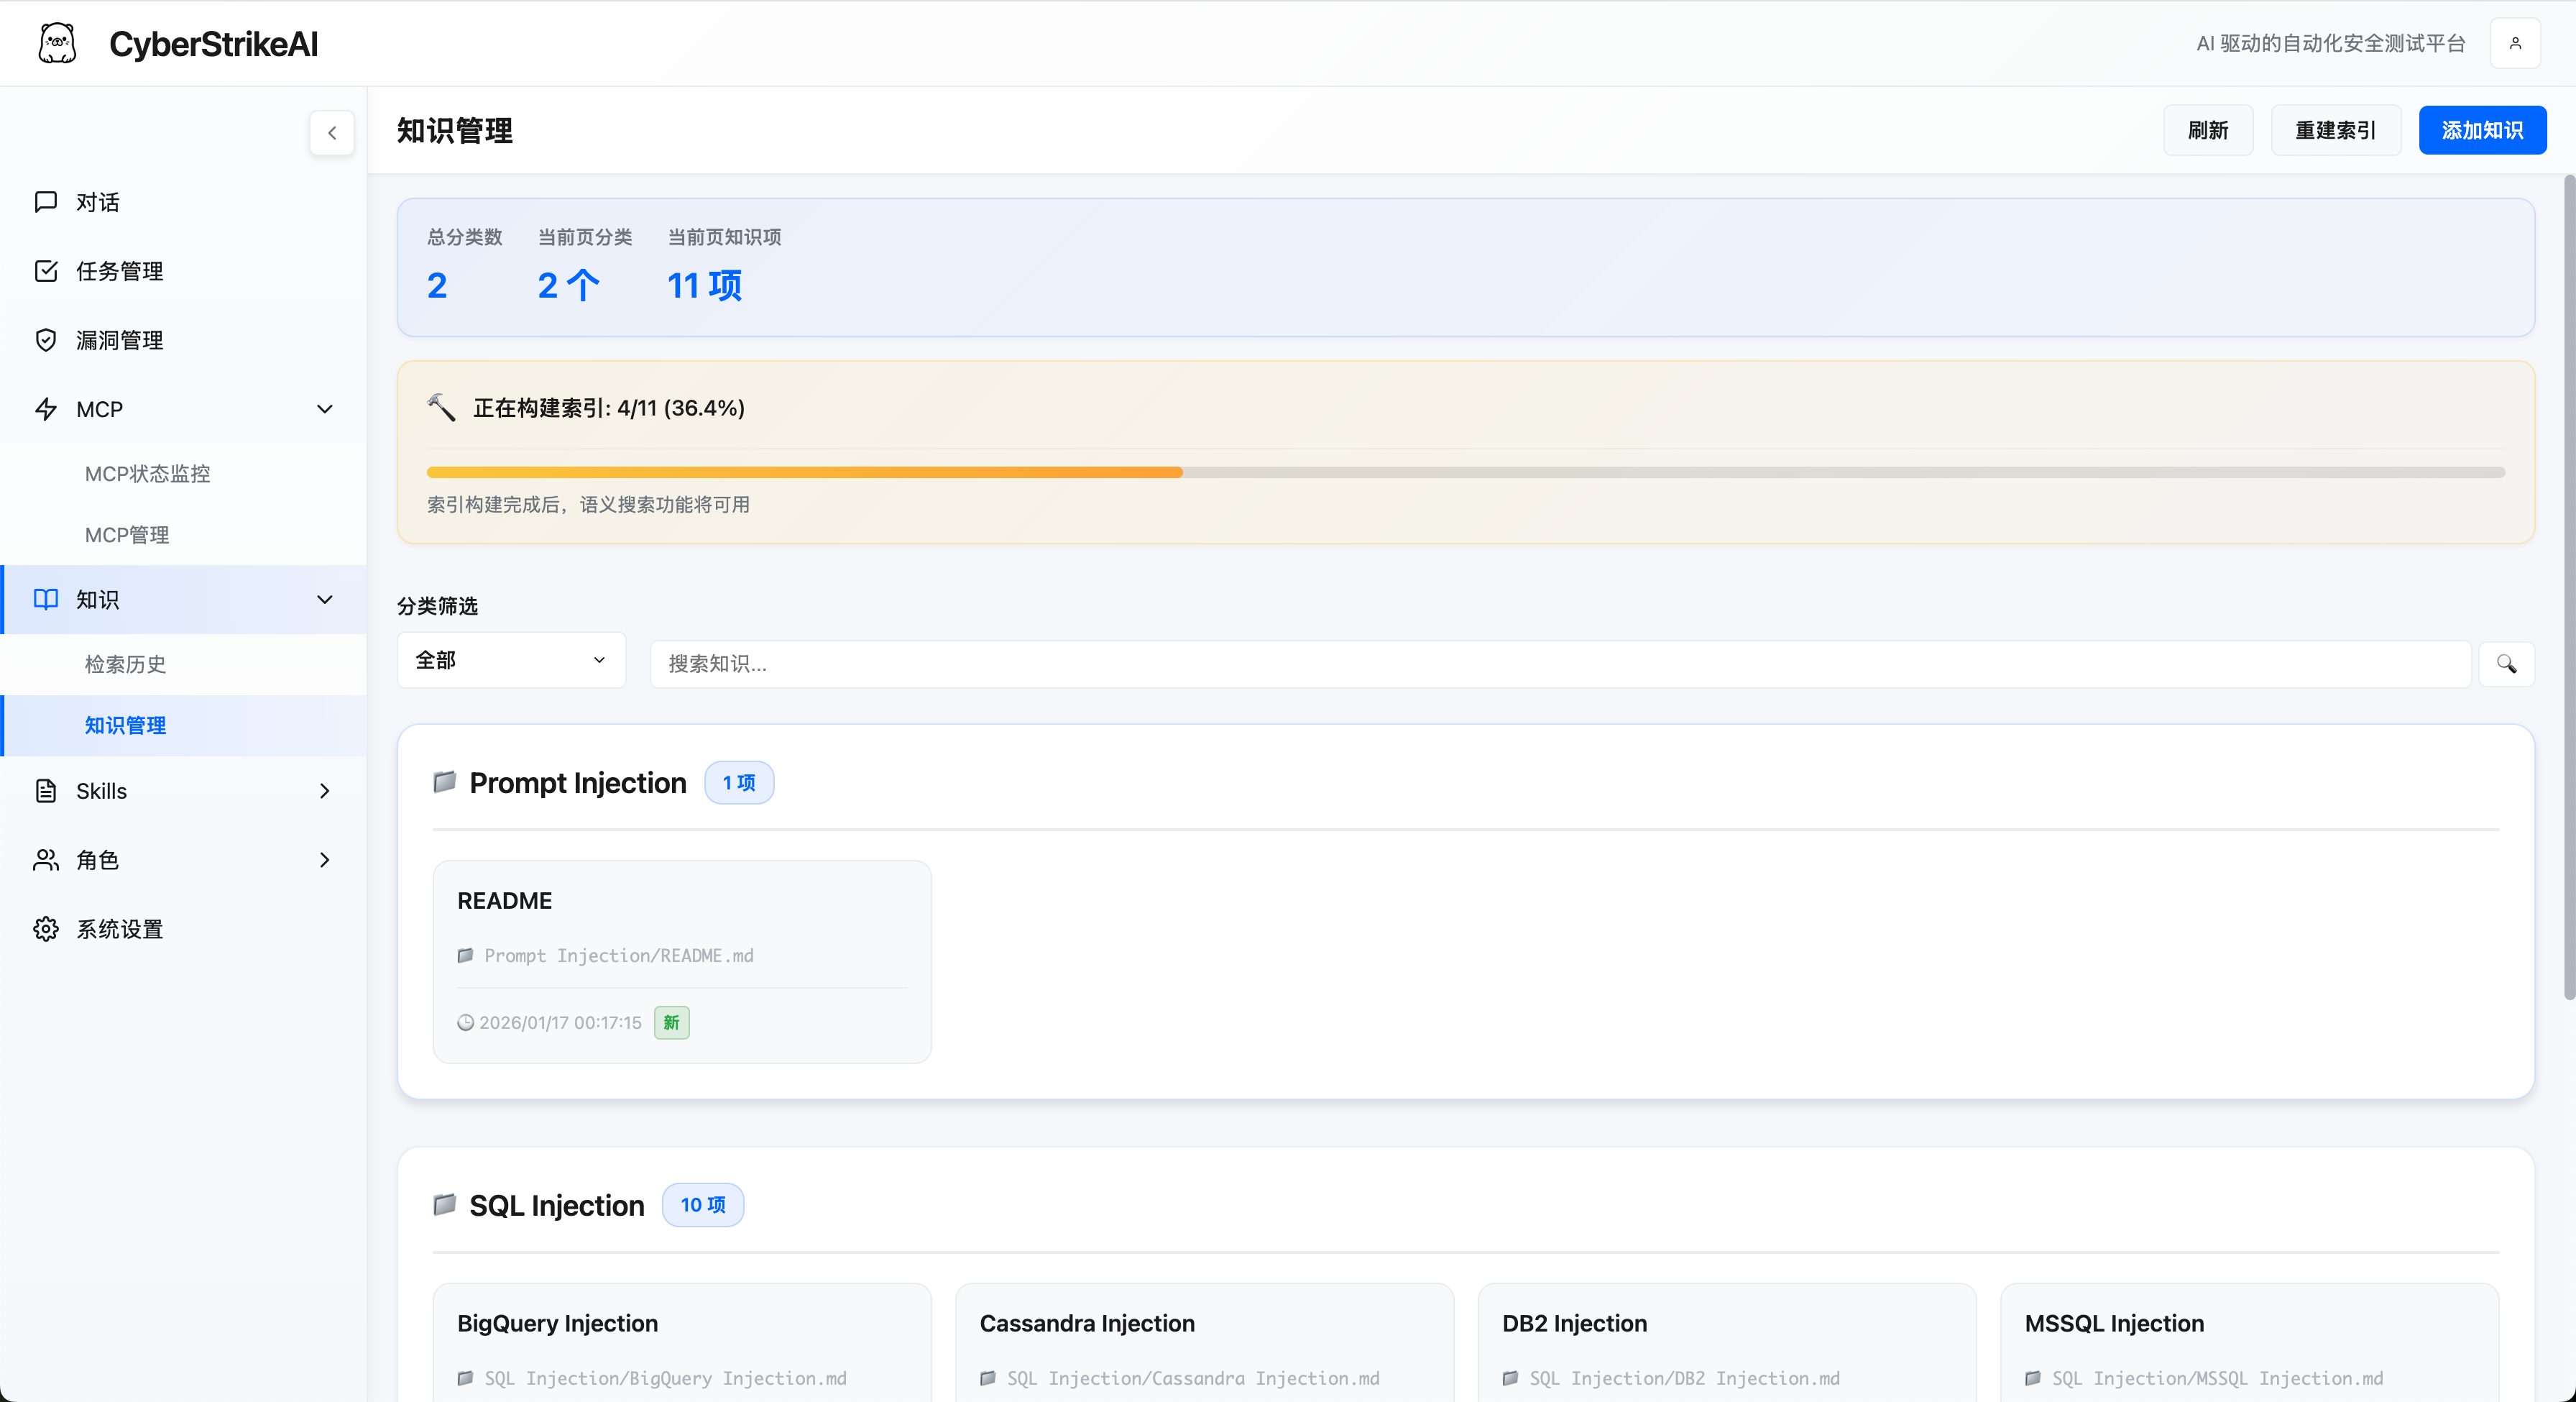
|
スキル管理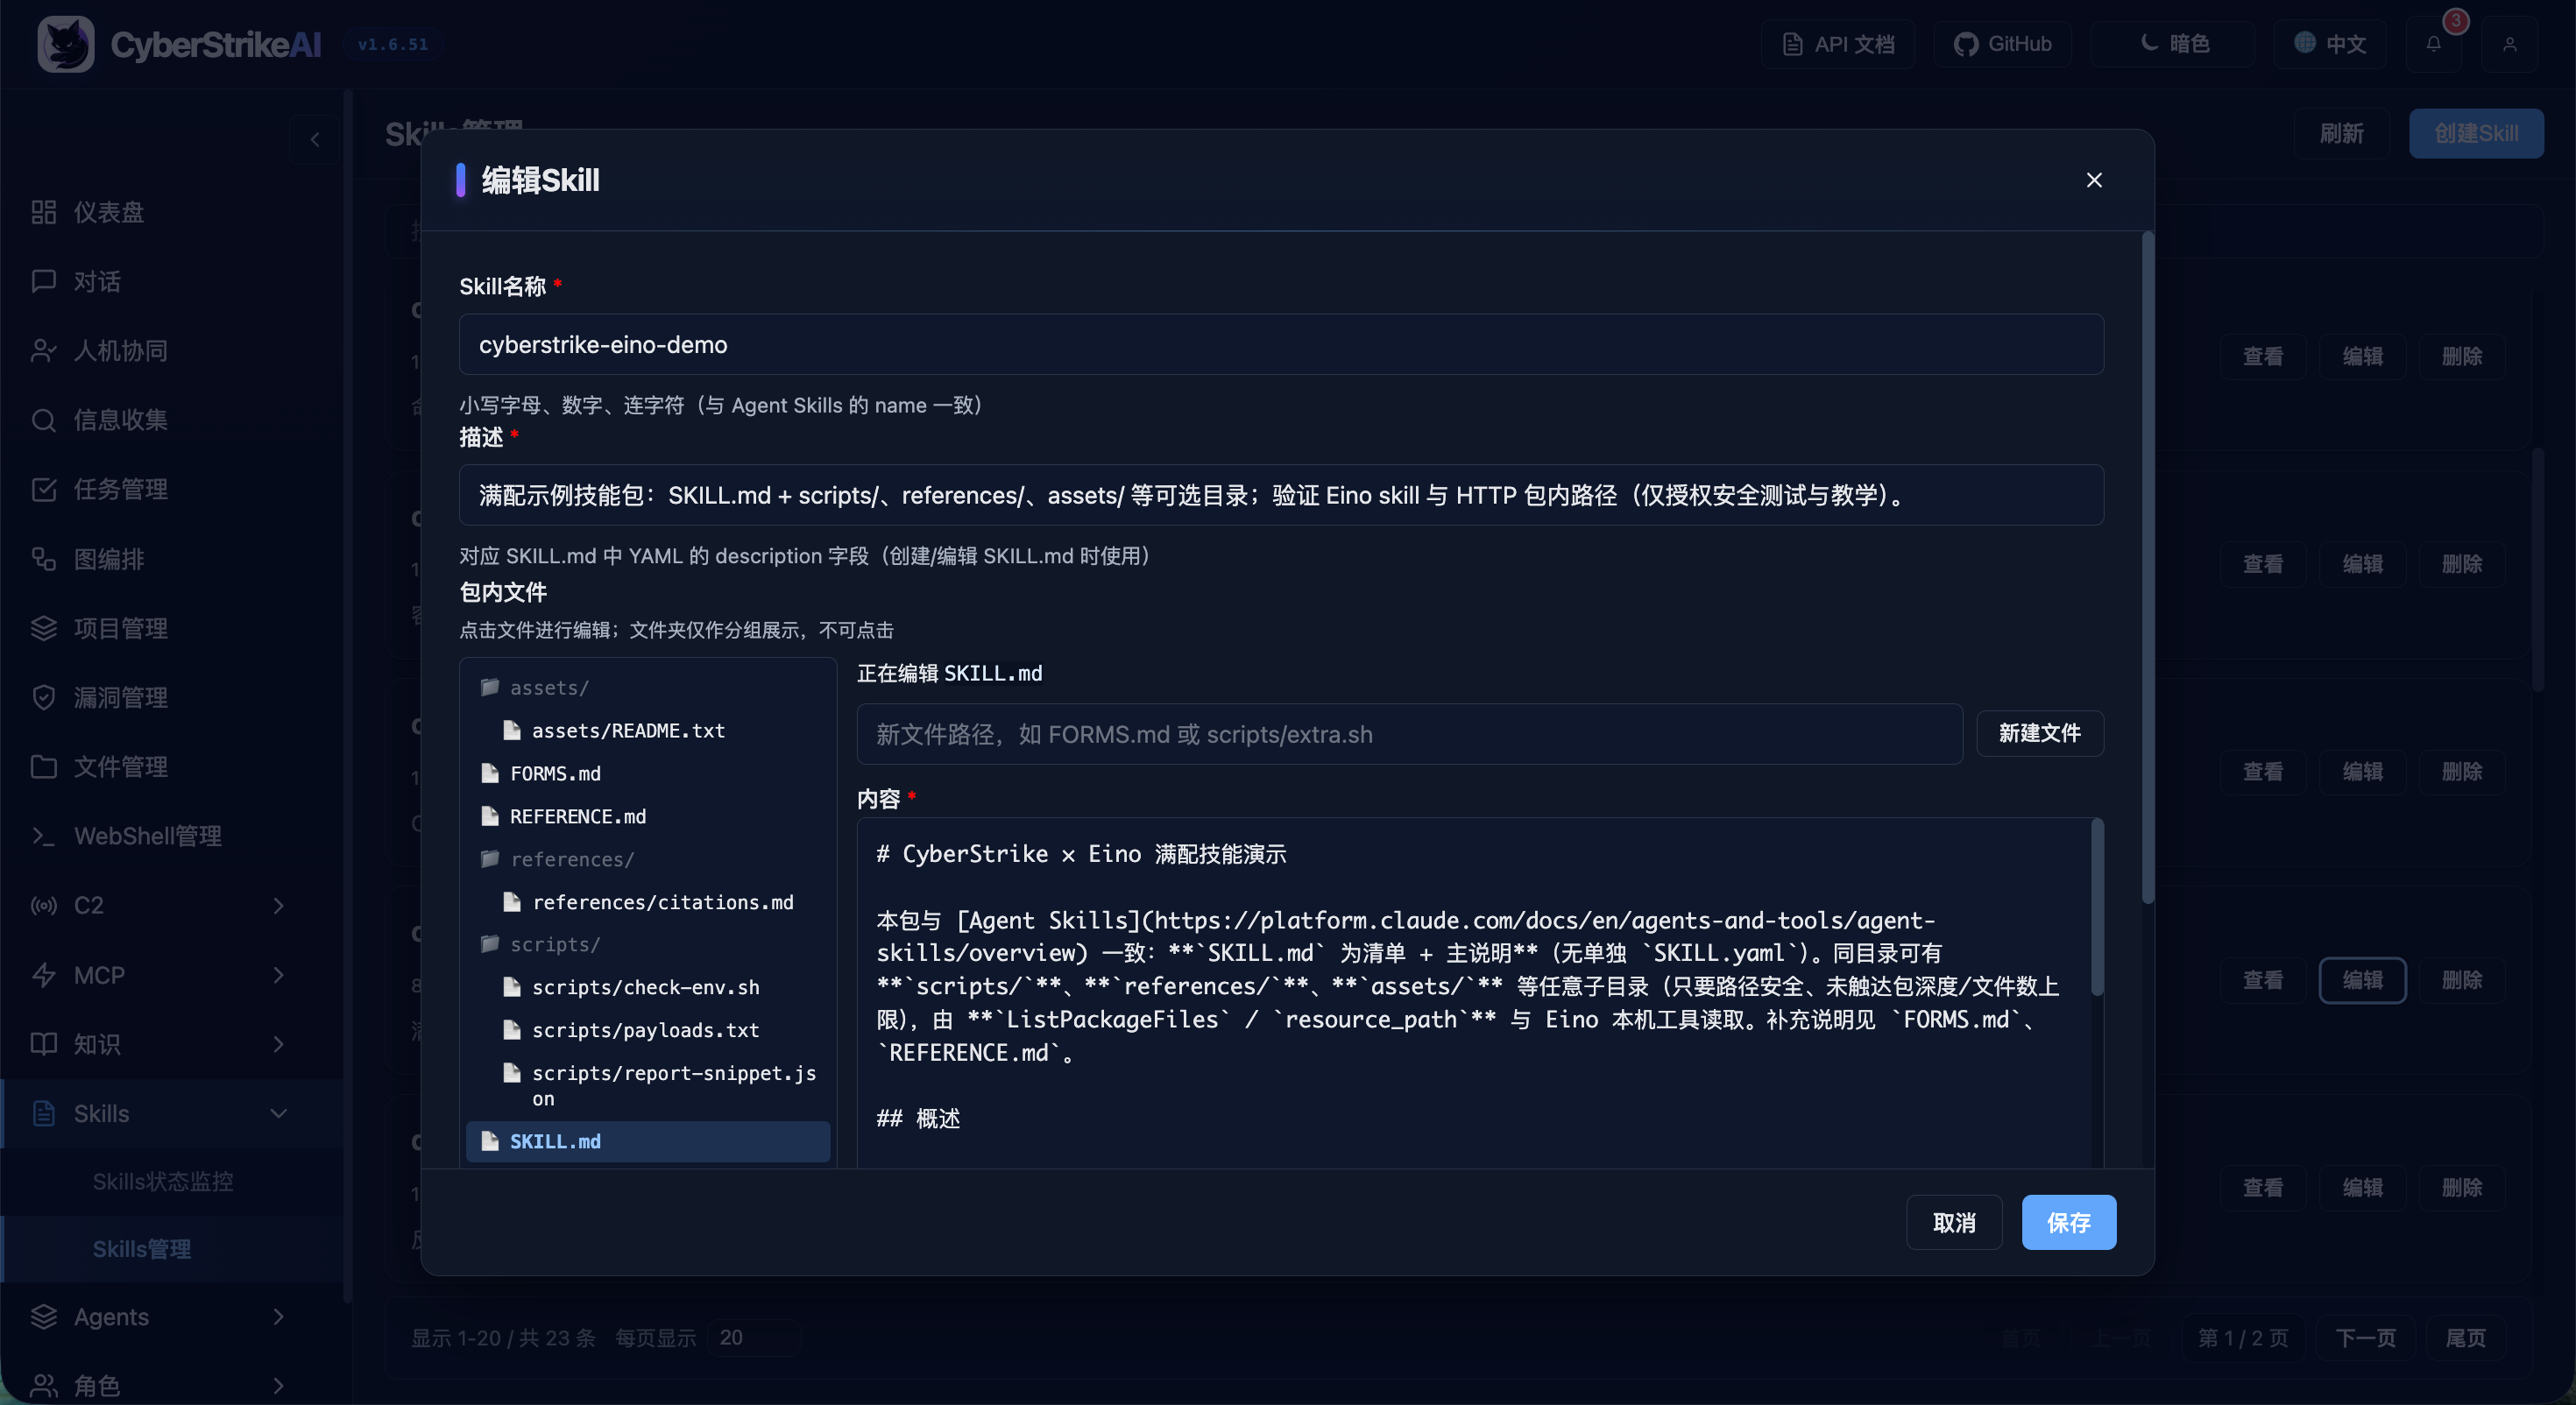
|
エージェント管理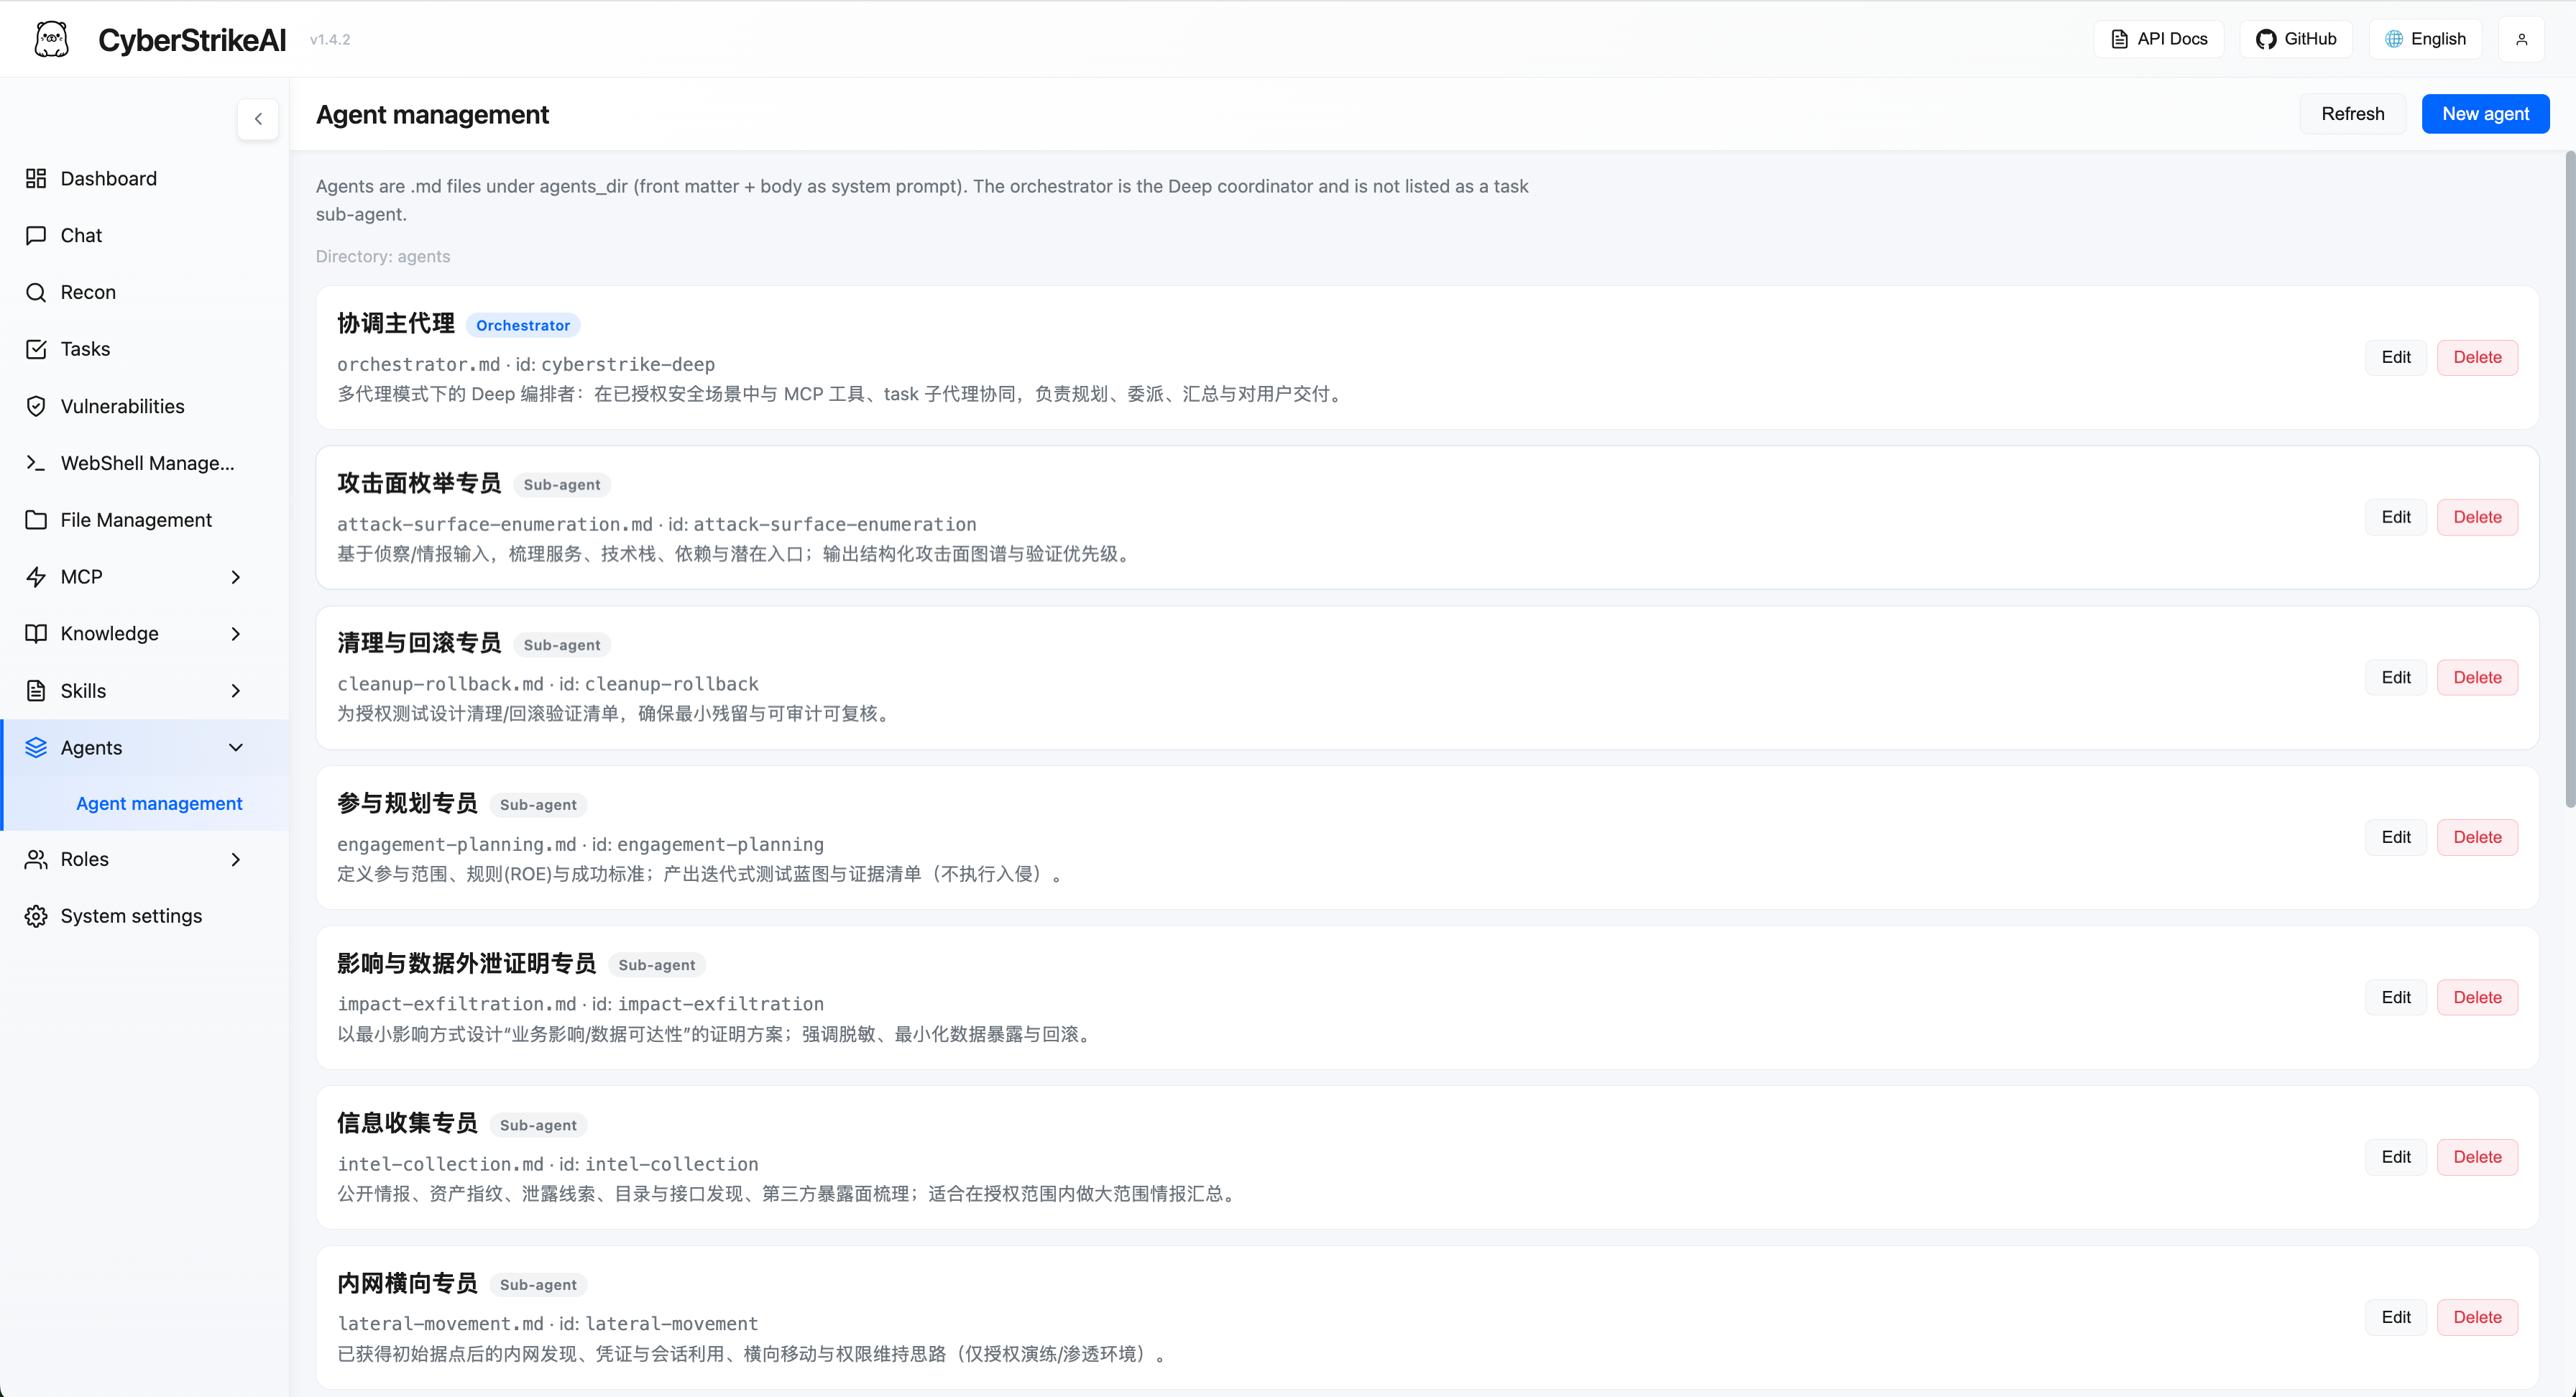
|
ロール管理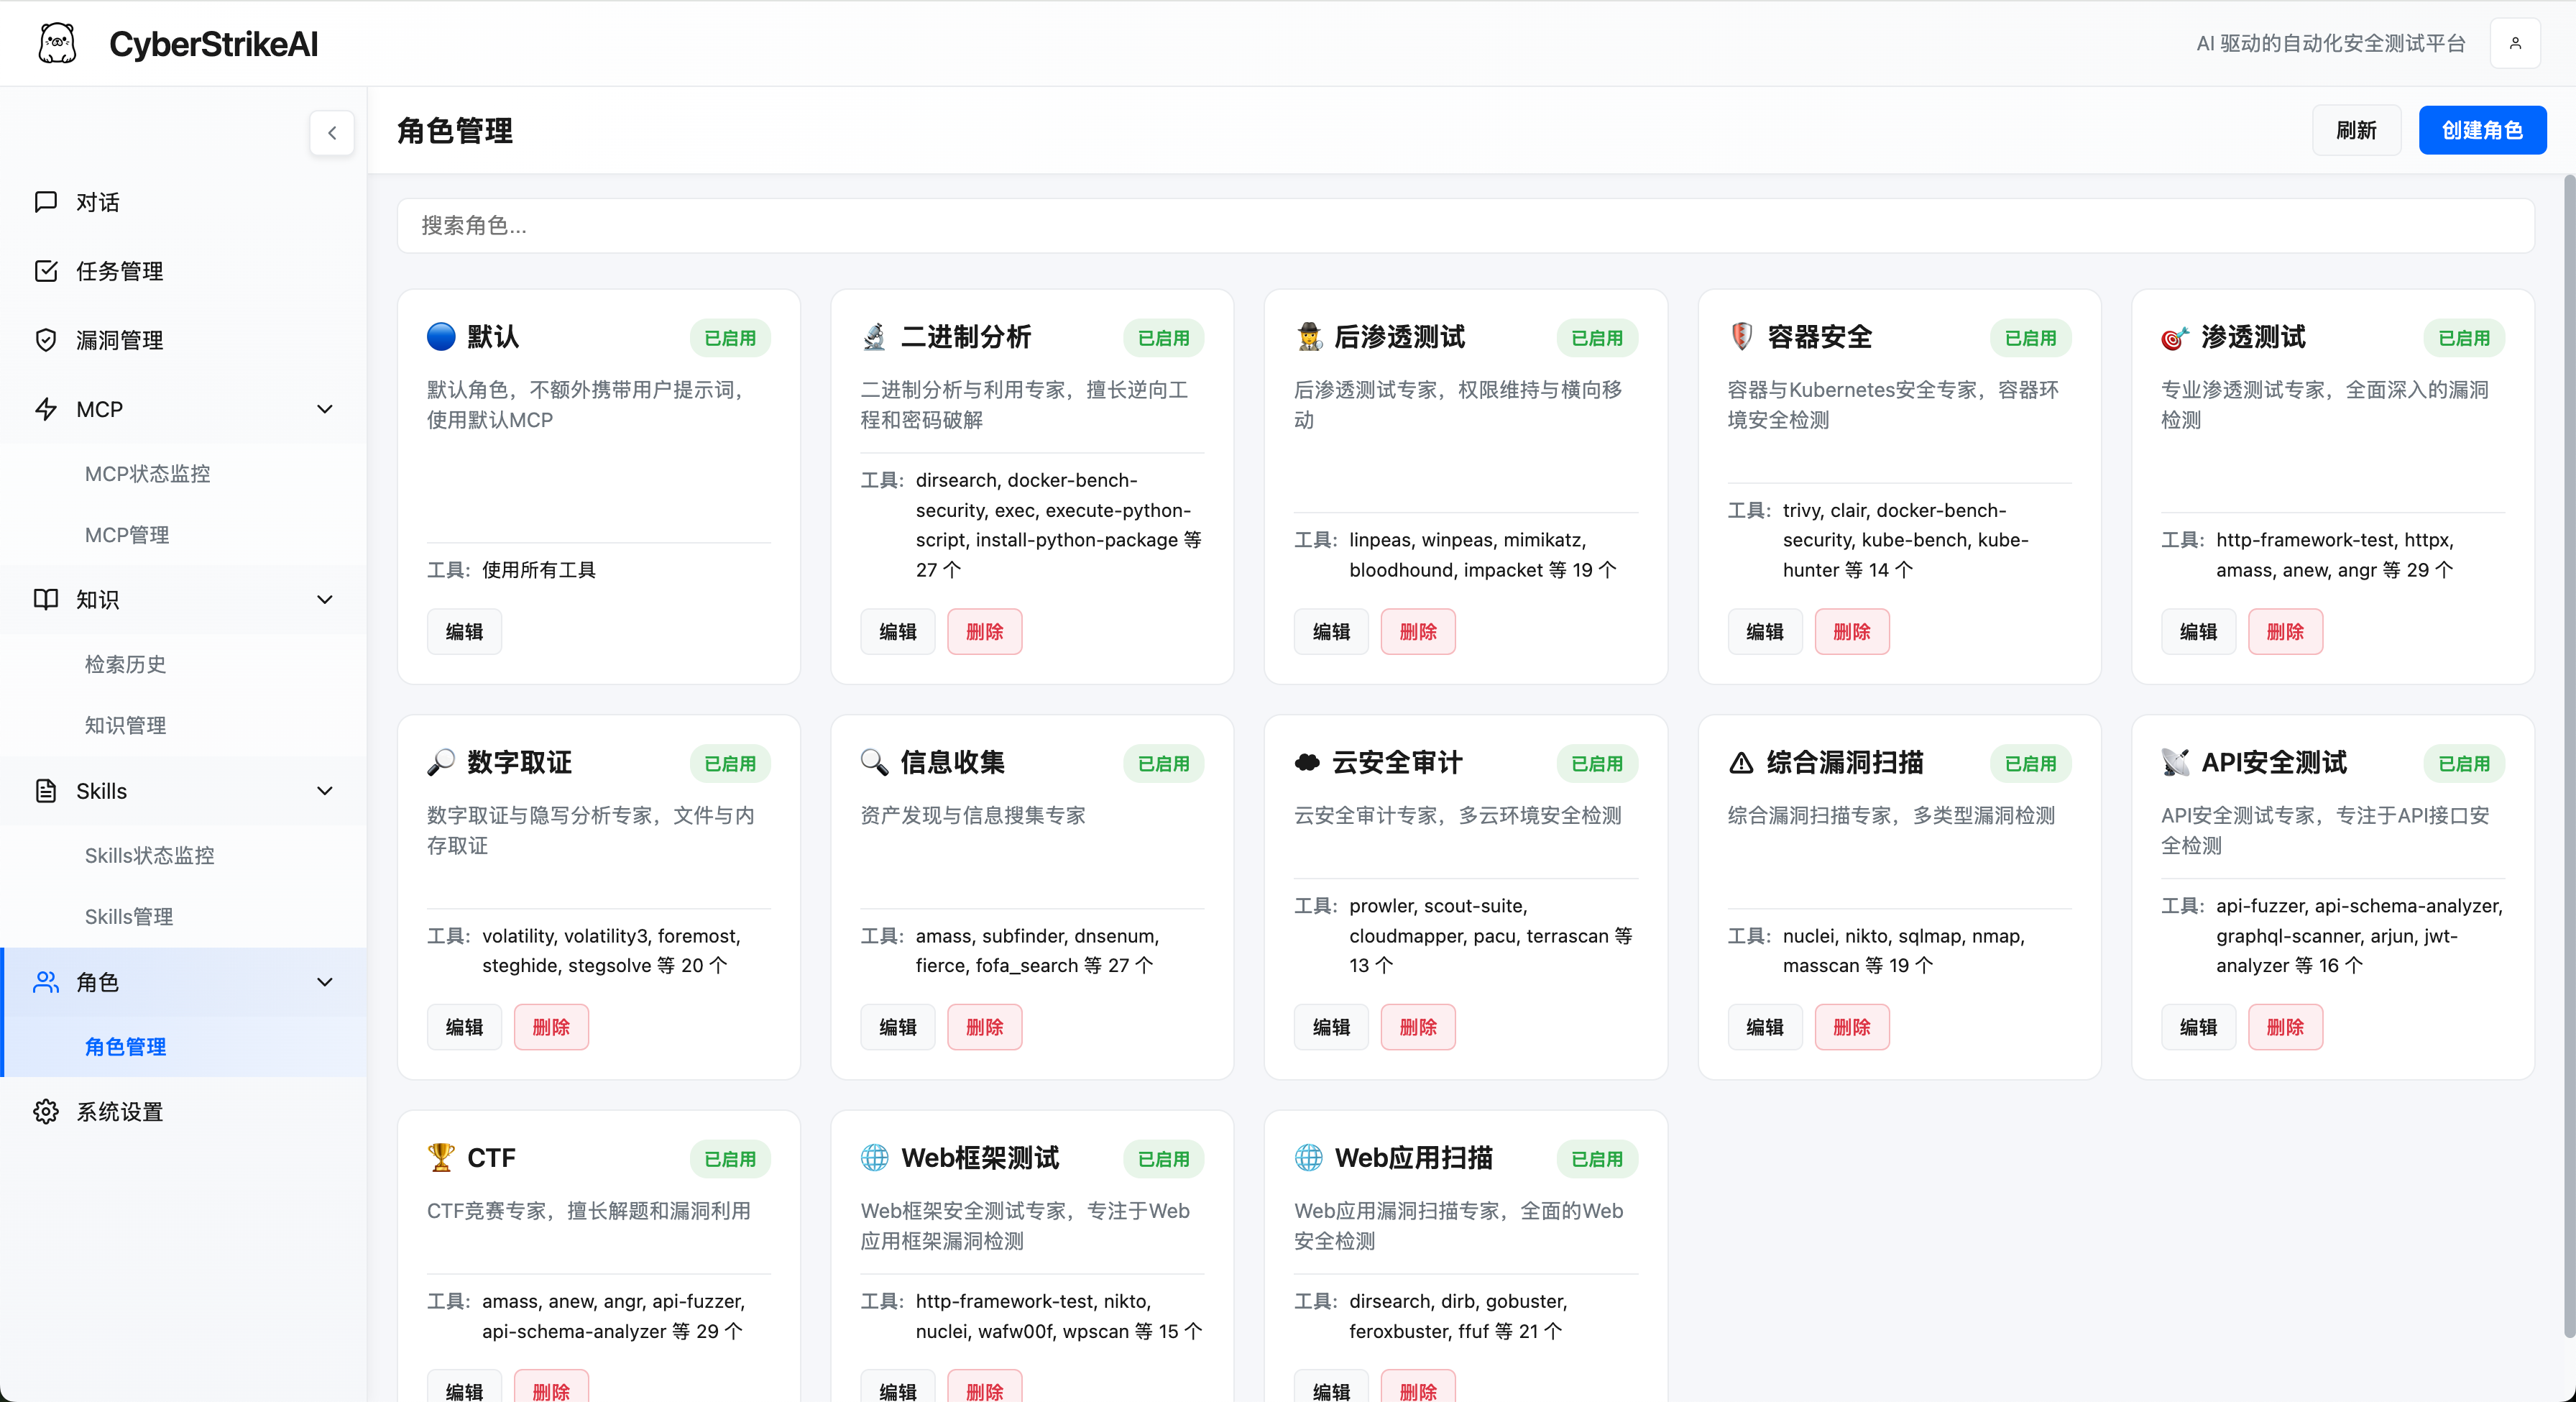
|
システム設定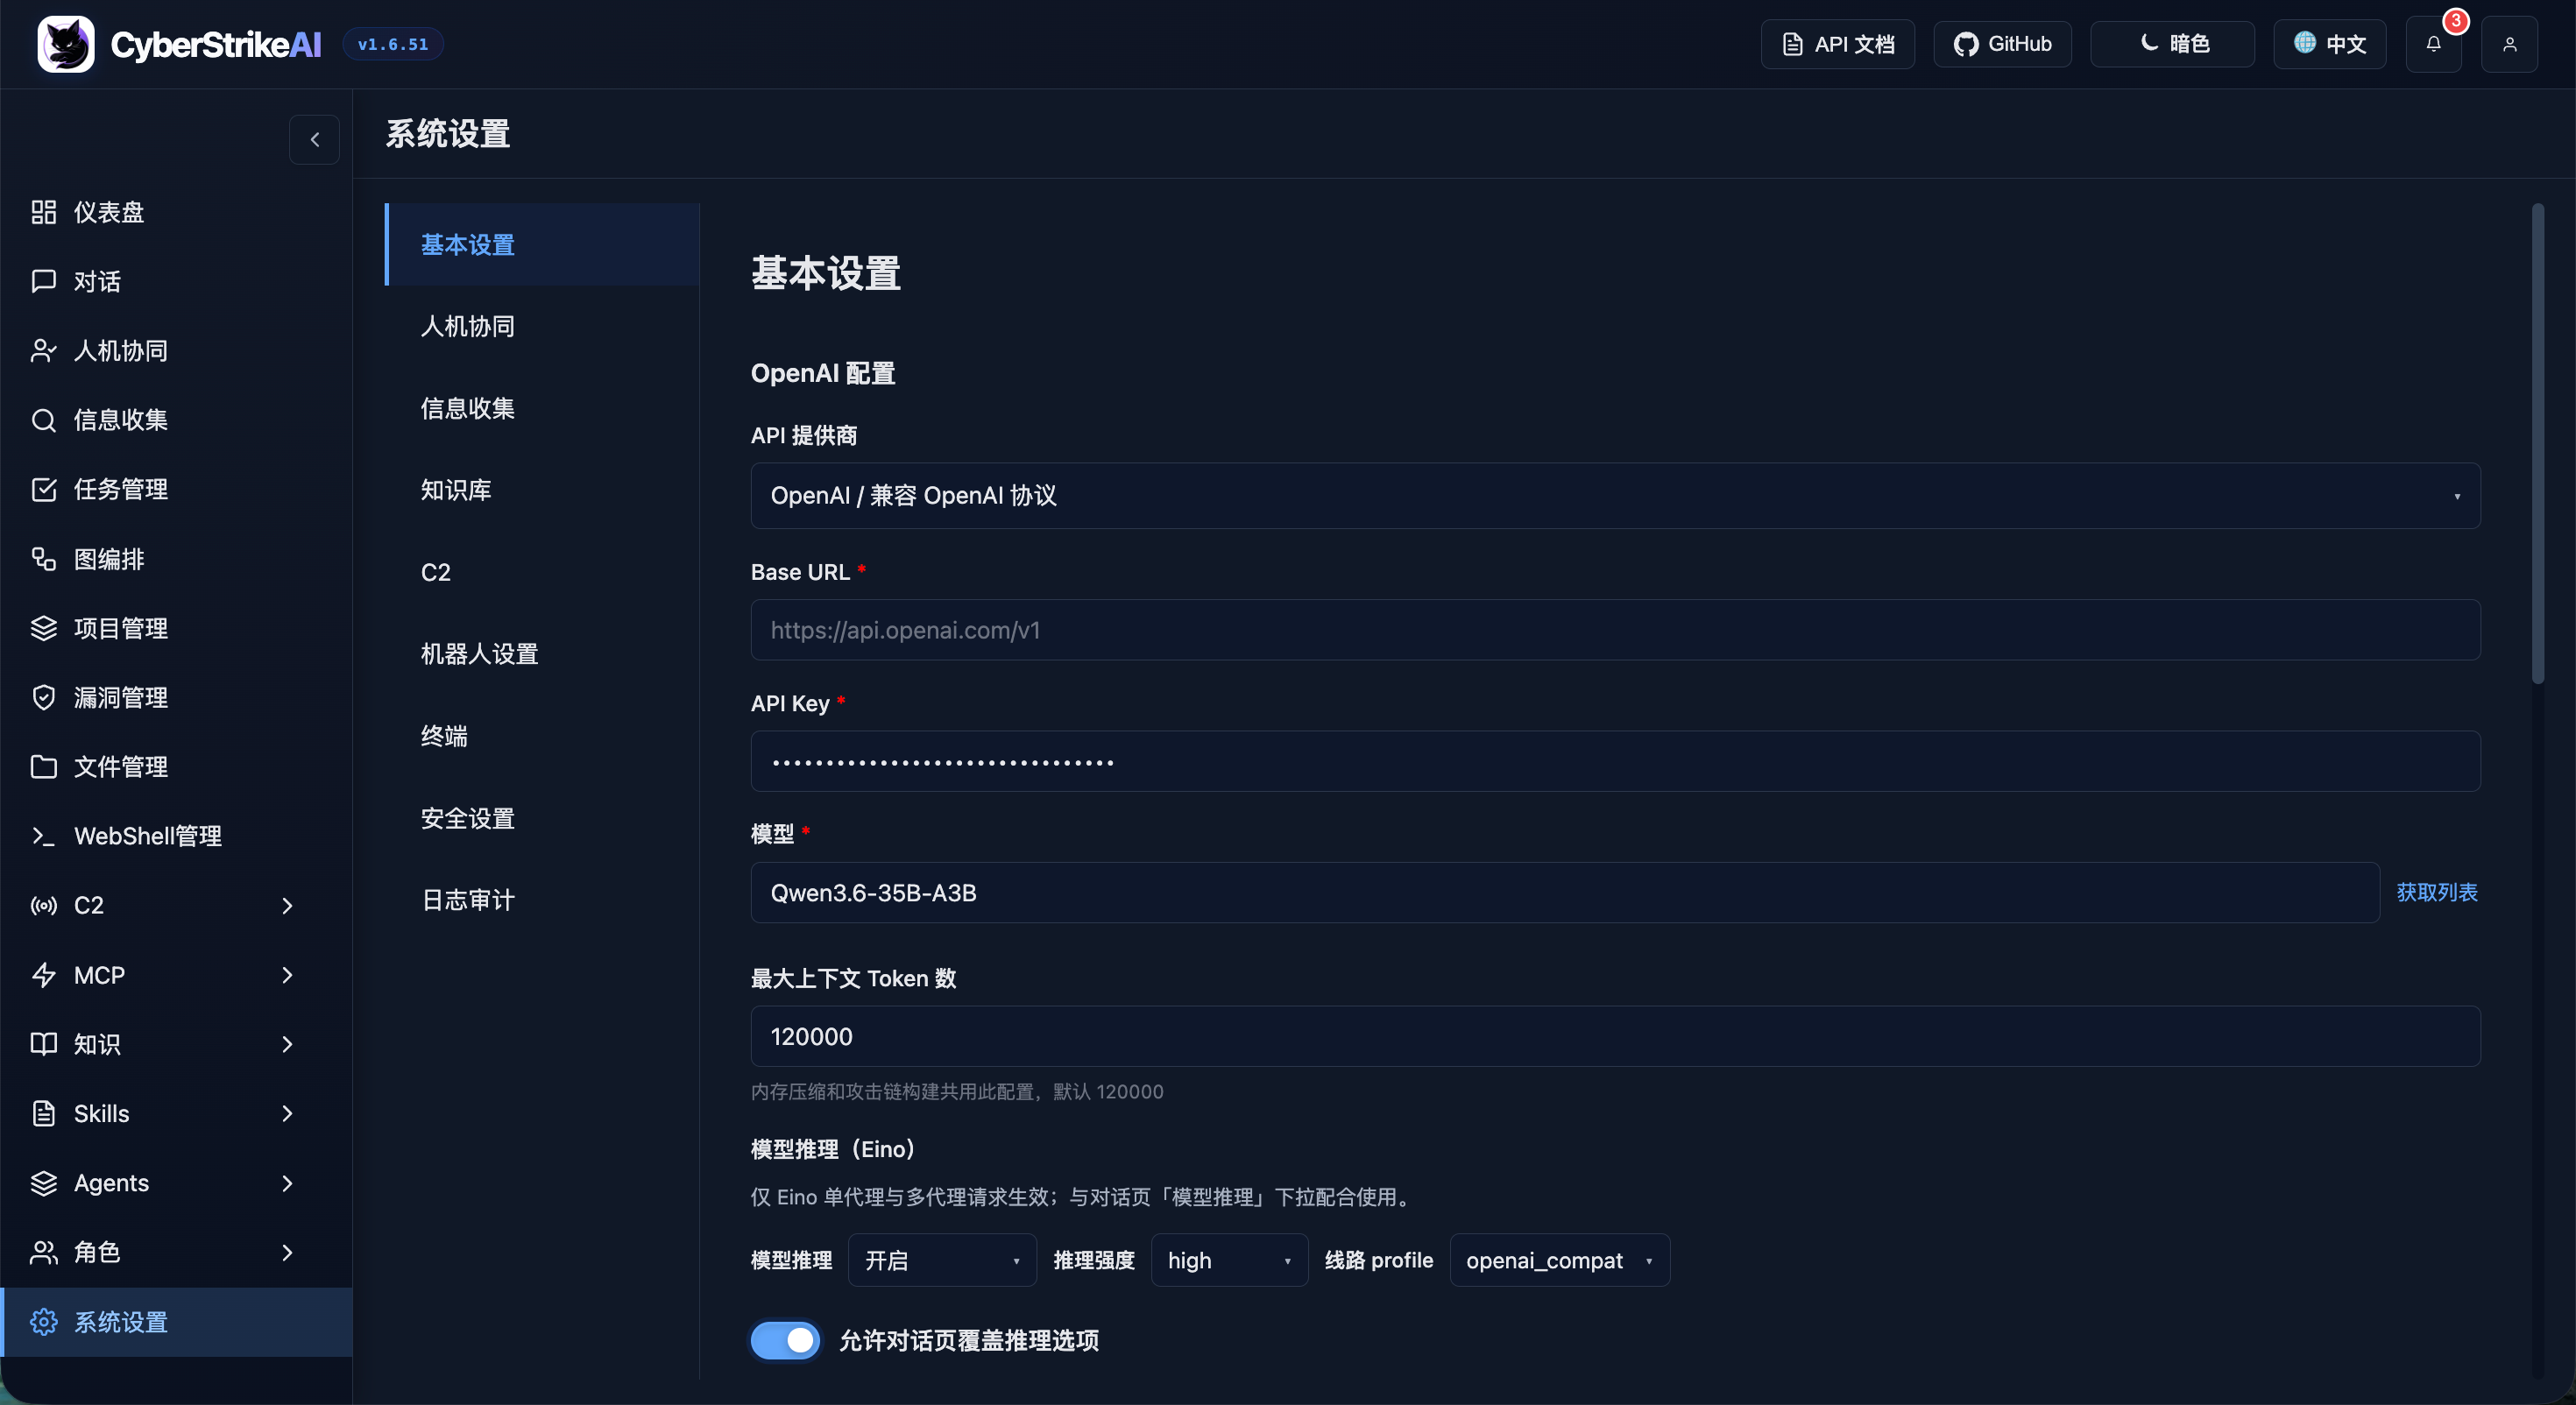
|
MCP stdioモード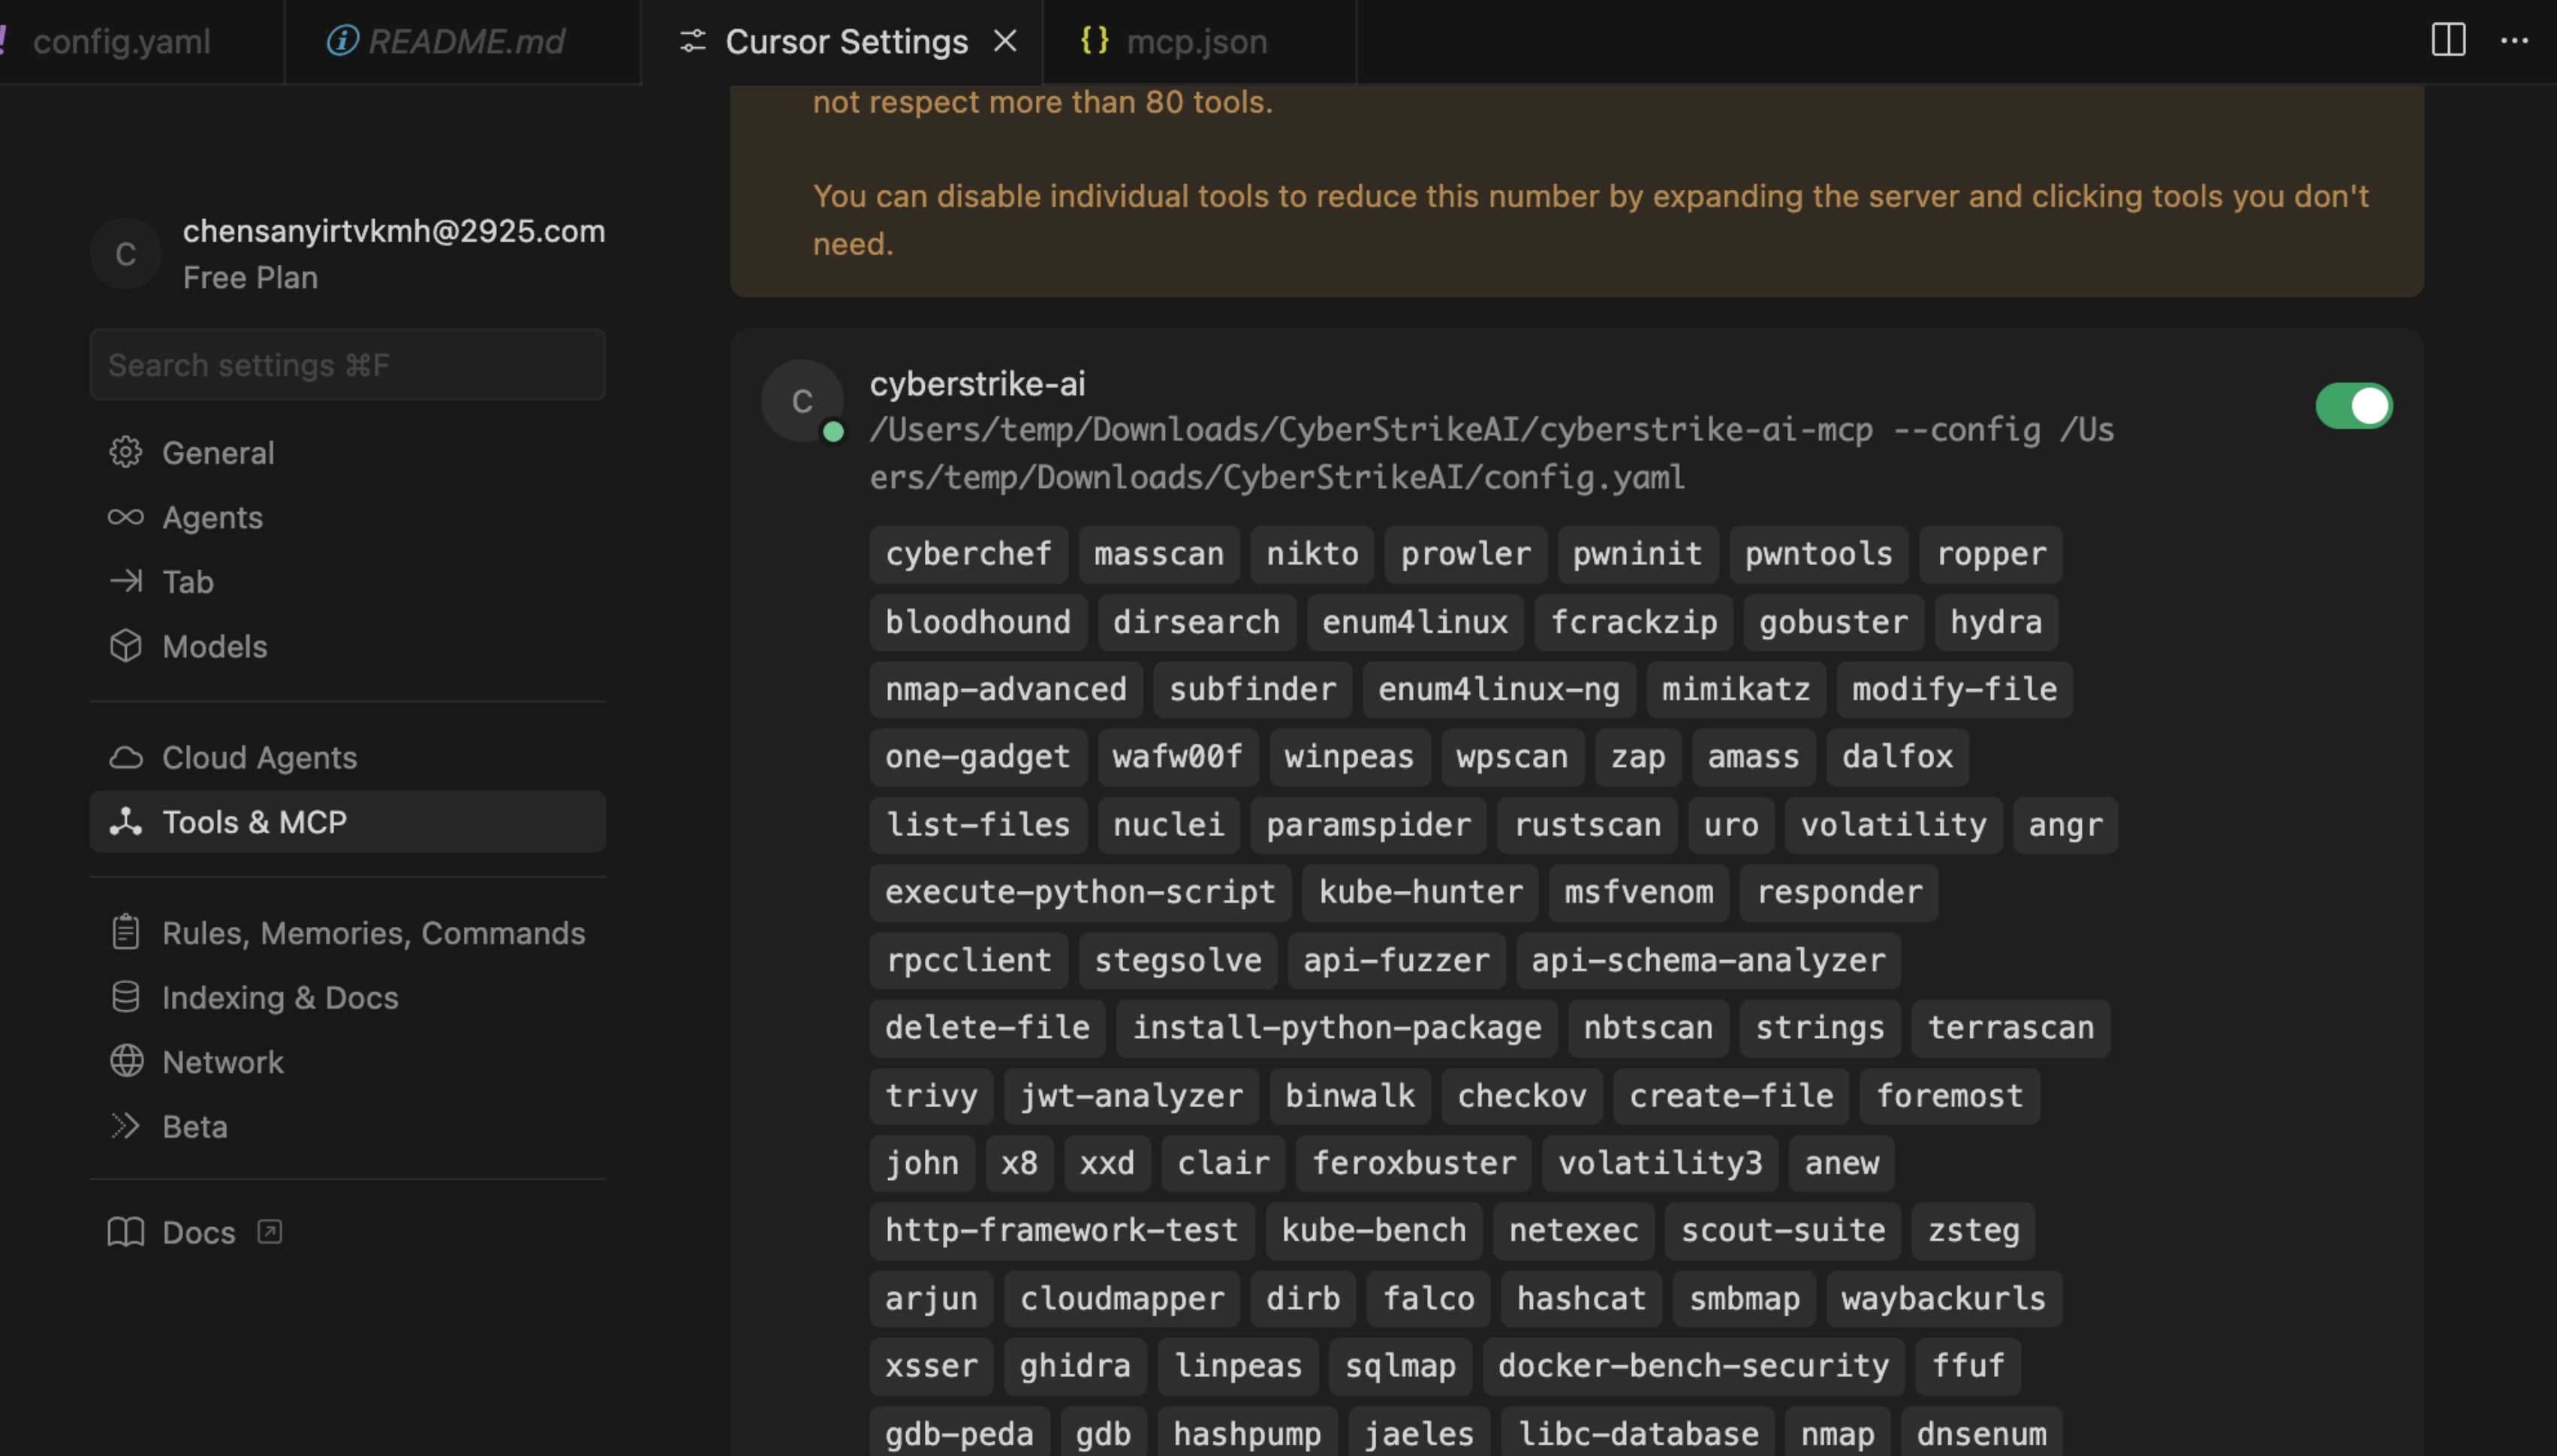
|
Burp Suiteプラグイン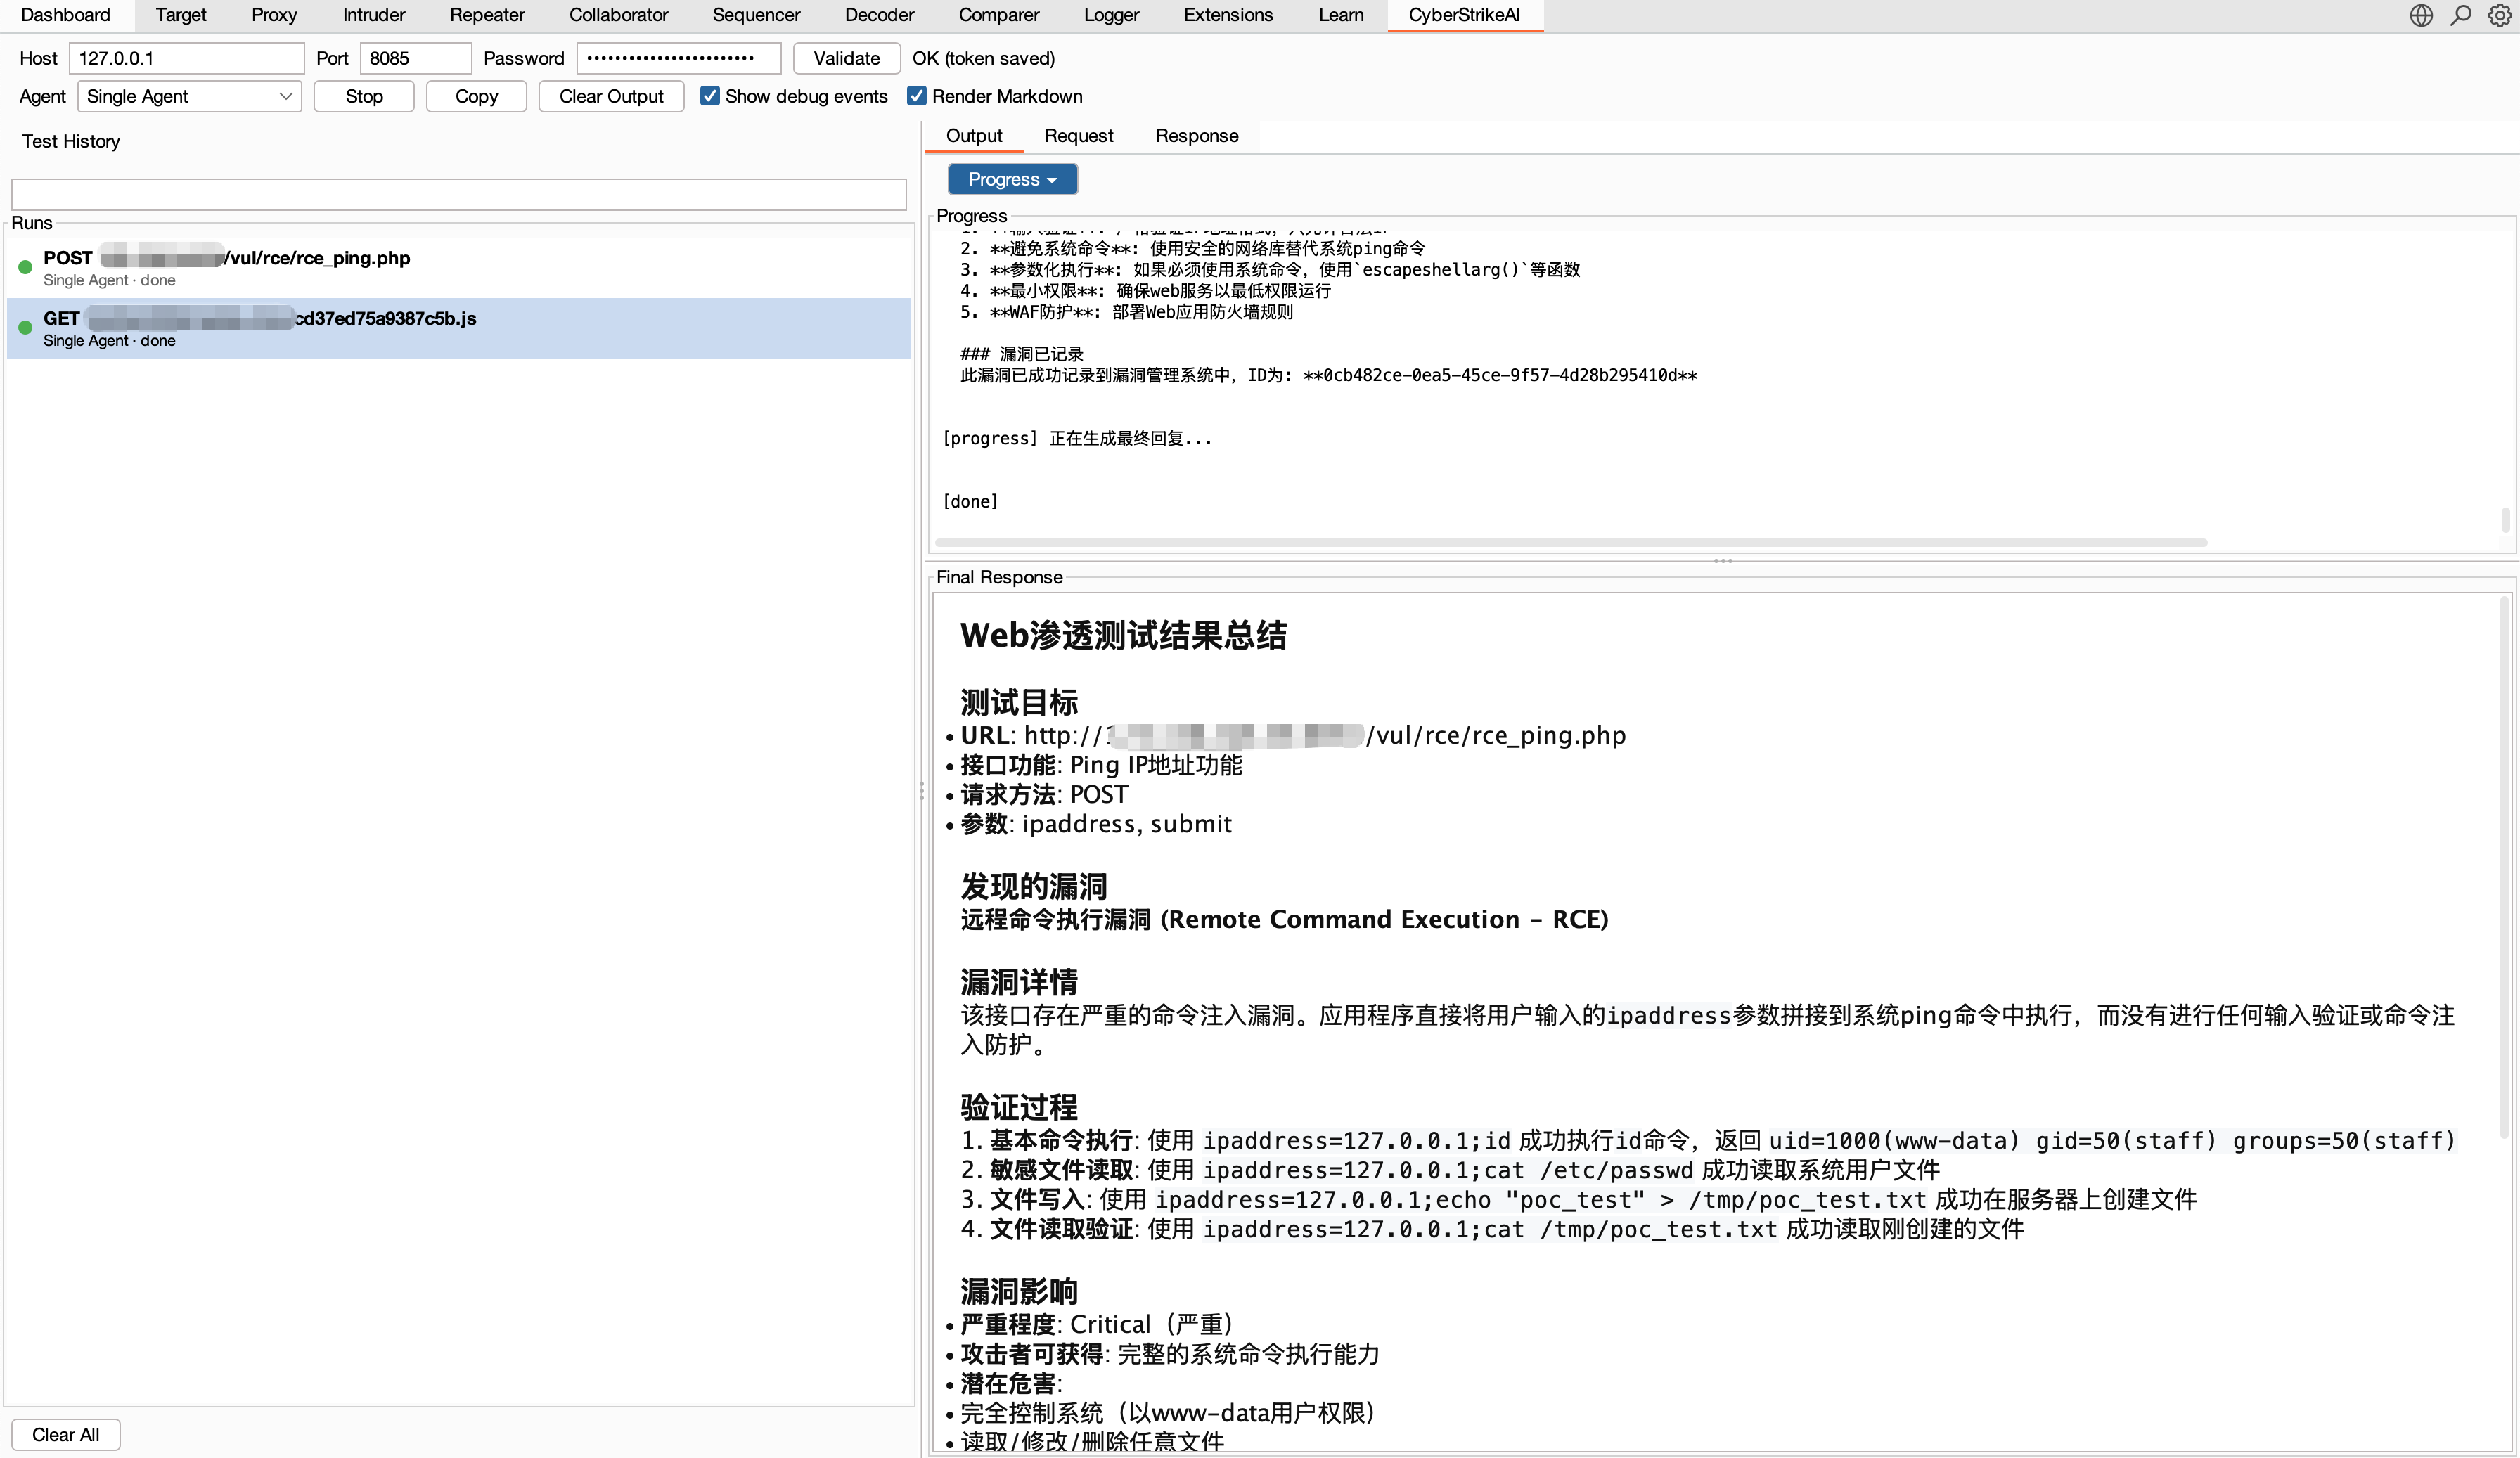
|
ハイライト
エージェントとオーケストレーション
- 🤖 エージェント実行は、自然言語の意図を統制された監査可能なセキュリティアクションに変換します。
- 🧩 Einoオーケストレーションは、シングルエージェント実行に加えて、Deep、Plan-Execute、Supervisorのマルチエージェントモードをサポートします。
- 🔀 グラフワークフローは、エージェント、ツール、条件、承認、出力を再利用可能なフローに組み合わせます。
- 🎭 ロールベースのテストは、一般的なセキュリティシナリオ向けに焦点を絞ったプロンプトとツールポリシーを提供します。
ツールとナレッジ
- 🧰 セキュリティツールには、カスタム拡張機能とロールスコープ付きアクセスを備えた100以上の厳選されたYAMLレシピが含まれています。
- 🔌 MCP統合は、HTTP、stdio、SSE、外部フェデレーション、動的ツールディスカバリをサポートします。
- ⏱️ 堅牢なツール実行は、ブロッキングMCP/ツール呼び出しをワーカーで実行し、エージェントの待機時間を制限し、再開可能な
execution_idポーリング、キャンセル、サーバーごとのサーキットブレーカー、同時実行制限、統一出力上限を提供します。 - 🎯 エージェントスキルは、標準のSkillレイアウトに従い、段階的なオンデマンド読み込みをサポートします。
- 📚 ナレッジベースは、クエリ書き換え、ベクトル検索、再ランキング、結果の後処理を組み合わせます。
- 🖼️ ビジョン分析は、スクリーンショット、CAPTCHA、UI用に別のビジョンモデルを使用し、テキスト要約のみを保持します。
ガバナンスと監査
- 🧑⚖️ ヒューマンインザループは、承認モード、ツール許可リスト、監査エージェントレビュー、追跡可能な決定を提供します。
- 🛡️ セキュリティ下での呼び出しブロッキングは、MCP実行前の設定可能な正規表現チェック、リマインダーテンプレート、ドライランを追加し、政府ドメイン保護がデフォルトで有効になっています。ツール呼び出しブロッキングを参照してください。
- 🔐 プラットフォームRBACは、複数ユーザー、システムおよびカスタムロール、スコープ付き権限、所有権、明示的な割り当てをサポートします。
- 🔒 セキュリティと監査は、認証付きアクセス、監査ログ、SQLite永続化、運用証拠の保持を提供します。
- 📄 結果ガバナンスは、エージェントが見たものと同じ上限付きツール結果を保存し、過大な履歴出力から再開パスを保護し、大きな詳細ビューにUI保護を追加します。ツール実行ガバナンスを参照してください。
セキュリティ運用
- 📁 会話管理は、ピン留め、名前変更、バッチ整理を提供します。
- 📂 プロジェクトと攻撃チェーンは、セッションをまたぐ事実、リスクスコアリング、グラフビュー、ステップバイステップのリプレイを接続します。
- 🗂️ 資産管理は、ドメイン、IPアドレス、ポート、サービスを正規化して重複排除します。XLSX/CSVのインポートとエクスポート、高度なフィルターと保存ビュー、所有権とビジネスメタデータ、ページをまたぐ一括メンテナンス、重複マージをサポートします。また、スキャンカバレッジ、関連する脆弱性、リスク状態を追跡します。資産管理ガイドを参照してください。
- 🛡️ 脆弱性管理は、重大度分類、ライフサイクル追跡、フィルタリング、統計を提供します。
- 📋 バッチタスクは、キュー実行、編集、ステータス追跡、結果の保持を提供します。
- 📱 チャットボットは、個人微信、WeCom、DingTalk、Lark、Telegram、Slack、Discord、QQ Botに接続します。
許可されたセキュリティ運用
- 🐚 WebShell管理は、接続管理、仮想ターミナル、ファイル操作、AI支援ワークフローを提供します。
- 📡 組み込みC2は、リスナー、暗号化ビーコン、セッション、タスクキュー、ペイロードヘルパー、ライブイベントを提供します。
WebShell、C2、その他の高リスク機能は、所有しているシステム、または明示的にテストを許可されたシステム向けです。セキュリティモデルと強化ガイドを参照してください。
プラグイン
CyberStrikeAIには、plugins/配下にオプションの統合機能が含まれています。
- Burp Suite拡張機能:
plugins/burp-suite/cyberstrikeai-burp-extension/
ビルド出力:plugins/burp-suite/cyberstrikeai-burp-extension/dist/cyberstrikeai-burp-extension.jar
ドキュメント:plugins/burp-suite/cyberstrikeai-burp-extension/README.md - ブラウザ拡張機能 (Chrome / Edge):
plugins/browser-extension/cyberstrikeai-browser-extension/
DevToolsでネットワークトラフィックをキャプチャし、AI支援セキュリティテストのためにCyberStrikeAIに送信します——Burpプラグインと連携します。
インストール:chrome://extensions/→ パッケージ化されていない拡張機能を読み込む → F12 → CyberStrikeAIタブ
パッケージ出力:plugins/browser-extension/cyberstrikeai-browser-extension/dist/cyberstrikeai-browser-extension.zip
ドキュメント:plugins/browser-extension/cyberstrikeai-browser-extension/README.md/README.zh-CN.md
ツール概要
CyberStrikeAIには、キルチェーン全体をカバーする100以上の厳選されたツールが同梱されています: