

cynative v1.9.2
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
独自のセキュリティエージェントを構築する
インフラストラクチャへのライブかつ読み取り専用のアクセスを備えたセキュリティエージェント向けのオープンソースフレームワークです。


クイックスタート · 組み込みエージェント · 最初のエージェント · ドキュメント
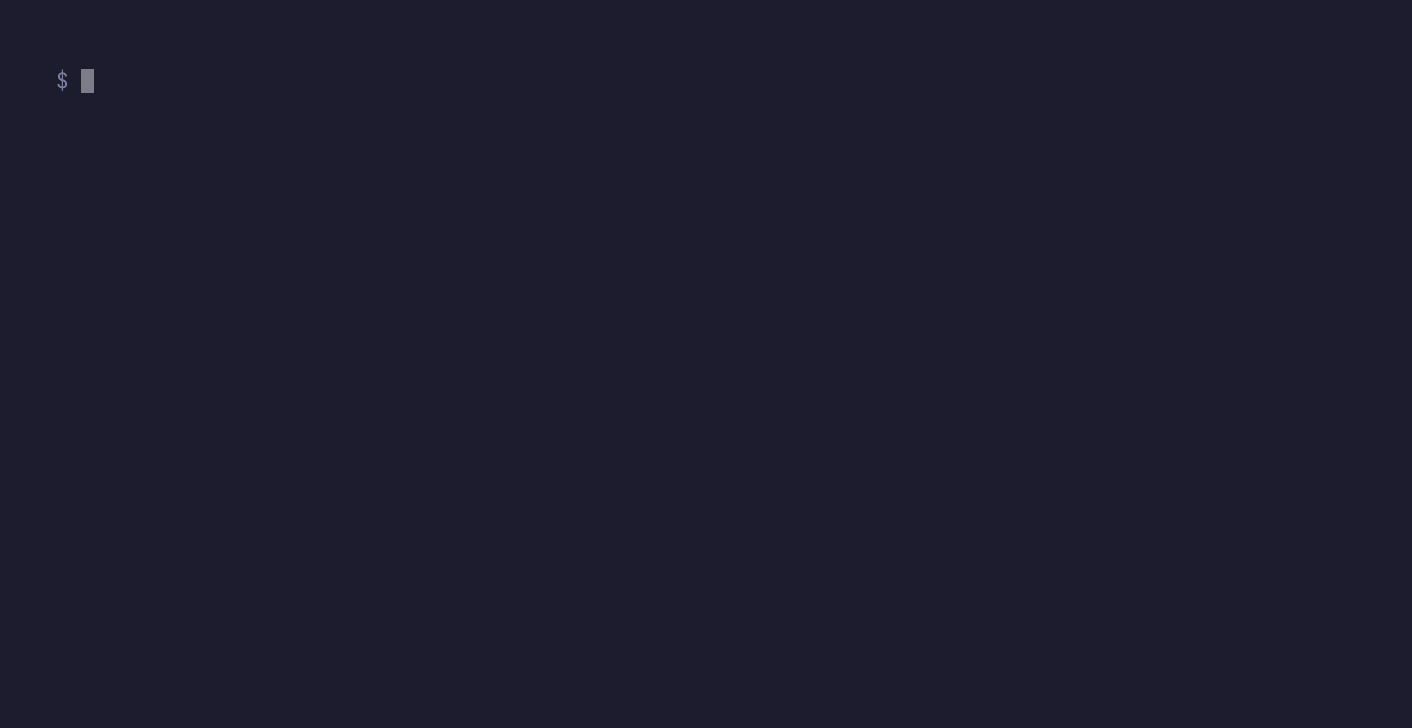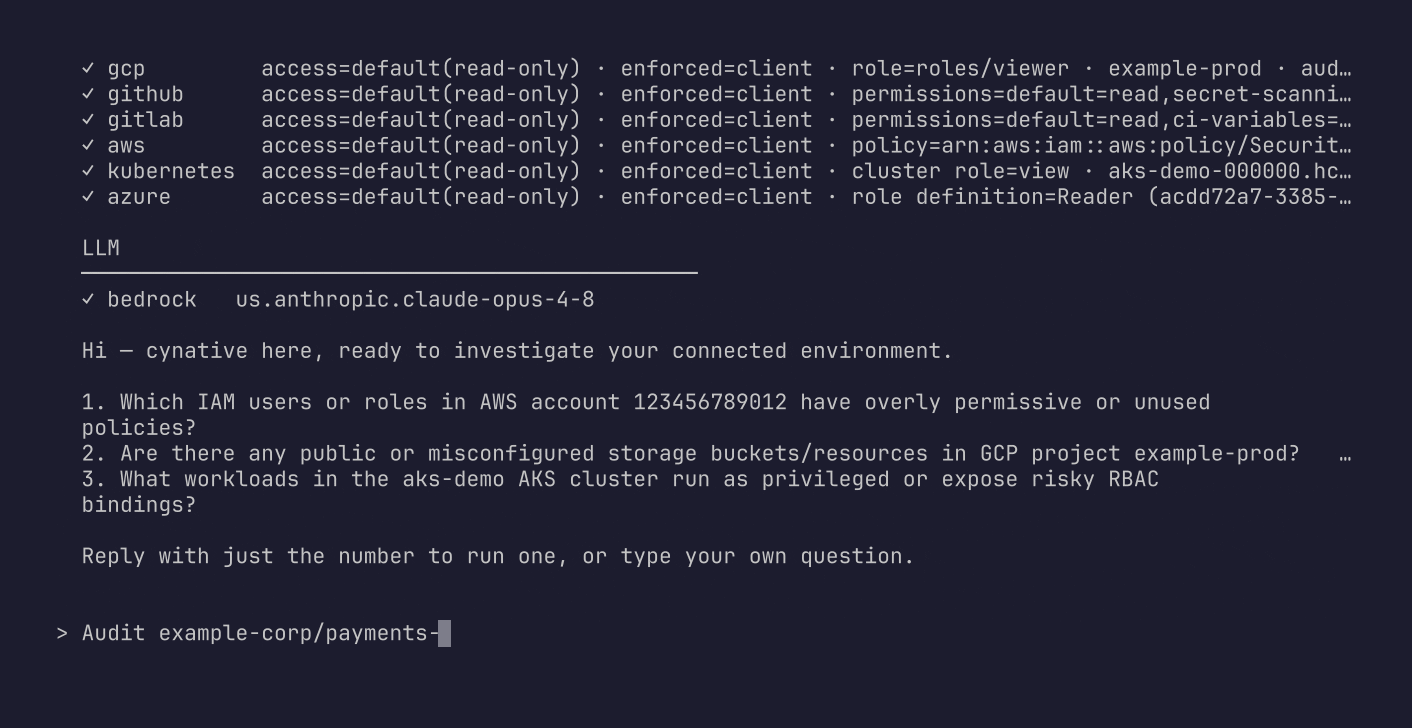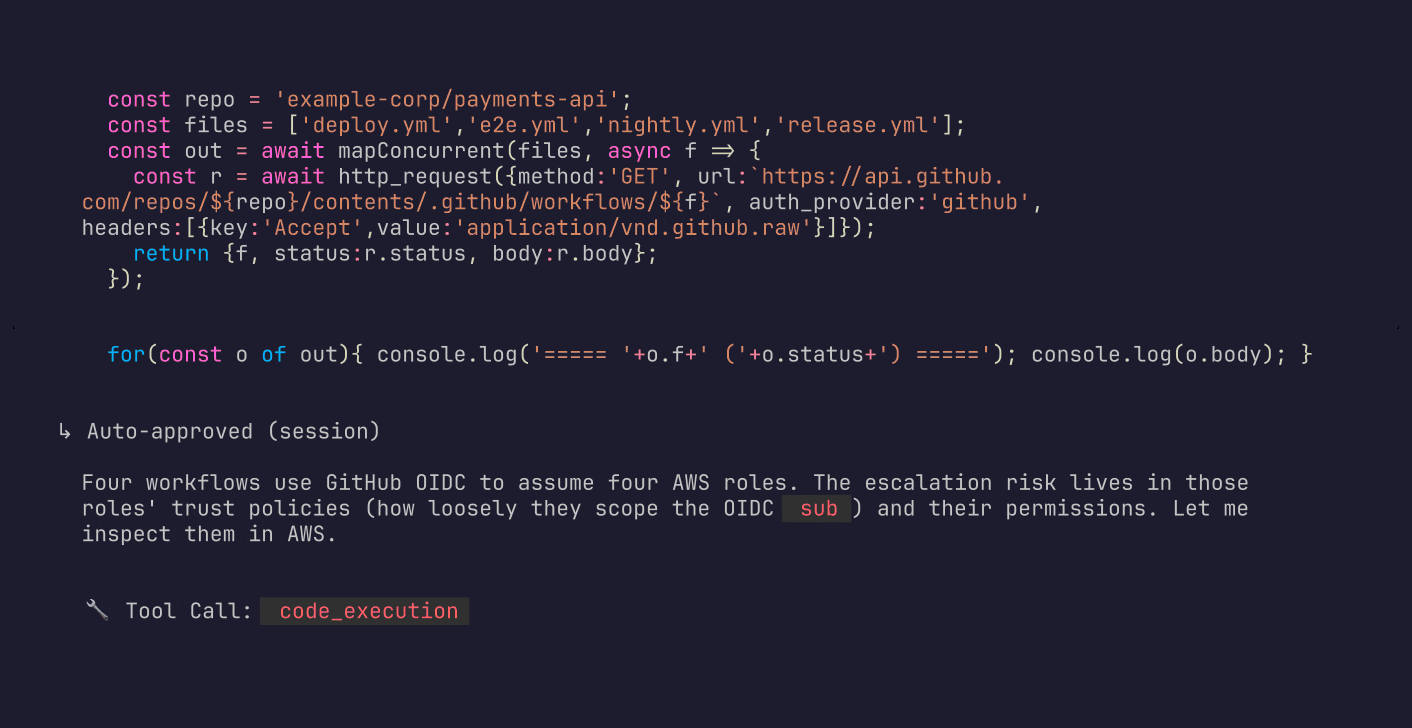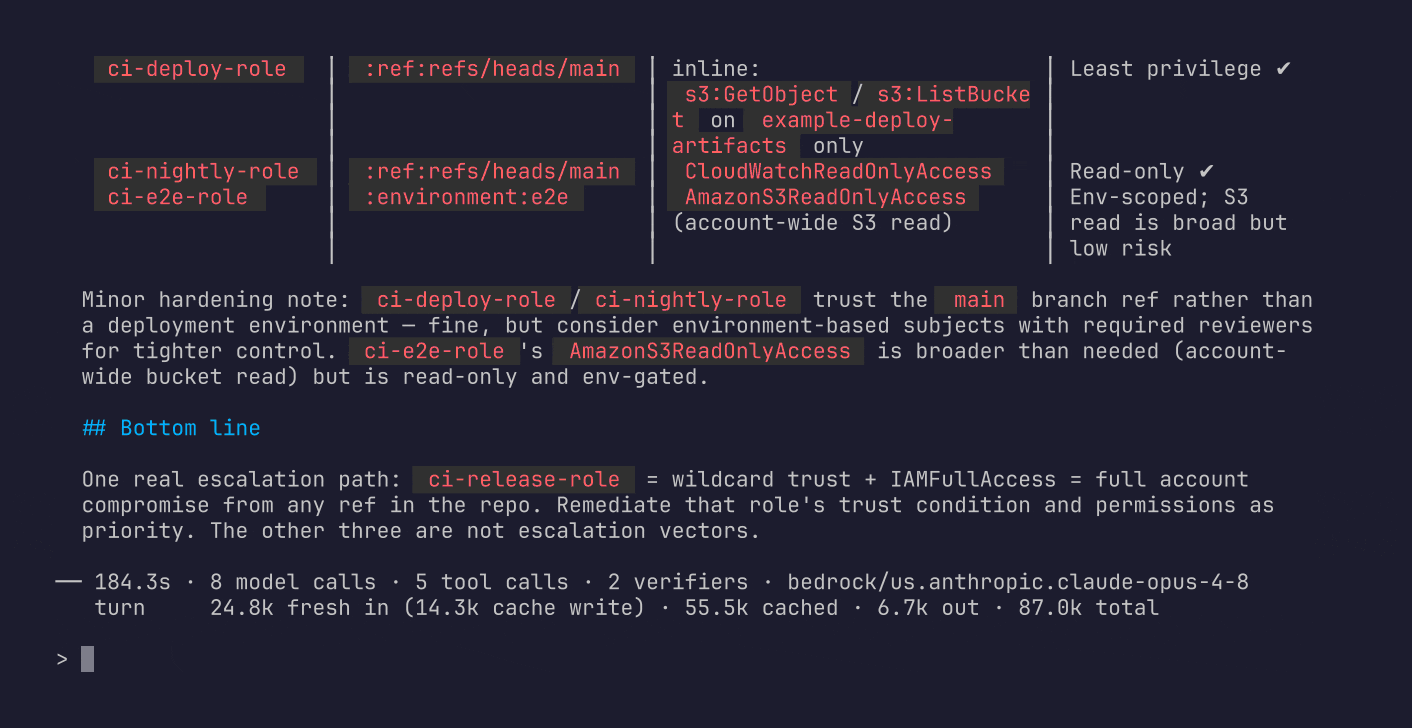
インフラストラクチャについて何でも質問できます。 Cynative は、コード、クラウド、ランタイム全体にわたって最先端モデルを実行し、GitHub、GitLab、AWS、GCP、Azure、Kubernetes を一つのシステムとして推論し、検証済みの回答を返します。
cynative "what in my cloud is publicly exposed that shouldn't be?"
AWS、GCP、Azure、GitHub、Kubernetes 向けの 45 個の組み込みエージェント - 権限昇格、パブリック露出、サプライチェーン、検出カバレッジなど - または 1 つの markdown ファイルに独自のものを書くこともできます。
1 つの問いがスタック全体に展開されます。Cynative はエフェメラルなサンドボックス内でコードを書き、実行し、API を並列にクエリします。すべての検出結果はクロスチェックされ、その発生源まで追跡されます。
コーディングエージェントや MCP サーバーとは異なり、構造的に読み取り専用です。すべての呼び出しは、認証情報が付与される前にゲートされ、認可されます - 本番環境に対しても安心して向けられます。
エージェントが得られるもの
- コードからランタイムまで: AWS、GCP、Azure、あらゆる K8s、GitHub、GitLab を推論
- サンドボックス: 大規模な調査のためにコードを生成・実行し、自身はネットワークやホストへのアクセスを持たない
- アクションゲート: すべての呼び出しを必要な IAM アクションに解決し、認証情報が付与される前に読み取り専用ポリシーを適用
- エビデンスに基づく: すべての検出結果を検証するためにクロスチェック
- ソブリン: 単一バイナリ、あなたのモデル、あなたのデータはあなたのもの
クイックスタート
インストールして LLM を設定します:
brew install cynative/tap/cynative

export CYNATIVE_LLM_PROVIDER=anthropic
export CYNATIVE_LLM_MODEL=claude-opus-5
export ANTHROPIC_API_KEY=...
シェルにすでに設定されている認証情報を自動的に読み取ります。組み込みエージェントを実行します:
cynative -p --agent aws-network-exposure
何でも質問してください:
cynative -p "which IAM roles can escalate to admin?"
cynative -p "high-risk cloud permissions, trace each to the PR where it was granted"
cynative -p "cloud credentials leaked in source code and their current blast radius"
cynative "live cloud resources absent from IaC - drift" # starts an interactive session
cat findings.json | cynative -p "triage these findings by exploitability"
組み込みエージェント
45 個のエージェントがバイナリに埋め込まれています。それぞれが、特定の質問に対するレビュー済みのプロンプトです。
| エージェント | 例 | |
|---|---|---|
| AWS | 20 | aws-privilege-escalation、aws-public-storage、aws-unpatched-workloads、aws-supply-chain |
| Azure | 11 | azure-keyvault-exposure、azure-storage-exposure、azure-privilege-escalation |
| GCP | 5 | gcp-public-bindings、gcp-static-credentials、gcp-inference-exposure |
| GitHub | 4 | github-workflow-trust、github-unpatched-dependencies、github-branch-protection |
| Kubernetes | 5 | k8s-pod-privilege、k8s-self-managed-apiserver-access |
cynative agents list            # every agent, with its description
cynative agents show <name>     # the exact prompt that would run
各エージェントの一行説明を含む完全なカタログは docs/agents-catalog.md にあります。
最初のエージェント
cynative agents show <name> は、エージェントが実行する正確なファイルを表示します。独自のバージョンを作成するには、そのファイルを新しい名前でエージェントディレクトリにコピーして編集します:
mkdir -p ~/.cynative/agents

cynative agents show aws-public-datastores > ~/.cynative/agents/my-aws-public-datastores.md
# edit ~/.cynative/agents/my-aws-public-datastores.md, then:
cynative -p --agent my-aws-public-datastores
エージェントはマークダウンファイルです。厳密なYAMLフロントマターを持ち、その唯一のキーはdescriptionで、その後にプロンプト本文が続きます。ファイル名がエージェント名になります。~/.cynative/agents/内のファイルは、同名の組み込みエージェントよりも優先されるため、両方を残したい場合はコピーに別の名前を付けてください。フォーマットについてはdocs/agents.mdを参照してください。
エージェントの実行
cynative -p --agent aws-public-datastores "AWS account 128149835728 only"   # with a task
cynative -p --agent aws-public-datastores                    # without
cynative --agent aws-public-datastores                       # seeds an interactive session
--agent は -p、--auto-approve、--config、パイプされた stdin と組み合わせて使用できるため、同じファイルを開発中は対話的に、安定した後は非対話的に実行できます。
エージェントは ~/.cynative/agents/ とバイナリに組み込まれたセットから読み込まれ、同名の場合はユーザーファイルが組み込みより優先されます。cynative agents list はすべてのエージェントをそのソースとともに表示し、シャドウされたコピーに印を付けます。また cynative agents show <name> は実行される正確なファイルを出力します。
MCP を備えたコーディングエージェントではできないのか?
| コーディングエージェント + MCP | Cynative | |
|---|---|---|
| スループット | 1 回の呼び出しにつき 1 アクション | サンドボックス化されたコードを書き、呼び出しを並行してファンアウト - トークンが少なく、応答が高速 |
| 検出結果 | 検証されていない出力 | 検証器がすべての検出結果をライブの証拠と照合 |
| 読み取り専用 | オプトインの読み取りフィルター | デフォルトで有効、フェイルクローズ - 必要な IAM アクションをセキュリティ監査ポリシーと照合。secretsmanager:GetSecretValue は IAM の Read である: フィルターは許可するが、SecurityAudit はブロックする |
| 認証情報 | アンビエントのまま変更なし | 読み取り専用にスコープされた STS セッション - AWS 側でも境界を強制 |
| 影響範囲 | あなたのシェル、任意のネットワーク | リサーチコードはホストアクセスのないサンドボックスで実行され、ネットワークはマッピングされたサービスに固定 |
| シークレット | そのままモデルに送信 | モデルに送信される前にツール出力から秘匿化 |
| サプライチェーン | あなたの認証情報で実行されるサードパーティ製 MCP とスキル | 単一のオープンソースバイナリ、コネクタは組み込み |
| 監査証跡 | 散在するセッションログ、ベストエフォート | すべてのツール呼び出しのフェイルクローズな JSONL ログ - 記録できなければ中断 |
単一のバイナリ、あなたのモデルエンドポイント、あなたのアカウント。監査対象のクラウド上のインスタンスで、そのクラウドのマネージド推論を通じて実行すれば、何もあなたの環境から外に出ません: あなたのインフラ上で、あなたのインフラの内側からセキュリティを実現します。
インストール
Homebrew(macOS / Linux - 推奨):
brew install cynative/tap/cynative
インストールスクリプト(macOS / Linux - ダウンロードのSHA-256をリリースのchecksums.txtと照合して検証し、失敗時はフェイルクローズ):
curl -fsSL https://raw.githubusercontent.com/cynative/cynative/main/install.sh | sh
Windows(Scoop):
scoop bucket add cynative https://github.com/cynative/scoop-bucket
scoop install cynative
更新、アンインストール、Windows の詳細、バージョン固定 & 手動ダウンロード
更新 / アンインストール
| 方法 | 更新 | アンインストール |
|---|---|---|
| Homebrew | brew upgrade cynative | brew uninstall cynative |
| インストールスクリプト | ワンライナーを再実行 | curl -fsSL https://raw.githubusercontent.com/cynative/cynative/main/install.sh | sh -s -- --uninstall |
| Scoop | scoop update cynative | scoop uninstall cynative |
Windows (PowerShell スクリプト): irm https://raw.githubusercontent.com/cynative/cynative/main/install.ps1 | iex; アンインストールは & ([scriptblock]::Create((irm https://raw.githubusercontent.com/cynative/cynative/main/install.ps1))) -Uninstall で行います。
インストールスクリプトのオプション: CYNATIVE_VERSION=v1.0.0 でバージョンを固定できます。CYNATIVE_INSTALL_DIR でターゲットディレクトリを変更できます (デフォルトは ~/.local/bin、sudo 不要)。このスクリプトは gh がインストールされている場合に GitHub リリースのアテステーションを確認します (デフォルトでは警告のみ)。CYNATIVE_REQUIRE_ATTESTATION=1 を設定すると、チェック失敗が致命的エラーになります。高い完全性が求められるインストールでは、main ではなく不変タグからスクリプトを取得してください。
macOS (手動): リリースページ から cynative_Darwin_arm64.pkg (Apple Silicon) または cynative_Darwin_x86_64.pkg (Intel) をダウンロードし、sudo installer -pkg <file> -target / でインストールします (またはダブルクリック)。これらは署名、公証、および ステープル 済みです - 初回起動時の Gatekeeper プロンプトは表示されません。生の cynative_Darwin_*.tar.gz アーカイブはスクリプト/CI 用に引き続き提供されます。隔離された tarball バイナリの初回 GUI 起動にはオンライン公証チェックのためインターネット接続が必要です (ターミナル/install.sh/Homebrew での使用には影響しません)。
Linux / Windows (手動): リリースページ からビルド済みバイナリと checksums.txt をダウンロードし、SHA-256 を検証して、バイナリを PATH に配置します。単一の静的バイナリで、依存関係はありません。