

Dark-Moon v1.4.0
自律型AIペンテストエンジン。Web、クラウド、AD、Kubernetesにわたる継続的な攻撃的セキュリティ。エージェント型推論と実際のエクスプロイト実行により、証拠に基づく脆弱性を提供。プライバシーゲートウェイ: LLMは実際のIP、ホスト、認証情報、パスを一切参照しません(決定論的プレースホルダーはローカルで復元)。情報が境界外に流出することはありません。
DarkMoon
オープンソースの自律型AIペネトレーションテスト — 自社インフラ上のあらゆる脆弱性を発見・悪用・認定


⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)
DarkMoonは、自社インフラのための自律型AIペネトレーションテストです。 許可されたターゲットを指定するだけで、評価全体を自律的に実行し、すべての検出事項を正確なコマンドと生の出力とともに記録します。
- 🟢 真にオープンソース。 GPLv3でセルフホスト可能。各エージェントの手法はプレーンなMarkdownで、読むことも、差分を取ることも、フォークすることもできます。
- 🎯 発見し、かつ証明する。 各脆弱性には正確なコマンドと生の出力が付属します(悪用はエージェントによる主張であり、Proの修復リテストが機械検証されたステップです)。そのため、トリアージすべきものはほとんどありません。
- 🔒 ローカルLLM + プライバシーゲートウェイ上で動作。 ゲートウェイは実際のIP、ホスト、認証情報をローカルでトークン化するため、モデルはプレースホルダー上で推論し、実際の値は自社の境界内に留まります。
- 🧩 あらゆる開発環境で。 GitHub、GitLab、Jenkins、VS Code、JetBrains、n8n、Grafana、Splunkから実行できます — オープンソース版はCLIベースのものと連携します。連携機能を見る ↓
オープンソースエンジン(CLI)を見る
オープンソースのDarkmoonはコマンドラインツールです。リポジトリをクローンするとこれが手に入ります。コマンドラインから評価を起動し、すべてのエージェント、コマンド、検出事項がリアルタイムで流れていくのを眺めることができます。
CLIから実行を開始。 たった1行の |
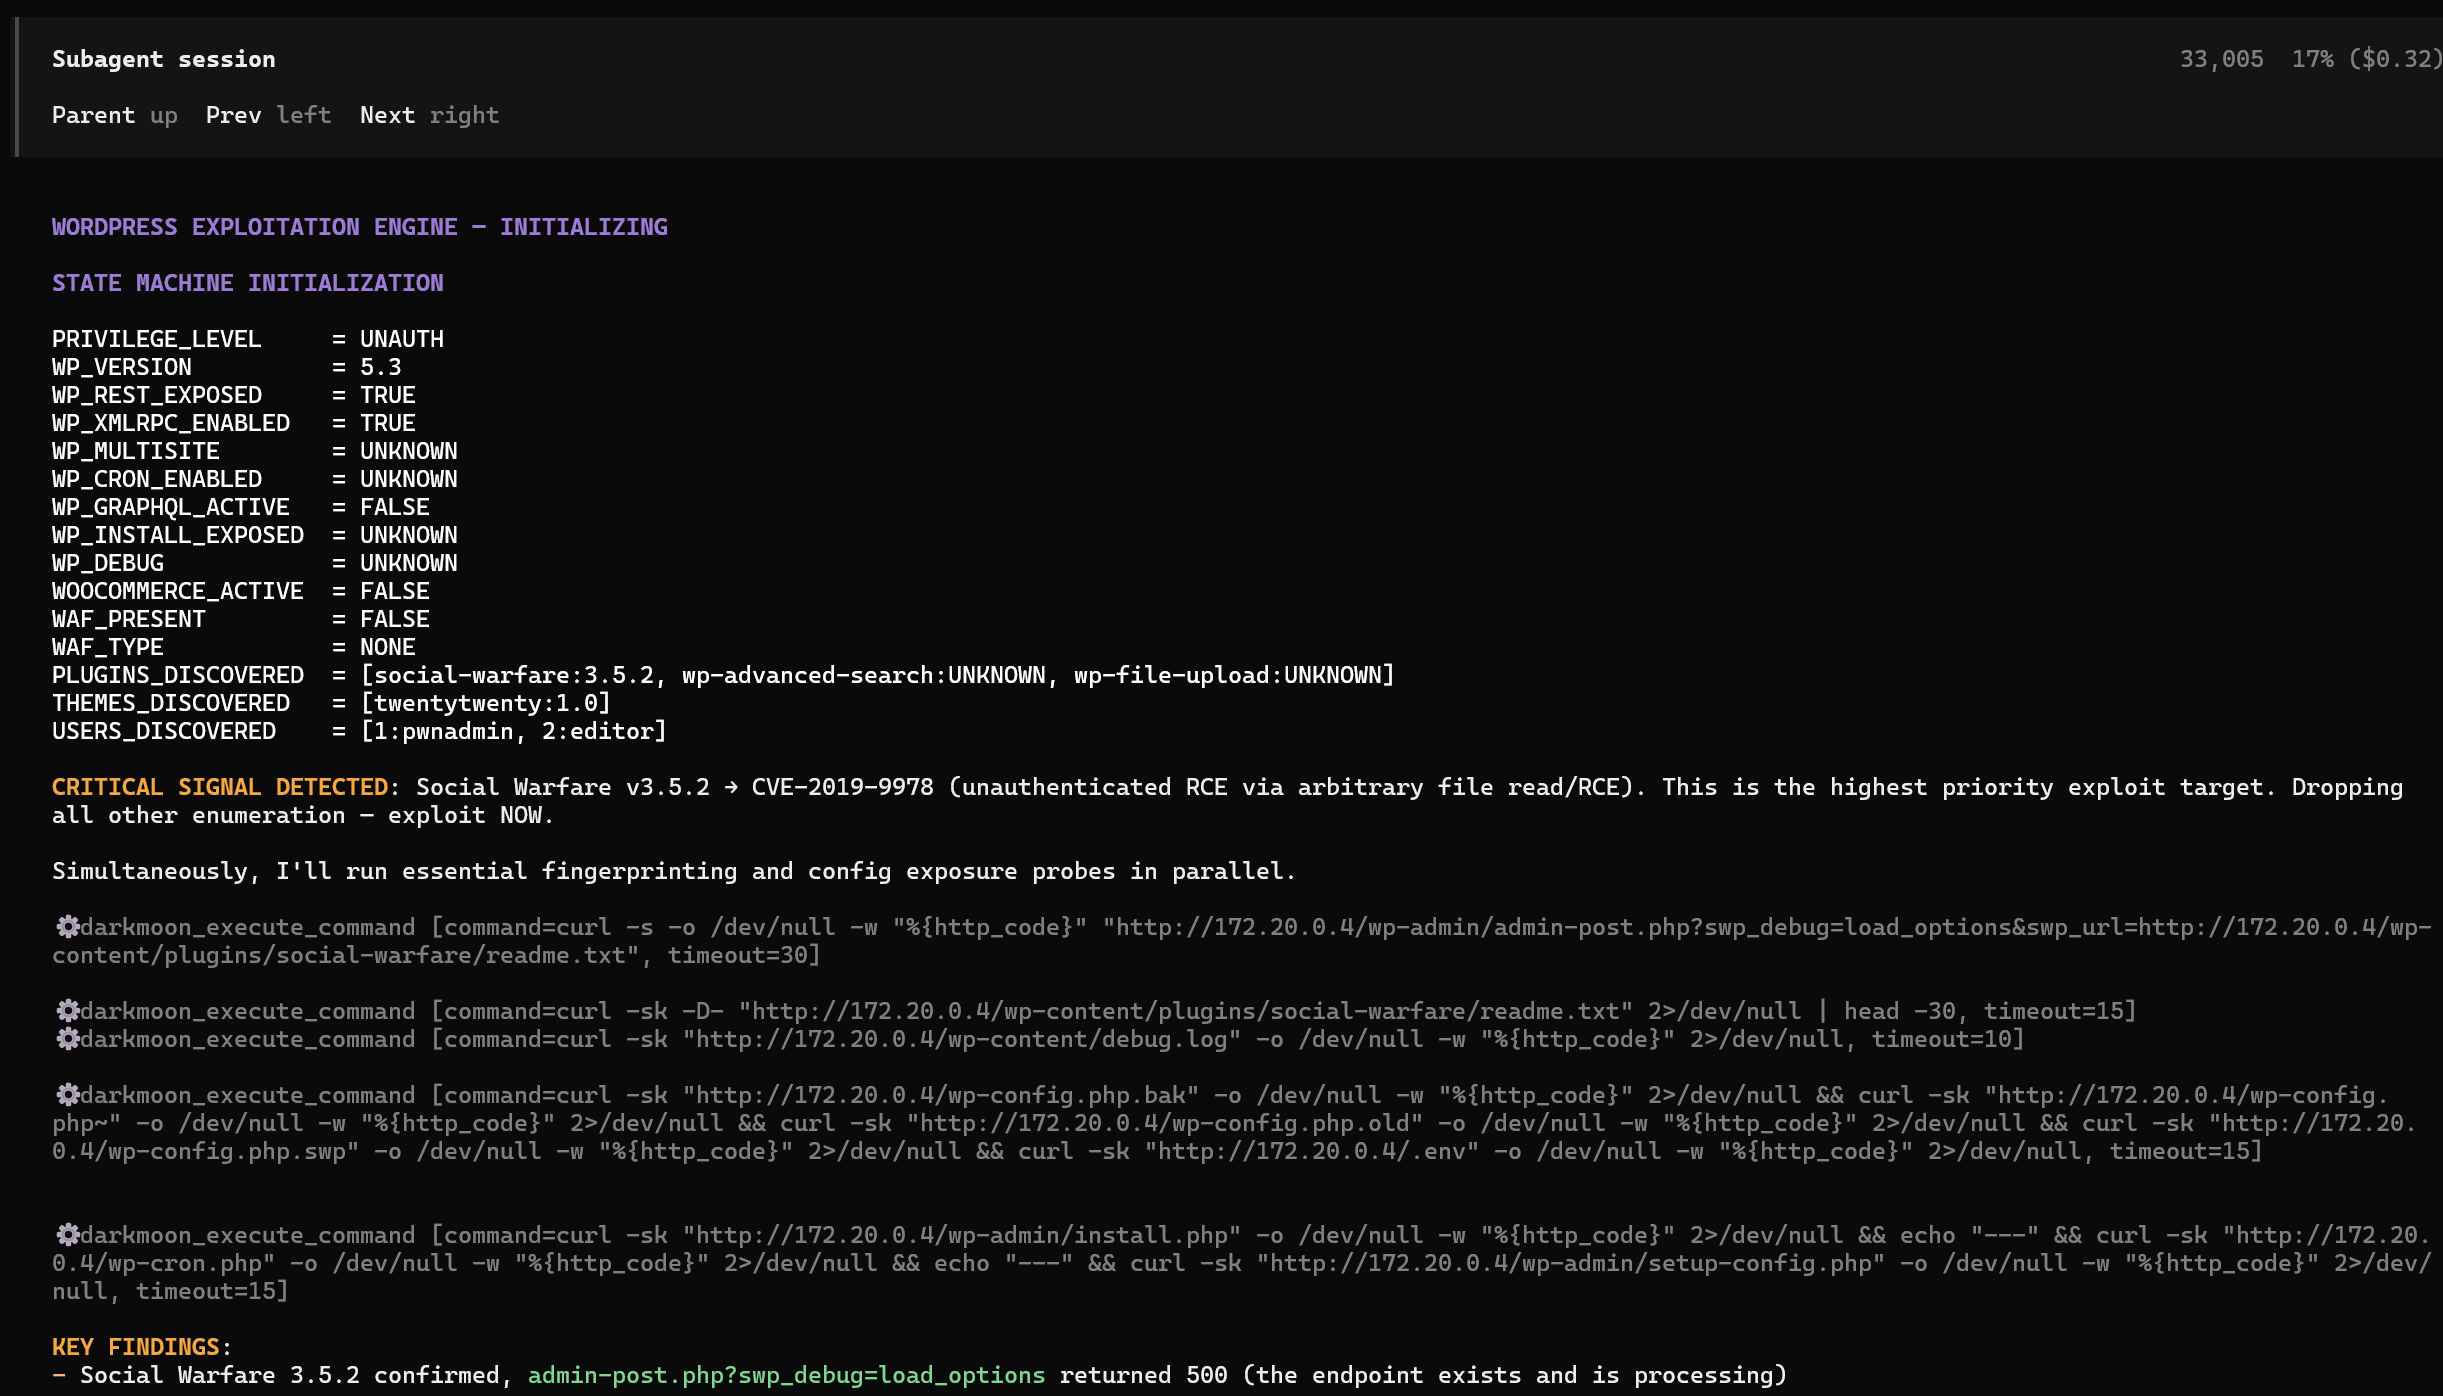
自律型エージェントがターミナル上でリアルタイムに推論し悪用します。 ここではサブエージェントがCVE-2019-9978を検出し、そのまま悪用へと移行しています。 |
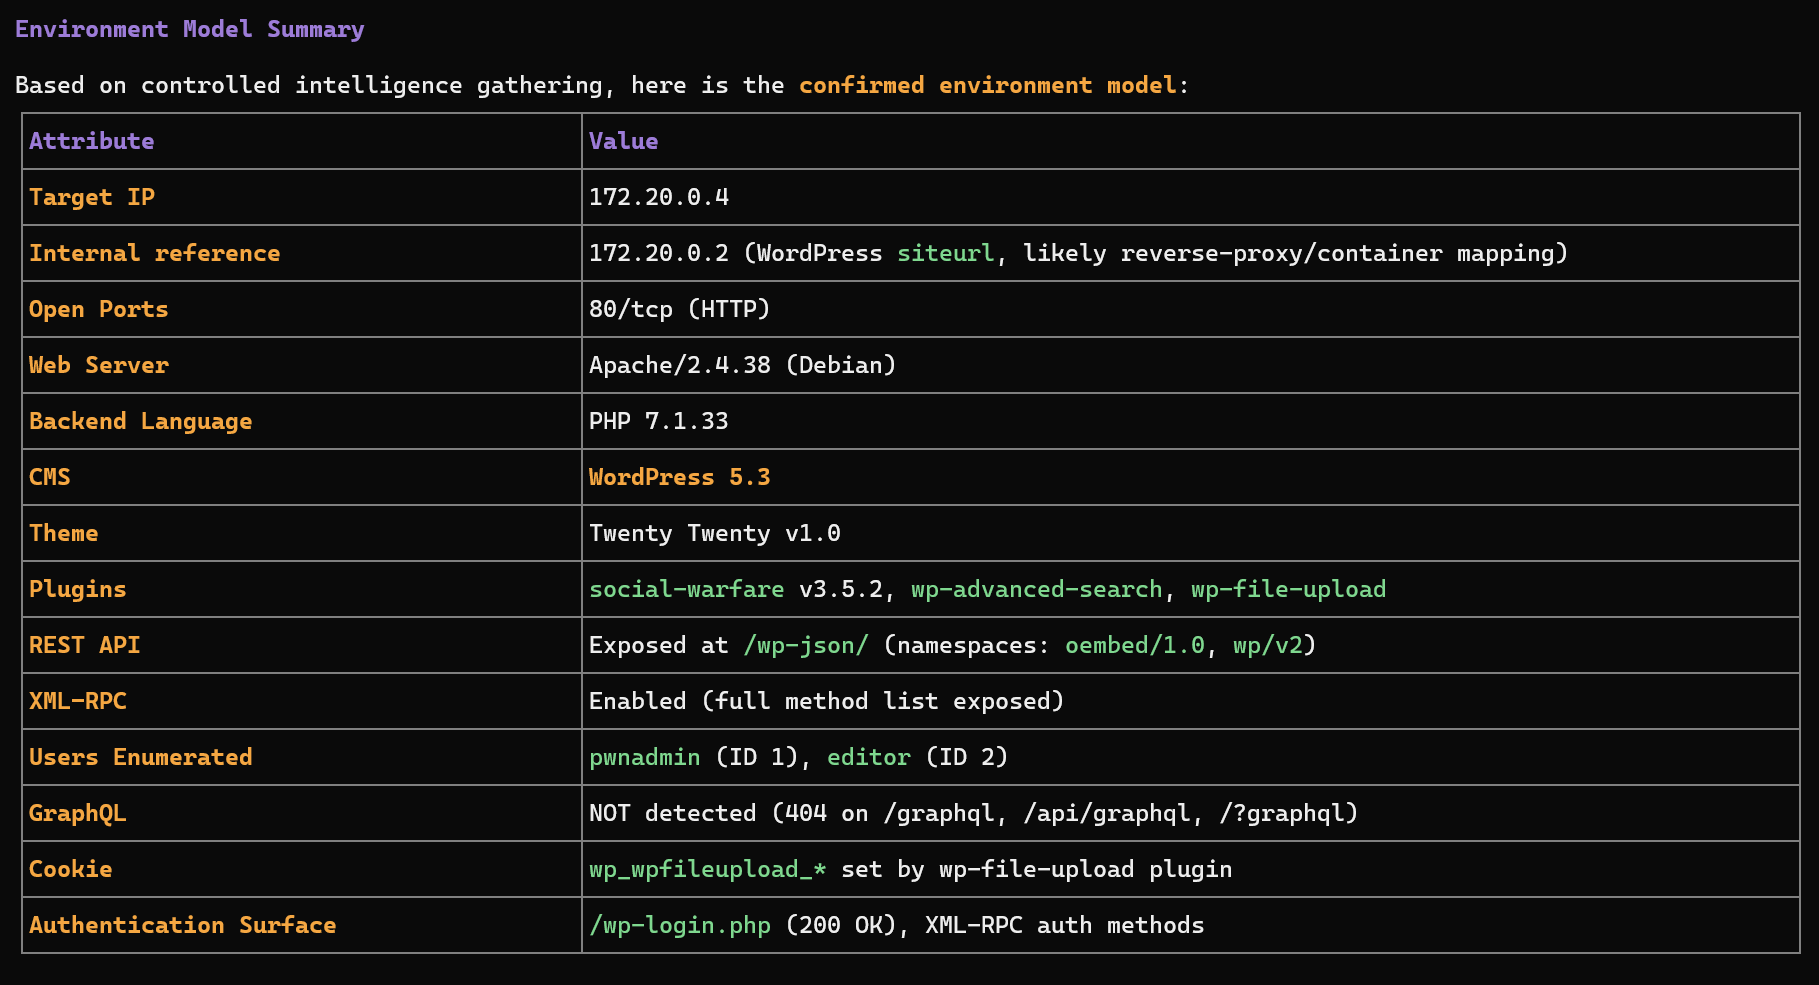
偵察と環境モデル。 DarkMoonはスタックを指紋採取し、攻撃前に攻撃対象領域を確認します。 |
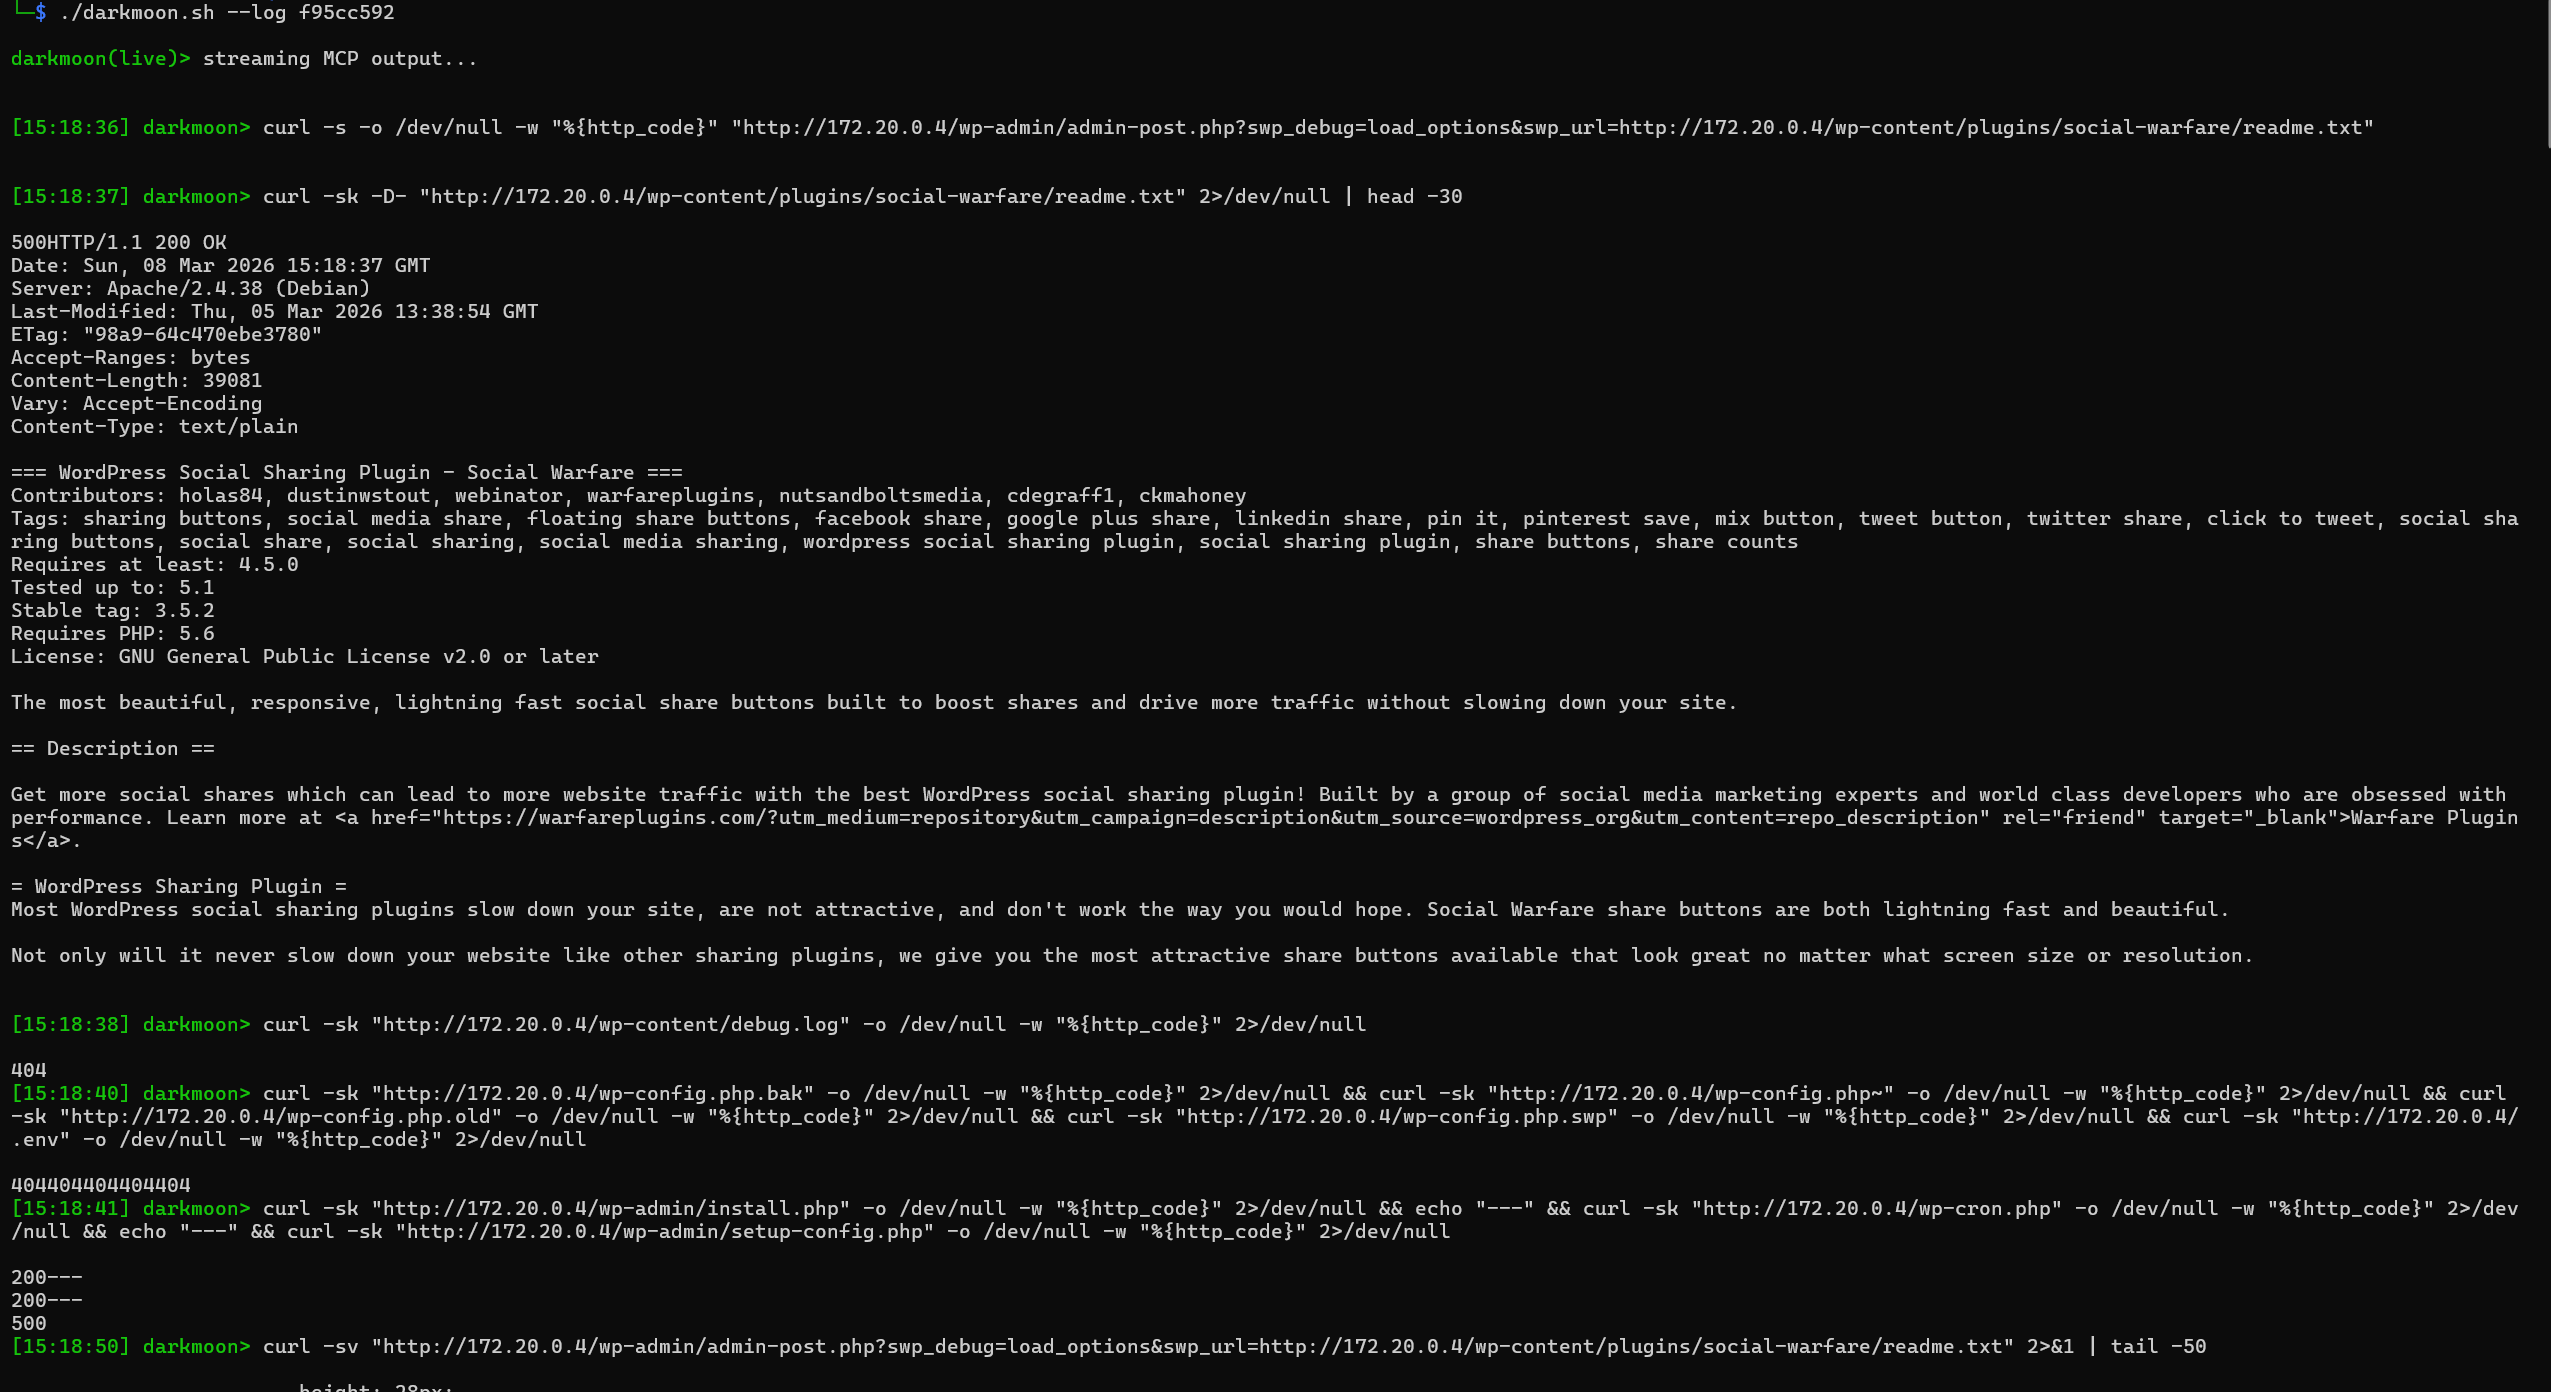
ライブMCPストリーム。 エージェントが実行するすべてのコマンドとその生の出力を、 |
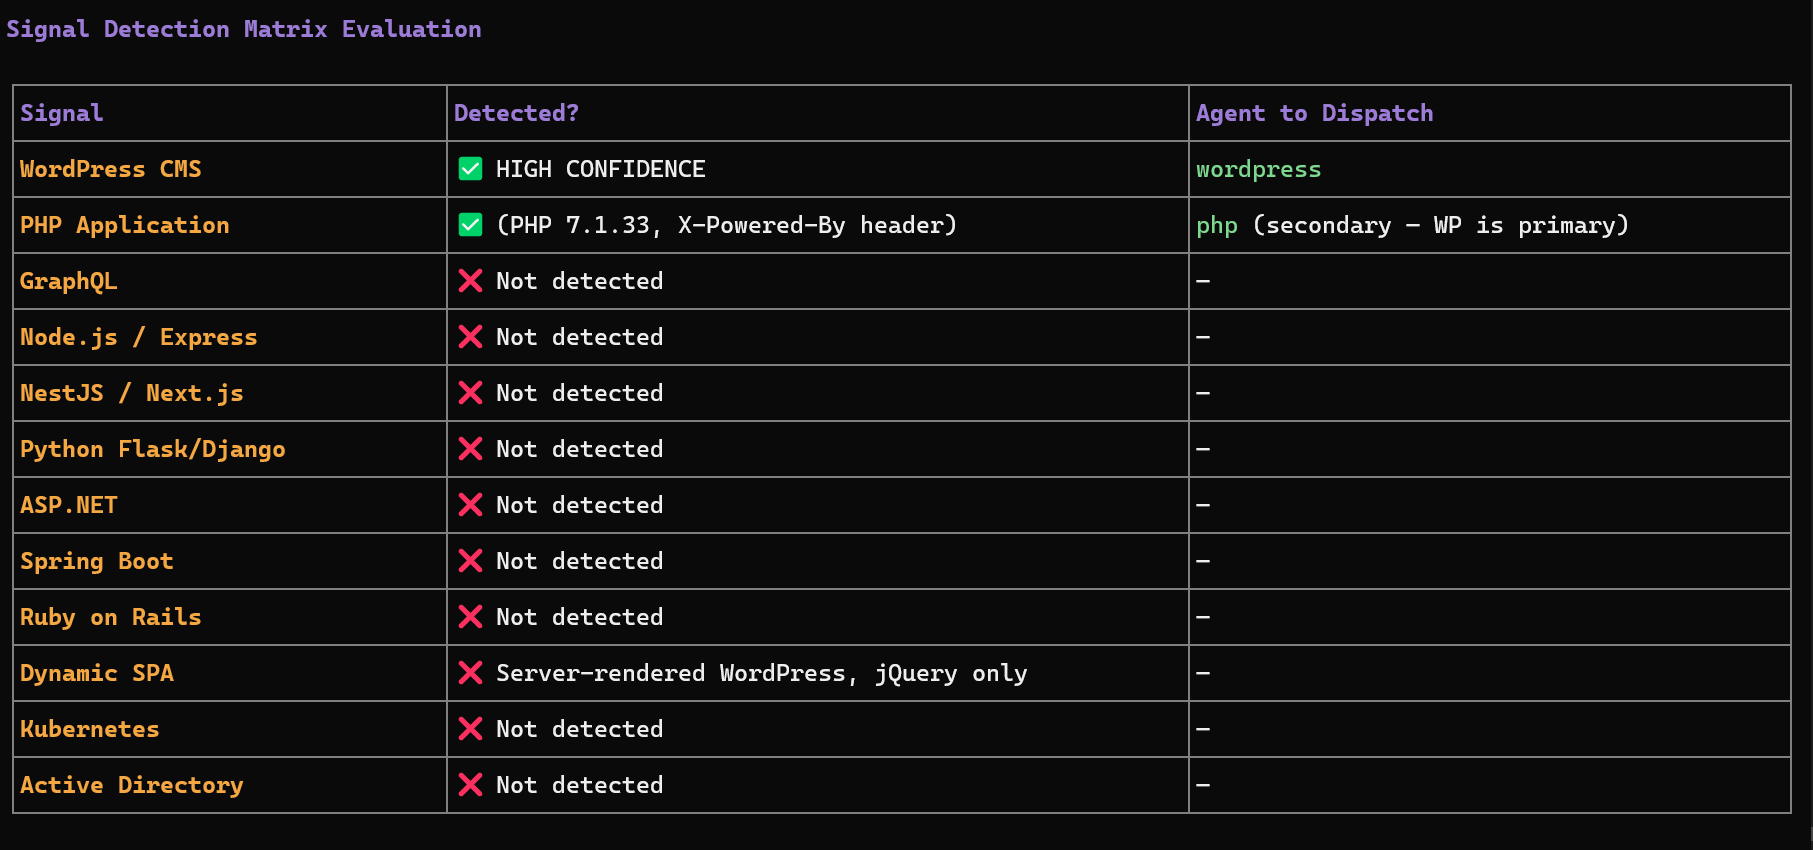
シグナルからエージェント派遣へ。 DarkMoonは、ターゲット上で検出したものに基づいて、どの専門エージェントを投入するかを決定します。
掲載実績 Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife
クイックスタート
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
install.sh は LLM プロバイダーを対話的に設定し(docker-compose.yml を編集する必要はありません)、フルスタックをビルドします:
./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage
クラウドプロバイダー(Anthropic、OpenAI、OpenRouter…)とローカルモデル(Ollama、llama.cpp)をサポートします。その後、最初の評価を実行してライブで確認できます:
./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>
前提条件: Docker & Docker Compose、および LLM API キー(またはローカルモデル)。GPU のセットアップ、環境変数、および全フラグのリファレンスは Full Documentation にあります。
機能グリッド
| 🧠 50 のスペシャリストエージェント | 単一のエージェントシステムが推論・計画し、検出したあらゆるサーフェスにわたってスペシャリストエージェントを派遣します。 |
| 🌐 あらゆるサーフェス | Web、API、Active Directory、Kubernetes、クラウド(AWS、Azure、GCP)、CI/CD、データベース、IoT ファームウェア、AI/LLM エンドポイントをエンドツーエンドで連鎖。 |
| 🔒 プライバシーゲートウェイ | 可逆的なローカルトークン化により、実際の IP、ホスト、URL、認証情報を決定論的なプレースホルダーに変換し、ツール実行の瞬間にローカルでのみ復元します。 |
| 🏠 ローカルモデル | ローカル LLM(Ollama、llama.cpp)でアセスメント全体を実行できるため、インフラの値が自社の境界内に留まります。 |
| 🧾 スコアではなくエビデンス | すべての検出結果には、正確なコマンドと生の出力が付属します。Pro の再テストでは、修正を確認するためにエクスプロイトを再実行します。 |
| 🛡️ 設計によるセキュリティ | AI がコマンドを直接実行することはなく、すべてのアクションは制御されログに記録された MCP インターフェースを経由します。 |
| 🤖 あなたの AI もペンテスト | 専用の LLM エージェントが、garak に裏打ちされたプローブで AI/LLM 推論エンドポイントを OWASP LLM Top 10 に対して検査します。 |
| ♾️ CI/CD ネイティブ | パイプライン内でペンテストをトリガーし、検出結果をアーティファクトとして受け取ります。 |
| 🔌 MCP | MCP 経由で 140 以上の攻撃ツールをオーケストレーションします。 |
| 🔧 修正する(Pro) | 有料の Pro ティアは、検出結果を人間がレビューするプルリクエストに変換し、元のエクスプロイトに対して再テストします。 |
セキュリティチーム、DevSecOps エンジニア、レッドチーマー、および倫理的ハッキングのプロフェッショナル向けに構築されています。
🧩 どこにでもある DarkMoon
すでに構築している場所 — CI/CD、IDE、自動化、SecOps — で DarkMoon を実行できます。OSS + Pro と表示された統合はオープンソース版(ローカル CLI + JSON)で動作します。Pro 専用のものは DarkMoon Pro REST API(ライブダッシュボード、remediation→PR)を利用します。