
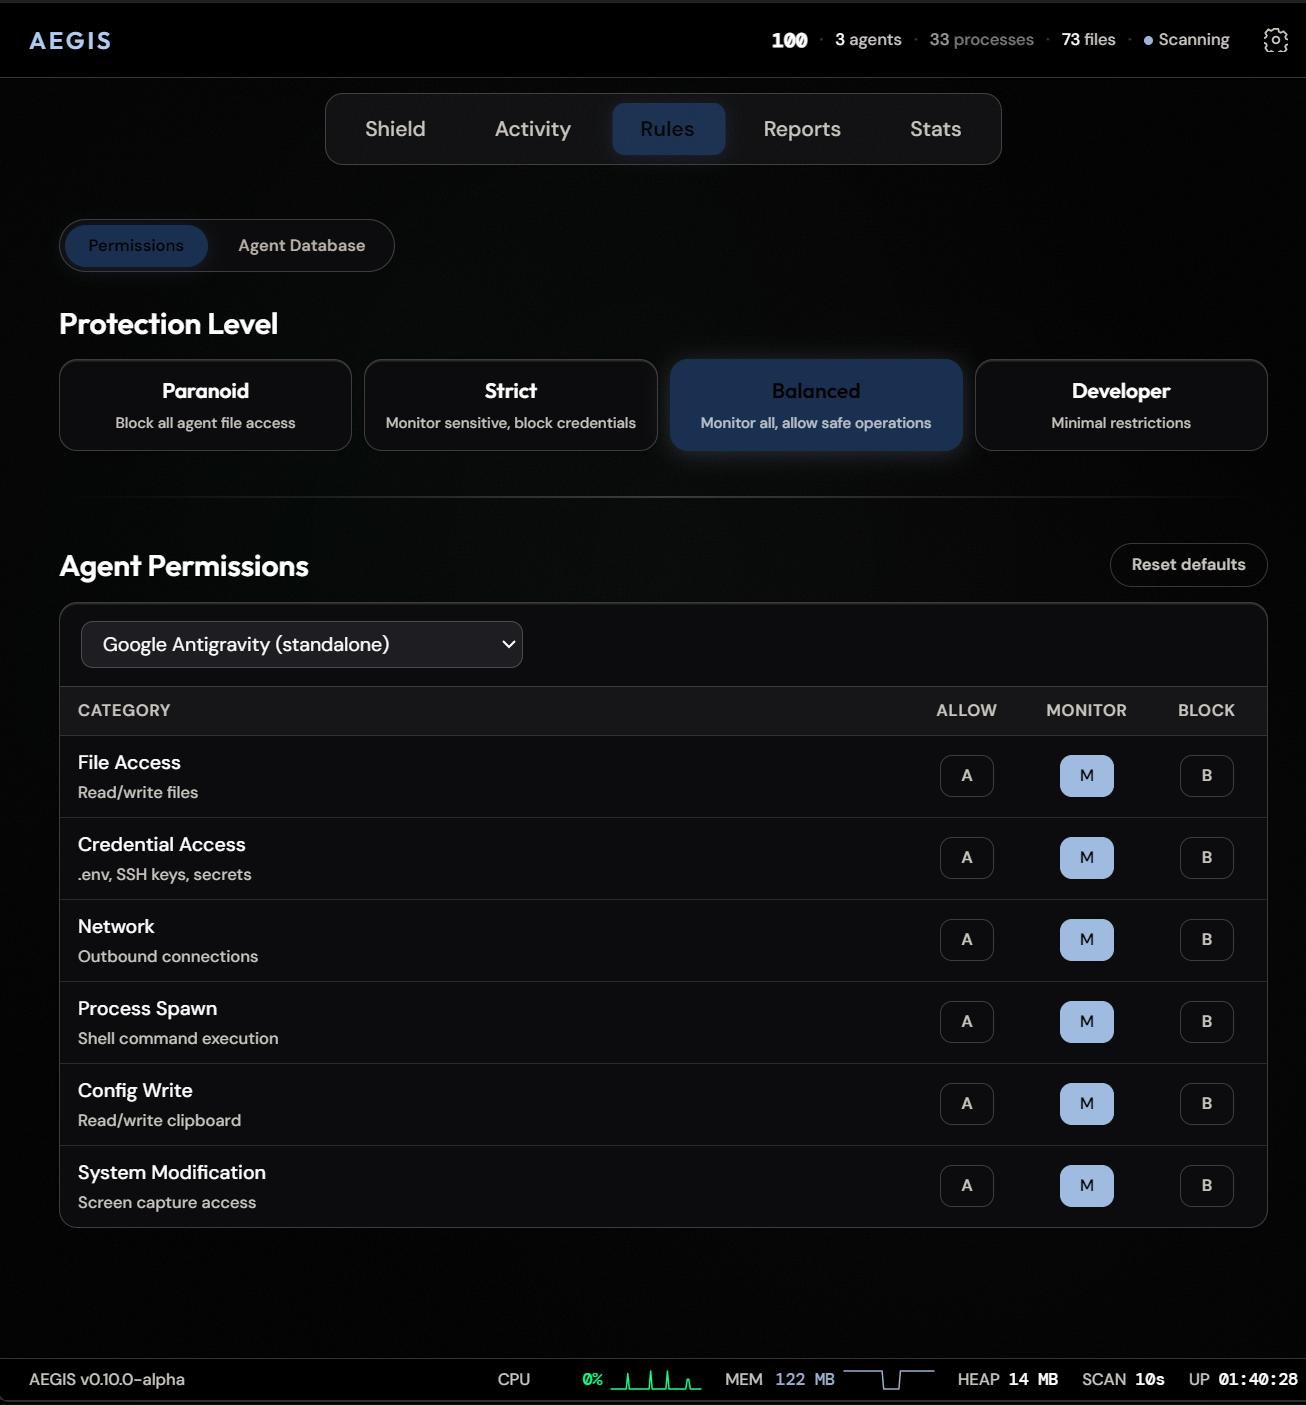
Aegis aegis-v0.11.0-alpha
AIエージェント向けOSレベルモニター:ローカルマシン上のプロセス、ファイルアクセス、ネットワークアクティビティを監視し、各イベントをエージェントインスタンスに帰属させます。
AEGIS
AIコーディングエージェント向けの独立したOSレベルの可観測性
AIエージェントがマシン上で実際に行う動作(プロセス、ファイル、ネットワーク)を、エージェントの外部から監視します。フックは不要です。
AEGISは、AIエージェント向けの独立したOSレベルの監視ツールです。 エージェントがどのように起動されたか、監視に協力するかどうかに関係なく、エージェントのプロセス、ファイルアクセス、ネットワークアクティビティを監視し、すべての観測結果を特定のエージェントインスタンスに紐付け、その帰属の根拠を記録として明示します。CommonJSベースのJavaScript監視エンジン上に構築され、レンダラーと共有型にはTypeScriptを使用しています。オープンソース、ローカル動作、テレメトリなし — すべてのデータはお使いのマシン上に留まります。




デモはv0.10.0-alphaで記録されたものです。一部のラベルはその後改名されています。
ダウンロード · バグを報告 · 機能リクエスト · コントリビューション
AEGISが監視する内容
| レイヤー | 方法 |
|---|---|
| プロセス | 110のエージェント(262のプロセス名シグネチャ)、親チェーン解決、IDEホスト検出、WSLおよびIDE拡張機能の検出 |
| ファイル | 機密ディレクトリ(.ssh、.aws、.gnupg、.env*、クラウド設定)および既知のエージェントの登録済み設定パスに対するchokidar監視。WindowsではオープンハンドルおよびRestart-Manager読み取り検出 |
| ネットワーク | エージェントプロセスごとの送信TCP、フォワード確認済みリバースDNS、およびエンドポイントごとの判定 — allowlisted(許可済み)、unknown(不明)、またはflagged(フラグ付き)。未識別のエンドポイントが安全として表示されることはありません |
| 動作 | 8カテゴリにわたる73の検出ルール(YAML、ホットリロード対応)、ローリング10セッションのベースライン、4つの軸(ネットワーク / ファイルシステム / プロセス / ベースライン)にわたる異常スコアリング |
| ローカルLLM | OllamaおよびLM Studioのランタイムプローブ(読み込み済みモデルを含む)。vLLMやllama.cppなどの他のランタイムはプロセスシグネチャによって検出されます |
上記のカウントされた事実は手作業で管理されているわけではありません。npm run counts:check はCI実行のたびにツリーからすべての文書化されたカウンターを再導出し、ドキュメント内の数値が実際の状態から乖離した場合にビルドを失敗させます。
エビデンスグラフ
AEGISをプロセスビューアから区別するのはセンサーではなく、すべてのイベントがエージェントインスタンスに紐付けられ、監査可能なエビデンスが付随していることです:
- インスタンスの同一性。 エージェントは
pid+ OSの誕生時刻(instanceId)でキー付けされるため、再利用されたPIDは新しいインスタンスであり、古いインスタンスの履歴の継続ではありません。IDキャッシュは証人によってゲートされ、CIはインジェクション証明(npm run verify:gate、4つのミュータント)を実行し、IDが古いキャッシュから提供される可能性がある場合は赤になります。 - 明示されたエビデンスによる帰属。 すべての監査レコードには
pid、instanceId、および3つのステータス(confirmed(確認済み)、inferred(推測)、unattributed(帰属なし))のいずれかを持つattributionオブジェクトが含まれ、クローズドなエビデンスコードのレジストリによって裏付けられています。AEGISがどのエージェントがファイルに触れたかを知らない場合、unattributed(帰属なし)と表示します。所有者を推測して表示することは決してありません。 - 改ざん検知可能なログ。 監査イベントはハッシュチェーン化されたJSONL(Event Schema v1)で、毎日ローテーション、30日間の保持、書き込みバッファがオーバーフローした場合の明示的な損失マーカーが付いています。
- 主張ではなく測定。 IDメカニズムはリポジトリ内でベンチマークされています。プロバイダーの誕生時刻の一致率は、記録された両方の実行で比較可能なすべてのプロセスに対して正確でした(542/542および419/419)。プロセススナップショットのサイドカーはスキャンあたり約10 msかかり、フォールバックプロバイダーは数百から数千msかかります。実行ごとのテーブル、環境、および明記されたギャップはdocs/bench/にあります。
エビデンス: src/main/process-identity.js · src/main/attribution.js · 正確性監査 · ベンチマーク 2026-08-12 · ベンチマーク 2026-08-13
モニターファースト
AEGISはカメラであり、警備員ではありません。 現在、エージェントをOSレベルでブロックすることはありません。カーネルフックや自動的な強制執行はありません。プロセス制御(kill / suspend / resume)は手動かつユーザー起動のみです。アクティブなブロッキングはロードマップにあり、現在のリリースには含まれていません。可視性、監査、異常検出にはAEGISを使用し、強制執行が必要な場合はサンドボックスと組み合わせてください。
AEGISがエージェント内監視と異なる点
ほとんどのAIエージェント監視ツールはエージェント自体を計測します — Claude Codeプラグイン、IDE拡張機能、SDKラッパーなどです。この配置には構造的な盲点があります。エージェントは、フックをインストールした場合(またはユーザーがインストールした場合)にのみ表示されます。生のpython autogpt.py、ラップされていないバイナリ、または単に協力しないツールは、エージェント内計測では見えません。
代わりにAEGISはOSレイヤーに位置します。エージェントの外部からプロセス、ファイル、ネットワークアクティビティを監視するため、見えるものはエージェントの協力に依存せず、AEGIS自身のカバレッジにのみ依存します(既知の制限を参照)。ローカルでエージェントを監視するツールはAEGISだけではありません — 例えばAgentSightはLinuxのeBPFレイヤーから監視します — また、フックベースのツールは競合ではなく補完的です。フックはオプトインしたエージェント内部の意図(プロンプト、ツール呼び出し)を見る一方、AEGISはマシン上で実行されるものすべてに対する効果(プロセス、ファイル、接続)を、協力を必要とせずにエージェントインスタンスに紐付けて見ます。
既知の制限
較正できないモニターは信頼できないモニターです。そのため、制限は後から発見されるのではなく、ここに明記されています。このリストの背後にある再検証済みの調査結果(それぞれOPEN/CLOSEDステータス付き)は正確性監査にあります。簡潔版は以下のとおりです:
- カバレッジはシグネチャおよびヒューリスティックベースです。 検出は110のエージェント(262のプロセス名シグネチャ)とヒューリスティック(WSL、IDE拡張機能、ローカルLLMプローブ)から始まります。これらのいずれにも一致しないエージェントバイナリは検出されません。
- ポーリングには盲点があります。 スキャン間隔(約10秒)の間に生成および終了したプロセスは決して観測されません。ベンチマークページにはこれが明示されています。ETWによるイベントごとのキャプチャはロードマップにあり、静的調査はすでにdocs/recon/kernel-file-etw.mdにあります。
- macOS/LinuxのIDは劣化しています。 これらのプラットフォームは現在OSの誕生時刻を提供しないため、インスタンスIDはPIDのみにフォールバックし、PID再利用の下では安全ではありません。トークンコスト追跡はWindowsのみです。
- UIイベントウィンドウは静かに切り詰められます。 レンダラーは合計と一致しない可能性のある境界付きイベントウィンドウを保持し、切り詰めバナーはまだありません。
- センサーヘルスは追跡されていますが、まだ表示されていません。 メインプロセスはファイルシステムおよびネットワークセンサーのセンサーごとのヘルスを記録しますが、UIは静かなマシンと死んだセンサーをまだ区別できず、プロセススキャンのオーバーランはカウンターなしでスキップされます。
- 監査損失マーカーには正常なフラッシュが必要です。 ディスクがまだ失敗している間にプロセスが強制終了された場合、追い出された監査エントリはディスク上のマーカーなしで失われる可能性があります。
意図的に主張しないこと
このREADMEの数値は、リポジトリから導出された場合(npm run counts:checkで強制)または文書化された方法で測定された場合にのみ表示されます。人々が求める数値の中にはまだ存在しないものがあるため、それらは記載しません:
- 起動時間。 スタートアップベンチマークは存在しません。以前の「2秒未満」という主張は、未測定のまま維持するのではなく削除されました。
- 検出率または誤検出率。 独立したオラクルを備えたシナリオベンチマーク(
bench/、Sysmon/Procmonに対してスコアリング)は存在しますが、Windowsのみで、1つのシナリオをカバーし、CIでは実行されません — 率の根拠にはなりません。 - オーバーヘッド。 AEGIS自身のCPU/RAMコストは、文書化された方法で測定されていません。
- ベンチマークの高速化の見出し。 測定されたスナップショット対フォールバックの比率は、同じマシン上の2日間で193倍から51倍に変化しました。永続的な主張はより弱い方です — スナップショット約10 ms、フォールバック数百から数千ms — そしてここで引用されるのはその形式のみです。
- イベントごとの信頼スコア。 グラウンドトゥルースベンチマークが存在するまで、製品から意図的に除外されています。
- テスト数。 手作業でコピーされたスイート数は静かに古くなります。スイートは自身の数を出力し、CIはすべてのコミットでそれを実行します。
独立した監視の理由
AIエージェントはファイル、認証情報、シェルコマンドへの深いアクセス権を持って実行されます。リスクは仮説ではありません。KasperskyによるOpenClaw事件の報告書では、2026年1月のセキュリティ監査で512の脆弱性(うち8件は重大) が特定され、より深い問題はアーキテクチャ上のものであると主張しています — 特権的なローカルアクセスと外部通信能力の組み合わせです(Kaspersky, 2026-02-10)。パッチはバグを修正しますが、エージェントがマシン上で実際に何をしたかについての可視性は提供しません。その可視性こそがAEGISが追加するレイヤーです。
ダウンロード
Windowsインストーラー
v0.11.0-alpha以降、リリースにはWindows NSISインストーラーが同梱されています — 最新リリースから.exeをダウンロードしてください。v0.13.0-alpha以降のリリースには署名付きマニフェストも同梱されており、このリポジトリにコミットされた公開鍵に対してダウンロードをオフラインで検証できます — AEGISリリースの検証を参照してください。それ以前のリリースにはマニフェストがなく、この方法で検証できません。
ソースから(全プラットフォーム)```bash
git clone https://github.com/antropos17/Aegis.git cd Aegis npm install npm start
> **Node.js 24.x** が必要です(`package.json` の `engines`)。Windows 10/11 推奨。macOS/Linux は試験的サポート([#37](https://github.com/antropos17/Aegis/issues/37))— [既知の制限](#known-limits) を参照してください。

### AIエージェントなしで試す