#1

 sqrtrev/cve-2021-1965
CVE-2021-1965の概念実証エクスプロイト。AndroidのMBSSID解析におけるWiFiゼロクリックRCEであり、バッファオーバーフローとデバイスの再起動を引き起こします。
 benadia/an-integrated-wireless-network-forensic-analysis-framework
このフレームワークは、既存のオープンソースツール群を統合パッケージにまとめ、フォレンジック調査プロセスを自動化します。ワイヤレスネットワークトラフィックのキャプチャ、調査ニーズに応じたキャプチャ済みトラフィックの分析、および分析済みトラフィックからのデジタル証拠の抽出と文書化が可能です。
 jawadasghar471600-dot/wi-fi-fortress-auditor
Wi-Fi セキュリティ監査 & WPA2 パスワードテストガイド 2026: モニターモードをマスターする
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI

 syss-research/protectimus-slim-proxmark3
脆弱なProtectimus SLIM NFC TOTPハードウェアトークンを攻撃するためのProxmark3 Luaスクリプト
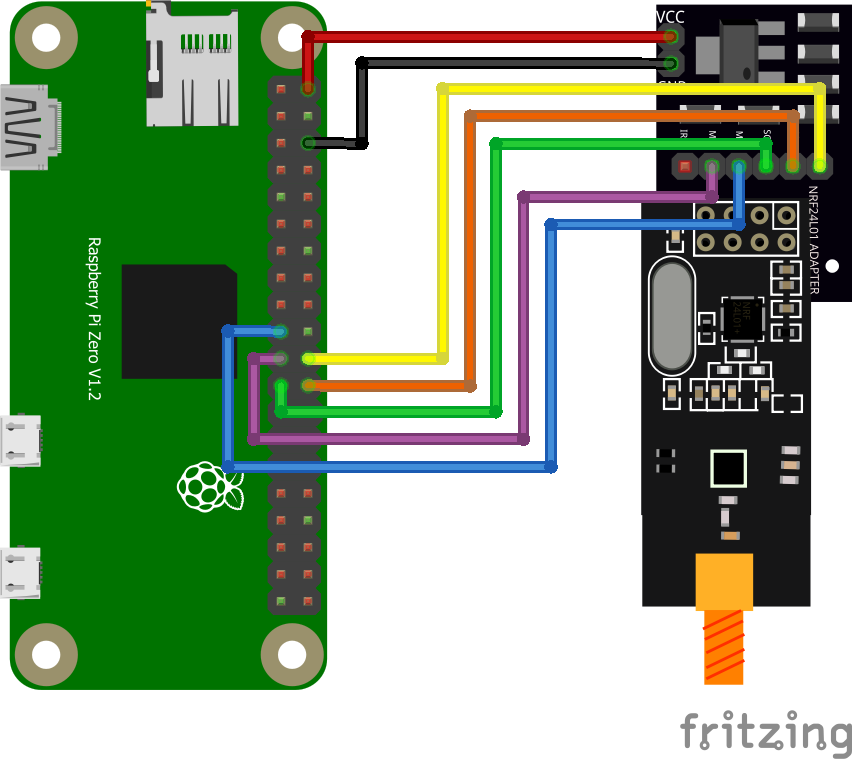 b1narygl1tch/zerojack
MouseJackのキーストロークインジェクション攻撃を実行するためのツール。
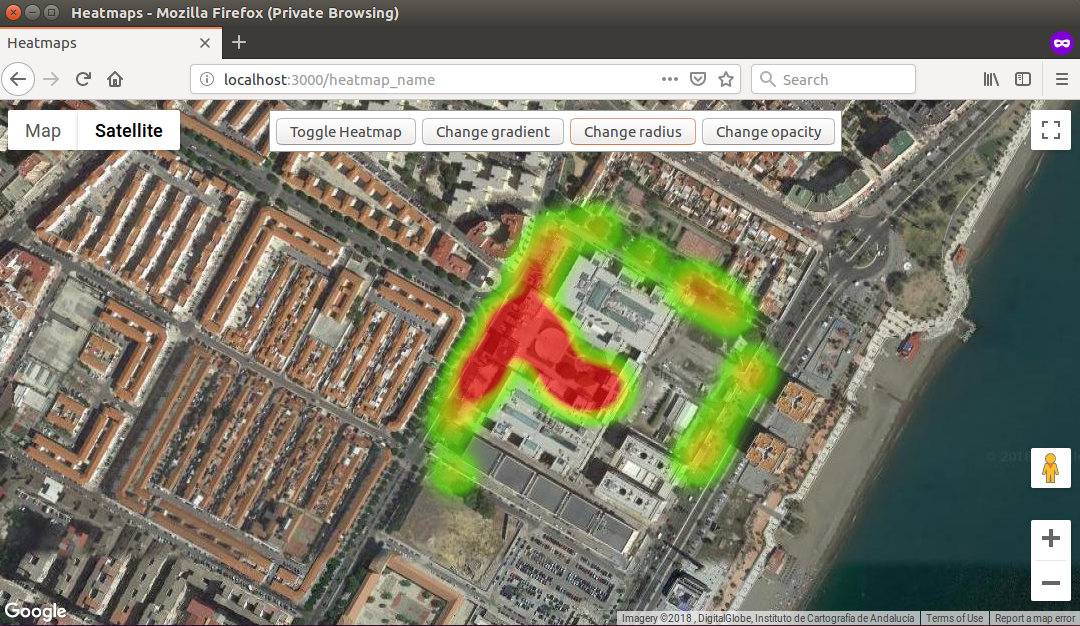 t1gr3s/airo-heat
Cybercamp 2018 ハッカソンにおける T1GR3$ チームのリポジトリ
 bitplugg/kitsune
🦊 nine-tailed ペネトレーションテストフレームワーク — nmap + msf + aircrack + sqlmap を1つのCLIに統合 · 25モジュール · SQLiteセッション · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
CVE-2026-0073のPython概念実証コード。ADBデーモンの証明書検証における論理的な欠陥を悪用し、Androidデバイス上のワイヤレスADB TLS相互認証をバイパスします。
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - BlueTooth バッファオーバーフロー (PoC) BlueBorne - 概念実証 - 非武装/非武器化 - DoS (クラッシュ) のみ
 ynwarcs/cve-2023-23388
CVE-2023-23388 の PoC (Windows 10/11 の bthserv サービスにおける LPE)
 joshuapassos/cmf-watch-pro-2-ble-protocol
CMF Watch Pro 2向けのリバースエンジニアリングされたBLEプロトコル。GATTレイアウト、AES-128-CBC暗号化コマンドフレーム、認証ハンドシェイク、および代替コンパニオンアプリ開発のためのヘルスデータ同期を文書化しています。
 esperto-input/esperto-wiimote
高度なWiimoteリマッピングソフトウェア
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 ドライブレコーダーのローカル WiFi 制御プロトコルにおける 3 件の未認証脆弱性: 任意ファイル書き込み、任意ファイル読み取り、および平文 WiFi 認証情報の漏洩。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 tonixtoolkitofficial-afk/esp32-blue-ducky
Androidスマートフォンと自動ペアリングし、スクリプト化されたキーストロークを注入するBluetooth HIDキーボードをエミュレートするESP32ファームウェアで、許可されたセキュリティテスト向けです。
 mahmoud-sadder/airstrike
AirStrikeは、統合されたWebベースのインターフェースを通じてWi-Fiペネトレーションテストを簡素化・強化するために設計された、高度なワイヤレスセキュリティ評価フレームワークです。