
 #1
Wi-Fi、Bluetooth、RFIDシステムを監査、テスト、および保護するためのツール。
Kitploit おすすめ
 pazhanivel07/system_bt_a10_r33_cve-2021-0474
Android Bluetoothスタック(Fluoride)にCVE-2021-0474向けの特定パッチを適用し、AOSPおよびLinux上でBluetoothコンポーネントをビルド・テストするためのソースコードを提供します。
 pazhanivel07/system_bt_a10-r33_cve-2021-0474
Android Fluoride Bluetoothスタックのソースコードで、CVE-2021-0474に焦点を当て、Bluetooth実装の脆弱性研究とセキュリティ分析の基盤を提供します。
 foxtrot/cve-2021-1965
CVE-2021-1965(Wi-Fi 脆弱性)の概念実証エクスプロイト。パケット解析に libwifi を活用し、教育目的で作成されています。
 davidrxchester/smart-sketcher-upload
スマートSketcher 2.0トイプロジェクターのBluetooth認証バイパスを悪用し、Pythonスクリプトによる未認証接続と画像アップロードを可能にします。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
Android Bluetoothスタック(Fluoride)のAOSPおよびLinux向けビルド手順。依存関係のセットアップとGN/Ninjaビルド手順を含む。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0435
AOSP Bluetooth スタックリポジトリをCVE-2021-0435用に改変したもので、Bluetoothの脆弱性の分析とテスト用にパッチ適用済みまたは脆弱なバージョンを提供します。
 shaikusaf/system_bt_aosp10_r33_cve-2021-0431
Android Bluetooth スタック(Fluoride)にCVE-2021-0431向けの特定パッチを適用し、AOSP 10におけるBluetooth脆弱性の解析とテストを可能にします。
 eason-zz/bluetoothducky
CVE-2023-45866のエクスプロイト実装。Raspberry Pi上でDuckyScriptペイロードを使用し、認証なしのBluetoothキーボードインジェクションを可能にします。
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
概念実証コード:Parani M10 インターコムの未認証Bluetooth RFCOMMサービスを実証し、任意のペイロード配信を可能にしてデバイスクラッシュを引き起こします。
 jjjjjjjj987/cve-2023-45866-py
PythonベースのCVE-2023-45866(Bluetoothの脆弱性)向け概念実証であり、セキュリティ研究とテストのための悪用手法を示しています。
 shaikusaf/packages_apps_bluetooth_aosp10_r33_cve-2021-0329
Android Bluetoothパッケージに、Bluetoothの重大なリモートコード実行の脆弱性であるCVE-2021-0329に対応する修正を加えたものです。AOSP 10 r33向けのパッチ適用済みソースコードを提供します。
 olivierlaflamme/unibleed
Unitree G1 RCE PoC & Scripts (CVE-2026-76639 / CVE-2026-76640) 技術詳細は boschko.ca/g1-ble-rce/ を参照
 toxy4ny/rinhit
macOSおよびiOSのアーティファクトを収集し、ネットワークアクティビティ、デバイス横断的なアイデンティティ、物理的な位置情報の相関のタイムラインを構築して、偵察およびレッドチーム運用に役立てます。
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 の事前認証攻撃面の調査。XXE+SSRF、ICMP リフレクション、バッファオーバーリード、ハードコードされた認証情報 — すべて HPE Bugcrowd に提出済みで、N/A と判定されました。修正は提供されていません。
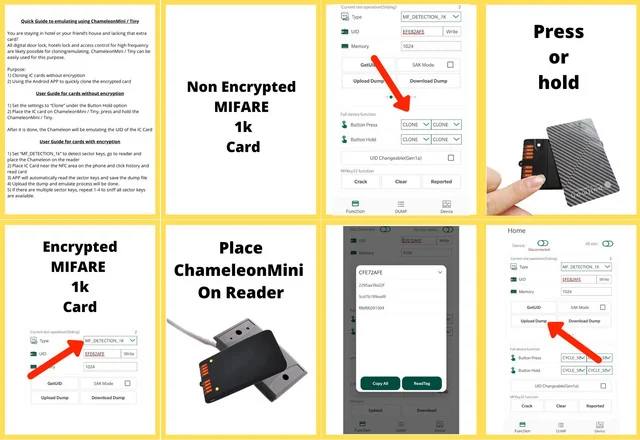 rfidresearchgroup/chameleonmini
非接触型スマートカードのエミュレーションとクローン作成、タグの読み取り、RFトラフィックの傍受、Mifareアクセスキーの復旧に対応したポータブルNFC/RFIDセキュリティツール。
 nfc-tools/milazycracker
Mifare Classic Plus - SCL3711 LibNFC USBリーダー向けHardnested Attack実装
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
libnfc上でNFCカードを操作するための便利なAPI。








