#1
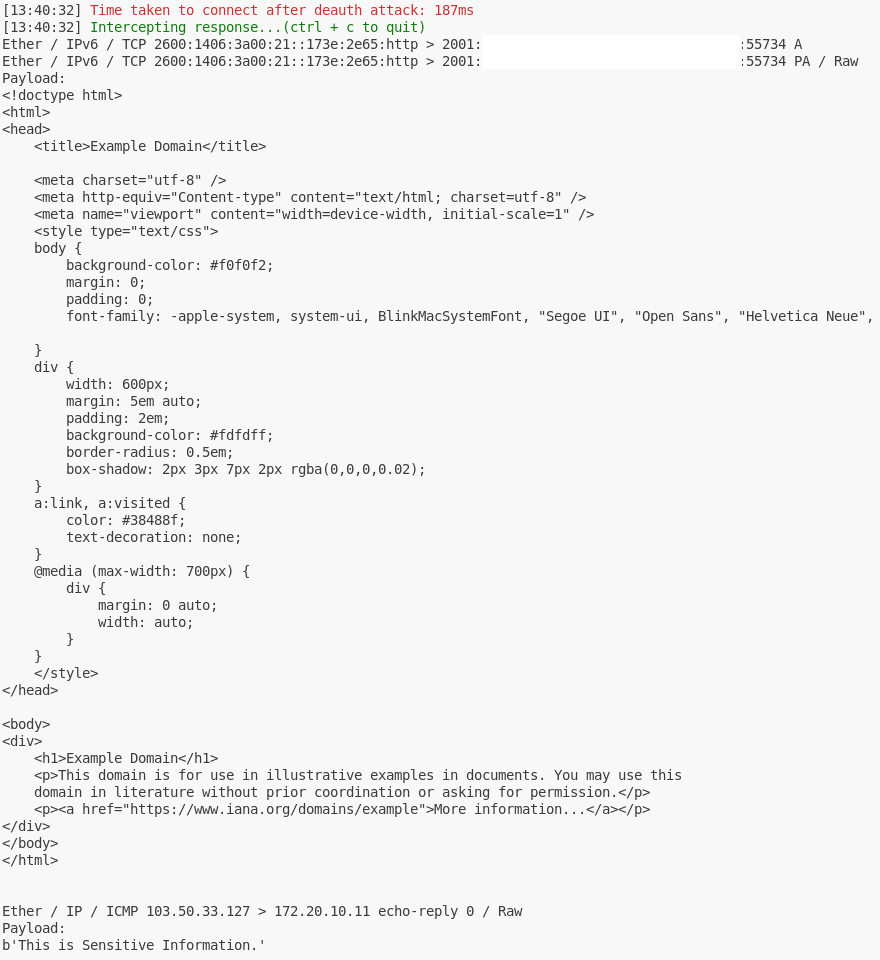
 toffeenutt/cve-2022-47522-poc
CVE-2022-47522の概念実証エクスプロイトで、非認証攻撃とMACアドレススプーフィングによるWi-Fiフレーム傍受を示し、HTTPおよびICMP応答をキャプチャします。
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
 dybrkr/wifi_leak
CVE-2018-4084用の概念実証エクスプロイト。macOS High SierraのWiFi資格情報漏洩脆弱性。平文のWi-Fiパスワードの傍受を実証します。
 yashodhanvivek/firebolt-wristphone-vulnerability
このリポジトリは、MITREが提案したCVE ID CVE-2024-30656に関するFirebolt wristphoneの脆弱性を扱うものです。MITREはまだこのIDを確認していません。

 phantom-brigade1/wifisting
Linux上でのWi-Fi、Bluetooth、802.15.4、SDR/RF、NFC、およびルーター側またはネットワークMITMテスト向けの57個のスタンドアロンモジュールを備えたGTK4およびCLIワイヤレスセキュリティツールキット。
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 oblique/create_ap
[メンテナンスされていません] このスクリプトは、NATまたはブリッジされたWiFiアクセスポイントを作成します。
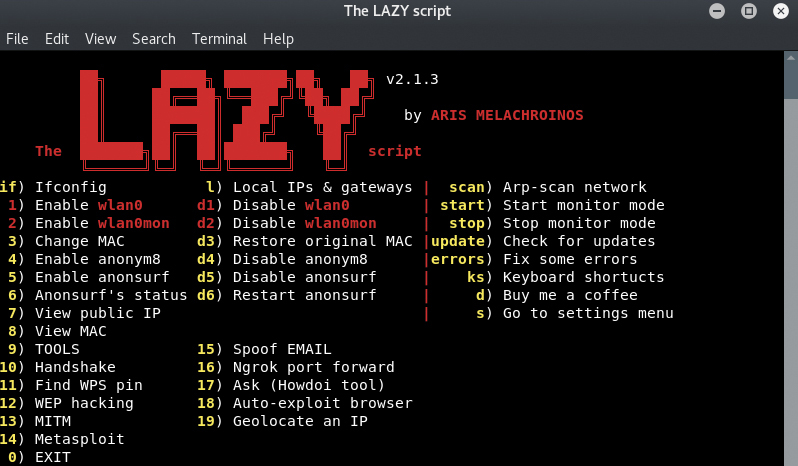 arismelachroinos/lscript
LAZYスクリプトはあなたの生活をより簡単に、そしてもちろんより速くします。
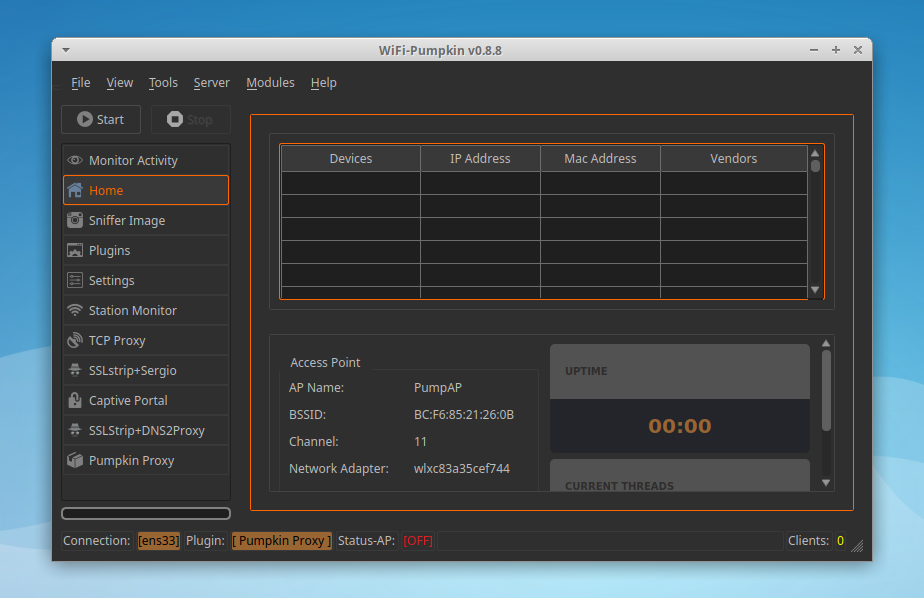 p0cl4bs/wifi-pumpkin-deprecated
非推奨、wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
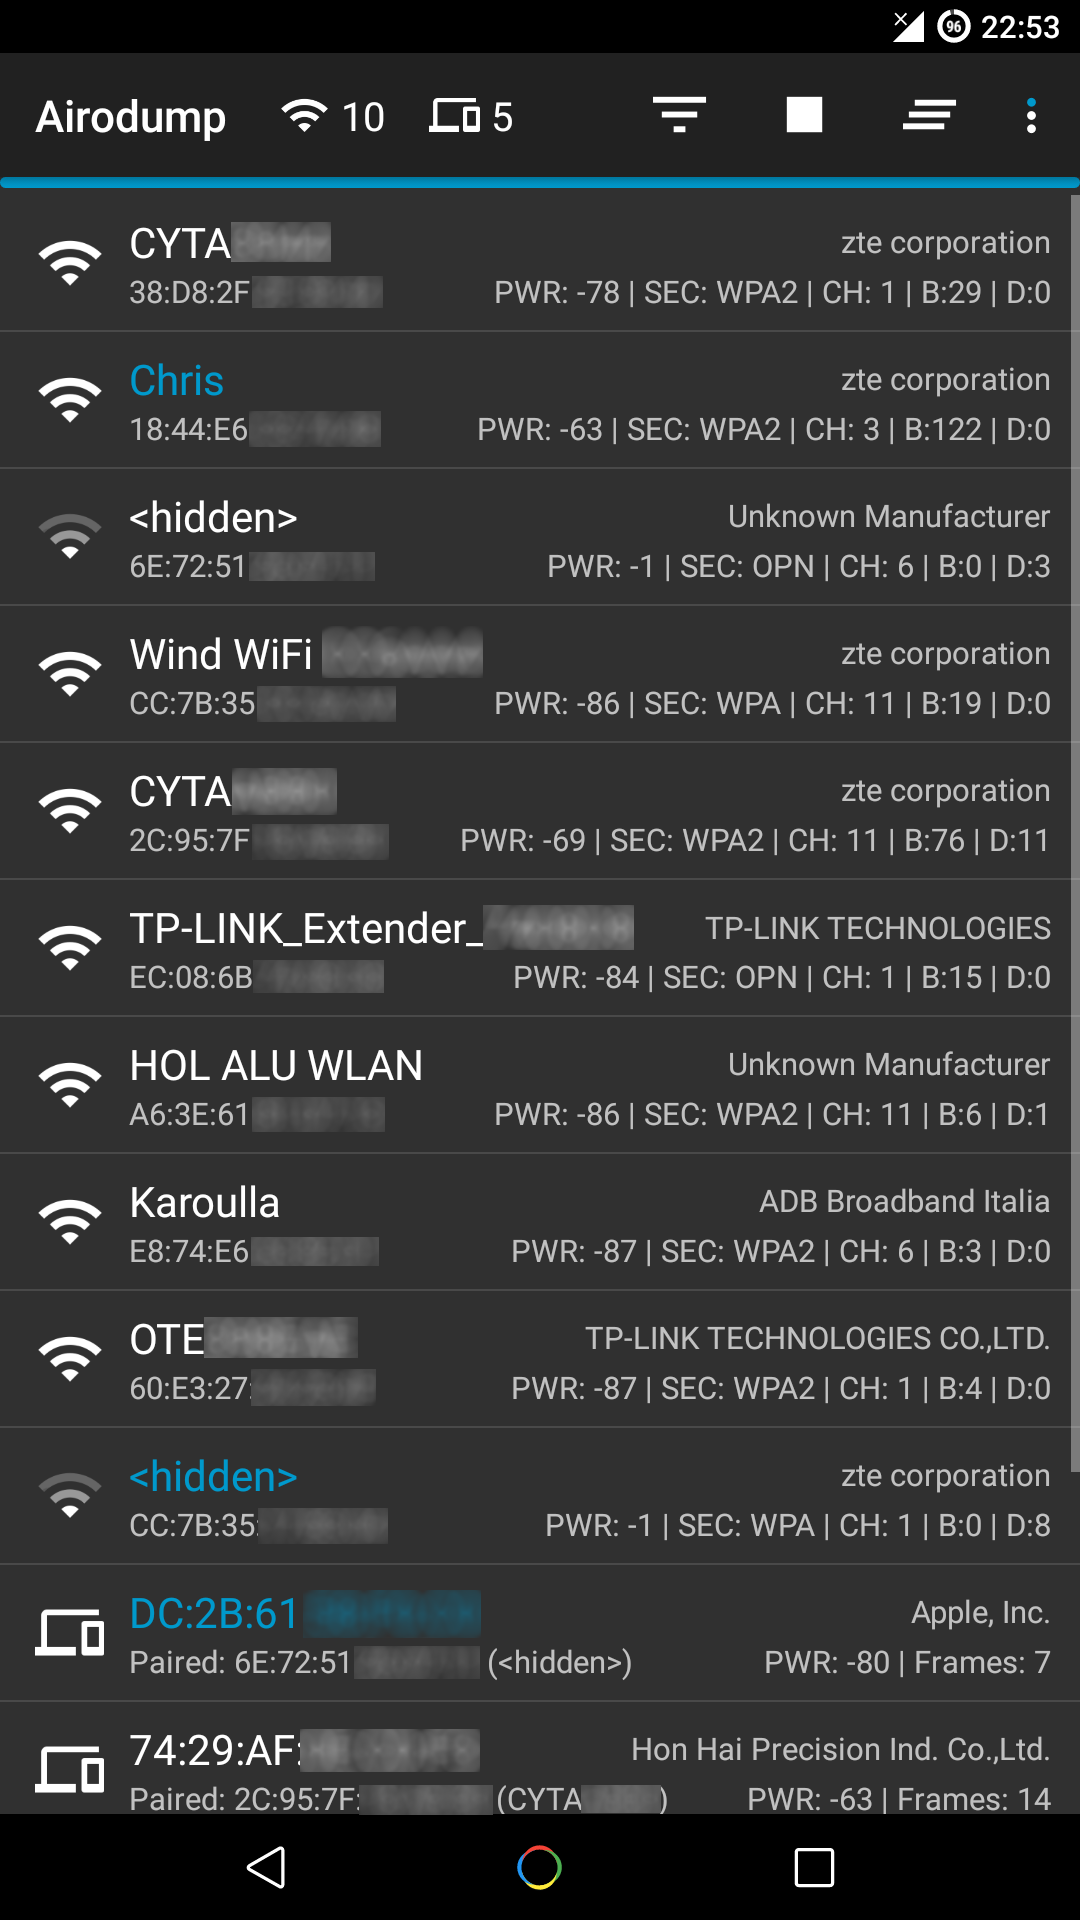 chrisk44/hijacker
Aircrack、Airodump、Aireplay、MDK3、ReaverのAndroid用GUIアプリケーション
 xdavidhu/mitmap
📡 偽のAPを作成し、データをスニッフィングするPythonプログラム。
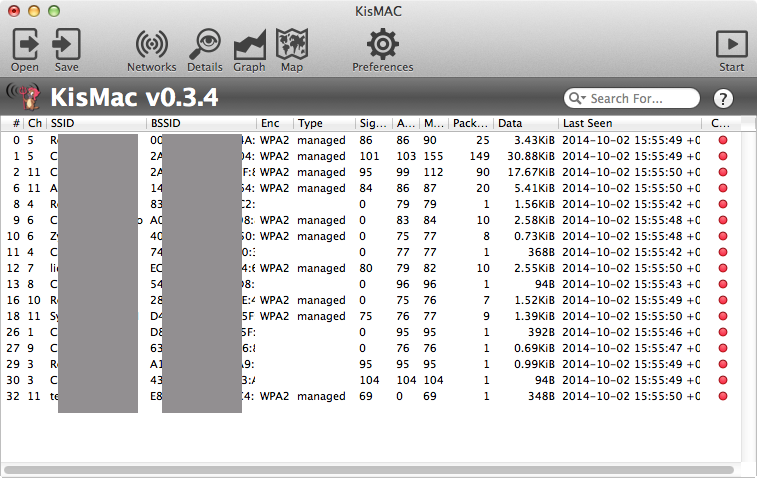 igrsoft/kismac2
KisMACは、Mac OS X向けの無料のオープンソースのワイヤレススタンブリングおよびセキュリティツールです。
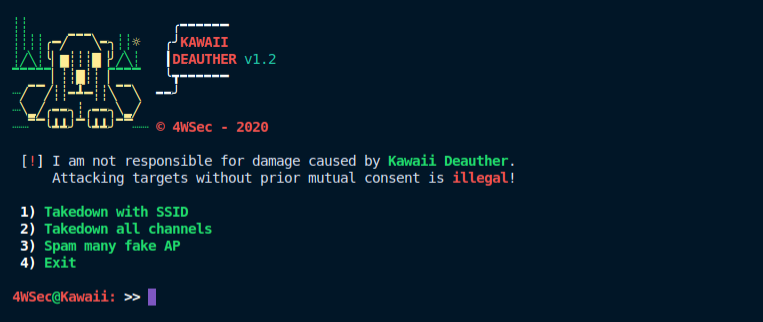 aryanrtm/kawaiideauther
すべてのwifiクライアント/ルーターを妨害します。
 xdavidhu/probesniffer
🔍 デバイスからの暗号化されていない無線プローブリクエストをスニッフィングするためのツール。
 priyankvadaliya/hack-captive-portal
このスクリプトは、公共Wi-Fiネットワークのキャプティブポータルを通過するのに役立ちます。既にキャプティブポータルに接続して認証を受けている誰かからIPとMACを乗っ取ります。