#1
 scramblr/rf-chaos
RF CHAOSは、可能なすべてのRFアダプターを介して混乱を引き起こすように設計されたAndroidアプリです。お楽しみください!
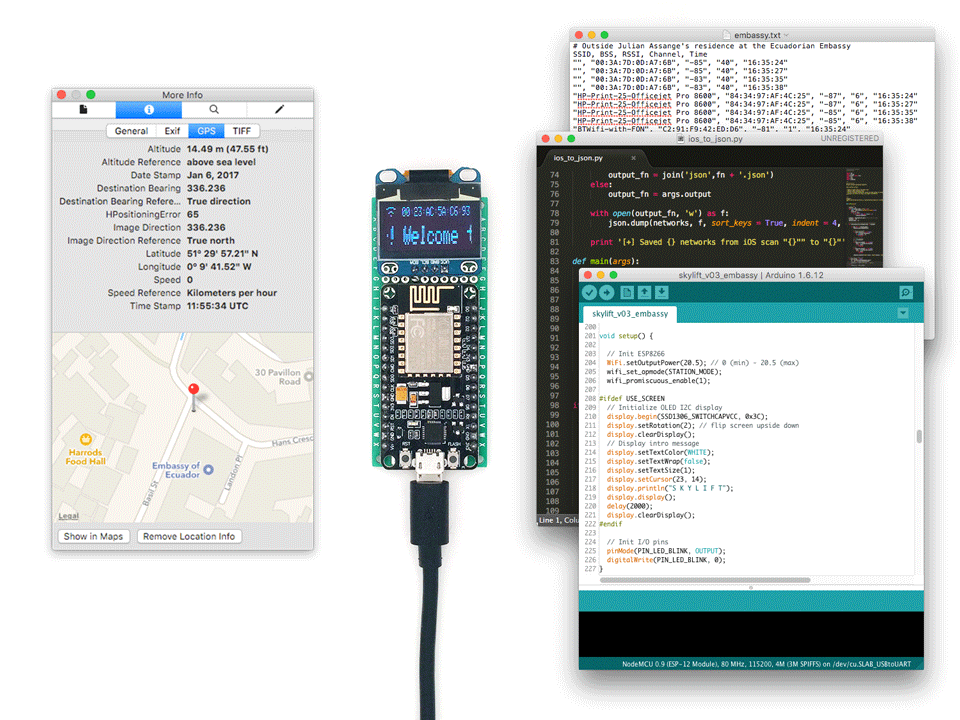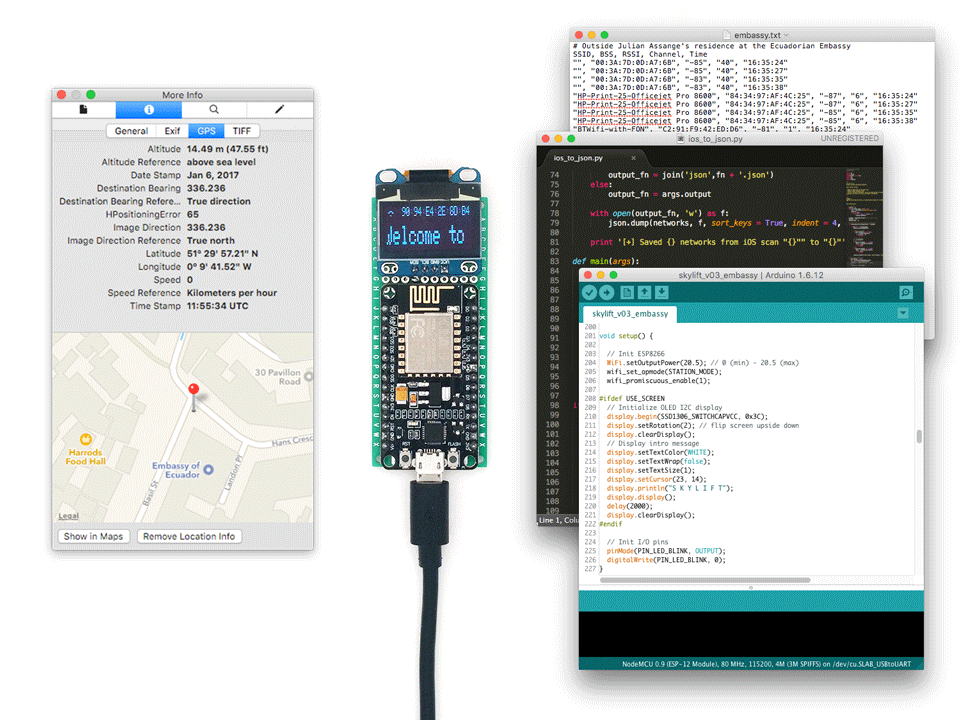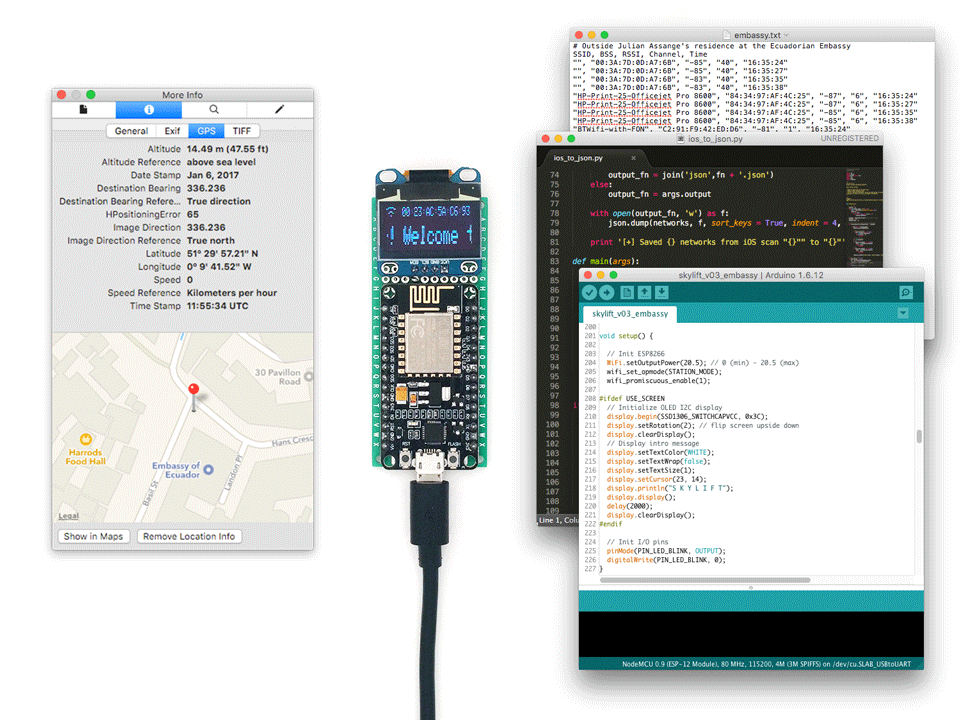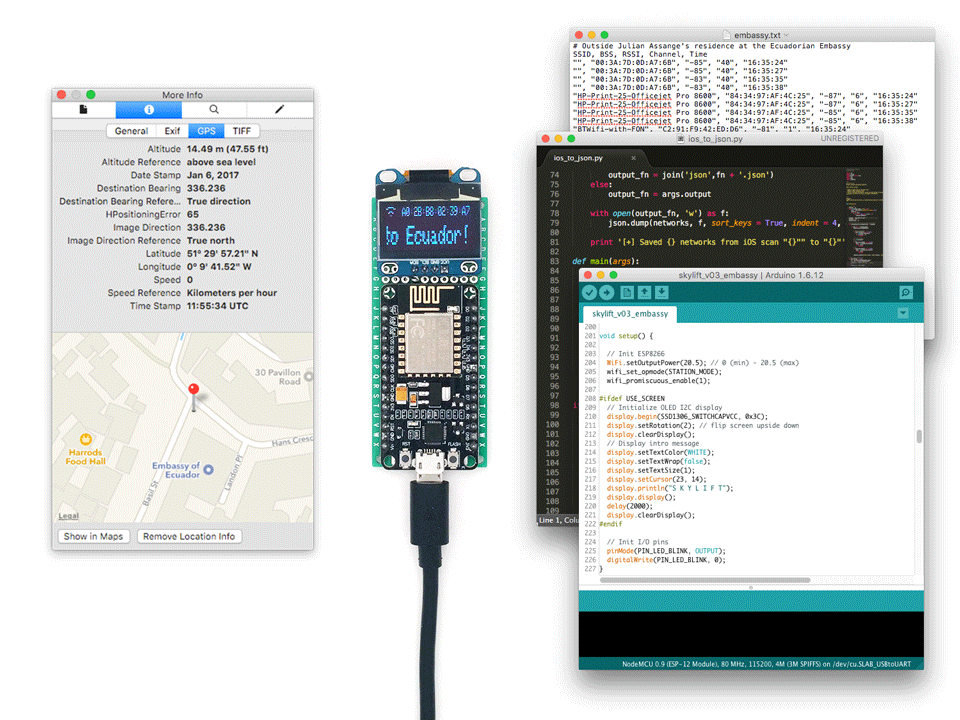
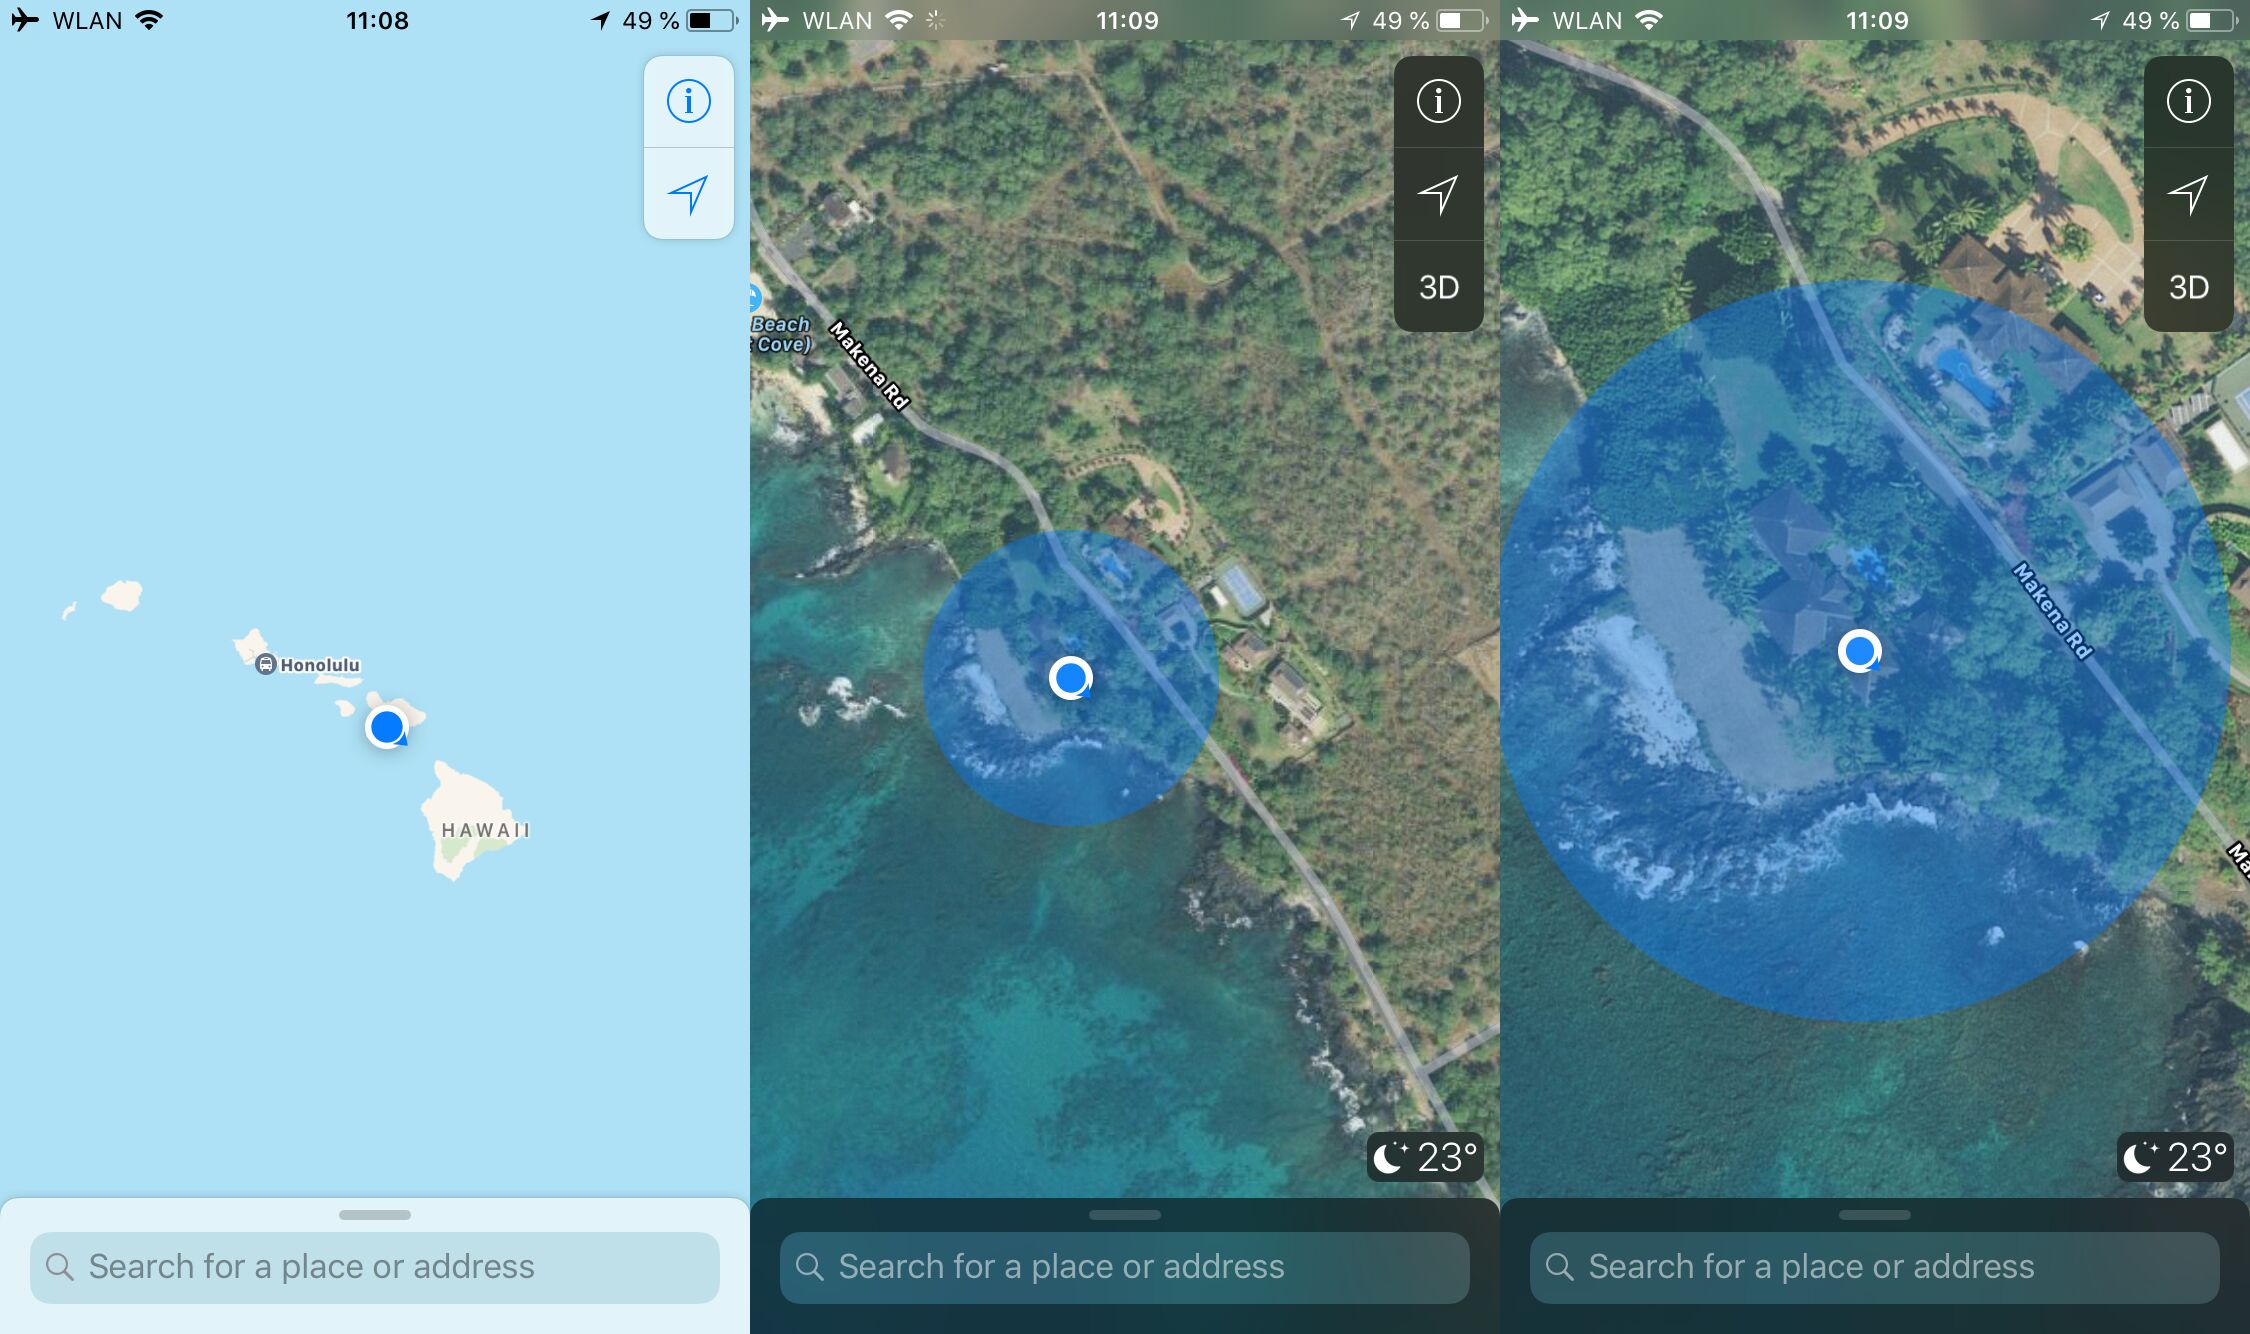 adamhrv/skylift
ESP8266 / ESP32を使用したWi-Fi位置情報のスプーフィング
 i-am-shodan/usbarmyknife
USB Army Knife – ペネトレーションテスターやレッドチーマーのための究極のクローズアクセスツール。
 garagehq/nightcrawler
ローカルAI駆動のレッドチーマーをスマートフォン上で
 alt3kx/airdecloak-ng
Thomas d'Otreppe との Aircrack-ng への私の貢献
 cappricio-securities/wifispammer
nodemcu搭載のWi-Fiスパマー
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
AOSP 10 上の wpa_supplicant における CVE-2021-0516 用の概念実証エクスプロイト。Wi-Fi 認証におけるバッファオーバーフローの脆弱性を示します。
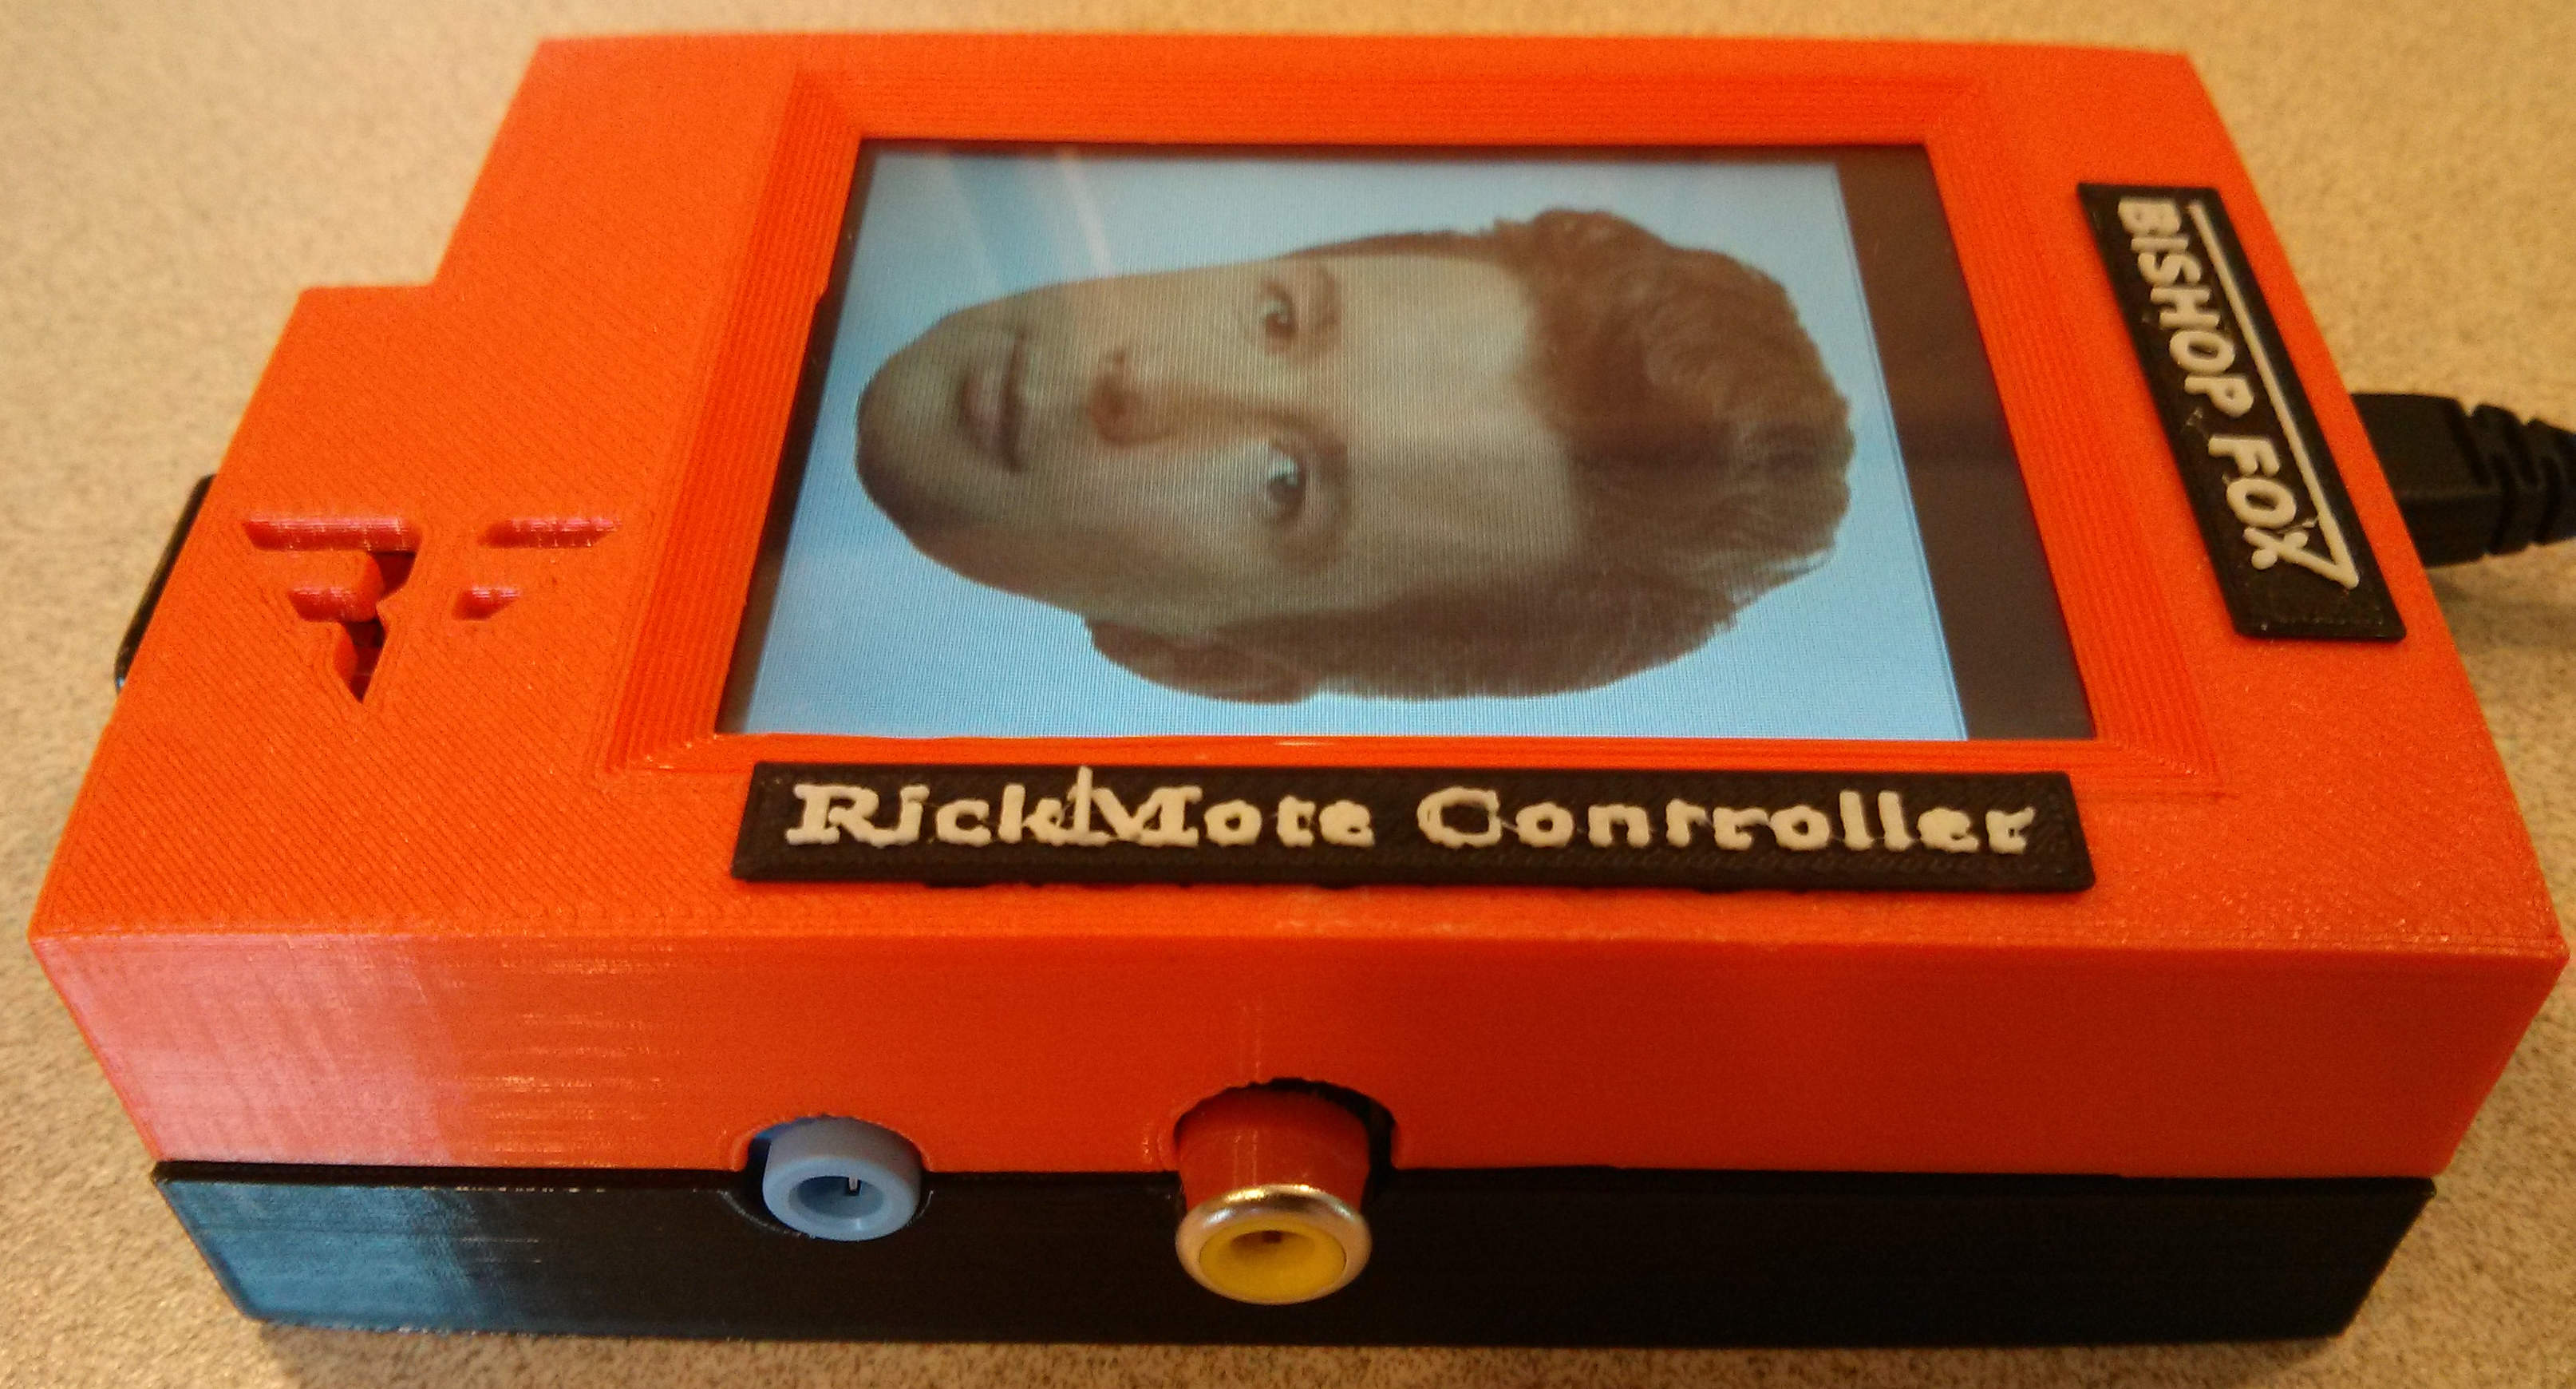 bishopfox/rickmote
Rickmote Controller:Google Chromecastを使用してテレビを乗っ取る
 nanopathi/wpa_supplicant_8_cve-2021-0326.
文書化されたCVE-2021-0326脆弱性を含むwpa_supplicantとhostapdの実装。セキュリティ研究と脆弱性分析を目的としています。
 jmalinen/hostap
w1.fi hostap.gitのクローン - 注:これはメインの開発場所ではなく、このリポジトリへのプルリクエストは無視されます。メーリングリストとこのプロジェクトへの貢献方法の詳細については、上流プロジェクト http://w1.fi/ を参照してください。
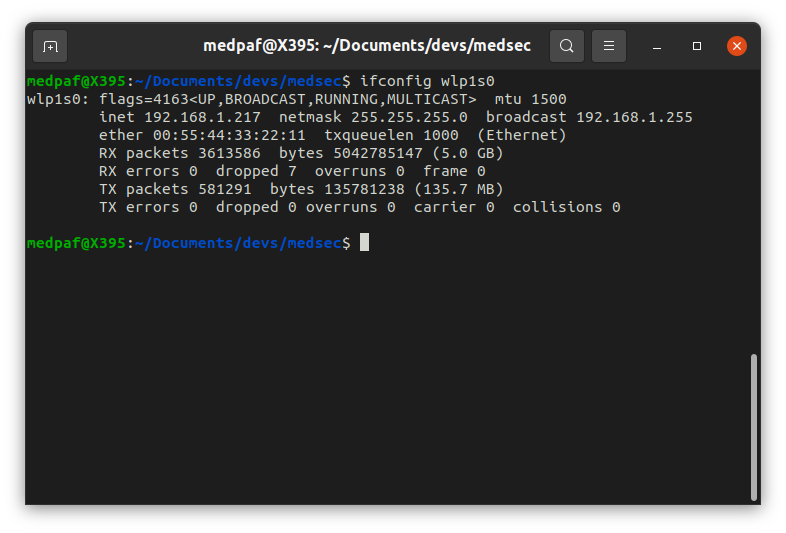 medpaf/hawk
Linux向けのネットワーク・偵察・オフェンシブセキュリティツール。
 danmcinerney/wifi-monitor
ローカルネットワーク上で最も多くのパケットを送信しているIPアドレスを表示します
 gdssecurity/wifitap
BT5r3用に更新されたwifitap
 s0c5/remotepasswordwifi
Ruby製スクリプト。リモートルーターのWiFiパスワードを破ります。
 syworks/wireless-ids
無線パケットをスニッフィングして、(WEP/WPA/WPS) 攻撃などの疑わしいアクティビティを検出する機能。
 commonexploits/weape
Weape-Wireless-EAP-Extractor