
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 msanft/cve-2025-55182
CVE-2025-55182のPoCエクスプロイト。プロトタイプ汚染と細工されたFlight Protocolペイロードを介したReact Server Functionsでのリモートコード実行を実証します。
 t3l3machus/toxssin
XSSエクスプロイト用のコマンドラインインターフェースおよびペイロードジェネレーター。
 knavesec/credmaster
リファクタリングおよび改善されたCredKingパスワードスプレーイングツール。FireProx APIを使用してIPアドレスをローテーションし、匿名性を維持し、スロットリングを回避します。
 adrmxr/kithack
ハッキングツールパック&バックドアジェネレーター。
 1n7erface/poclist
エンタープライズWebアプリケーションとミドルウェアにおけるRCE、SQLi、XXE、SSRF、不正アクセスの脆弱性を発見・悪用するための脆弱性固有のPoCスクリプト。
 yeswehack/vulnerable-code-snippets
Twitterの脆弱なスニペット
 assetnote/nowafpls
ジャンクデータを挿入することでWAFをバイパスするBurpプラグイン
 albinowax/activescanplusplus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、式言語インジェクション、Shellshock、その他のWeb脆弱性のチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完全なRCEチェーン
 veracode-research/rogue-jndi
JNDIインジェクション攻撃用の悪意のあるLDAPサーバー
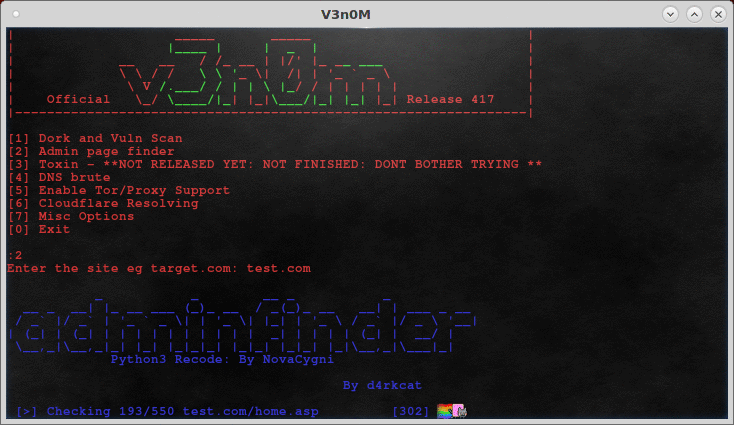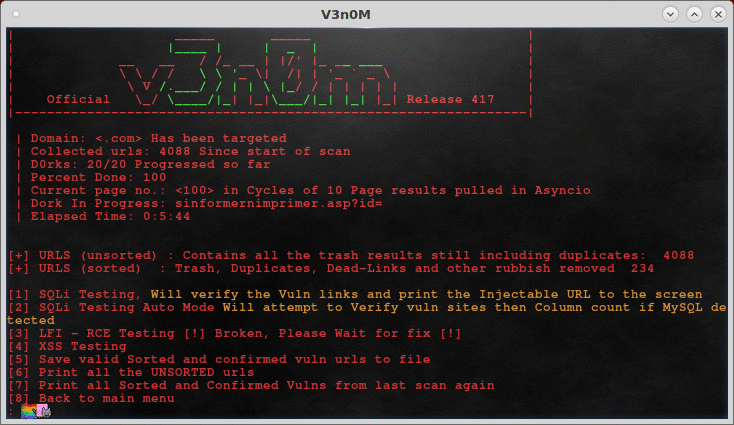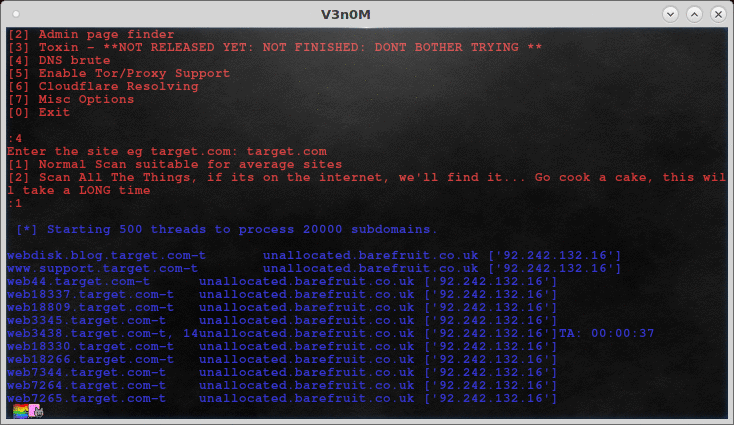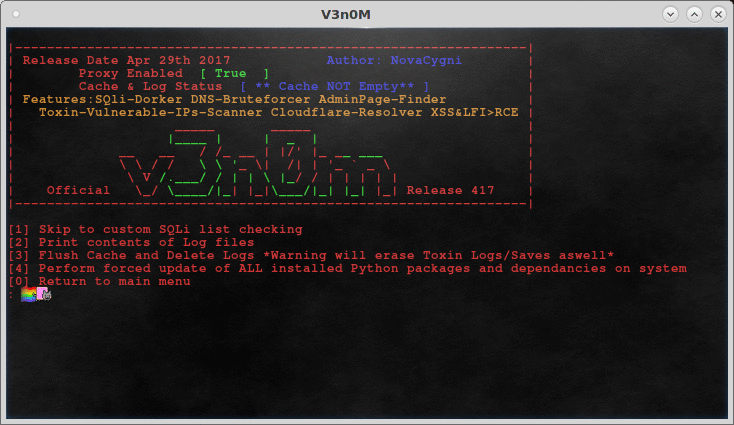 v3n0m-scanner/v3n0m-scanner
Python3.6で動作する人気のペンテストスキャナー。SQLi/XSS/LFI/RFIおよびその他の脆弱性に対応。
 portswigger/xss-cheatsheet-data
PortSwigger XSSチートシートを支える、コミュニティ提供のXSSペイロードベクターのJSONデータセット。ブラウザサポートとインタラクションのメタデータ付き。
 qi4l/jyso
WAF、RASP、および高バージョンJDK向けの高度なバイパス機能を備えた、JNDIインジェクションとJavaデシリアライゼーションの二重目的エクスプロイトフレームワーク。メモリシェルインジェクション、シリアライゼーションペイロード生成、およびMSF/CS統合をサポートします。
 depthfirstdisclosures/nginx-rift
NGINX RCE エクスプロイト
 alisamtechnology/atscan
高度なdork検索&マスエクスプロイトスキャナー
 janusec/janusec
統合アプリケーションゲートウェイ。リバースプロキシ、WAF、CC防御、OAuth2認証、ACME証明書自動化、GSLBを提供し、安全でスケーラブルなWebおよびAPI配信を実現します。
 mubix/shellshocker-pocs
#ShellShocker 向けの Proof of Concept と潜在的なターゲットのコレクション
 wireghoul/htshells
自己完結型のhtaccessシェルと攻撃








