
 #1
 agienka/blindy
ブラインドSQLインジェクションの脆弱性をブルートフォースで自動化するシンプルなスクリプト
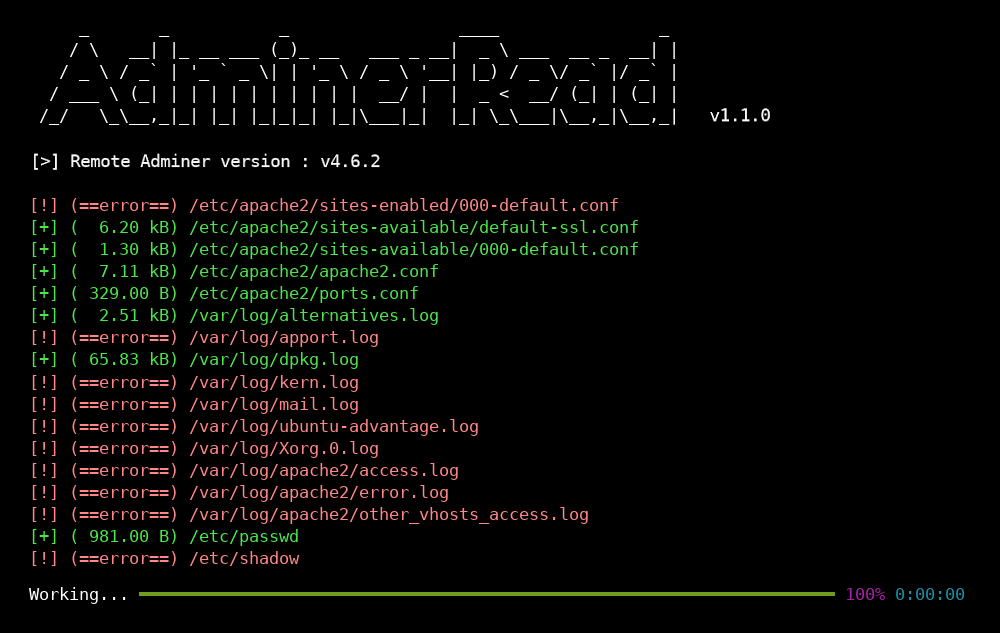 p0dalirius/cve-2021-43008-adminerread
CVE-2021-43008 の Adminer 1.0 から 4.6.2 までの任意ファイル読み取り脆弱性に対するエクスプロイトツール
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Apache OFBiz CVE-2023-49070 の事前認証 RCE 概念実証(PoC)。XML-RPC Java デシリアライゼーションを悪用して、影響を受けるバージョンでリモートコード実行を実現します。
 zephrfish/cve-2024-4577-php-rce
bash、go、python、およびnucleiテンプレートで書かれたCVE-2024-4577用のPHP RCE PoC
 doocop/cve-2022-30190
CVE-2022-30190(Follina)の再現。Microsoft Office Wordのリモートコード実行脆弱性を、ms-msdtプロトコルハンドラを使用した悪意のあるdocx/rtfファイルを介して再現します。
 nettitude/cve-2024-20356
これはCVE-2024-20356、CiscoのCIMCにおけるコマンドインジェクションの脆弱性の概念実証です。
 mpgn/cve-2019-7609
Kibana 5.6.15 および 6.6.0 より前のバージョンの Timelion ビジュアライザーにおける RCE
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
FortiOS認証バイパス(CVE-2024-55591)を検出するPythonスクリプト。管理インターフェースへのWebSocket接続をプローブし、脆弱なFortiOSおよびFortiProxyバージョンを特定します。
 imabee101/cve-2023-44487
HTTP/2 Rapid Reset (CVE-2023-44487) の PoC スクリプト。巧妙に細工された HTTP/2 ストリームを送信することで、脆弱なサーバー、リバースプロキシ、ロードバランサーにサービス拒否状態を引き起こします。
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice の誤ったエイリアス情報。
 ambionics/owncloud-exploits
ownCloud用のCVE-2023-49105エクスプロイト
 csenox/gitlab-exiftool-rce
GitLab Workhorseの画像アップロードを介したExifToolのDjVu解析を悪用し、13.10.3より前のGitLabバージョンでリモートコード実行を達成するPythonエクスプロイト。
 alt3kx/cve-2021-26084_poc
CVE-2021-26084の概念実証(PoC)エクスプロイト。Confluence ServerおよびData CenterにおけるOGNLインジェクションの脆弱性を標的とし、認証なしのリモートコード実行を実証します。
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)GUI付きExp
 imbas007/cve-2026-42533
nginx ヒープバッファオーバーフロー (CVE-2026-42533) のエクスプロイト。two-pass capture clobbering による事前認証 RCE を提供します。情報漏えい、ヒープスプレー、リバースシェルの各モジュールを含みます。
 idealdreamlast/cve-2020-9484
Kali 2.0 で Apache Tomcat Session の逆シリアル化コード実行脆弱性を再現
 dragoneeg/struts2-048
PythonベースのCVE-2017-9791(Apache Struts2 S2-048)向け概念実証エクスプロイトで、ペネトレーションテスト用にチェックモードとコマンド実行モードを備えています。









