
 #1
 onecloudemoji/cve-2022-30190
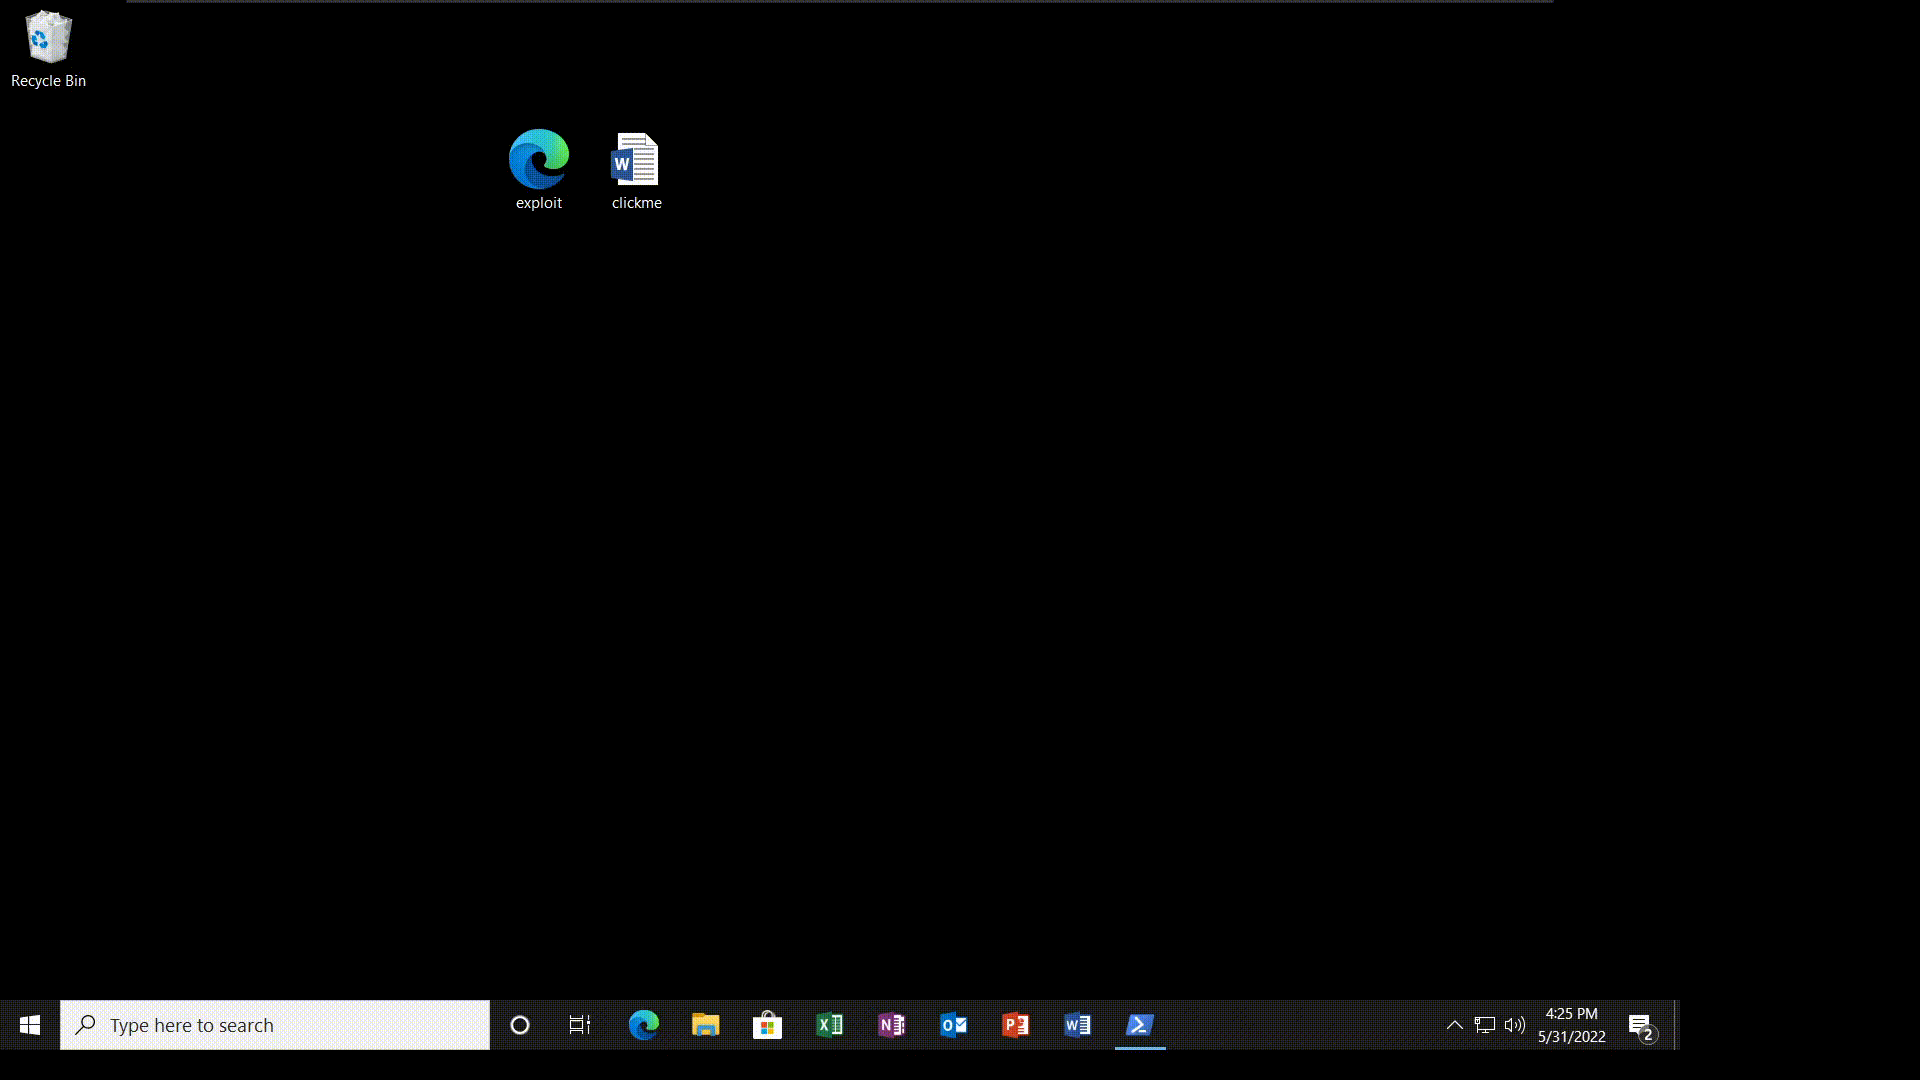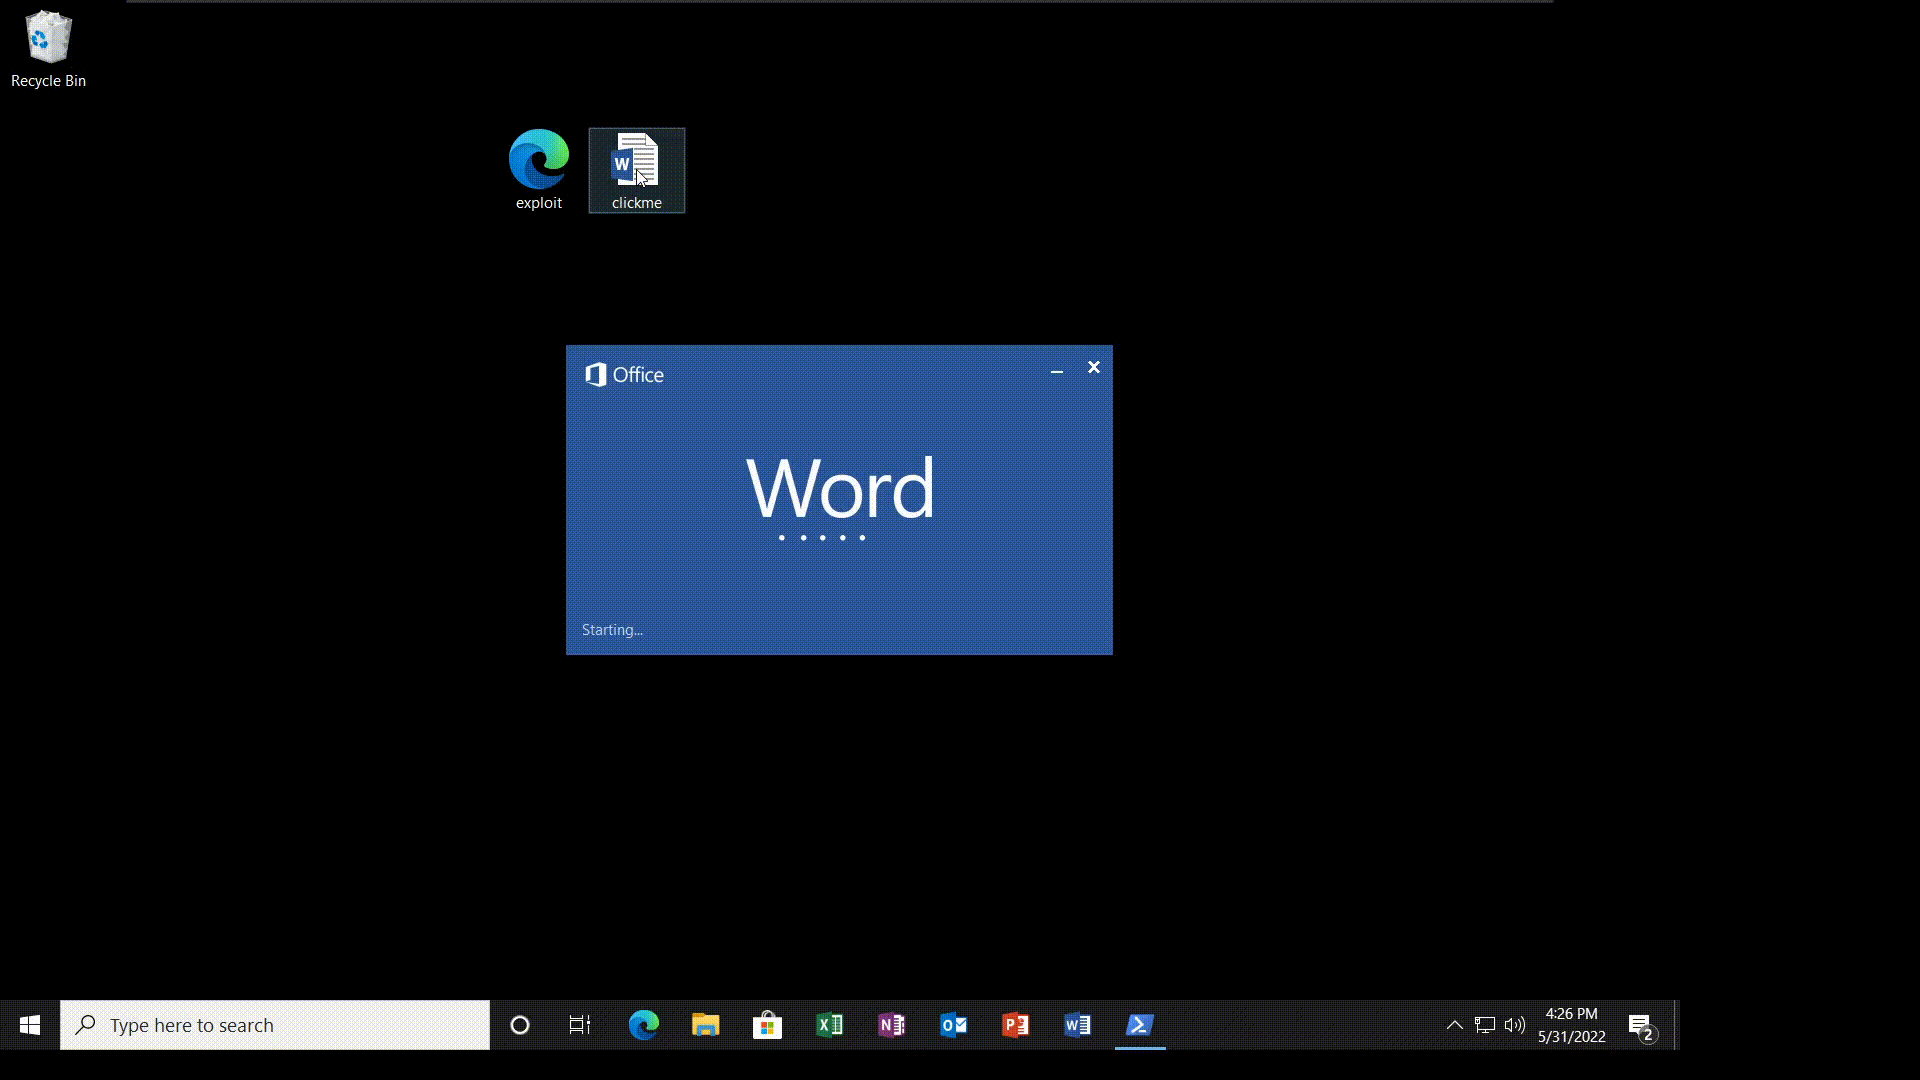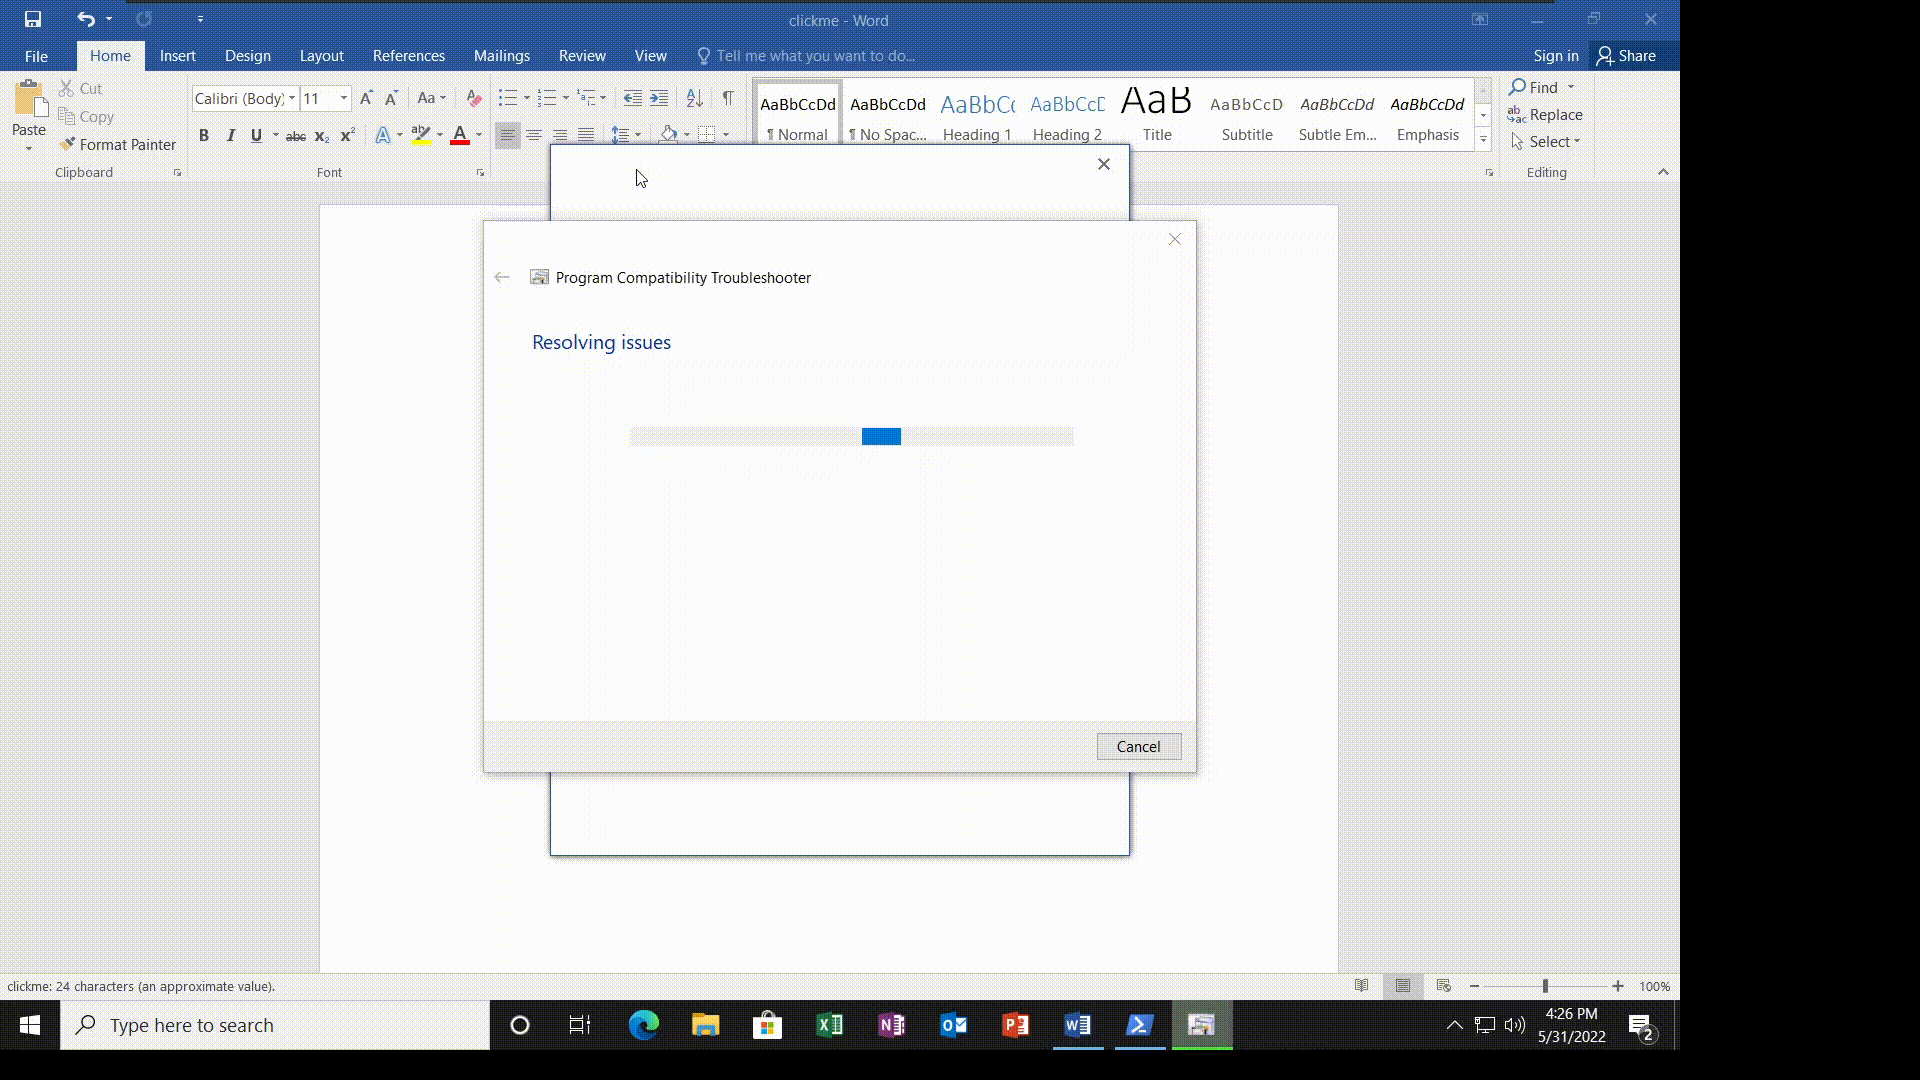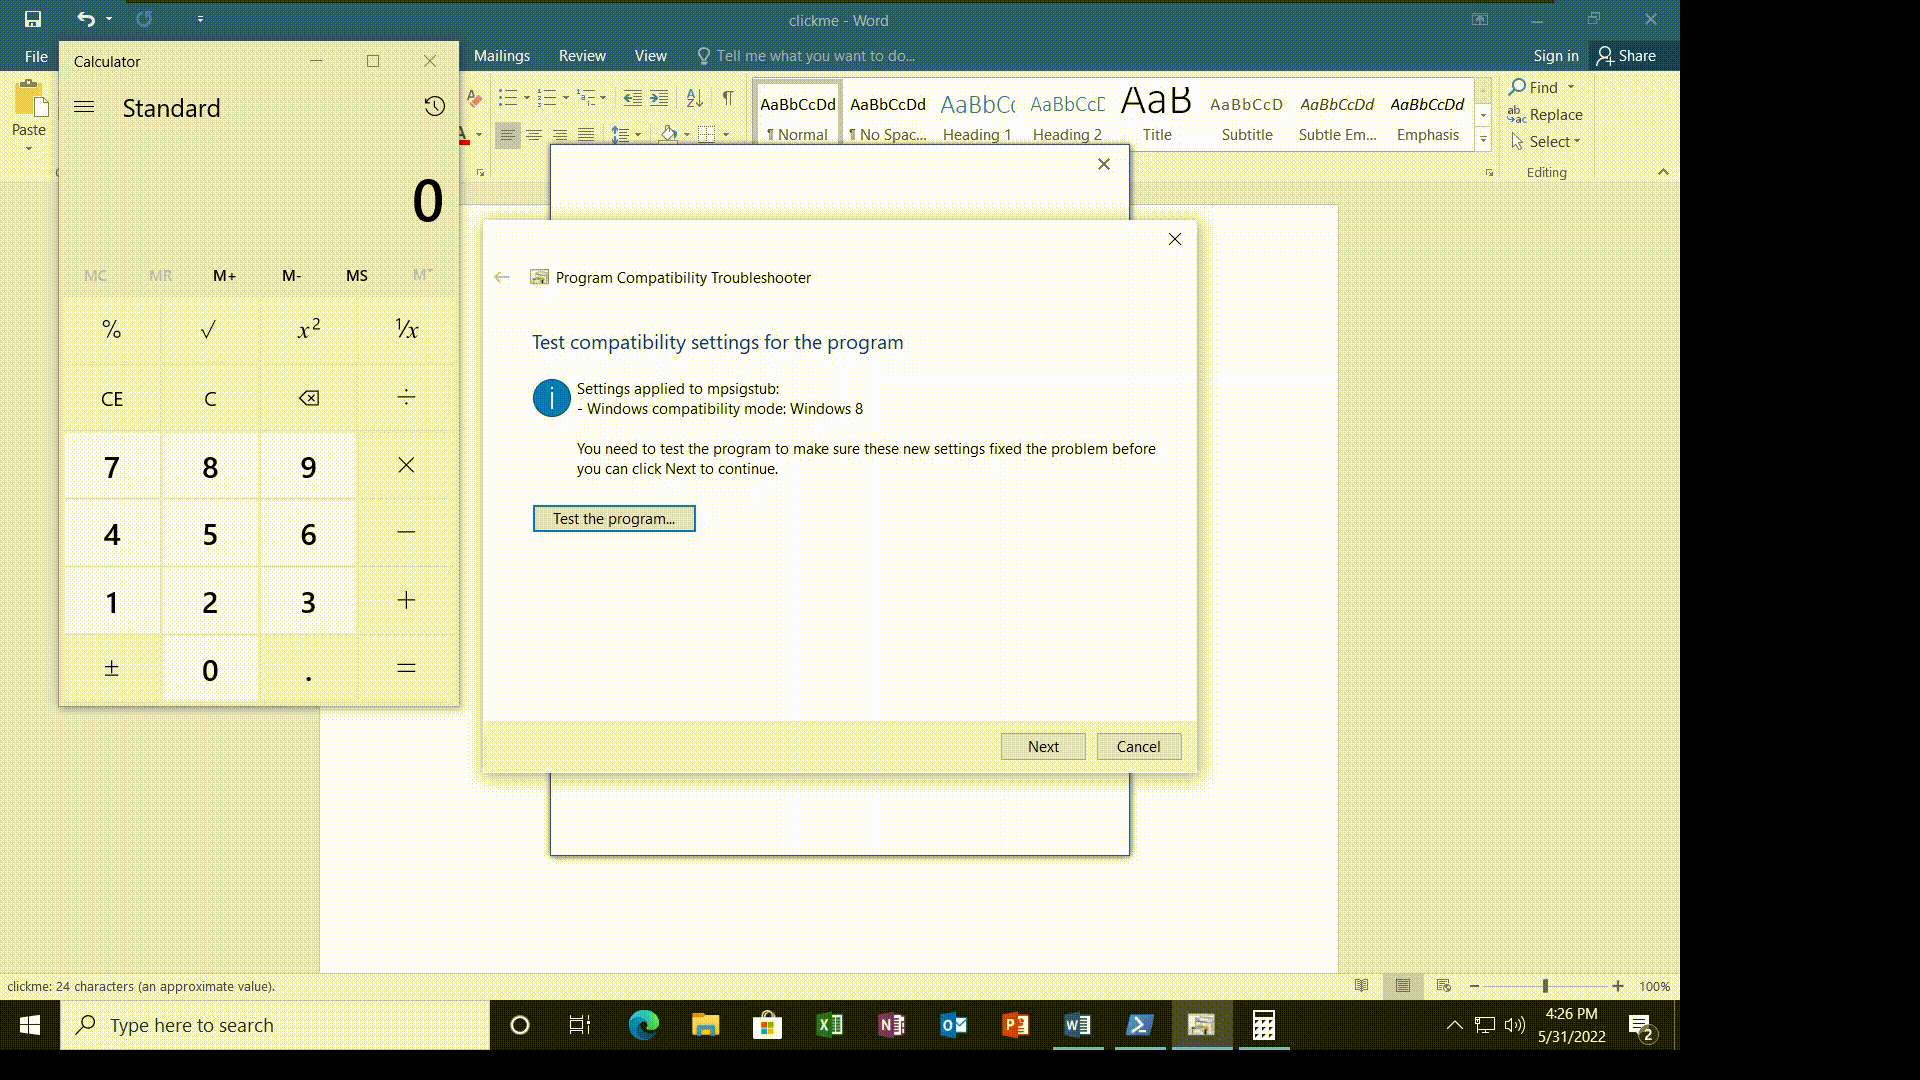
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
脆弱なC#アプリケーション(API)
 tuhinshubhra/shellstack
バックドア化されたすべてのウェブサイトを効率的に管理できるPHPベースのツールです。
 sma11new/poclist
脆弱性POC・EXP集、継続更新中。Apache Druid-任意ファイル読み取り(CVE-2021-36749)、ConfluenceRCE(CVE-2021-26084)、ZeroShellファイアウォールRCE(CVE-2019-12725)、ApacheSolr任意ファイル読み取り、蓝凌OA…
 mrd0x/webview2-cookie-stealer
JavaScriptキーロガーをWebView2ページに注入し、キーストロークをキャプチャして、HTTP GETリクエストを介してMicrosoft認証セッションからクッキーを窃取します。
 ethicalhackingplayground/tproxer
リバースプロキシパスベースのSSRFを見つけるプロセスを自動化するBurp Suite拡張機能
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Bypass 4xx HTTP response status codes and more. The tool is based on Python Requests, PycURL, and HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Jenkins における脆弱性 CVE-2024-43044 のエクスプロイト
 theori-io/chakra-2016-11
Edgeのバグ(CVE-2016-7200 & CVE-2016-7201)向けの概念実証エクスプロイト
 mr-r3bot/gitlab-cve-2021-22205
GitLab 13.10.3より前のバージョン向けの認証されていないリモートコード実行エクスプロイト。ExifTool DjVuアノテーション解析を利用し、巧妙に細工された画像アップロードを介して任意のコマンドを実行します。
 esmog/nodexp
NodeXP - サーバーサイドJavaScriptインジェクションツールで、Node.jsの脆弱性を検出および悪用することができます。
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 で修正された RawIdentity バグのエクスプロイト。 [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 のエクスプロイトチェーン。 [ProxyShell]…
 offxec/thedoc
SQLインジェクションの悪用をSQLMAPで自動化し、脆弱性をクロールし、データベース認証情報を抽出し、管理者ログインページを発見し、hashcatを使用してハッシュを解読します。
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE ゼロデイ MS Office RCE 別名 msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) 未認証RCE
 bishopfox/json-interop-vuln-labs
"JSON相互運用性の脆弱性の探求"のコンパニオンラボ









