
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 squeeze440/cve-2026-73519-wolfstack-poc
CVE-2026-73519 の PoC - WolfStack のハードコードされたクラスタシークレットによる未認証 RCE(CVSS 9.8)
 jasonbernier/cve-2025-5781
CVE-2025-57819(FreePBX)向けのProof-of-Conceptエクスプロイト:AJAX APIのSQLインジェクションを利用して任意のPHPを実行し、永続的なウェブシェルを作成して、リバースシェルを起動します。
 epinna/tplmap
サーバーサイドテンプレートインジェクションおよびコードインジェクションの検出と悪用ツール
 imran-parray/mind-maps
いくつかの事柄のマインドマップ
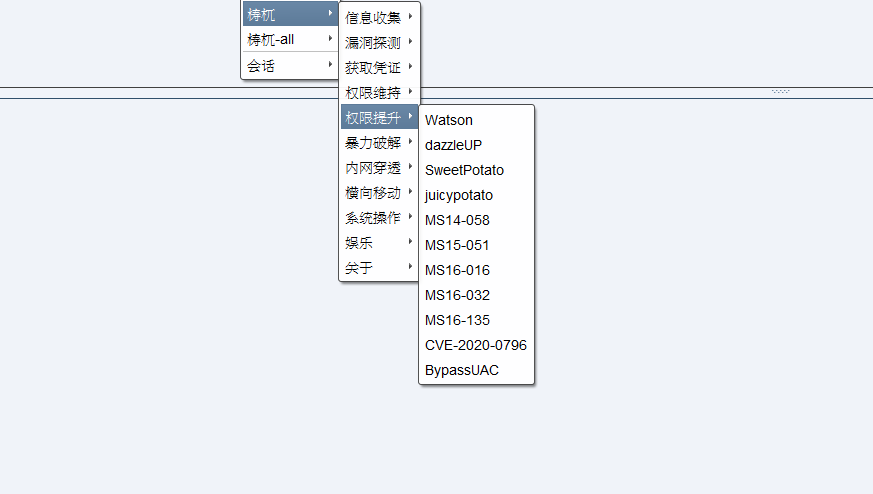 pandasec888/taowu-cobalt_strike
Cobalt Strike上に構築されたレッドチーム自動化フレームワークであり、エクスプロイトモジュール、ポストエクスプロイトツール、ラテラルムーブメント機能を統合し、調整された敵対的シミュレーションを実現します。
 schira4396/vcenterkiller
Vcenter向けの総合利用ツール。現在最も主流なCVE-2021-21972、CVE-2021-21985、CVE-2021-22005、One AccessのCVE-2022-22954、CVE-2022-22972/31656、およびlog4jを含みます。ワンクリックでwebshellをアップ…
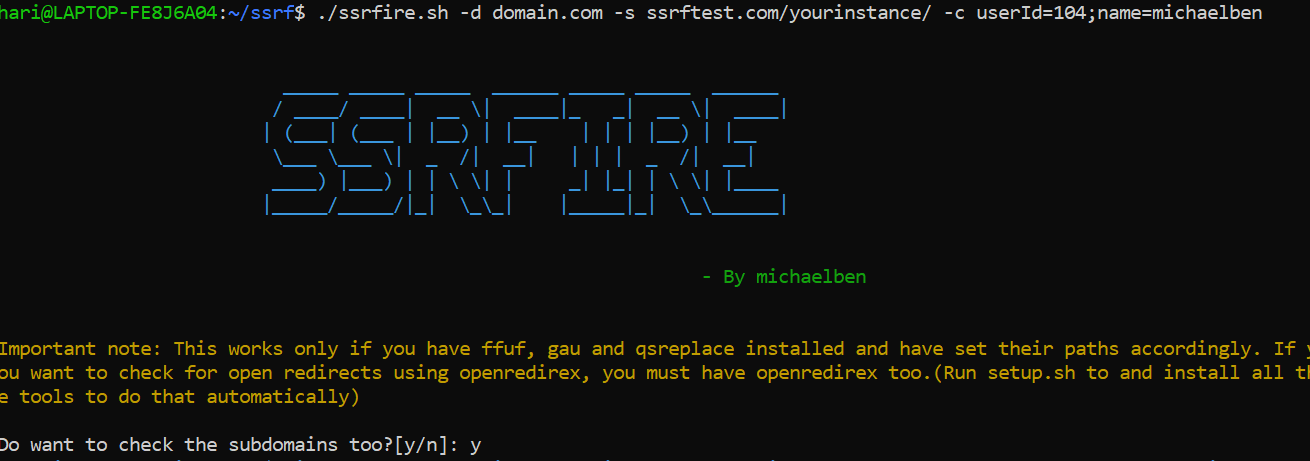 ksharinarayanan/ssrfire
自動化されたSSRFファインダー。ドメイン名と自分のサーバーを指定するだけで、あとはお任せ! ;) XSSやオープンリダイレクトを見つけるオプションもあります。
 stamparm/dsss
Damn Small SQLi Scanner
 nccgroup/freddy
自動的にアクティブスキャンとパッシブスキャンを使用して、Javaおよび.NETアプリケーションにおけるデシリアライゼーションの問題を特定します。
 harsh-bothra/securityexplained
SecurityExplained は、以前の学習チャレンジシリーズ #Learn365 に続く新しいシリーズです。#SecurityExplained シリーズの目的は、複数の形式で情報コンテンツを作成し、コミュニティと共有して知識の創造と学習を可能にすることです。
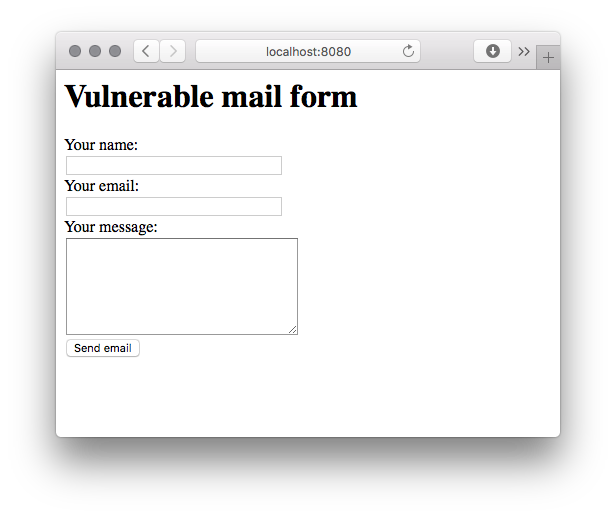 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 リモートコード実行エクスプロイトと脆弱性のあるコンテナ
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework は、ペネトレーションテスト支援ツールおよびエクスプロイトフレームワークです。レスポンシブインターフェースを通じて、ウェブを使ってウェブを攻撃するという原則を推進し、また移動中でもペネトレーションテストを可能にします。
 nccgroup/conscrypttrustusercerts
Android 14向けMagiskモジュール。ユーザーがインストールしたCA証明書をシステムのConscryptトラストストアに追加し、Burp SuiteなどのプロキシツールによるHTTPS傍受を可能にします。
 census/whatsapp-mitd-mitm
CVE-2020-6516 (Chrome) および CVE-2021-24027 (WhatsApp) を悪用するための PoC とツール
 superzero/cve-2023-33246
Apache RocketMQ リモートコード実行の脆弱性 (CVE-2023-33246) エクスプロイト
 anonkryptiquz/nextsploit
NextSploit は、Next.js のセキュリティ脆弱性 CVE-2025-29927 を検出および悪用するために設計されたコマンドラインツールです。
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
FortiWebの認証バイパス(CVE-2025-xxxxx)を検出するPythonベースのツール。悪用の証明としてテストユーザーを作成するため、エクスプロイトペイロードを送信します。








