
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 johanneslks/cve-2026-50338
CVE-2026-50338の概念実証エクスプロイト:Spring Cloud Azure B2Cリソースサーバーにおけるクロス発行者認証バイパス。AADアプリ登録を介したトークン偽造により、保護されたB2Cエンドポイントにアクセスすることを実証します。
 viethdgit/cve-2017-0199
CVE-2017-0199 のエクスプロイト。Microsoft Office/Word のリモートコード実行の脆弱性を利用し、ペイロードの配信とセキュリティテストを可能にします。
 roshanshibu/odysseus
Log4Shell (CVE-2021-44228) 脆弱性のデモ
 rootdirective-sec/cve-2026-56011-lab
CVE-2026-56011を再現・検証するためのDockerベースのラボ。WordPress用MapPress Mapsの認証なしXSS脆弱性で、脆弱なターゲットとパッチ適用済みターゲットを比較できます。
 oscerd/cve-2026-46587
CVE-2026-46587 の再現コード: Apache Camel camel-couchbase の CCB_* ヘッダーインジェクションにより、ドキュメントの開示、改ざん、および TTL 強制によるデータ破壊が可能になる (4.14.8/4.18.3/4.21.0 で修正済み)
 mmoobbeeiidat-design/hack-the-box-nexus-findings-report
HTB_Nexus ペネトレーションテストレポート – 包括的なセキュリティ評価:Giteaからの認証情報漏洩、Krayin CRMにおけるCVE-2026-38526の悪用、およびGiteaテンプレート同期のディレクトリトラバーサルを介した権限昇格を文書化。MITRE ATT&CKおよびNSA…
 magicrc/cve-2021-32099
CVE-2021-32099 用 PoC
 mlniumm/cve-2025-28073
phpList 3.6.15 における /lists/dl.php エンドポイントを介した反射型XSS脆弱性の概念実証であり、セッションハイジャックと任意のJavaScript実行を可能にします。
 johnwickakash12/cve-2021-41773
CVE-2021-41773 ApacheパストラバーサルおよびRCEエクスプロイトの詳細なライトアップ。TryHackMeラボ環境からのステップバイステップのコマンドと根本原因分析付き。
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - tracer-behaviorエンドポイントを介したOSコマンドインジェクション
 erman-bolukbasi/web-penetration-drupal
Drupalウェブアプリのペネトレーションテスト — CVE-2018-7600 (Drupalgeddon 2) をNmap、Burp Suite & Metasploitを使用して悪用 | BB CyberSecでのインターンシップ
 daemoncibsec/mcpexec
python revshell 用の CVE-2026-23744 の POC
 acloudinthebluesky/cve-2019-6447-es-file-explorer
Android版ES File ExplorerにおけるCVE-2019-6447のための技術的分析と安全性を考慮した研究用ハーネス
 vitobonetti/cve-2018-16763
Fuel CMS 1.4.1 - リモートコード実行 - Python 3.x
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
CVE-2026-18783 に関するアドバイザリ: TREX MES の /api/GetDataJSON3 におけるサーバー側認証の欠如により、未認証でのデータクエリと任意の SQL 実行が可能になります。
 d6fault/cve-2026-95675
Python PoCは、D-Link DAP-1360 RevBファームウェアにおける未認証のrootコマンドインジェクションであるCVE-2026-95675を、ハードコードされた認証バイパスとformSystemCheckハンドラーを介して悪用するものです。
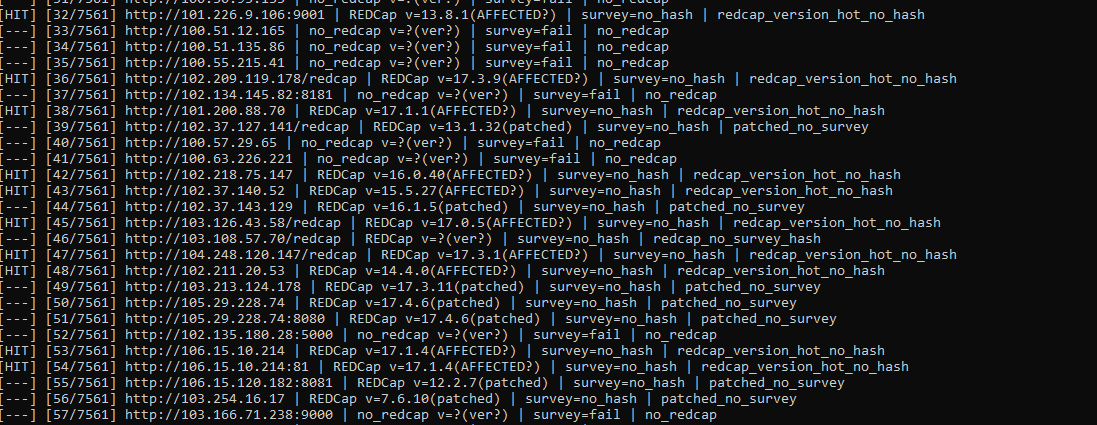 yulisec/cve-2026-90817
REDCapのsurvey passthruおよびデータインポートRCEであるCVE-2026-90817に対応するPythonチェッカーおよび設定可能なエクスプロイトフック。バージョンをフィンガープリントし、surveyハッシュを検証し、脆弱なチェーンをプローブします。








