
 #1
 valtersit/wordpress-cve-scanner
WordPress のコア、テーマ、プラグインに含まれる既知の CVE をコマンドラインからスキャンします。オープンソースで監査可能、プライバシー優先 — ValtersIT CVE API を活用。
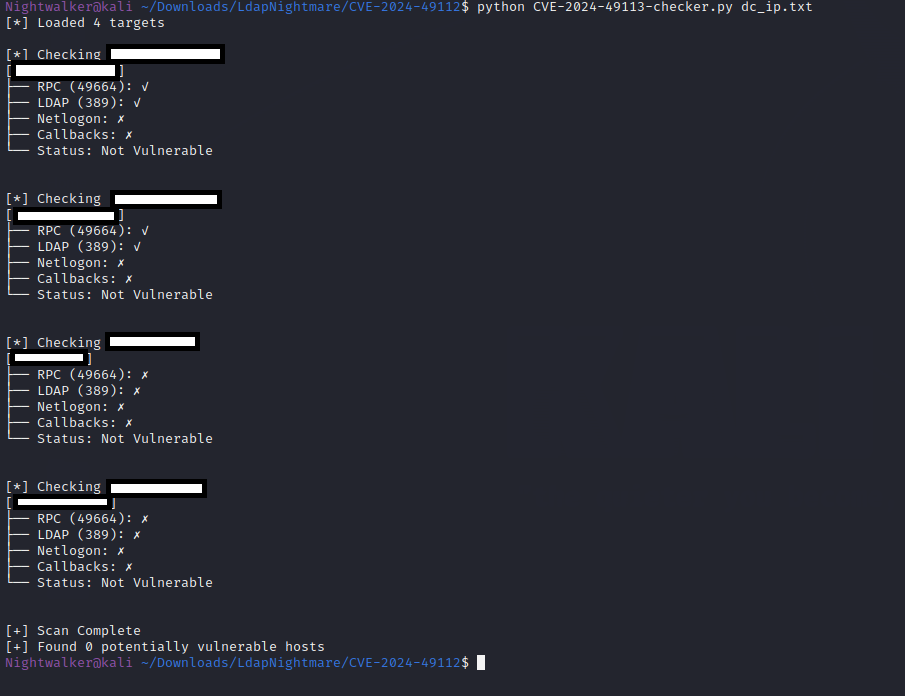
 barcrange/cve-2024-49113-checker
CVE-2024-49113(LDAP Nightmare)に対してシステムが潜在的に脆弱かどうかを、RPC接続、LDAPポート、Netlogonサービス、LDAPコールバック検証をテストして確認します。
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 7acini/cve-2026-102261
Camaleon CMSインスタンスがメディアクロップエンドポイントにおいてCVE-2026-102261の認可修正を適用しているかどうかを確認する、非破壊型のGo製検証ツール。
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - 高 - リモート - SQLi - 認証プラグイン識別子が引用符で囲まれていない
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - 高 - リモート - SQLi - COLLATE照合順序は生のSQLフラグメントです
 jollyjumbuckk/linksysleaks
Python3 スクリプト - CVE-2014-8244 の脆弱性がある Linksys スマート WiFi デバイスをスキャン
 kaotickj/check-for-cve-2023-32629-gameover-lay
CVE-2023-32629 "GameOver(lay)" 脆弱性を確認
 bogdanticu88/ratrace
軽量なCLIツールで、Webアプリケーション、API、および最新のサービスにおける競合状態を体系的に検出・悪用するためのものです。
 0xblackash/cve-2026-21589
CVE-2026-21589(Atlassian Data Center製品における認証前のパストラバーサルによる任意ファイルアクセス脆弱性)に関する技術分析と検出ガイダンス。
 coactionbrittlemaidenhair51/cve-2026-42978-poc-research
AIセキュリティ向けWindowsプッシュ通知モジュール、マルチプロトコルターミナル、自律エージェントスイートを備えたCVE-2026-42978のエクスプロイトと分析。
 major203/cve-2019-0708-scan
Pythonベースの検出およびエクスプロイト機能を使用して、CVE-2019-0708(BlueKeep)の脆弱性についてIP範囲をスキャンします。
 randomrobbiebf/super-secret-finder
シークレットマッチング用Burpプラグイン
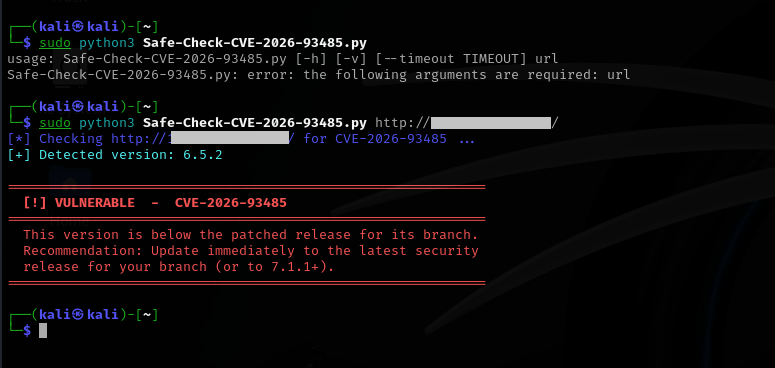 0xblackash/cve-2026-93485
CVE-2026-93485(WordPress コアの格納型 XSS 脆弱性)に関する防御的研究リポジトリ。バージョンチェックスキャナー、技術分析、パッチ検証ガイダンスを提供。
 saina15/cve-2020-14343-lab
PyYAMLにおけるCVE-2020-14343の制御された脆弱性研究および再現ラボ
 sebastianmautner/nuclei-cve-2025-24813
大学のプロジェクトとして、サーバー上で CVE 2025-24813 を安全にテストするためのテンプレートを開発したものです。サーバー上に永続的なアーティファクトを残さず、その活動を妨害しないように意図的に作られています。
 fatlan/haproxy-keepalived-sec-highloads
HAProxyとKeepalivedのトピックについて、ロードバランサーとクラスターに加えて、セキュリティ(弱いSSL/暗号使用(LOGJAM)(CVE-2015-4000)脆弱性対策)と高負荷への対策を取り扱います。









