
 #1

 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 inteleon404/cve-2025-0133
Palo Alto GlobalProtect Gateway & Portal で発見された反射型XSS脆弱性。攻撃者は巧妙に細工されたリクエストを介して悪意のあるスクリプトを注入できる。
 justakazh/log4j-cve-2021-44228
Log4j CVE-2021-44228脆弱性用のマススキャナー。自動化されたセキュリティテスト用のPythonベースの検出および悪用機能を備えています。
 leonidus0x10/cve-2021-1675-scanner
脆弱性スキャナー for CVE-2021-1675/PrintNightmare
 boroeurnprach/ashwesker-cve-2026-21962
CVE-2026-21962 のエクスプロイト PoC と Nuclei テンプレート。これは Oracle HTTP Server および WebLogic Proxy Plug-in における重大な未認証リモートコード実行の脆弱性であり、コマンド実行やリバースシェルを可能にします。
 nocoderrandom/sunsetscan
ローカルネットワークのセキュリティ監査:EOL、CVE、デバイス識別、HTMLレポート対応
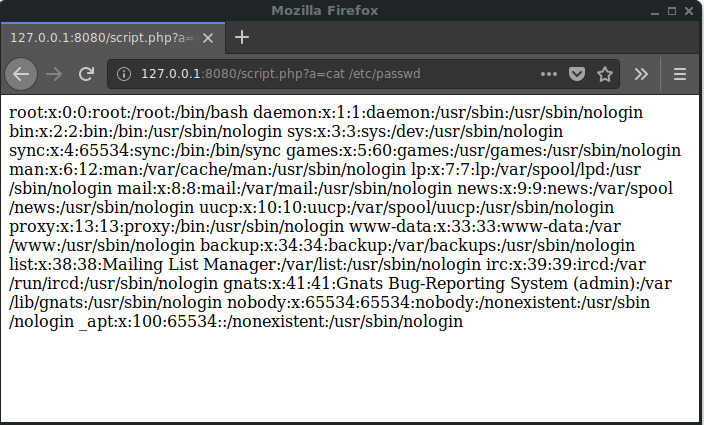 ypereirareis/docker-cve-2019-11043
nginx/php-fpmアプリケーションにおけるCVE-2019-11043の脆弱性を確認するためのDockerイメージとコマンド。
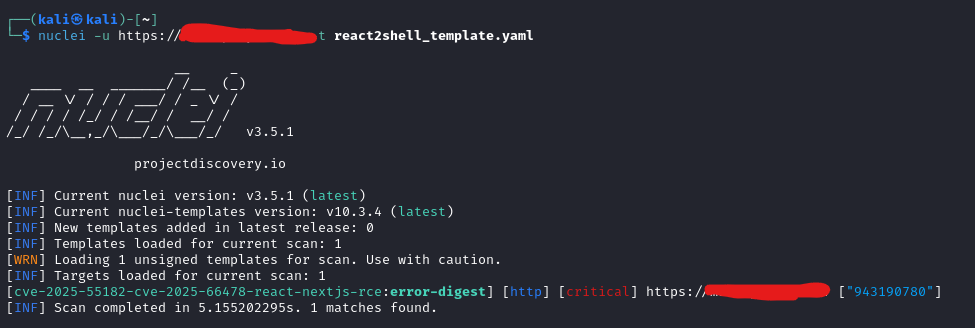 shamo0/react2shell-poc
react2shell を検出するための Nuclei テンプレート (CVE-2025-55182 & CVE-2025-66478)
 hophtien/cve-2025-54424
CVE-2025-54424: 1PanelのTLSクライアント証明書バイパスにより、同梱のスキャン・エクスプロイトツールを使用して偽造CN 'panel_client' を介してRCEが可能になります。影響を受けるバージョン: <= v2.0.5. 🔐
 j3ssie/dynast-bench
意図的に脆弱性を含むアプリ群を対象としたDASTベンチマークで、スキャナーのスコアリング用に正解キーを備えています。
 numanturle/cve-2021-41773
CVE-2021-41773
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
Check Point VPN IKEv1 証明書認証バイパス (CVE-2026-50751) の検出アーティファクト生成ツール。ゲートウェイの露出を検証し、偽造証明書による未認証リモートアクセスを実証します。
 pr3r00t/cve-2020-8193-citrix-scanner
CVE-2020-8193 のスキャン - 認証バイパスのチェック
 aquasecurity/scan-cve-2018-8115
CVE-2018-8115のDockerイメージを検証するCLIツール。レイヤーに悪意のあるファイルがないかチェックし、Docker Hubからの安全なプルを支援します。
 dingxiao77/-cve-2022-22947-
cve-2022-22947 spring cloud gateway バッチスキャンスクリプト
 debajyoti0-0/cve-2026-64600
CベースのLinuxセキュリティユーティリティで、CVE-2026-64600 (RefluXFS) の検出、安全な検証(Proof of Concept)、および緩和を行うためのものです。カーネル脆弱性評価、XFS reflink 検出、安全なレースコンディション PoC、SystemTap と…
 bitwire-it/probe-cve-2026-98432
LinuxカーネルのIPv4 TCP use-after-free(CVSS 9.8)への露出を評価するための、ローカルカーネルバージョンチェッカー、リモートMPTCP機能プローブ、および対話型スキャン・アンド・プローブCLI。









