#1

 cckuailong/pocsploit
軽量で柔軟かつ斬新なオープンソースのPoC検証フレームワーク
 postmodern/ruby-nmap
nmap(探索ツールおよびセキュリティ/ポートスキャナ)へのRubyインターフェース。nmapの自動化とnmap XMLファイルの解析を可能にします。
 atomdrift-project/scan
バイナリ、ソース、スクリプト向けの0-dayマルウェア検出(イマイチじゃないやつ)
 rapiddns/afuzz
自動化されたWebパスファジングツール。インテリジェントな言語検出、ブラックリスト/ホワイトリストフィルタリング、統計分析を使用して、隠しディレクトリ、ファイル、エンドポイントを検出します。バグバウンティやペネトレーションテスト向け。
 strozfriedberg/ssh-weak-dh
複数のクライアント構成をテストし、詳細なスキャン分析によってLogjam脆弱性のあるエンドポイントを特定することで、SSHサーバーの弱いDiffie-Hellman鍵交換グループを監査します。
 rxerium/rxerium-templates
@rxerium が作成した Nuclei スクリプト。ゼロデイ / 積極的に悪用されている脆弱性を対象としています。
 teler-sh/teler-waf
teler-waf は、Go 製の HTTP ミドルウェアであり、OWASP Top 10 の脅威、既知の脆弱性、悪意のある攻撃者、ボットネット、不要なクローラー、ブルートフォース攻撃からローカル Web サービスを保護します。
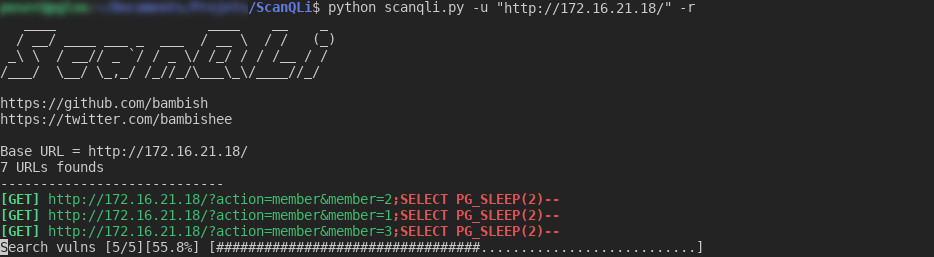
 monad-developers/ultrafuzz
エンドツーエンドのエージェント型スマートコントラクトファジングと脅威ハンティング
 brum3ns/firefly
Webアプリケーション向けの高性能ブラックボックスファザー。ペイロードエンジン、リクエスト検証、改ざん、エンコーディング、高度なフィルタリングを内蔵し、隠れた動作や脆弱性を検出します。
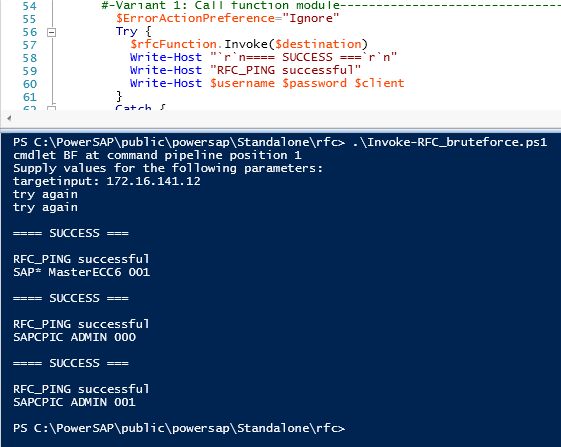 airbus-seclab/powersap
Powershell SAP評価ツール
 brinhosa/apidetector
マルチスレッドスキャナーで、Webドメインおよびサブドメイン全体で露出したSwagger/OpenAPIエンドポイントを検出し、自動XSS検出、PoC生成、およびAPIセキュリティ評価のための偽陽性フィルタリングを備えています。
 sensepost/heartbleed-poc
SSLハートビート脆弱性(CVE-2014-0160)のテスト
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
OpenSSHサーバーにおけるリモートからの未認証コード実行の脆弱性 (CVE-2024-6387)

 preempt/ntlm-scanner
ImpacketをベースとしたシンプルなPythonツールで、サーバーに対して様々な既知のNTLM脆弱性をテストします。