
 #1

 aaaguirrep/offensive-docker
Offensive Dockerは、ターゲットへの評価を簡単かつ迅速に開始するための環境を作成するためによく使われる攻撃ツールを備えたイメージです。
 cybereason/siofra
Windows PE ローダーをシミュレートして DLL ハイジャックの脆弱性を特定し、シェルコードペイロードを含む武器化された DLL を生成し、UAC の自動昇格バイパスを検出します。
 r-s0n/ars0n-framework
モジュール式のバグバウンティハンティングフレームワークで、偵察、サブドメイン列挙、脆弱性スキャンを自動化し、教育に重点を置いて、意欲的なセキュリティエンジニアが実際のAppSec概念を学ぶのを支援します。
 p0dalirius/apachetomcatscanner
Apache Tomcatサーバーの脆弱性をスキャンするためのPythonスクリプト。
 patrowl/patrowlmanager
PatrOwl - オープンソースでスマートかつスケーラブルなセキュリティ運用オーケストレーションプラットフォーム
 zyn3rgy/ldaprelayscan
NTLM認証のリレーに関するLDAP保護をチェックします
 legit-labs/legitify
すべての GitHub および GitLab アセットにわたる設定ミスやセキュリティリスクを検出し、修正します。
 imperva/automatic-api-attack-tool
Impervaのカスタマイズ可能なAPI攻撃ツールは、API仕様を入力として受け取り、それに基づいた攻撃を生成して実行します。
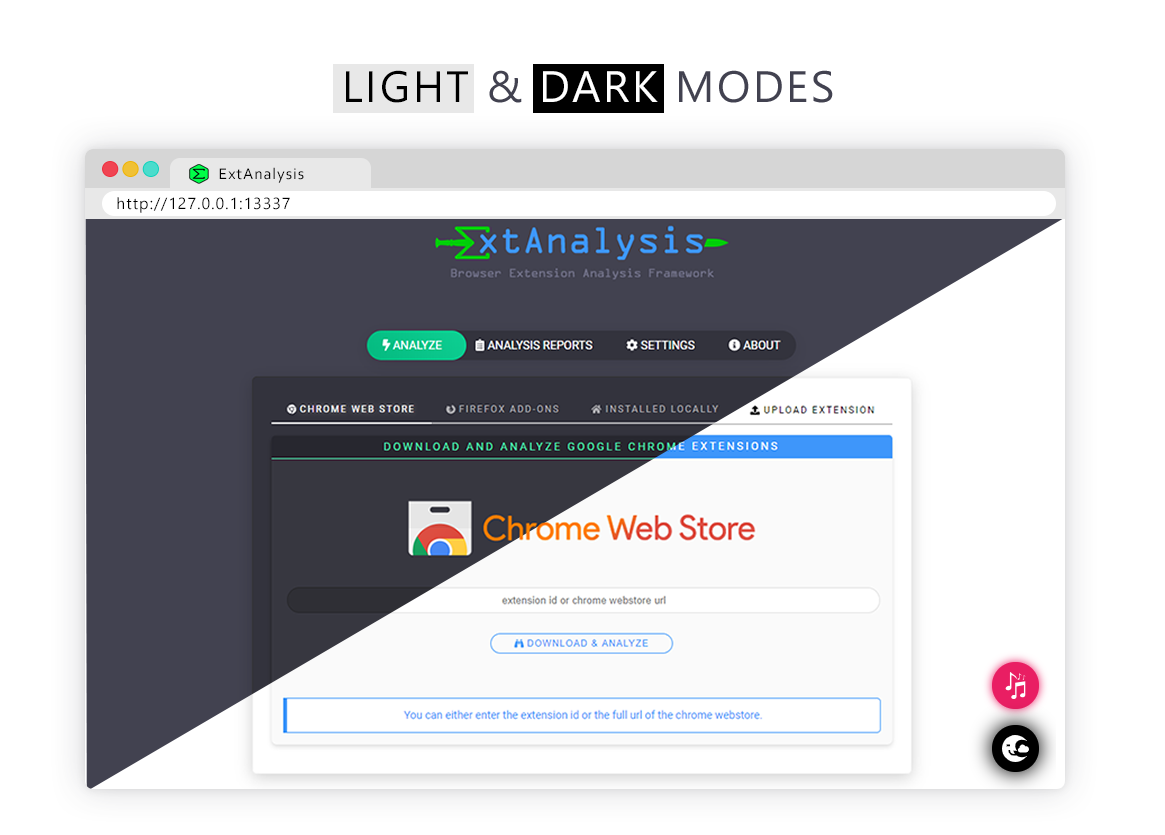 tuhinshubhra/extanalysis
ブラウザ拡張機能分析フレームワーク - Chrome、firefox、Brave拡張機能の脆弱性とインテリジェンスをスキャン、分析します
 ghostvectoracademy/dllhijackhunter
自動化されたDLLハイジャックの発見、検証、確認。ローカルの設定ミスを武器化された確定した攻撃経路に変換します。
 eilonh/s3crets_scanner
誤って公開S3バケットにアップロードされた機密情報(APIキー、認証情報)を自動的にスキャンし、truffleHog3を使用して検出し、定期的スキャンとオンデマンドスキャンをサポートする自動スキャナー。
 qtc-de/remote-method-guesser
Java RMI脆弱性スキャナー
 tls-attacker/tls-scanner
ペネトレーションテスターと研究者向けの自動化されたTLSサーバーおよびクライアント構成スキャナー。暗号スイート、プロトコルバージョン、セキュリティガイドラインを評価し、カスタマイズ可能なスキャン深度と機械可読な出力を提供します。
 firefart/hijagger
すべてのNPMおよびPypiパッケージのメンテナーをチェックし、ドメインの再登録によって乗っ取り可能なパッケージを検出します
 morpheuslord/gpt_vuln-analyzer
ChatGPT API、Bard API、Llama2、Python-Nmap、DNS Recon、PCAP、JWT reconモジュールを使用し、NmapスキャンデータとDNSスキャン情報に基づいて脆弱性レポートを作成するためにGPT3モデルを利用します。また、サブドメイン列挙も広範囲に実行できま…
 c0rv4x/project-black
スキャンモジュールを備えたペンテスト/バグバウンティの進捗管理
 bywalks/darkangel
自動化されたホワイトハット脆弱性スキャナーで、HackerOneおよびBugcrowdのアセットを監視し、サブドメイン列挙、クローリング、フィンガープリンティング、Nuclei/Xrayを用いたスキャンを実行し、レポートを生成して通知を送信します。









