
 #1
 portswigger/http-request-smuggler
Burp Suiteの拡張機能で、HTTPリクエストスマグリングの脆弱性を自動検出・悪用するためのもの。HTTP/1.1およびHTTP/2ダウングレードデシンク攻撃をサポートし、パーサーの不一致を検出する。
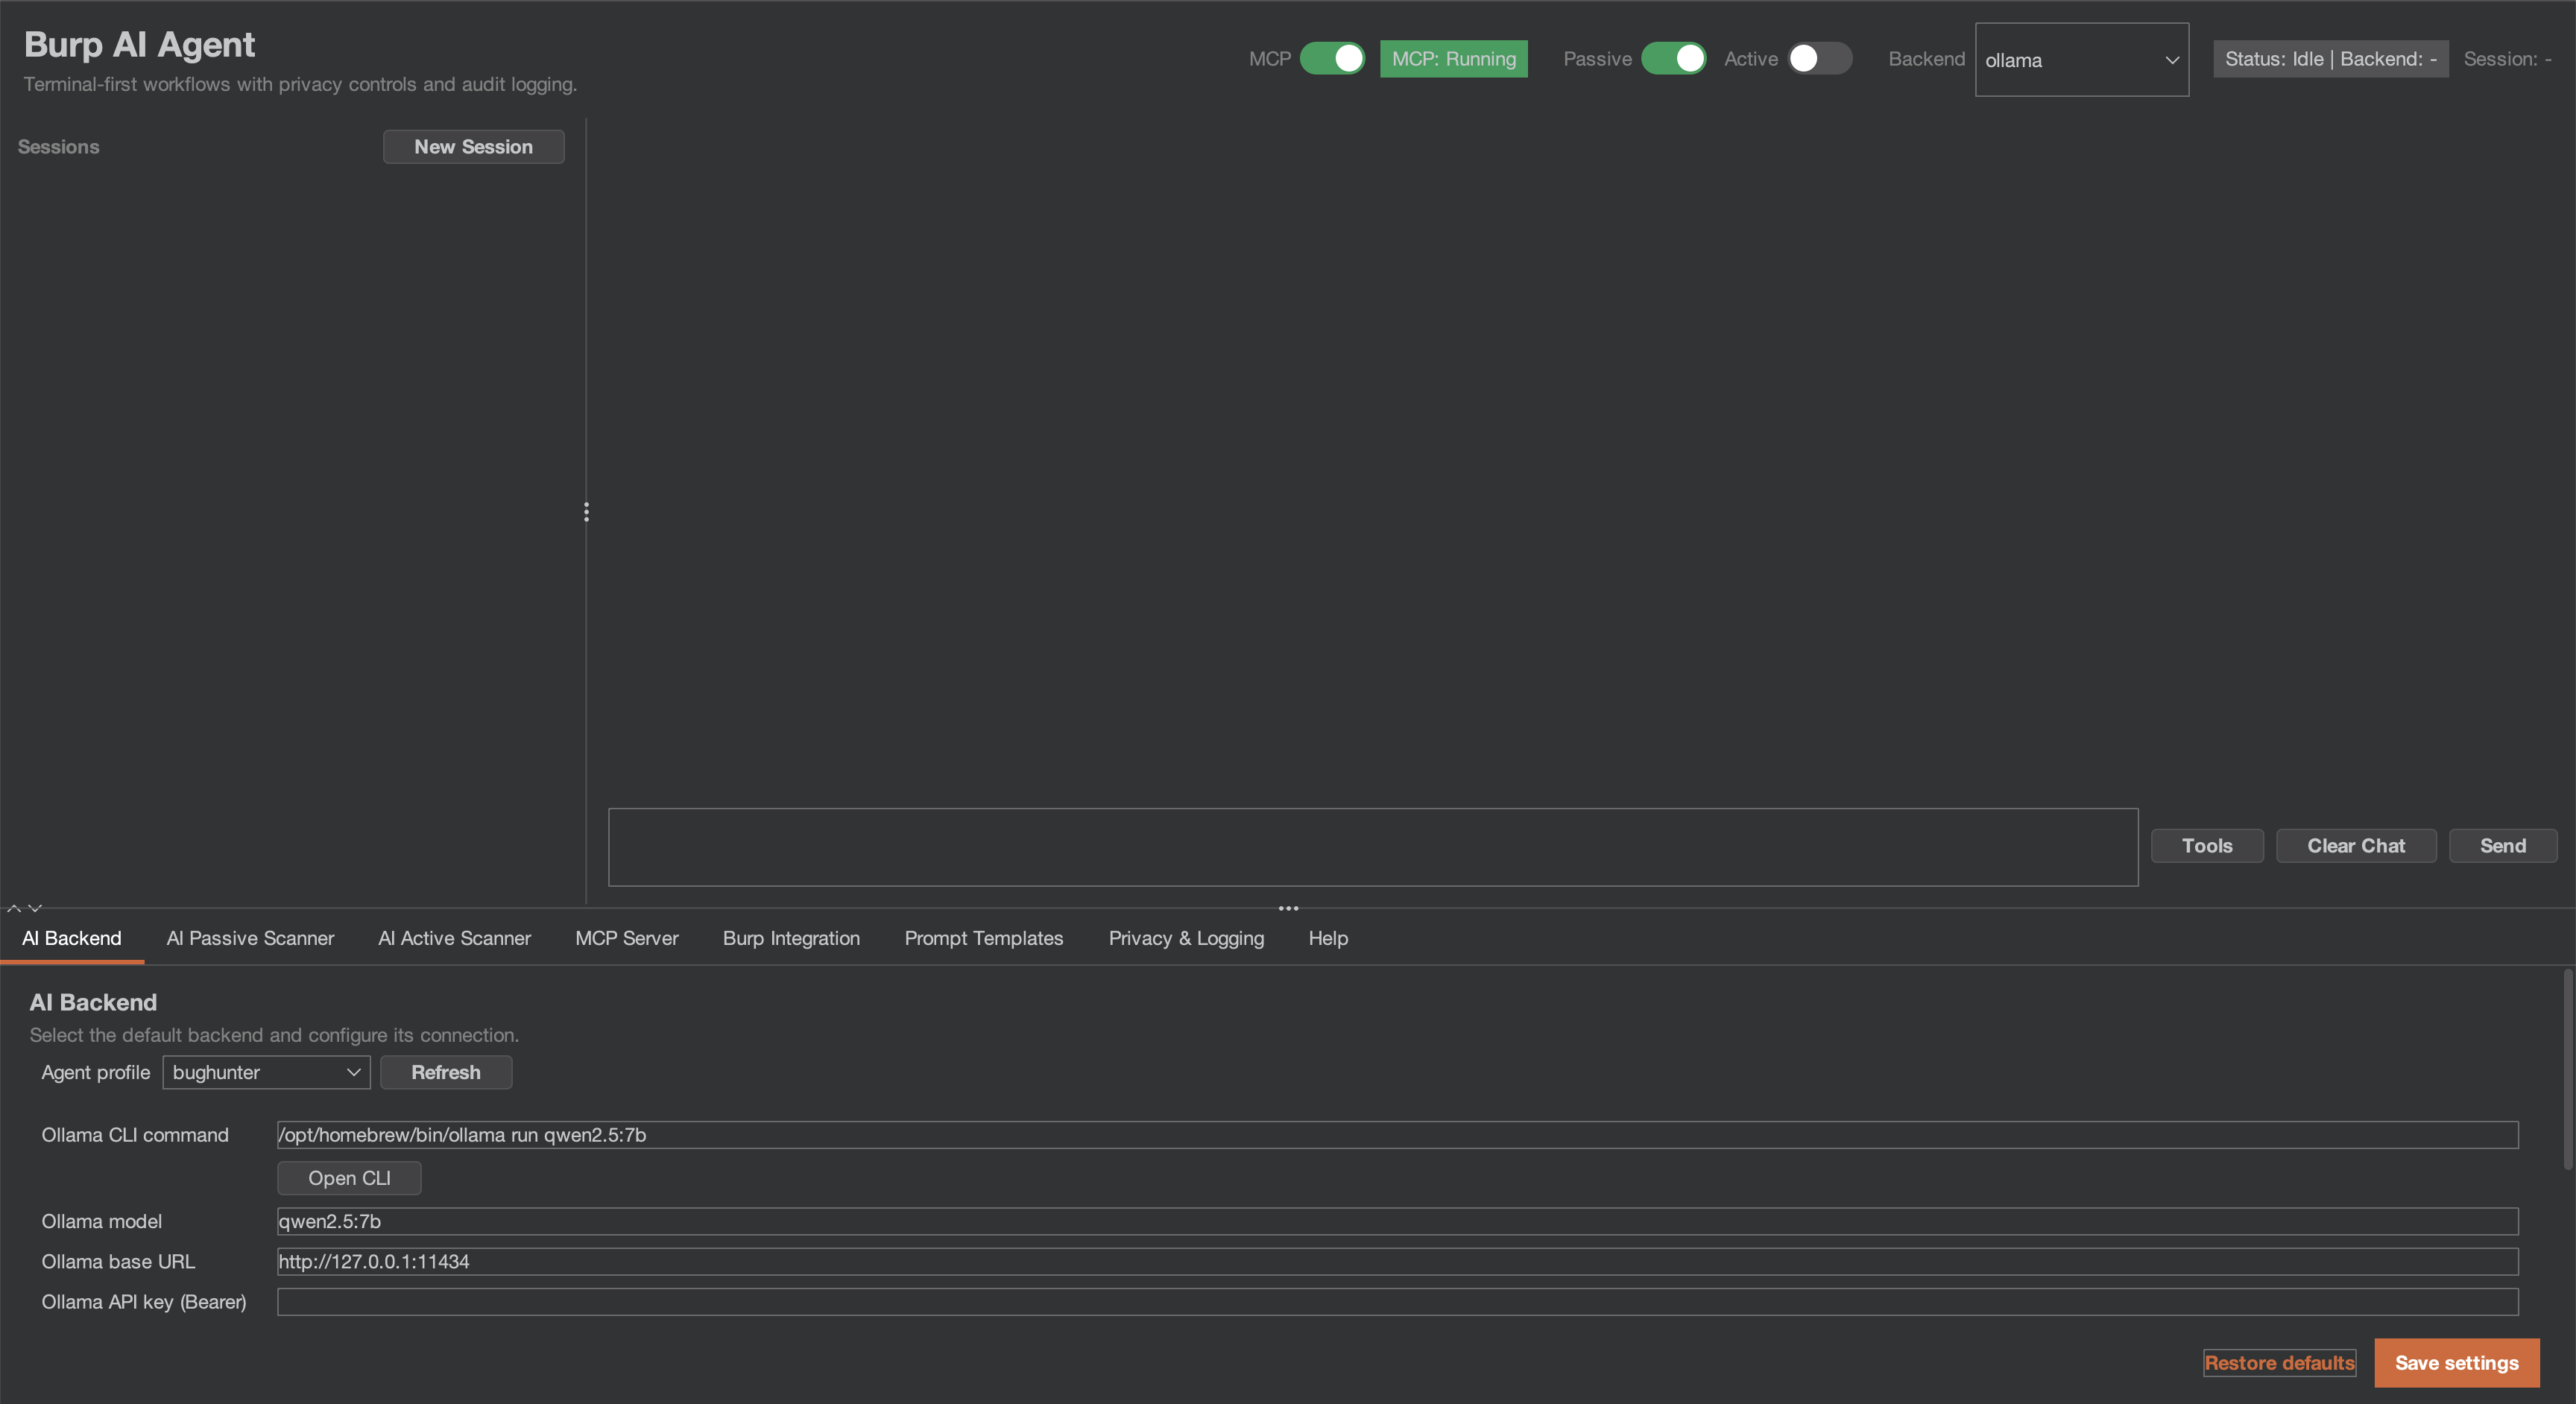 six2dez/burp-ai-agent
Burp Suite 拡張機能で、組み込みの MCP ツール、AI 支援分析、プライバシー制御、パッシブスキャンおよびアクティブスキャンなどを追加します。
 al0ne/vxscan
python3で書かれた総合スキャンツール。主に生存確認、機密ファイル検出(ディレクトリスキャン/JS漏洩インターフェース/HTMLコメント漏洩)、WAF/CDN識別、ポートスキャン、指紋/サービス識別、OS識別、POCスキャン、SQLインジェクション、CDN回避、周辺サイトの検索などの機能を備えて…
 bytedance/elkeid
Elkeid は、ホスト、コンテナ、K8s、サーバーレスなど、さまざまなワークロードのセキュリティ要件を満たすことができるオープンソースソリューションです。ByteDance の社内ベストプラクティスに由来しています。
 deepfence/secretscanner
:unlock: :unlock: コンテナイメージやファイルシステム内の機密情報やパスワードを検出 :unlock: :unlock:
 microsoft/restler-fuzzer
RESTlerは、クラウドサービスのREST APIを自動的にテストし、セキュリティや信頼性のバグを発見するための、初のステートフルREST APIファジングツールです。
 jaeles-project/jaeles
自動化されたWebアプリケーションテストのためのスイスアーミーナイフ
 jakehildreth/locksmith
Active Directory Certificate Services の一般的な構成ミスを発見・修正するために作られた小さなツールです。
 knostic/openant
KnosticのOpenAntは、オープンソースのLLMベース脆弱性発見製品のリーダーであり、防御側が検証済みのセキュリティ欠陥を積極的に発見できるよう支援し、誤検知と検出漏れの両方を最小限に抑えます。ステージ1は検出、ステージ2は攻撃です。生き残ったものが本物です。
 pyupio/safety
SafetyはPythonの依存関係を既知のセキュリティ脆弱性についてチェックし、検出された脆弱性に対する適切な修復方法を提案します。
 pypa/pip-audit
Python環境、requirementsファイル、依存関係ツリーを監査し、既知のセキュリティ脆弱性を検出して自動的に修正できます。
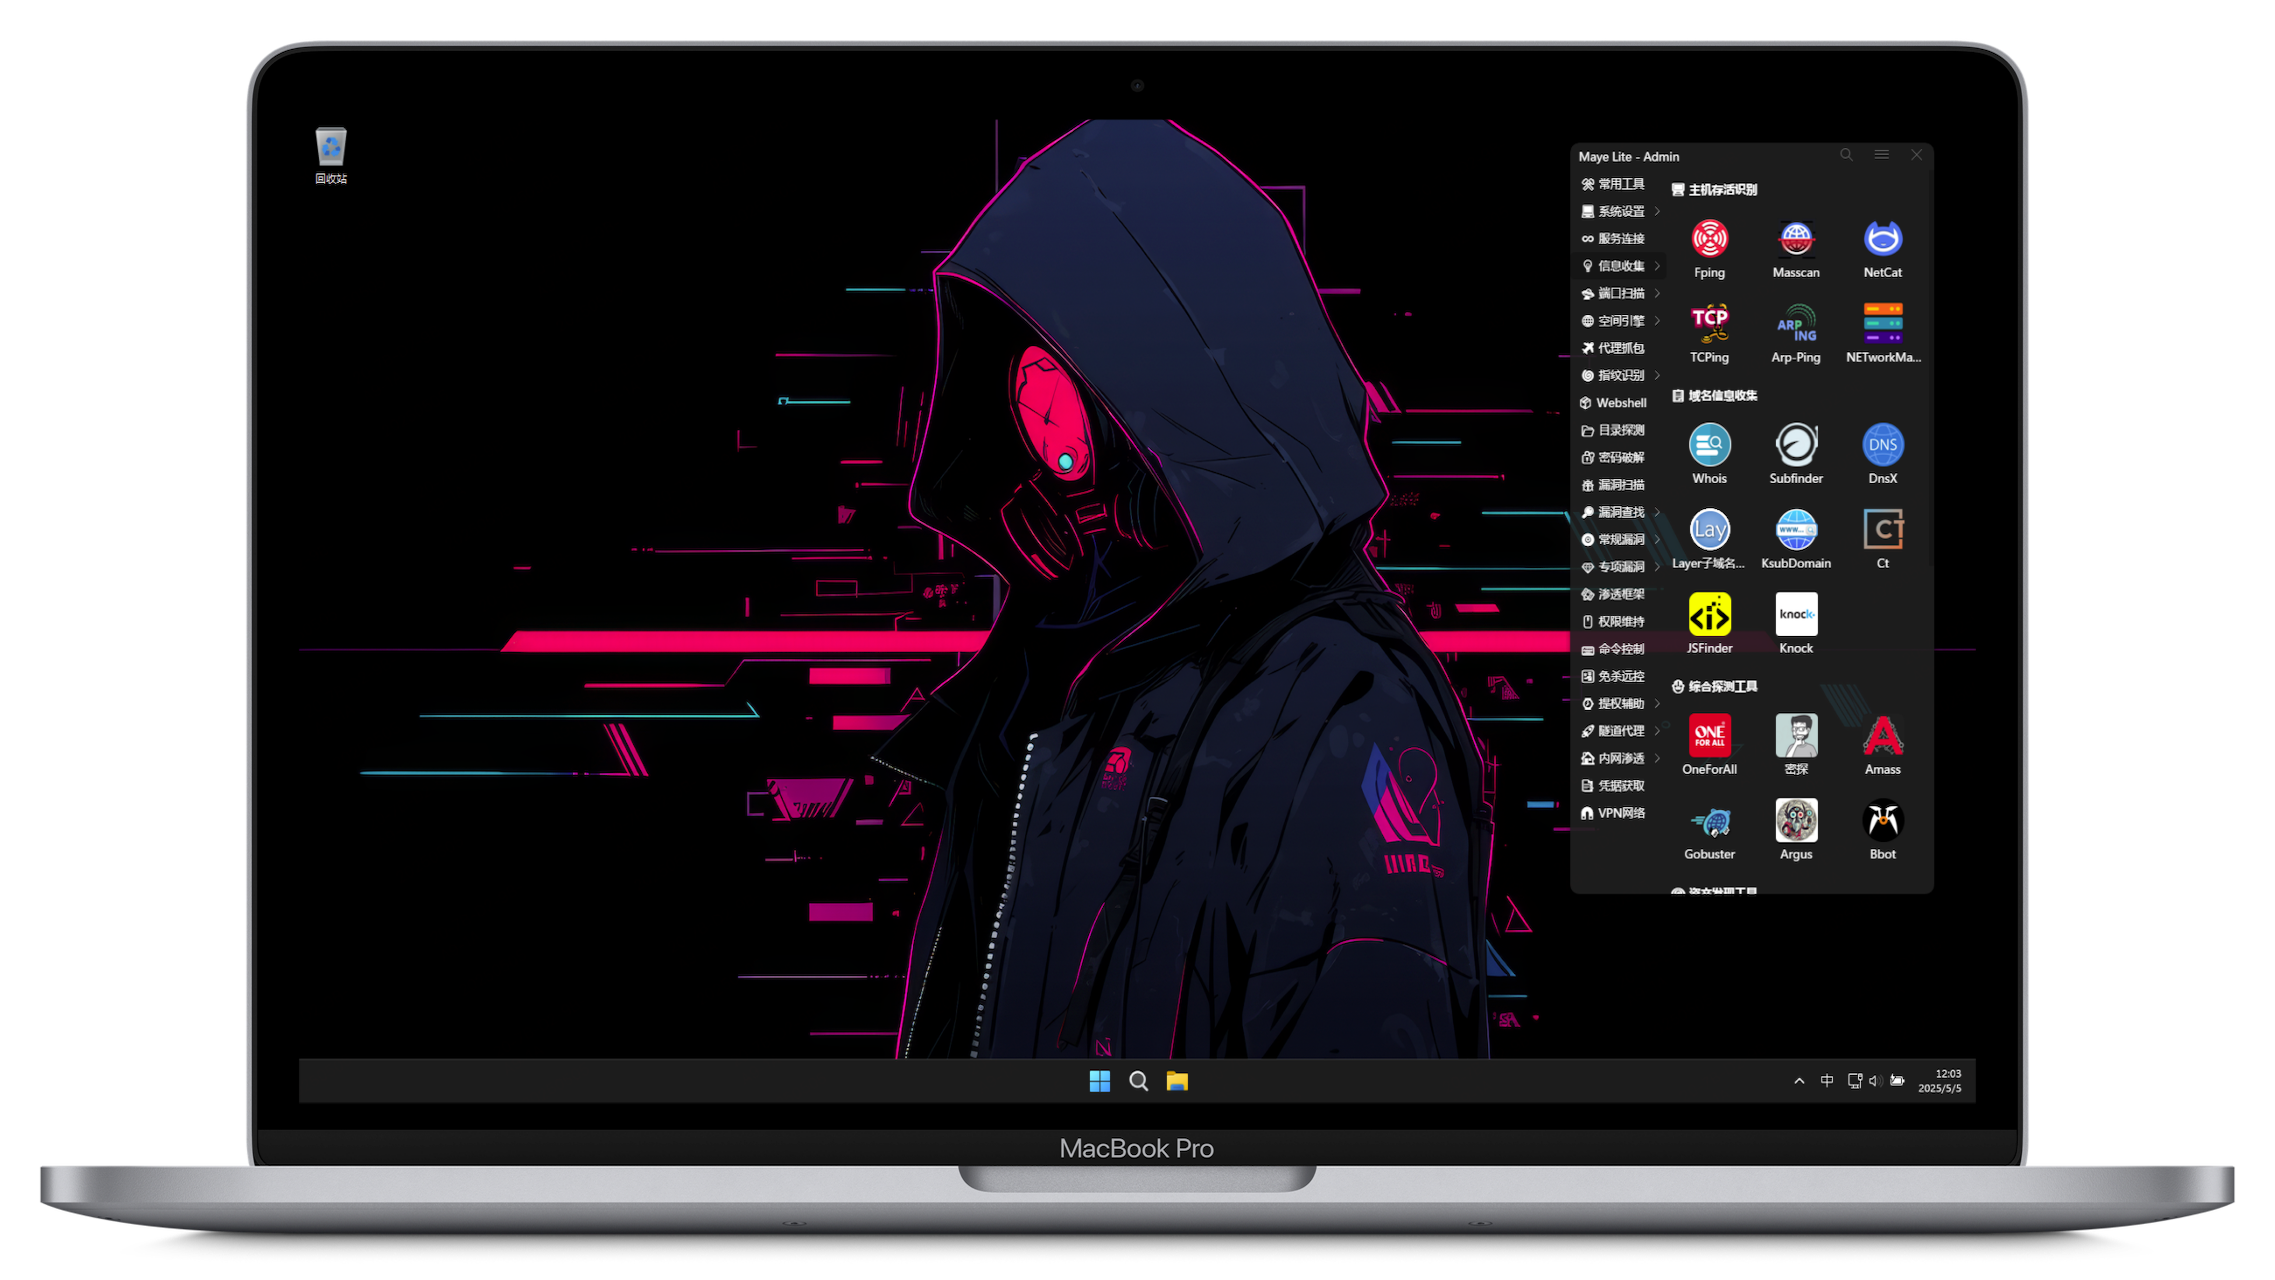 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Mac Mチップ上で初のWindowsペネトレーションテスト環境
 six2dez/onelistforall
厳選・分類されたワードリスト生成ツール。Webファジング、ディレクトリ列挙、サブドメイン発見に対応。36以上のソースを自動同期し、エントリを分類、ペネトレーションテスト用に最適化されたショートリスト/ロングリストを生成します。
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。
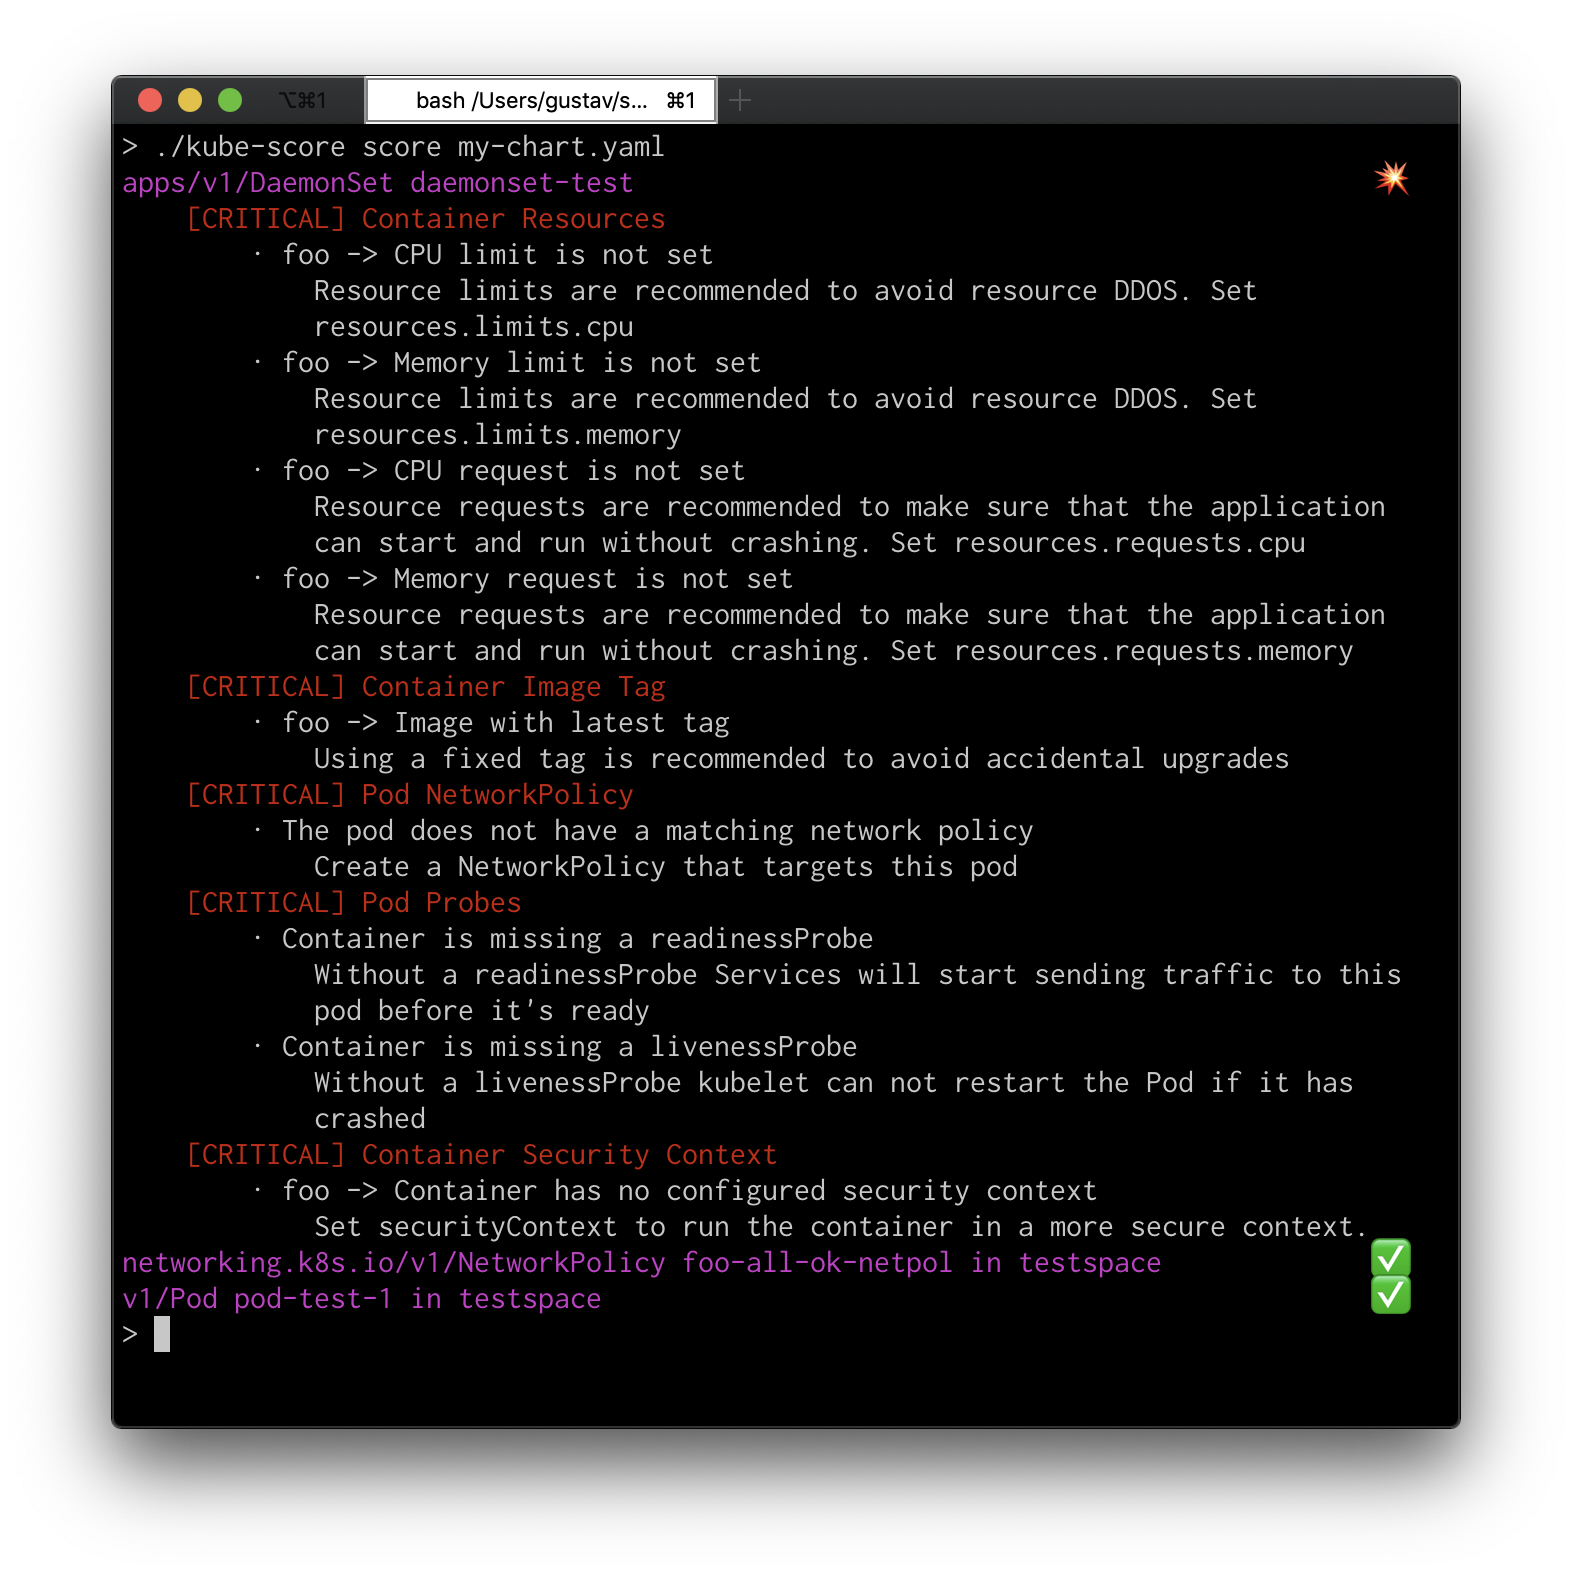 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
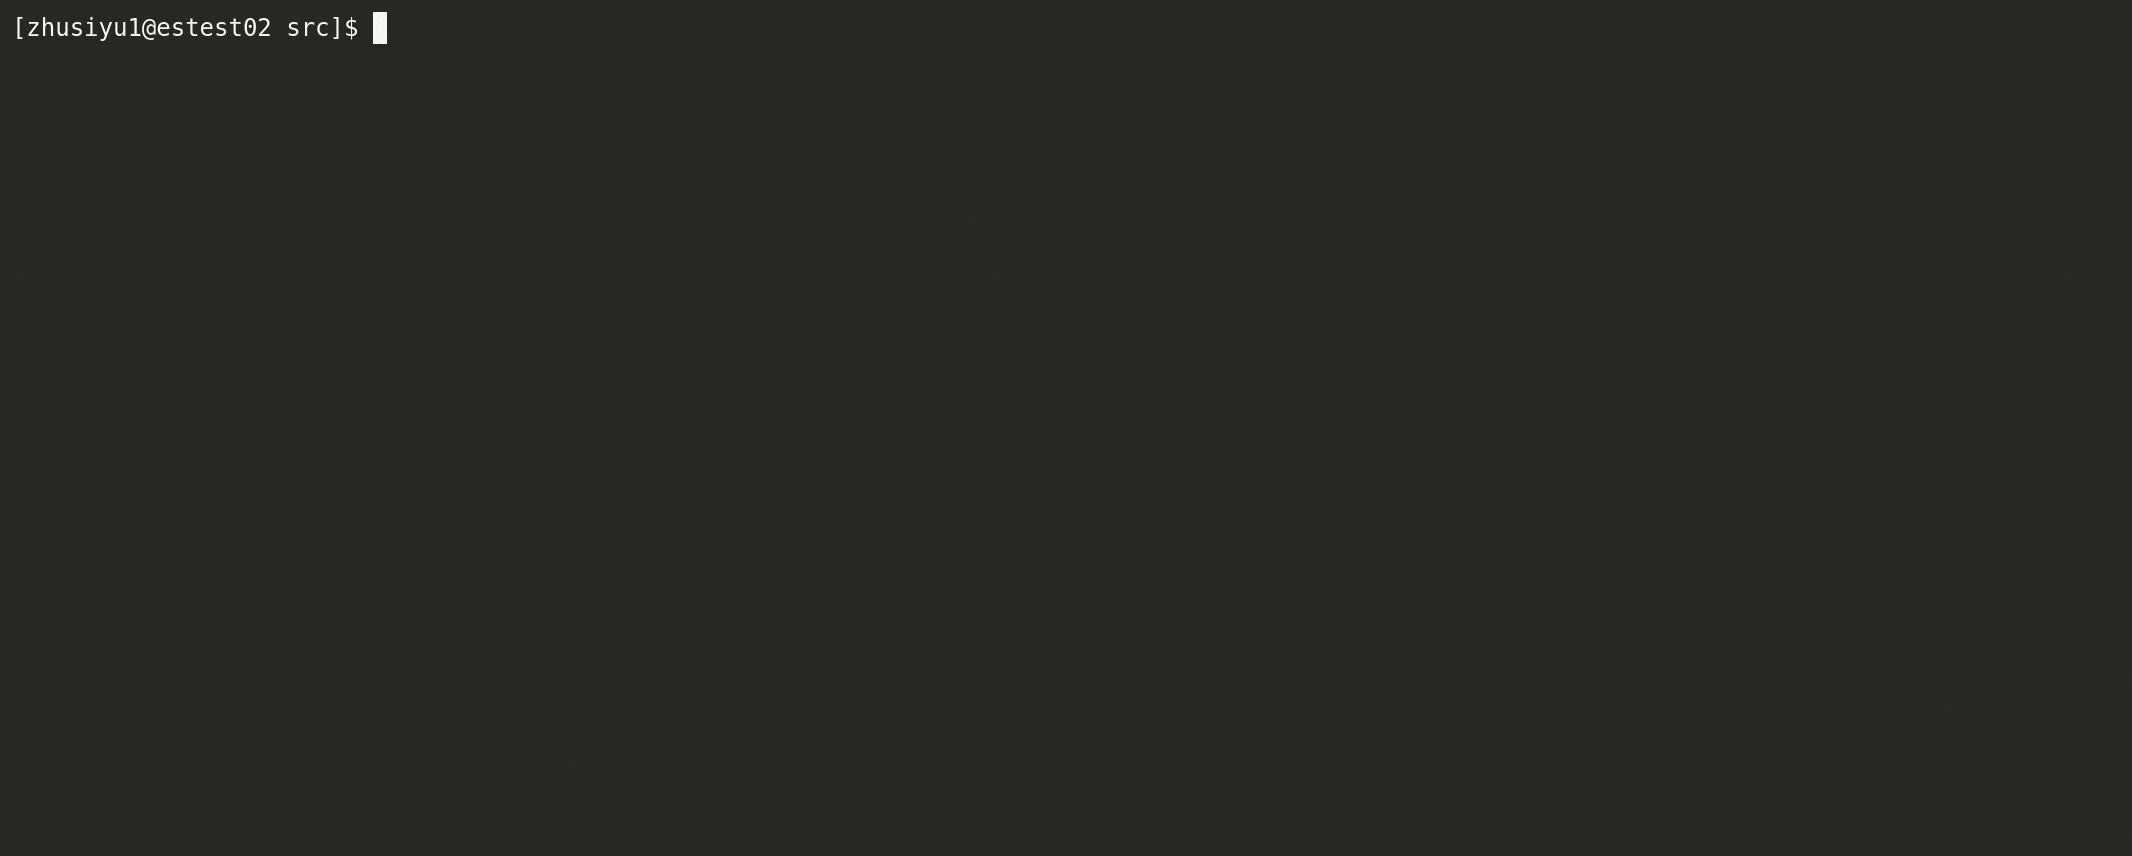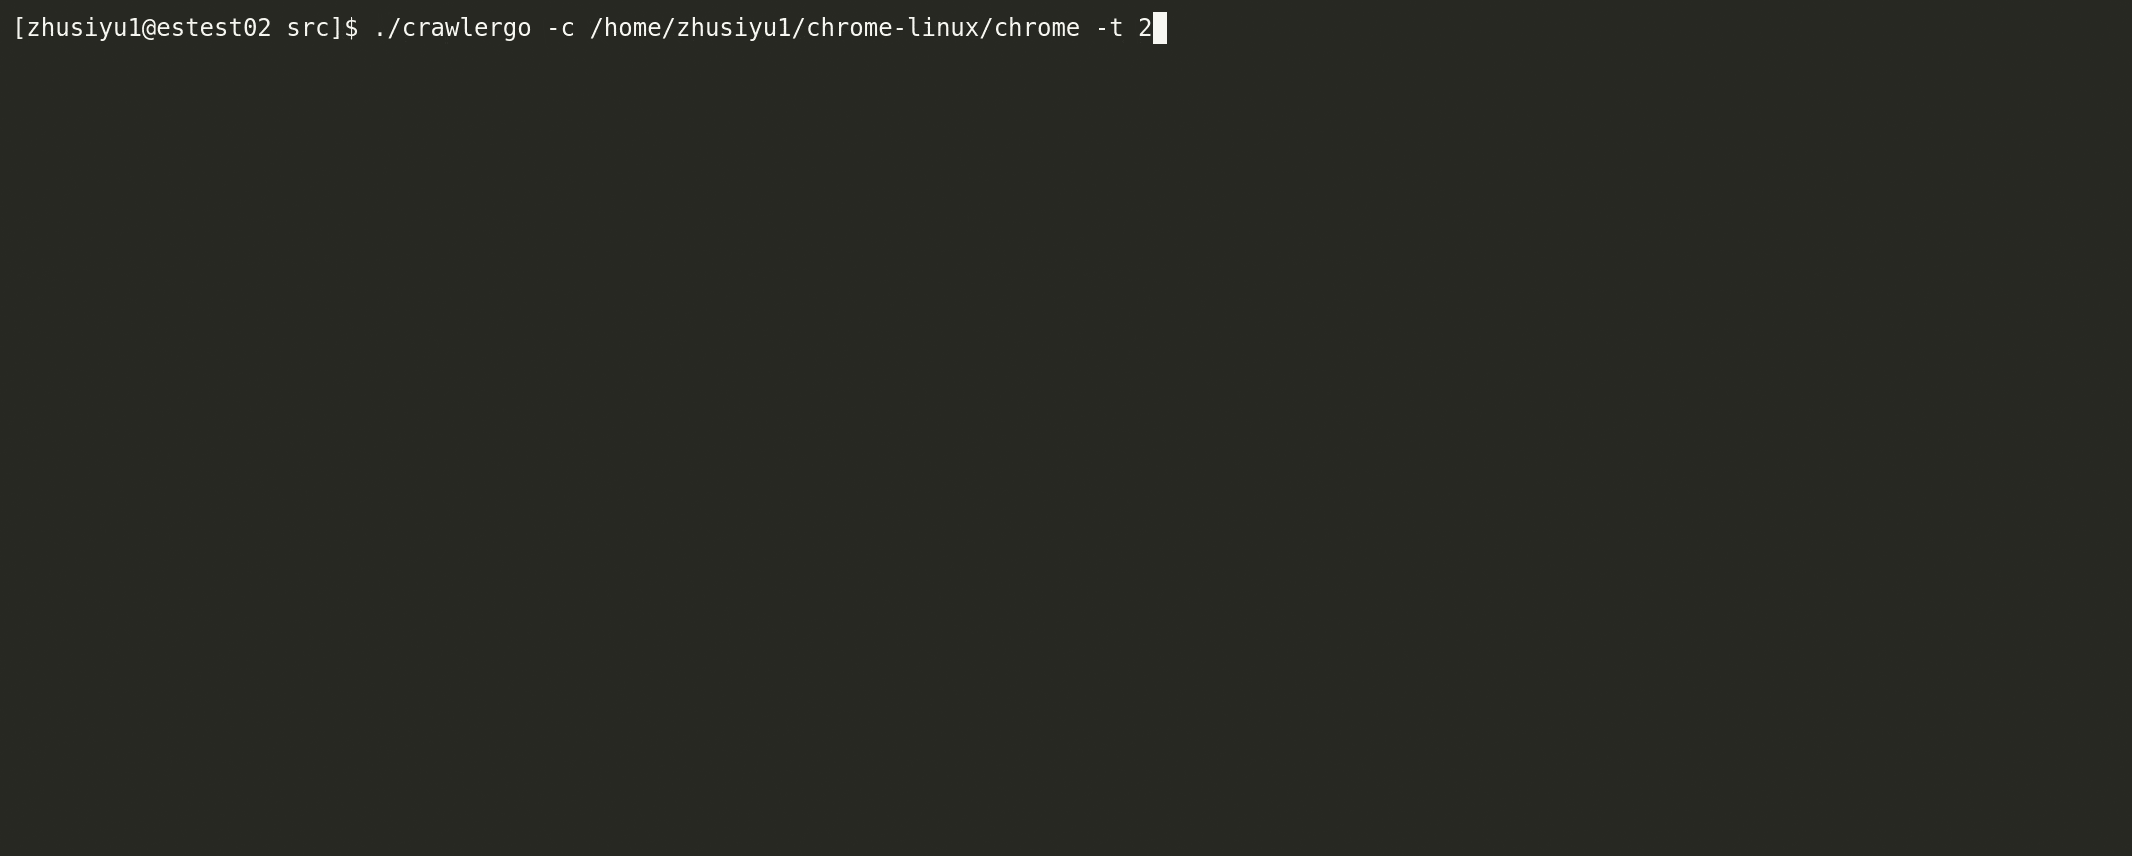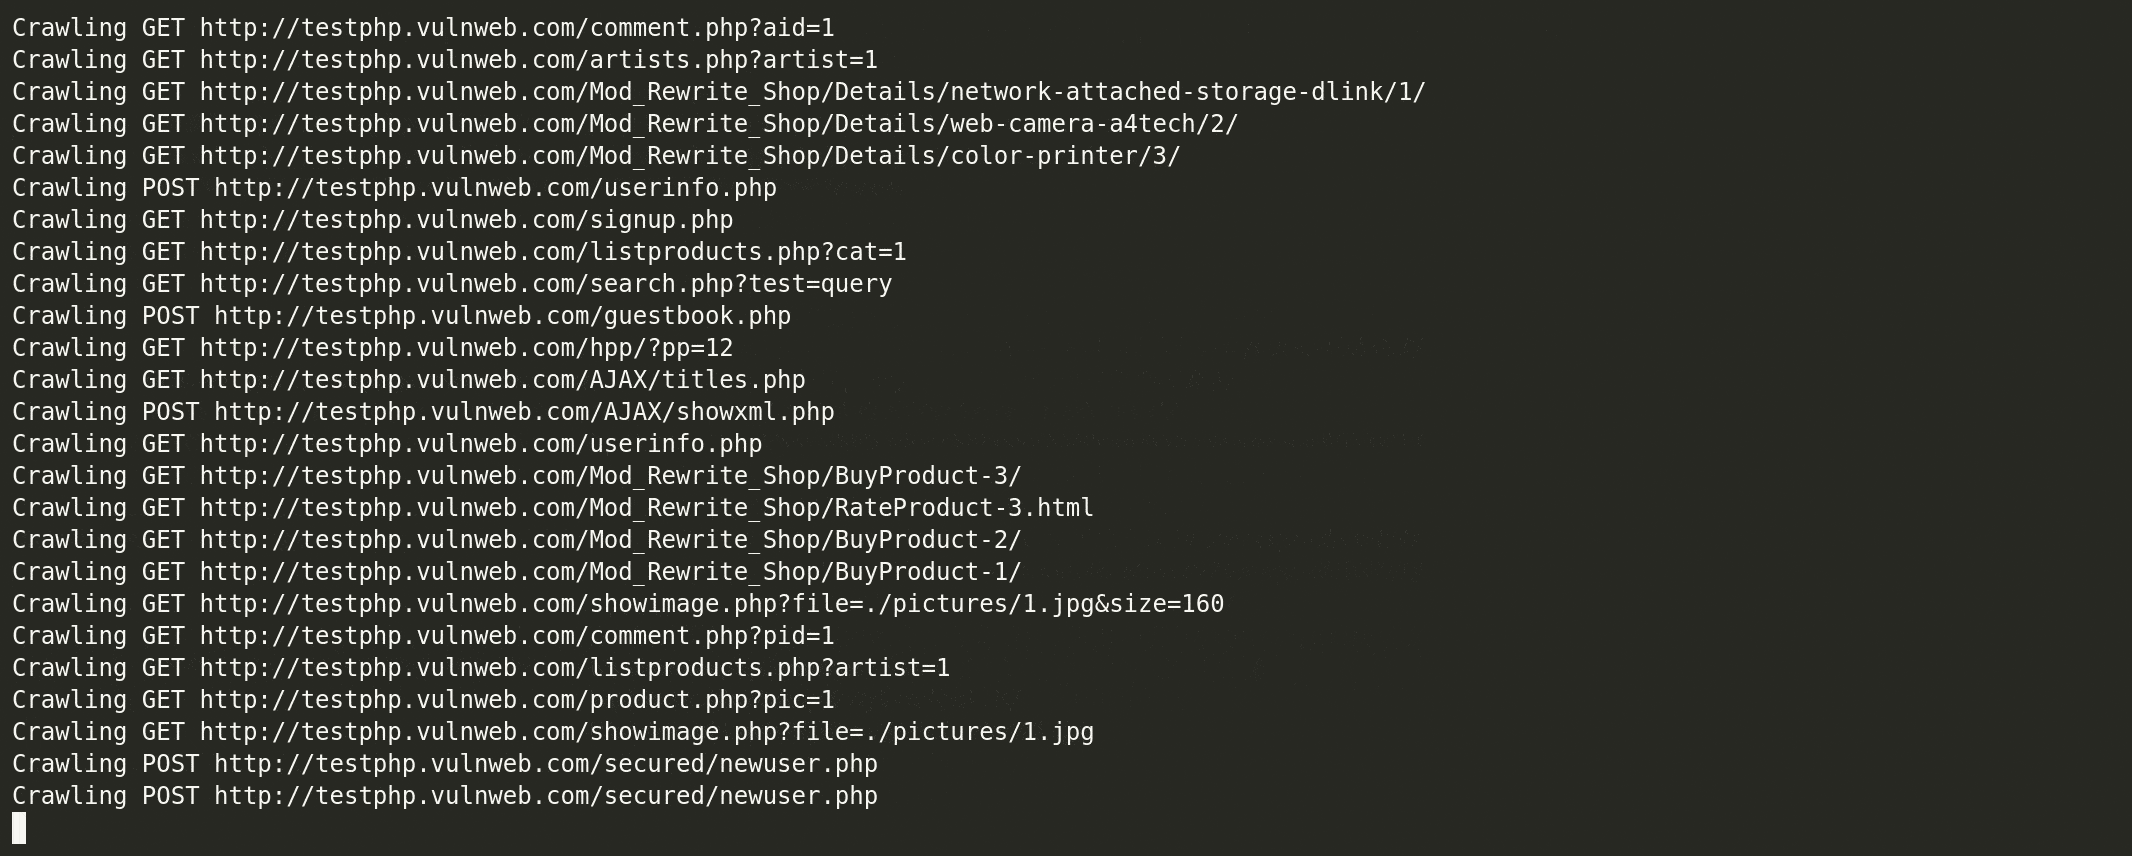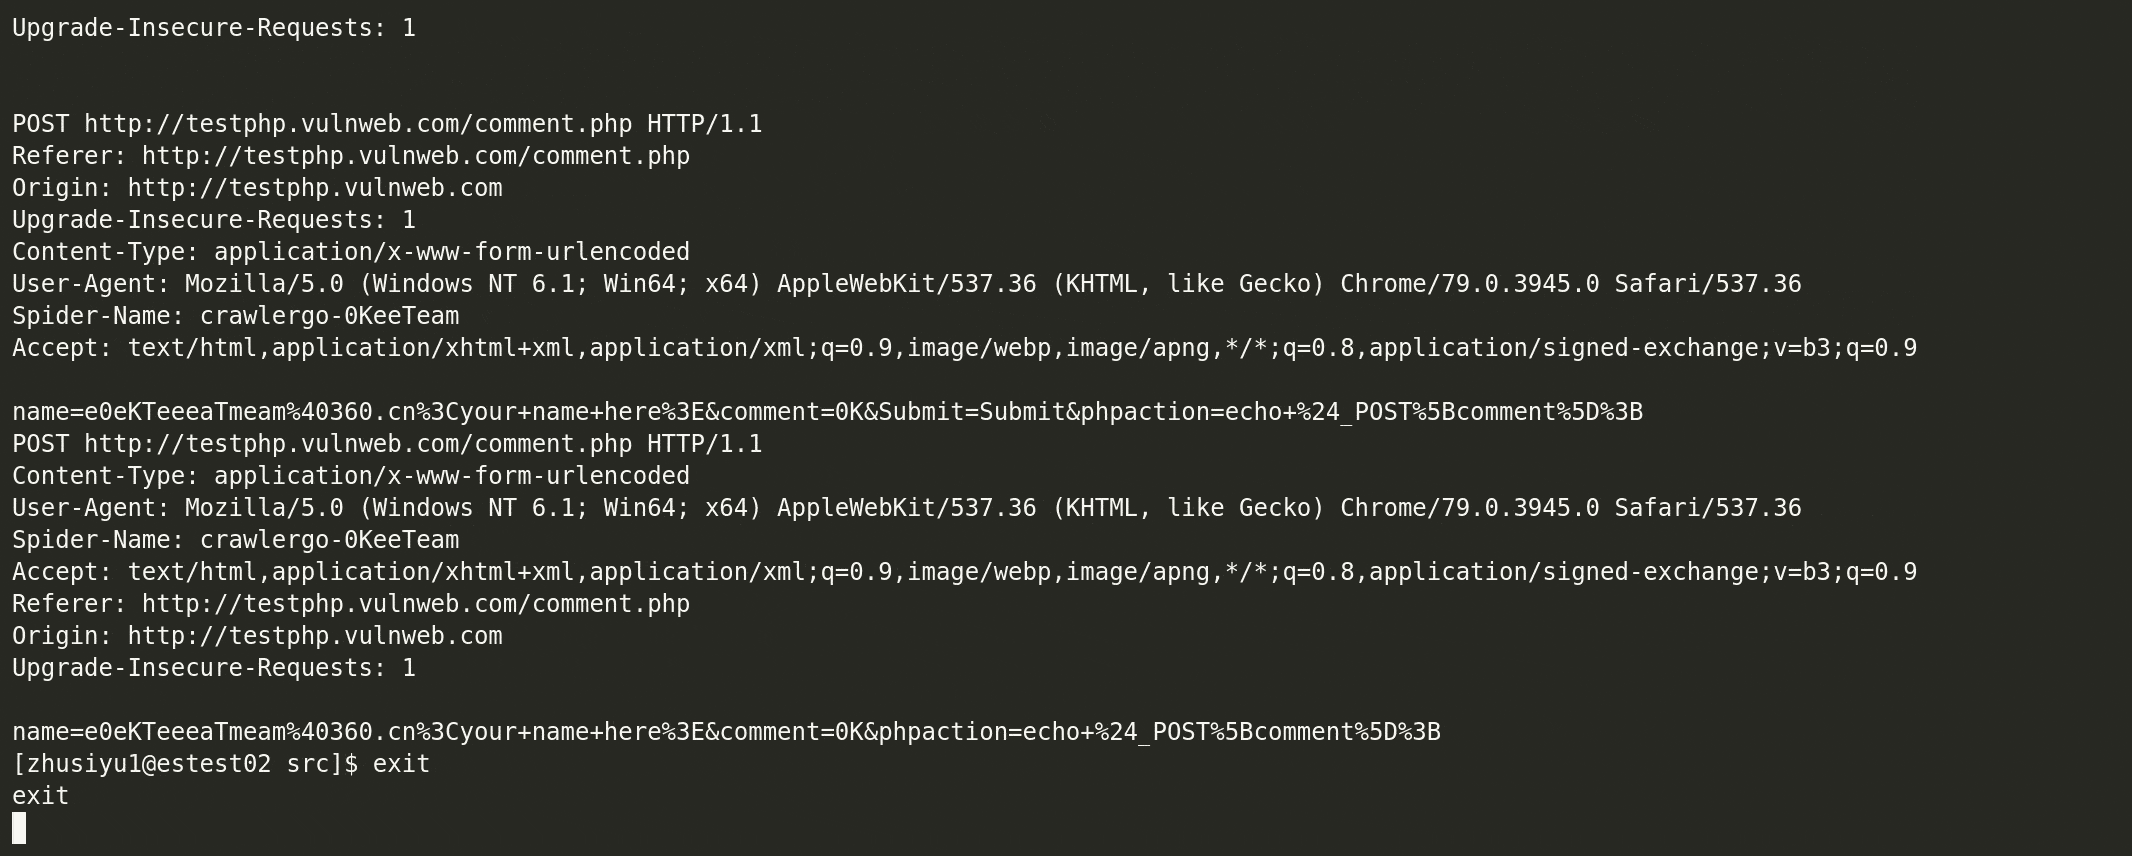 qianlitp/crawlergo
Web脆弱性スキャナ向けの強力なブラウザクローラー
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー








