
 #1
監視制御およびデータ取得(SCADA)および産業制御システム(ICS)のセキュリティを評価および保護するためのツール。
Kitploit おすすめ

 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park スマートパーク管理システム v2.0
 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6 の GOOSE リプレイ処理に影響する CVE-2026-52134 に関する公開技術勧告および再現エビデンス。
 shipcod3/cve-2025-48466
Advantech WISE 4060LAN / IoT Gateway上のドア制御用Modbusパケットインジェクション
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 重大な認証バイパス
 nullbyte8080/cve-2026-36226
CVE-2026-36226の良性の概念実証。Advantech WebAccess/SCADA 8.0-2015.08.16のAdmin Dashboard Create New Project…
 z3usx01/cve-2024-8232
SpiderControl SCADA Webサーバーのファイルアップロード脆弱性
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer 認証済みリモートコード実行。
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
CVE-2021-41579の概念実証エクスプロイト。LAquis SCADA ≤4.3.1.1085の悪意のある.elsプロジェクトファイルを介して、任意のファイル書き込み/読み取りとRCEを可能にします。
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) は、産業用プロトコルの実装とデバイスを対象としたテストフレームワークです。
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
CVE-2023-33831の説明とエクスプロイト - FUXA Webベースのプロセスビジュアライゼーション(SCADA/HMI/ダッシュボード)ソフトウェアに影響を与える
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ハードコードされたFTPユーザー名およびパスワードの脆弱性
 yanissec/cve-2018-7845
CVE-2018-7845
 eyodav/cve-2025-54962
認証済みユーザーは、OpenPLC Runtime のプロフィール画像として任意のファイル(例: .html、.svg)をアップロードできます。これらのファイルは認証なしで一般公開されるため、保存型XSSや悪意のあるコンテンツの配信が可能になります。
 yanissec/cve-2018-7848
CVE-2018-7848
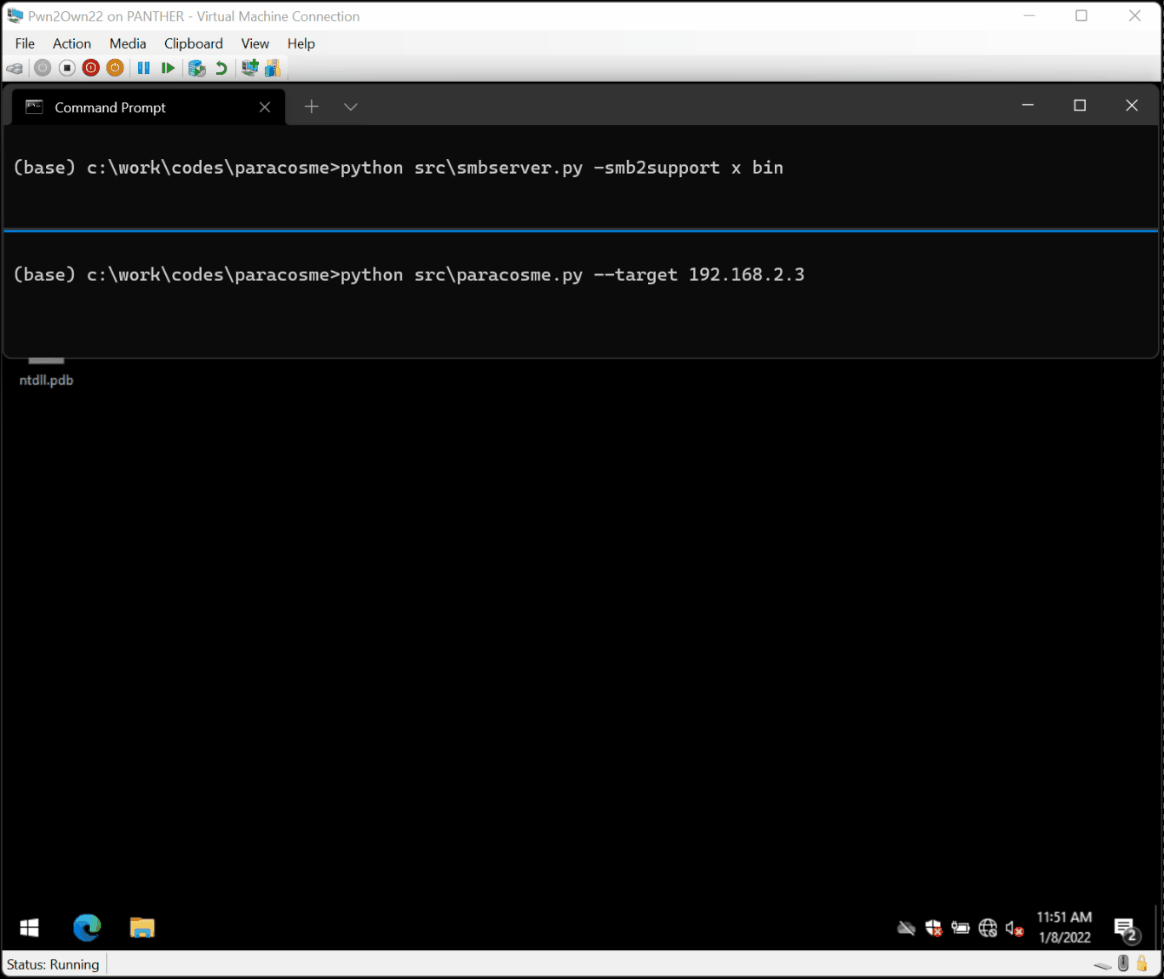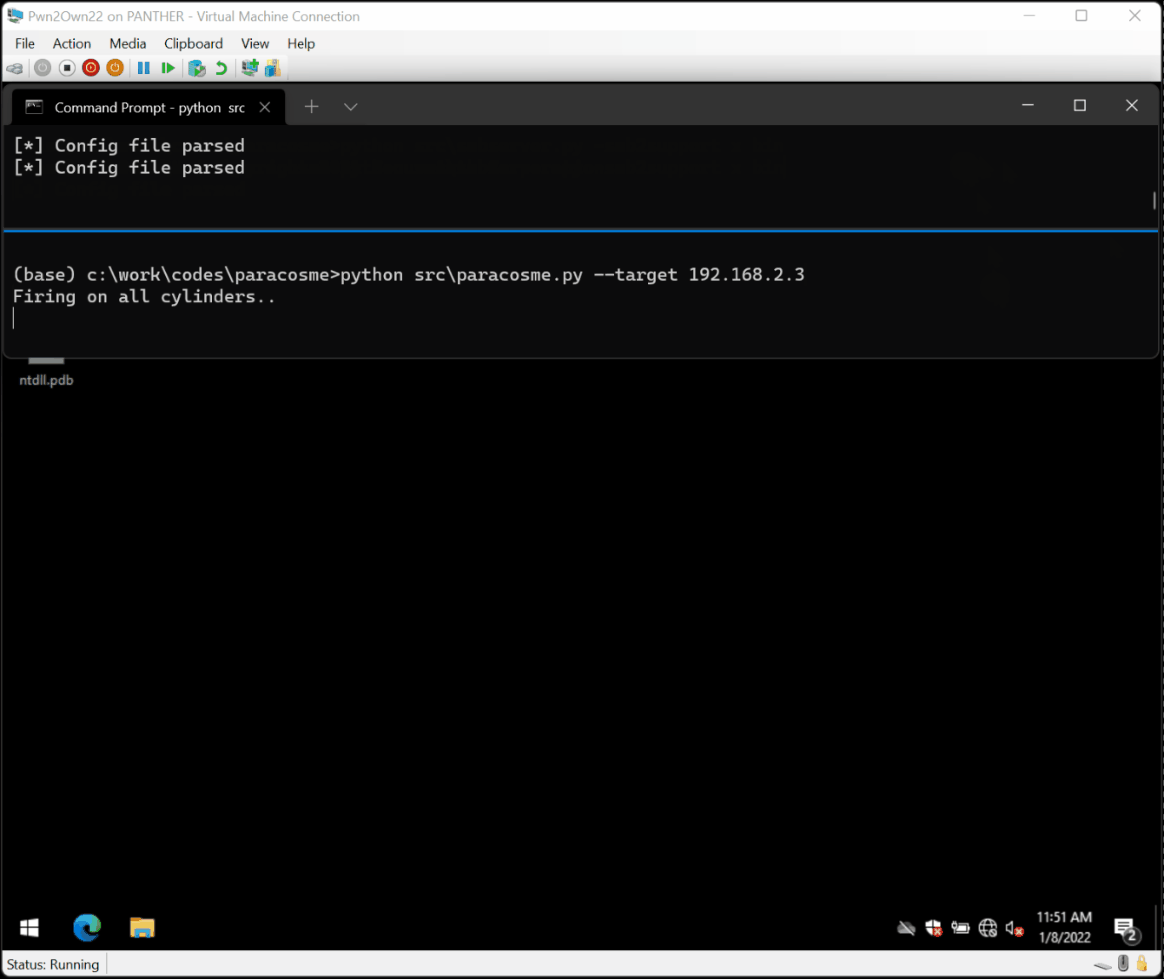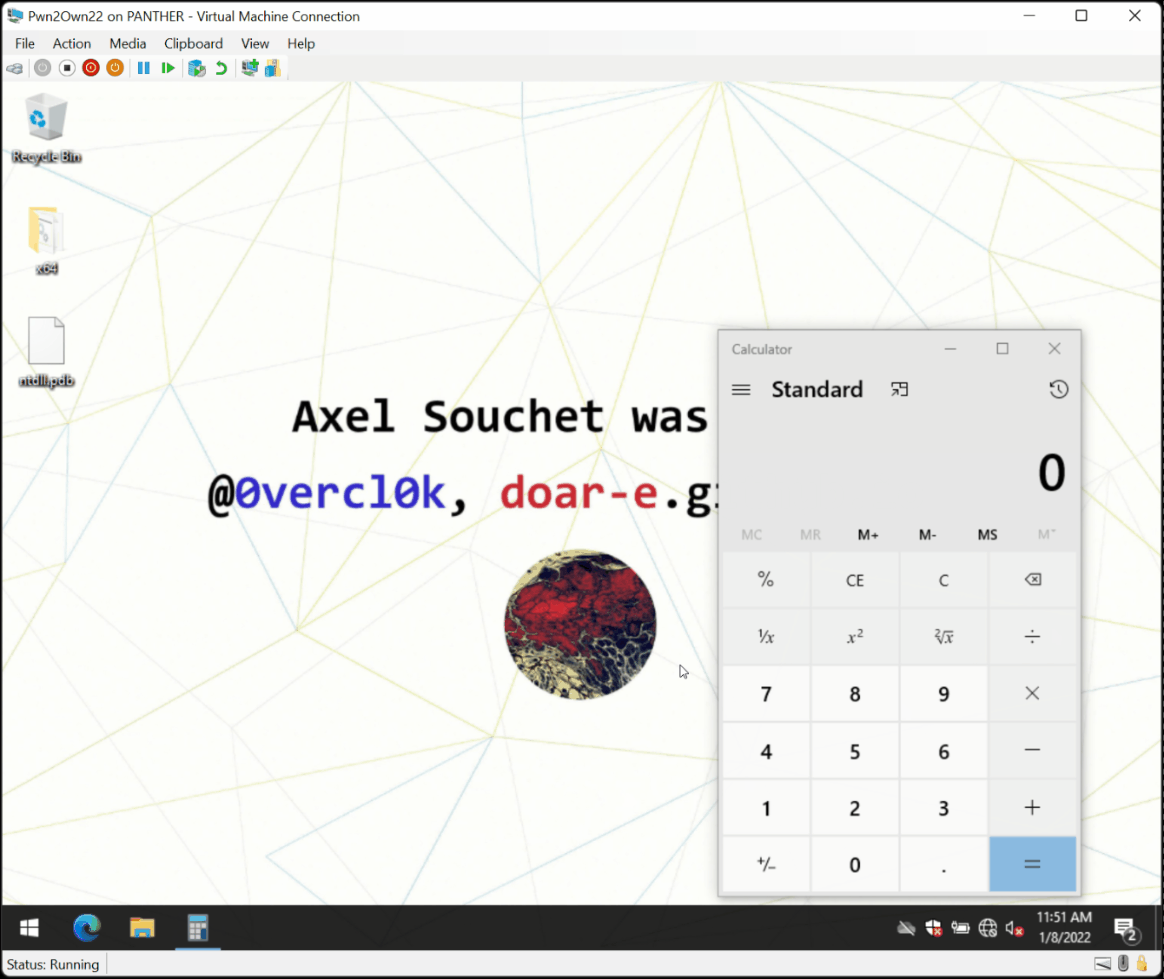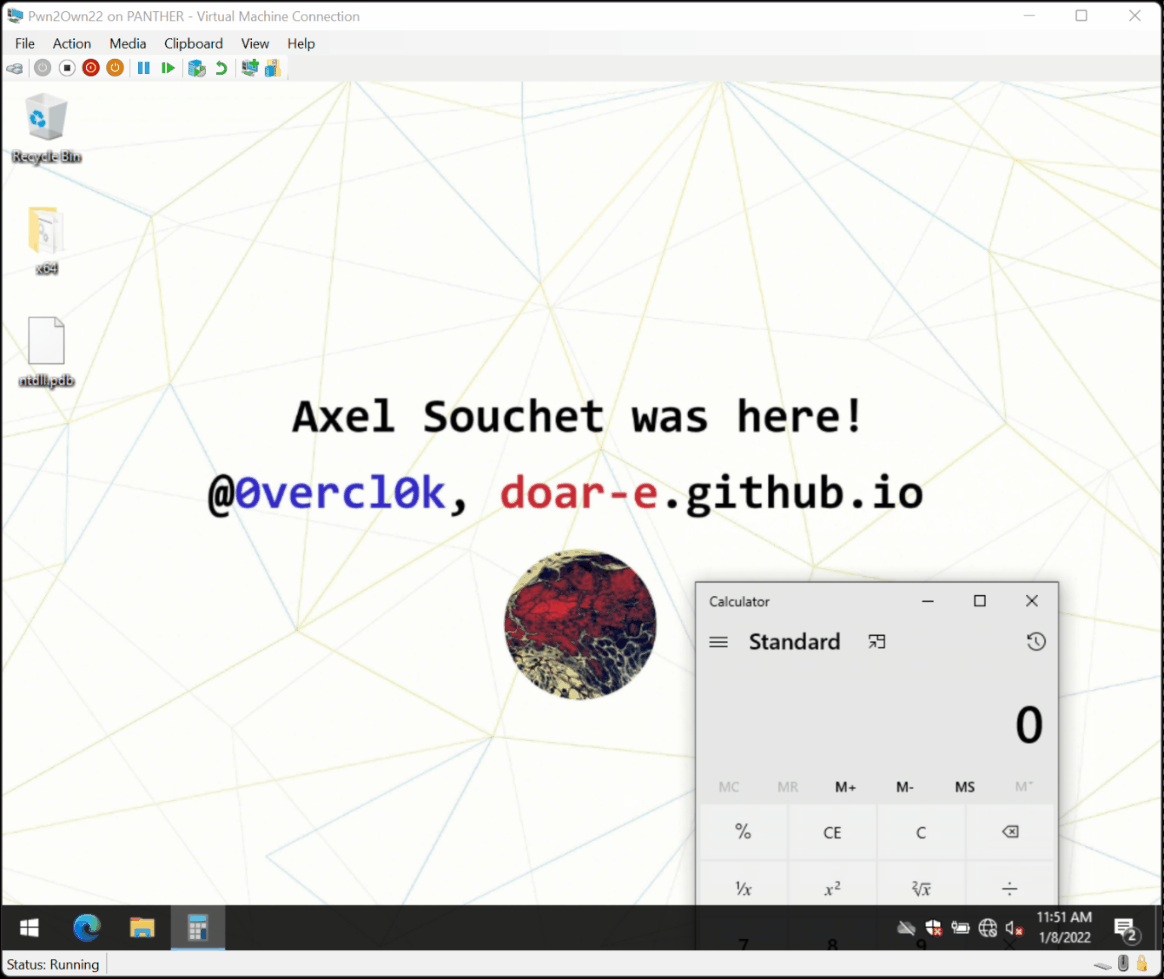 0vercl0k/paracosme
Paracosmeは、Pwn2Own Miami 2022コンテストのステージ上で実証に成功した、ICONICS Genesis64を侵害するゼロクリックのリモートメモリ破壊エクスプロイトです。
 finngineering/apxutil
シュナイダーエレクトリックPLCのアーカイブファイルを操作するツール
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828の概念実証(PoC)エクスプロイト。JSPファイルのアップロードを介して、ScadaBR SCADAシステム上で認証済みリモートコード実行(RCE)を可能にします。リバースシェルペイロードを使用して、WindowsおよびLinuxターゲットに対応します。
 seifallahhomrani1/cve-2023-0861-poc
NetModuleルーターにおけるコマンドインジェクションの脆弱性(CVE-2023-0861)の分析と再現








