
 #1
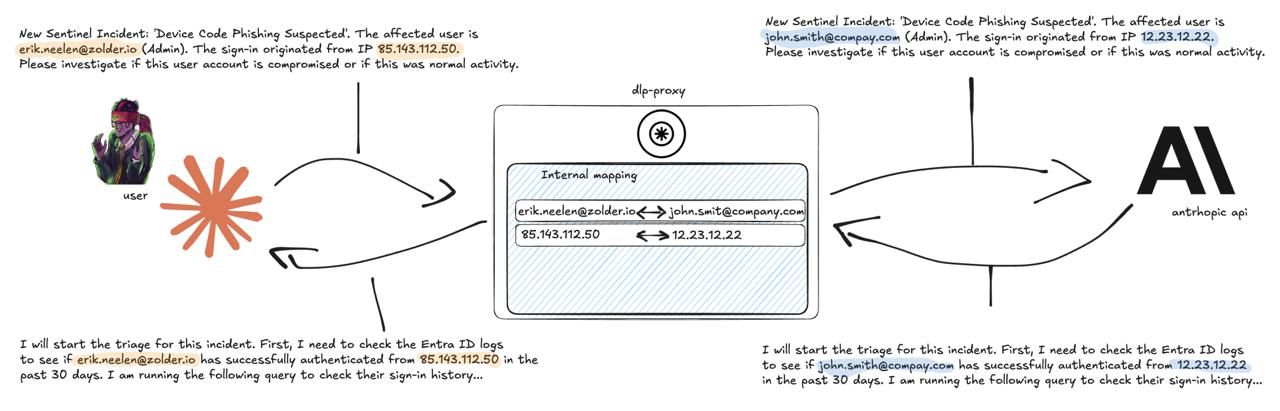
 zolderio/token-proxy
LLM APIトラフィック向けの透過的なPII編集プロキシ。アプリケーションとLLMプロバイダ(現在はAnthropic)の間に位置し、機密データを送信時に仮名化し、受信時に復元します。FastAPI + httpxで構築されています。
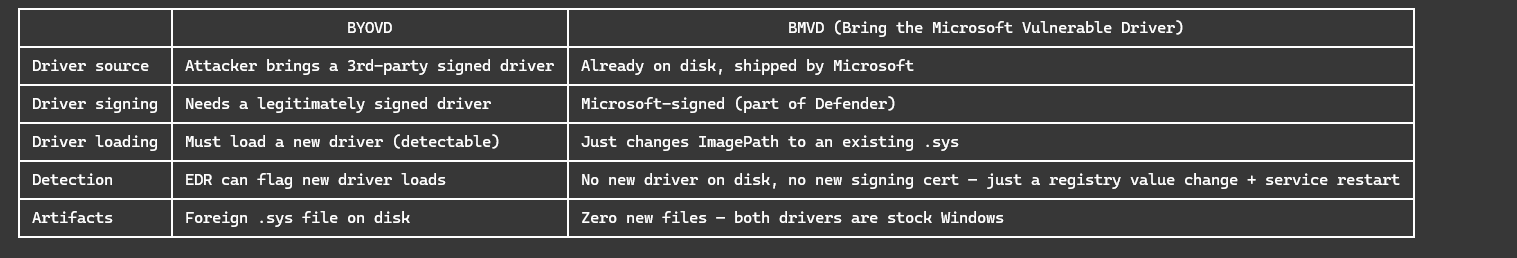 andreisss/ksldump
KslDump — なぜ自分のナイフを持ち込むのか?Defenderがすでにキッチンに一つ置いてあるのに。
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names コマンドインジェクションのPoC
 wojtekchwala/cve-2025-66849
Ghost CMS 権限昇格 PoC
 gmh5225/dsark64
WHQL署名済みのDsArk64.sysドライバを悪用し、暗号化されたIOCTLとプロセスホローイングを通じてリング0でのプロセス終了とカーネル読み書きを行うBYOVDの概念実証。
 popyue/cve-2025-8110
Gogs シンボリックリンクトラバーサル → RCE
 abdullahmaqbool22/explosive-as-hell-mcs-qualifer-web-500
[First-Blood-XO] React Server Component エンドポイントは CVE-2025-55182 (RCE) に対して脆弱 → SUIDバイナリを列挙 → /usr/bin/perl に SUID が設定されていた → Perl の POSIX setuid(0)…
 bridgeralderson/cve-2025-81110-poc
GogsのPutContents APIにおける不適切なシンボリックリンク処理により、ローカルでのコード実行が可能になります。
 anylnk/ksldbyovdark
KSLDアンチルートキットドライバの脆弱性(IOCTL 0x222044)を悪用し、PPL保護をバイパスして機密プロセスメモリにアクセスすることで、Windowsシステム上でのローカル権限昇格を可能にします。
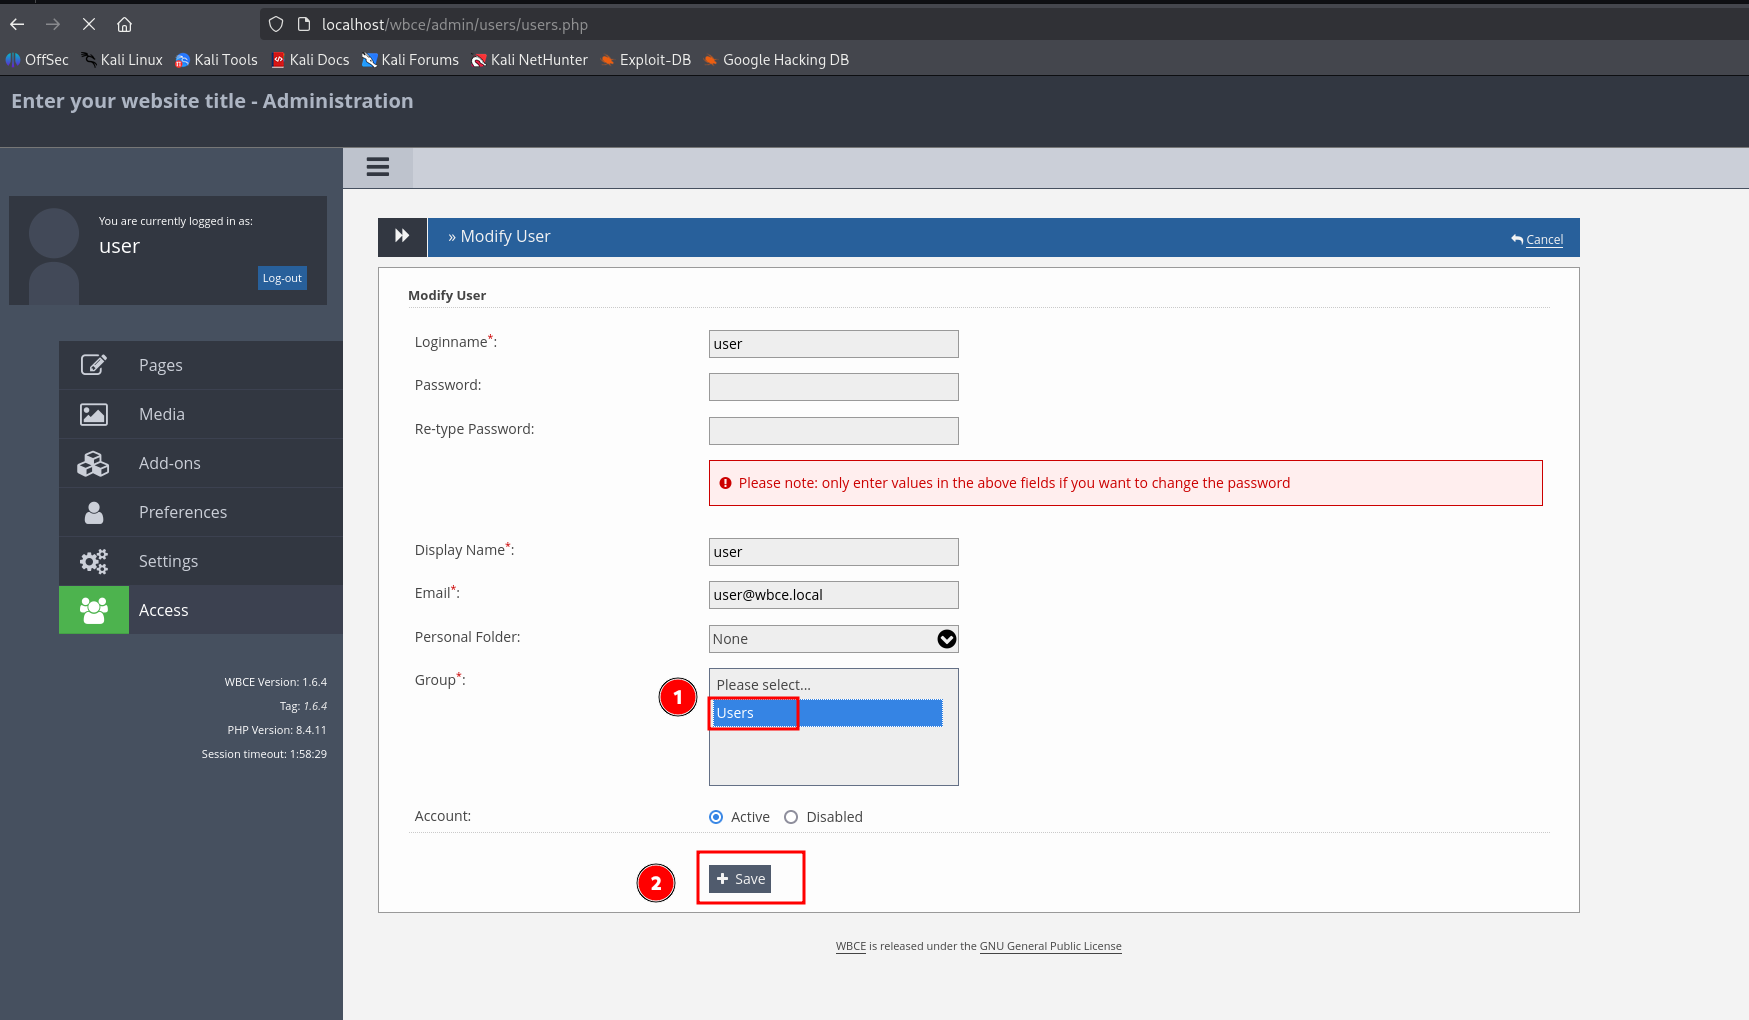 lukasz-rybak/cve-2025-65094
CVE-2025-65094の概念実証:WBCE CMSのIDORによる権限昇格。グループID操作による管理者アクセス取得を示し、詳細な分析と是正ガイダンスを提供。
 0xmoga/cve-2023-4911-lab
DockerベースのCVE-2023-4911ラボ。glibc ld.soのバッファオーバーフローを分析し、GDBデバッグによるローカル権限昇格エクスプロイトを開発します。
 hardenedlinux/userland-exec
攻撃ベクター技術として使用されるユーザーランドexec PoC
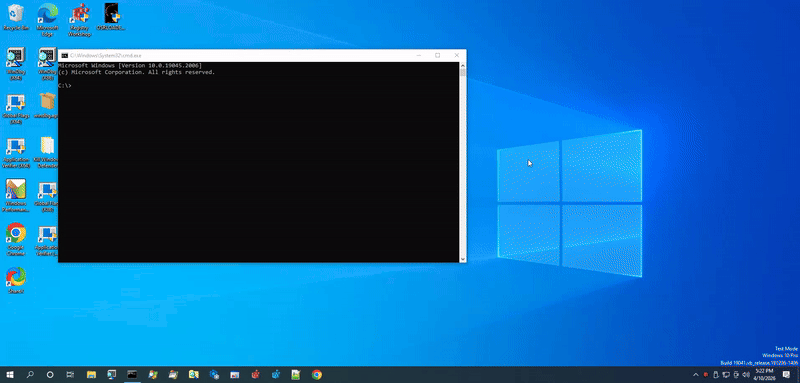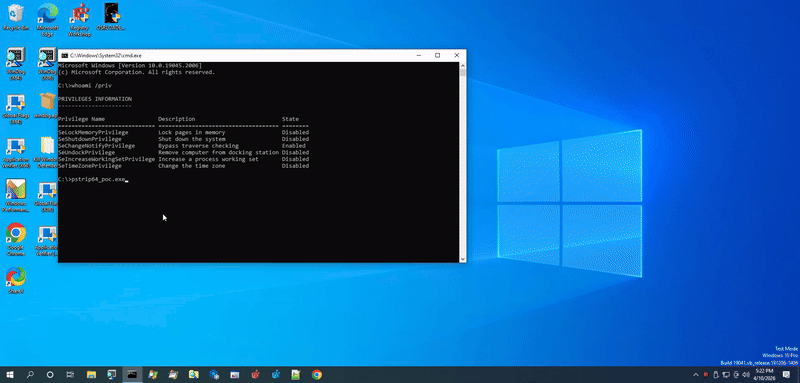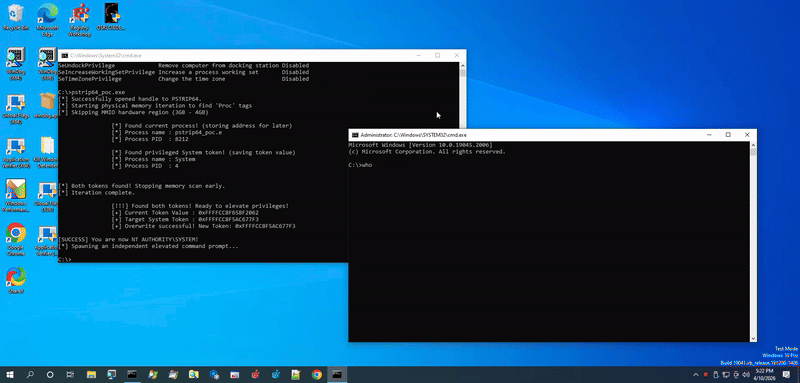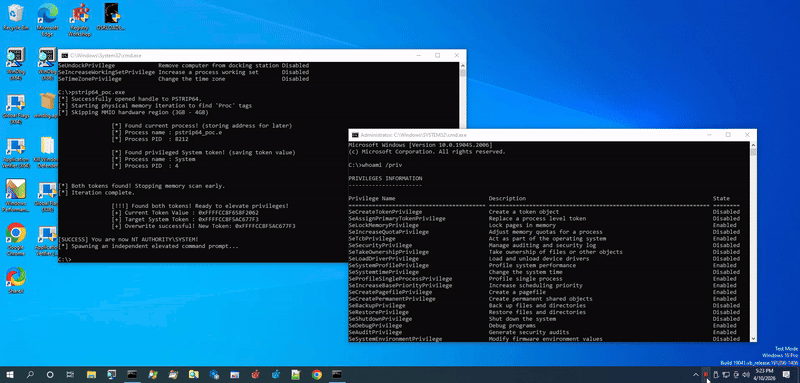 athenasec16/cve-2026-29923
CVE-2026-29923 の概念実証エクスプロイト。pstrip64.sys における BYOVD 特権昇格。IOCTL を介した物理メモリの読み取り/書き込みを実証し、SYSTEM トークンを奪取して昇格したシェルを起動します。
 rasta-mouse/crystal-loaders
Cobalt Strikeでの使用を目的とした、Crystal Palace PICローダーの小規模なコレクション。
 kaleth4/cve-2025-14018
CVE-2025-14018 の概念実証エクスプロイト。NetBT e-Fatura における引用符なしサービスパスを介したローカル特権昇格の脆弱性であり、LocalSystem として任意のコード実行を可能にします。
 drkim-dev/cve-2026-30862
Appsmith Table Widgetにおける保存型XSSを実証するProof-of-conceptで、XSS-to-CSRF攻撃による垂直権限昇格と完全な管理者乗っ取りに至ることを示します。
 shndnth/cve-2022-30190
教育目的のCVE-2022-30190(Follina)脆弱性の概念実証。









