#1

 simoesctt/ctt-vsyslog-vortex-cve-2023-6246
CVE-2023-6246 glibc __vsyslog_internal() のヒープバッファオーバーフロー悪用。収束時間理論(α = 0.0302011)を用い、33層の時間的ヒープスプレー+位相ロックトリガーで信頼性の高いローカル特権昇格を実現する。
 alaeddine03/cve-2023-32749-poc
Pydio Cells 4.1.2 以前に影響する CVE-2023-32749 のエクスプロイト
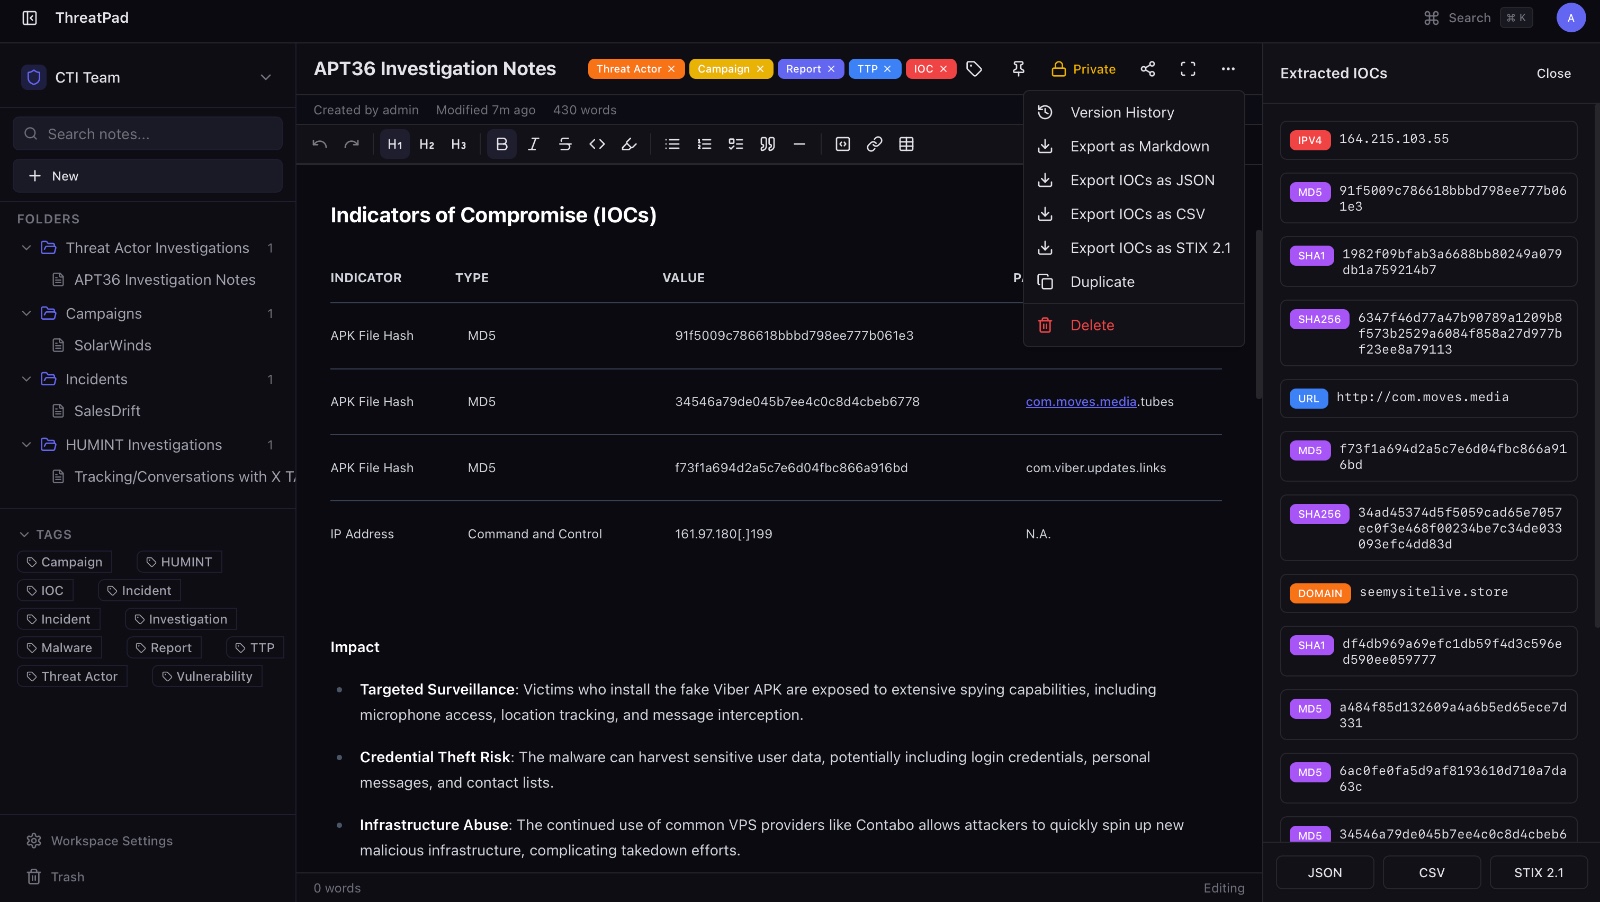 bhavikmalhotra/threatpad
オープンソースの共同ノート作成プラットフォームで、サイバーセキュリティおよびCTIチーム向け。IOC自動抽出、STIX 2.1エクスポート、リアルタイム編集、RBAC、バージョン履歴、監査ログ。Dockerでセルフホスト。
 mranonymous234/sandbox-escape-ios-18.0-26.0
これはCVE-2025-43407をエクスプロイトとして使用しており、まだテスト中で動作は保証されていません。
 mistyfir/cve-2024-21338-exploit
CVE-2024-21338 の概念実証エクスプロイト。Lazarus group が 0day として使用した Windows AppLocker ドライバー (appid.sys) の権限昇格の脆弱性です。巧妙に細工された IOCTL 要求と PreviousMode…
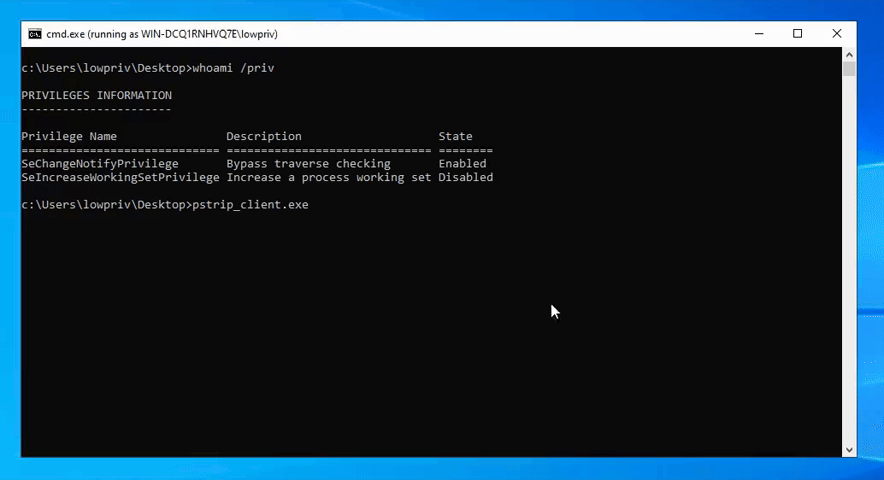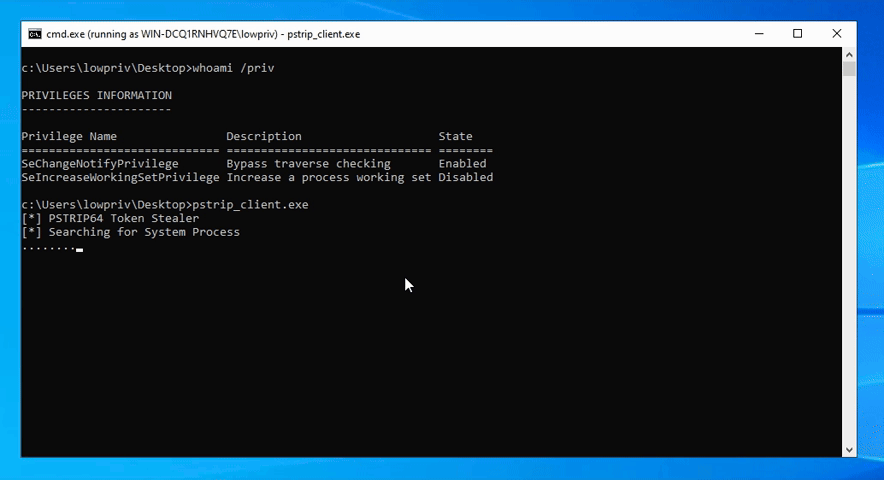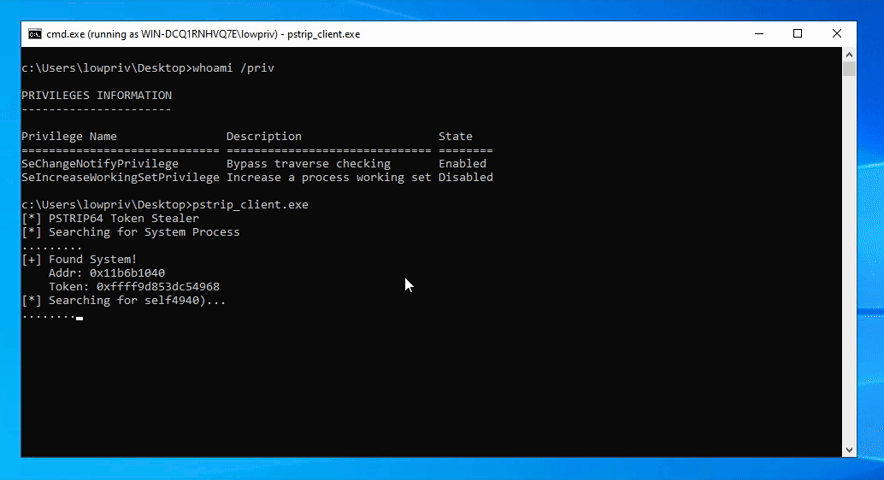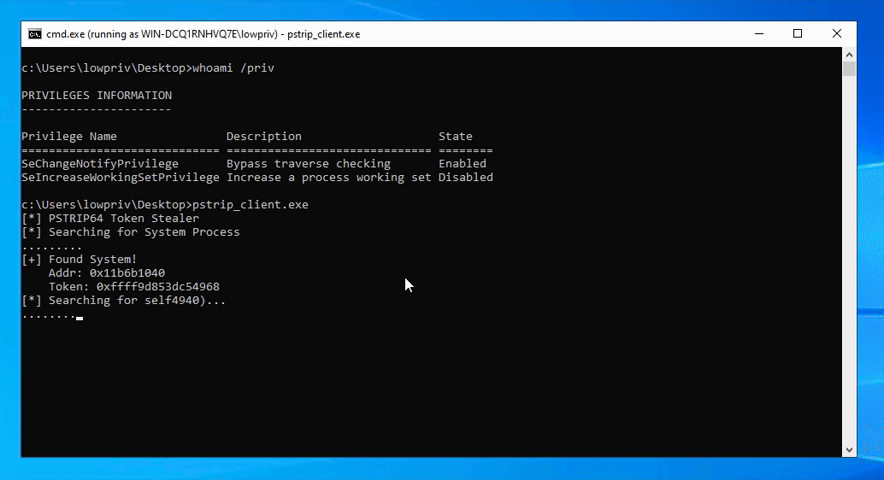 smarttfoxx/cve-2026-29923
pstrip64.sys カーネルドライバーは、低特権ユーザーが物理メモリの任意の範囲を自身の仮想アドレス空間にマッピングできるようにする IOCTL を公開しています。このプリミティブにより、システムの物理 RAM…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413のケーススタディです。TryHackMeのMoniker Link (CVE-2024-21413) のルームをパラメータとして使用しています。exploitにはclaude codeで編集を加えました。
 jricramc/aigate
AI Prompt Secret Scanner: AI APIに到達する前にシークレットをブロックするローカルプロキシとClaude Codeフック
 z3usx01/cve-2023-2640-3262-poc
UbuntuにおけるOverlayFSベースのローカル特権昇格脆弱性を実証するPOCエクスプロイト (CVE-2023-2640 & CVE-2023-3262)
 vettrivel007/cve-2024-49138
CVE-2024-49138の概念実証エクスプロイト。Windowsカーネルモードドライバー(win32k.sys)におけるローカル権限昇格の脆弱性を実証するものです。
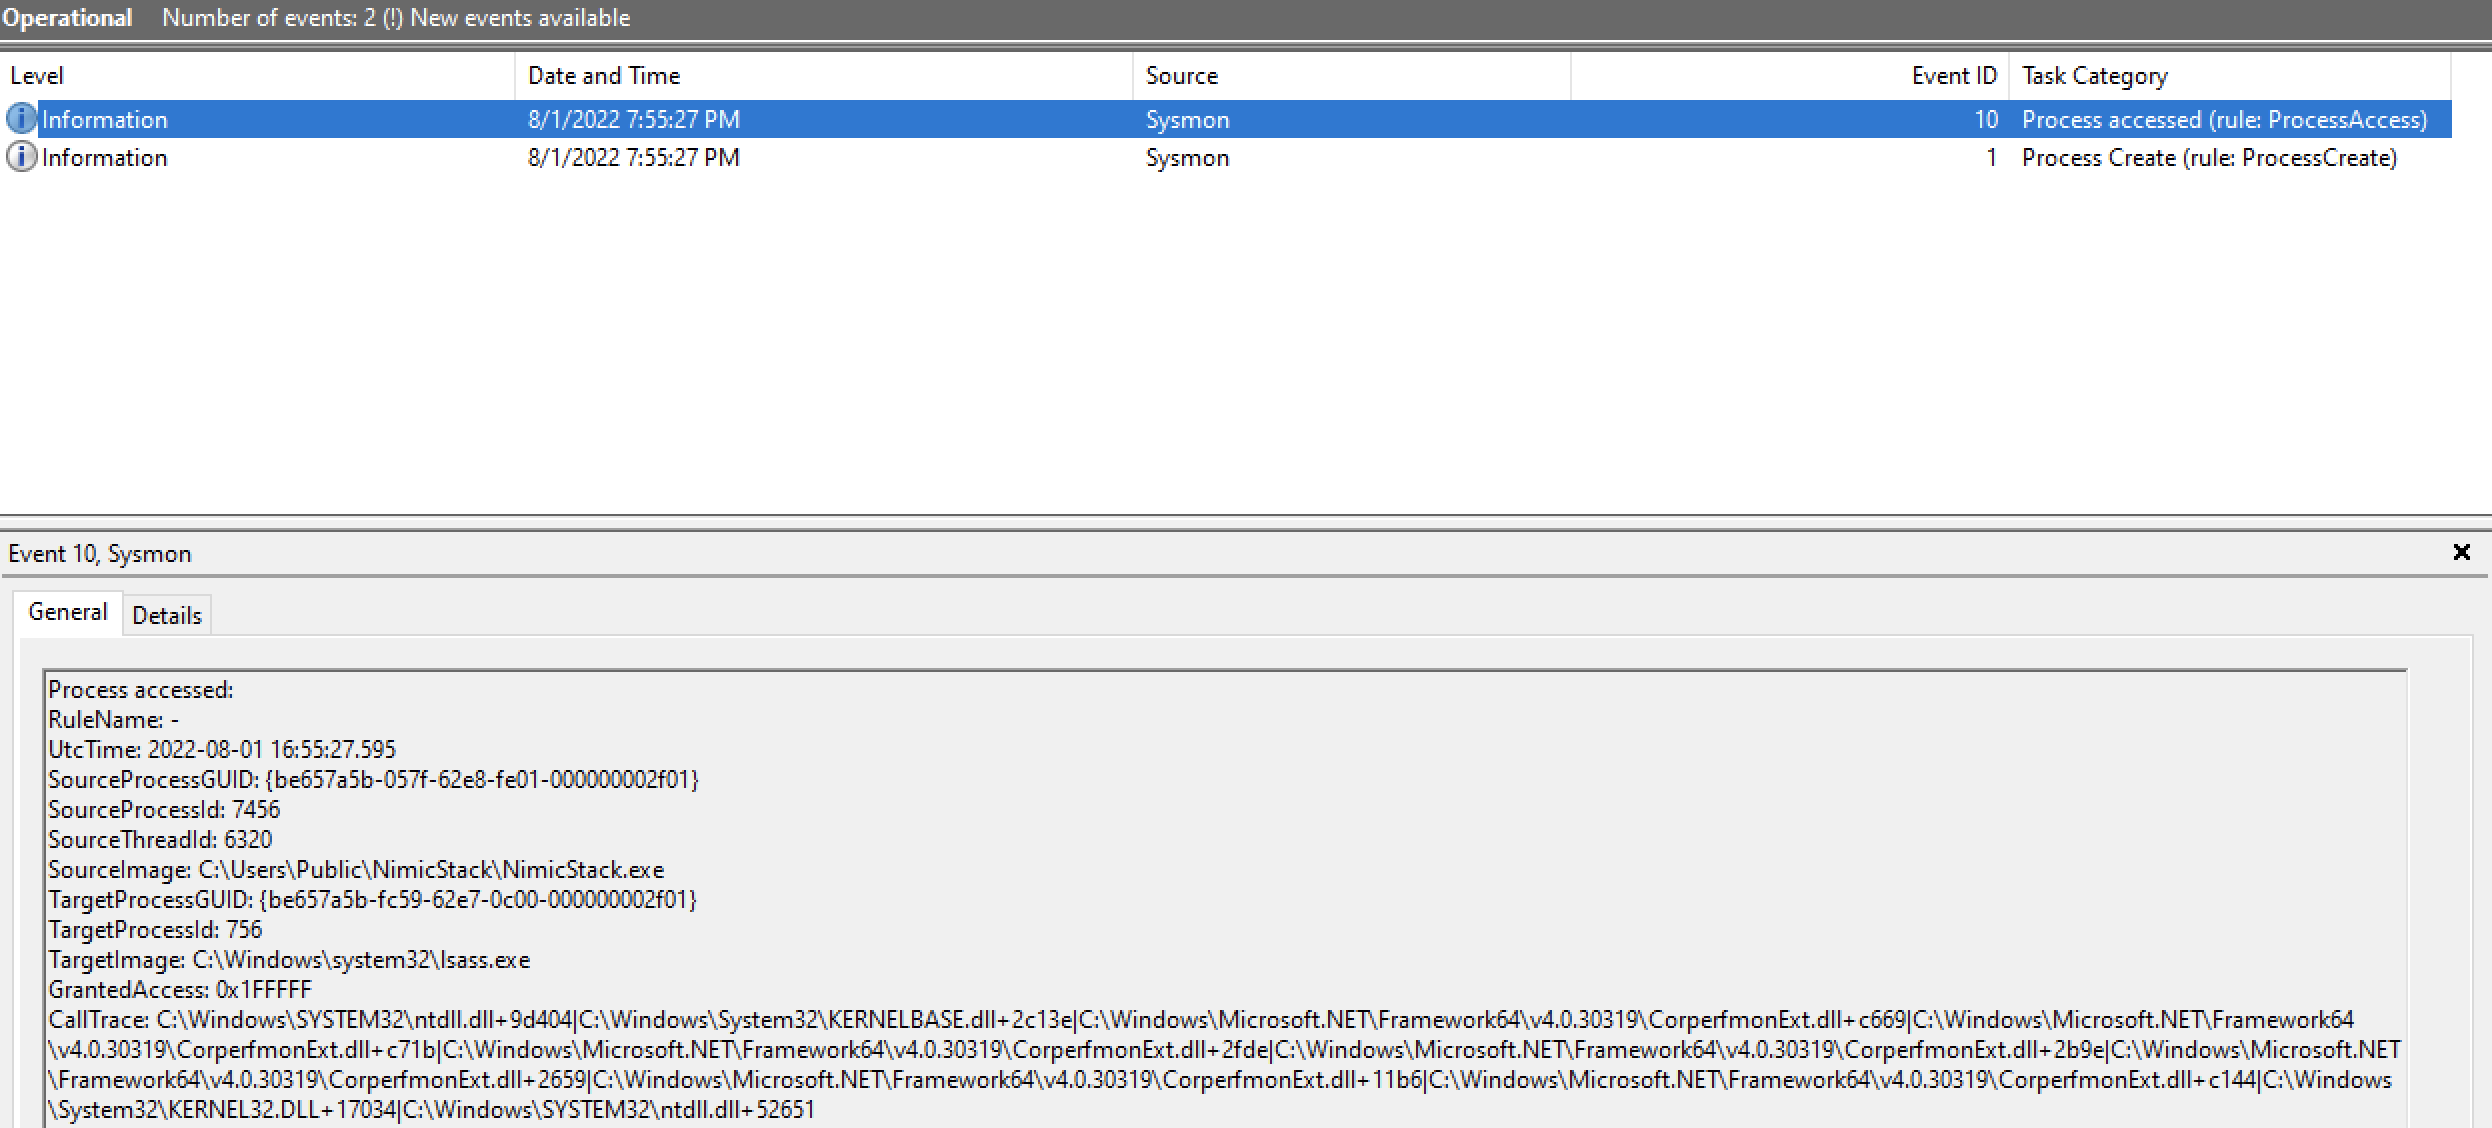 frkngksl/nimicstack
NimicStackは、正当なプログラムを模倣するためのCall Stack Spoofing技術の純粋なNim実装です。
 frkngksl/silentnimvest
sud0RuのSAM/SECURITYハイブ方式による資格情報ダンピング(別名 SilentHarvest)のNim実装
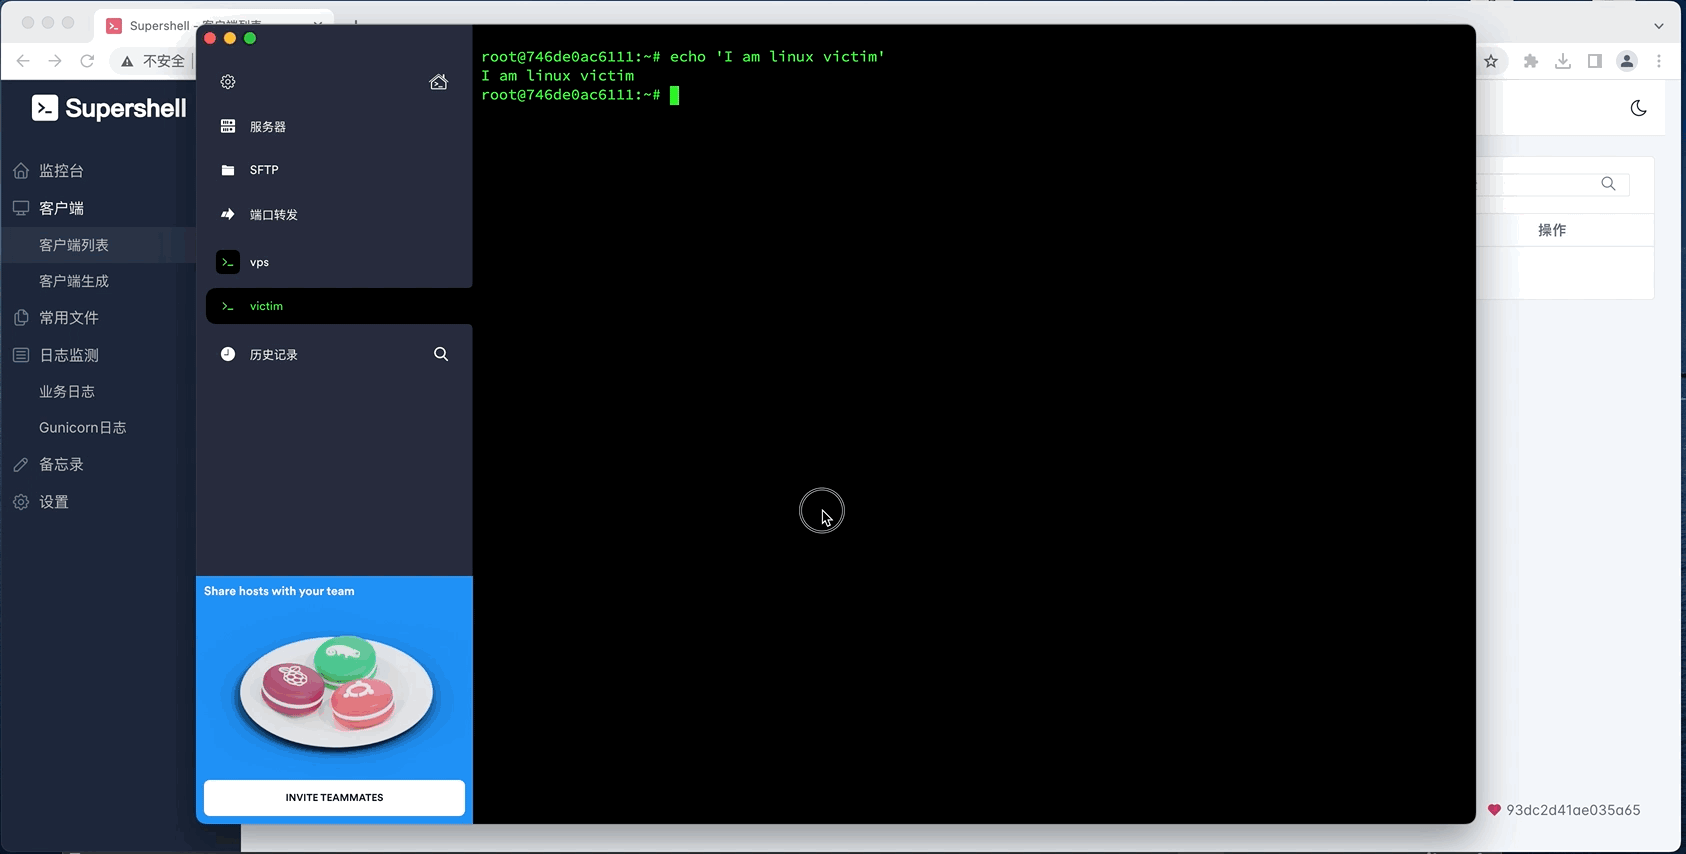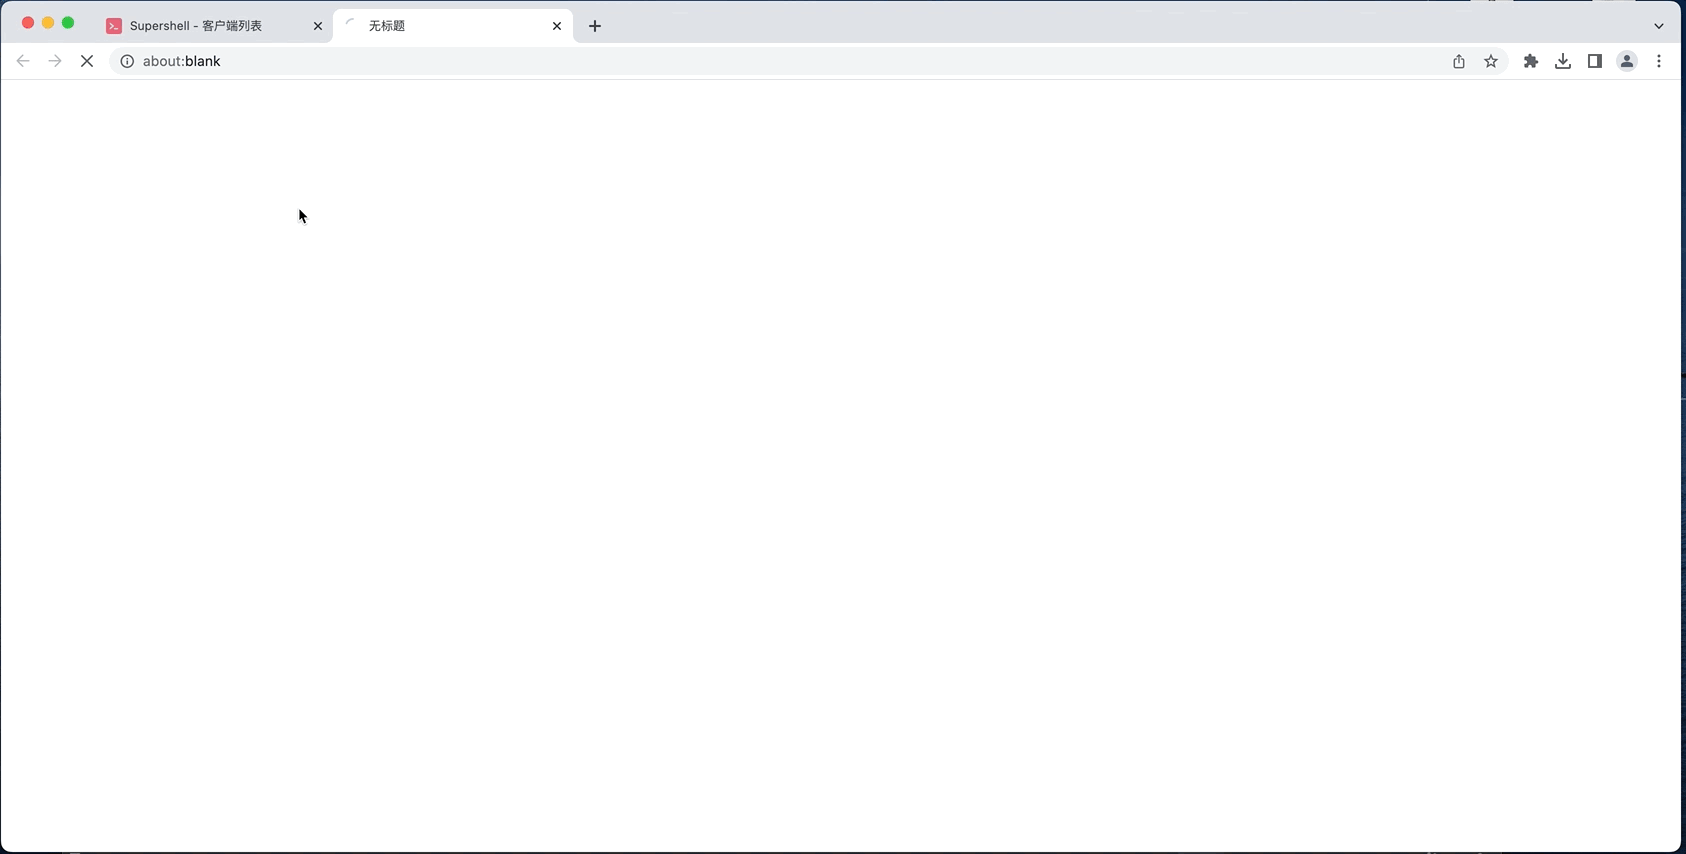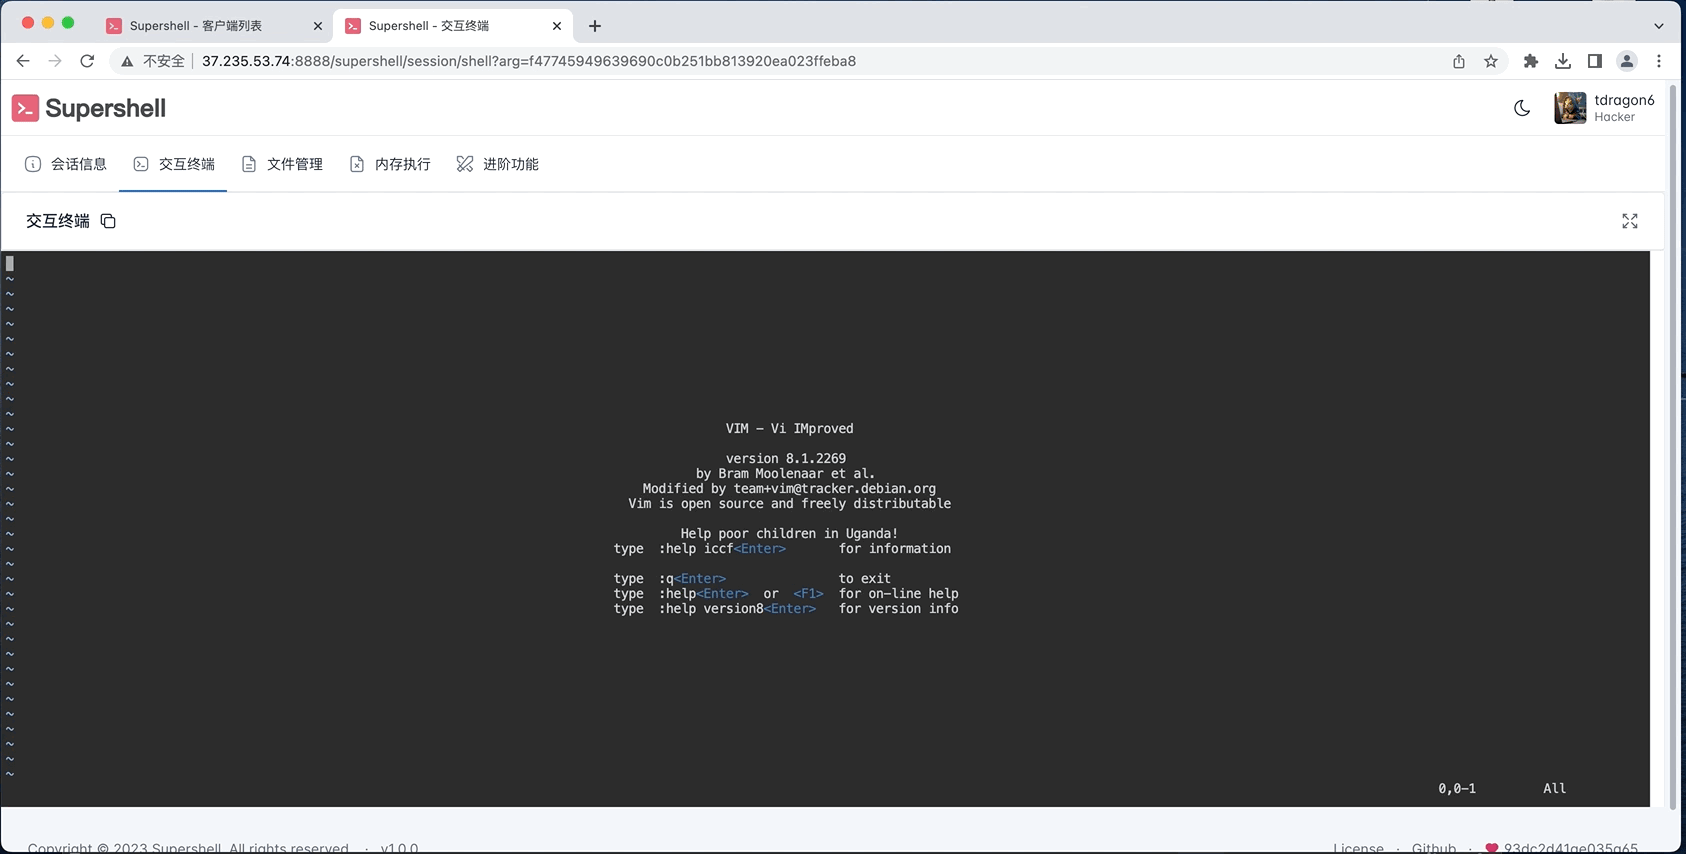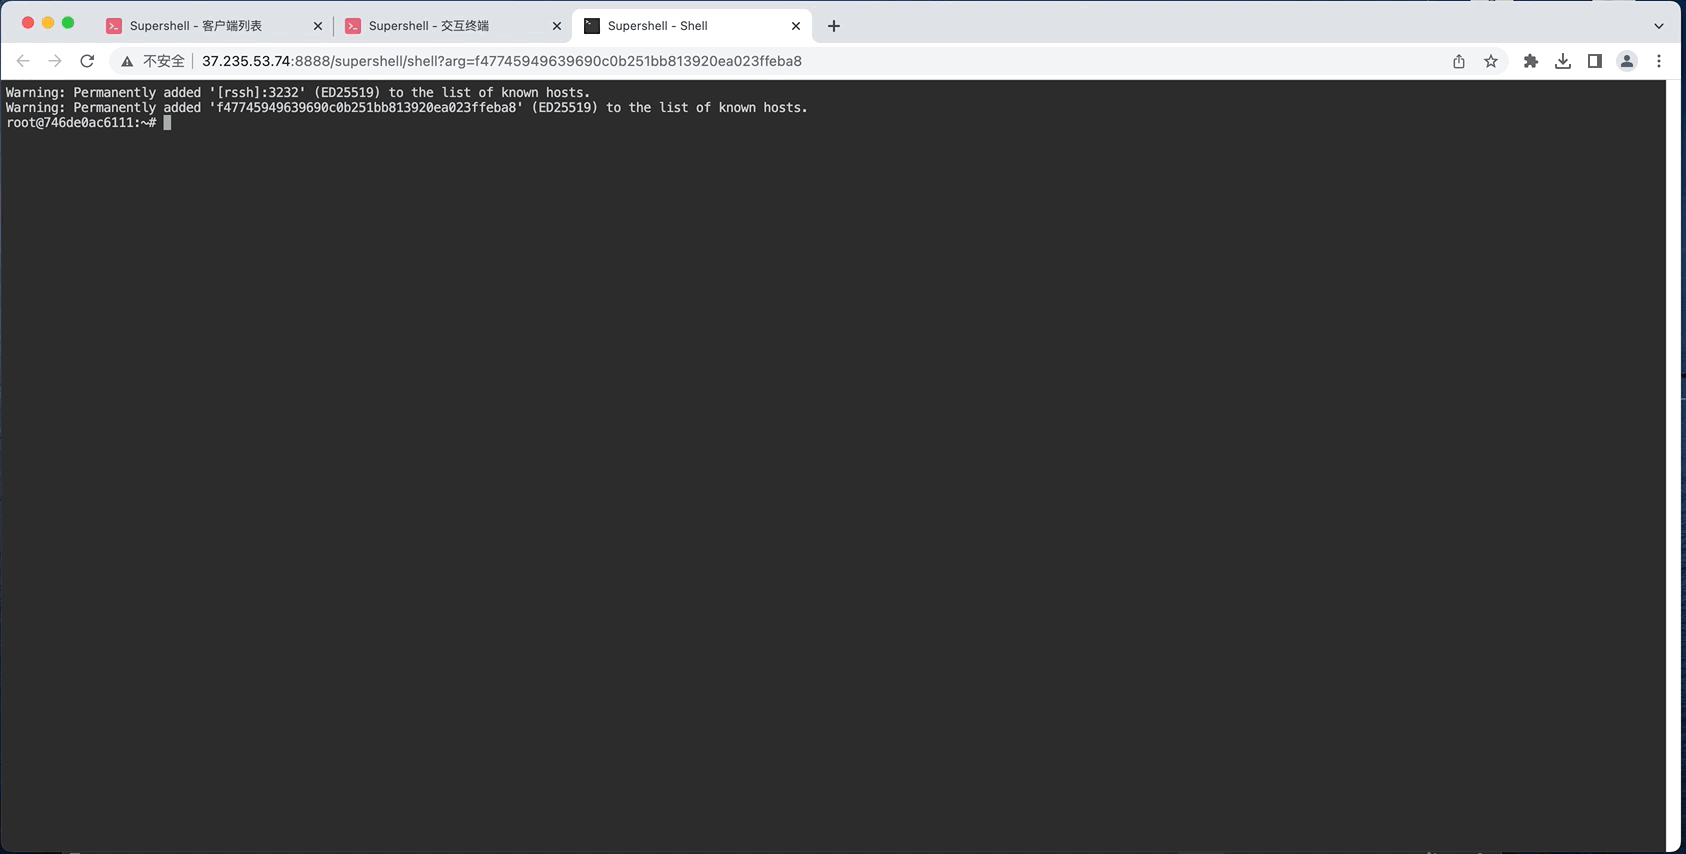 tdragon6/supershell
Supershell C2 遠控平台,基於反向SSH隧道獲取完全交互式Shell