#1
 unknownpwn-zz/unknownpwn.github.io
情報セキュリティ愛好家であり狂人
 mr-zapi/cve-2024-54085
CVE 2024-54085 用の単なる PoC
 dragon56yt/revshell
Windows リバースシェルインプラントの進化を示す包括的な教育用リポジトリ。単純な概念実証(v1.0)から、150以上のコマンドを備えた本格的なポストエクスプロイテーションエージェント(v3.5)までをカバー。C2リスナー、詳細な技術文書、インシデントレスポンストレーニング用のユニバーサルクリー…
 proxydom/supahunter
設定ミスのあるSupabaseインスタンス向けの自動偵察・エクスプロイトフレームワーク。スキーマ列挙、Seleniumベースのキー抽出、RLSバイパス検証、およびセキュリティ研究者向けのサービスロール管理ダンプを特長としています。
 imbas007/poc-cve-2026-58048
安全研究项目
 5kr1pt/glpi-logbleed
CVE-2026-53629 の PoC。GLPI の履歴ログフィルターにおけるブラインド SQL インジェクション
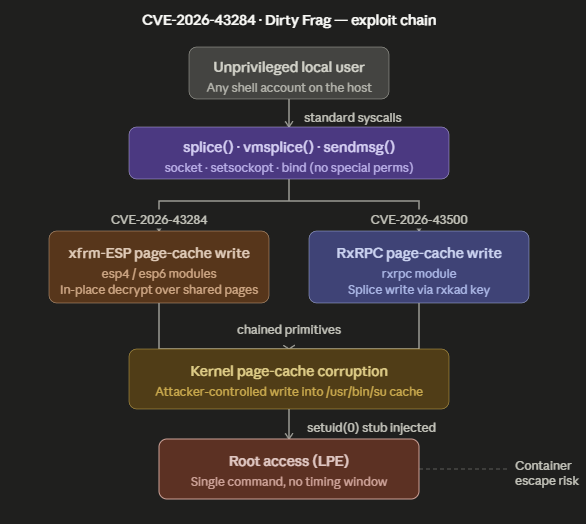 lucaspdiniz/cve-2026-43284
Dirty Frag - Linuxカーネルの重大な脆弱性
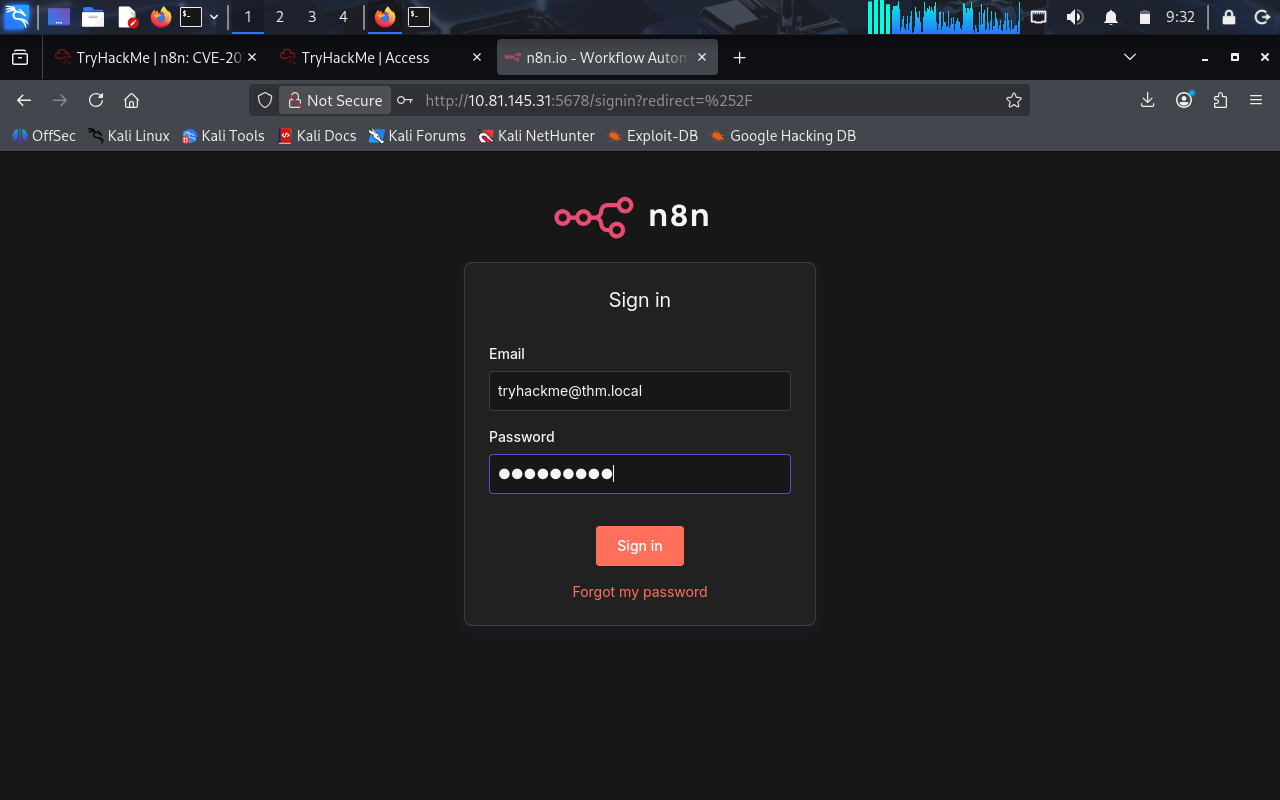 khin-96/n8n-cve-2025-68613-thm
n8n ワークフロー自動化における重大な RCE である CVE-2025-68613 を悪用するための教育用ウォークスルー。式インジェクション、サンドボックスエスケープ、ペイロード開発、および TryHackMe ラボを介した検出戦略をカバーしています。
 cwjchoi01/cve-2025-66678
CVE-2025-66678の概念実証エクスプロイト。脆弱なハードウェアユーティリティドライバを介した任意のMSRおよび物理メモリの読み書きを実証し、カーネルモードの権限昇格をSYSTEMへ達成します。
 johenlastgen-jlg/cve-2026-11961
CVE-2026-11961 — UserRegistration: WordPress User Registration <= 5.2.2 権限昇格。誤って設定されたメンバーシップロール → 認証されていない管理者作成 → サイト侵害。CVSS 8.1
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 用エクスプロイトツールキット: 低権限のドメインユーザーがドメインコントローラーを偽装し、証明書を偽造して、DCSync/ゴールデンチケットによりドメインを侵害します。
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
CVE-2026-5555 用の概念実証エクスプロイト。rshared ボリューム内の /proc/self/fd シンボリックリンクを介したコンテナエスケープを実証し、ホストファイルを上書きして root 権限を取得します。
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — MCP経由のLinuxカーネルLPEテスター
 nuky-alt/cve-2025-8088
バイナリパッチを施した細工アーカイブを介してコード実行を可能にする、WinRARパストラバーサル脆弱性の概念実証エクスプロイトと技術的分析。
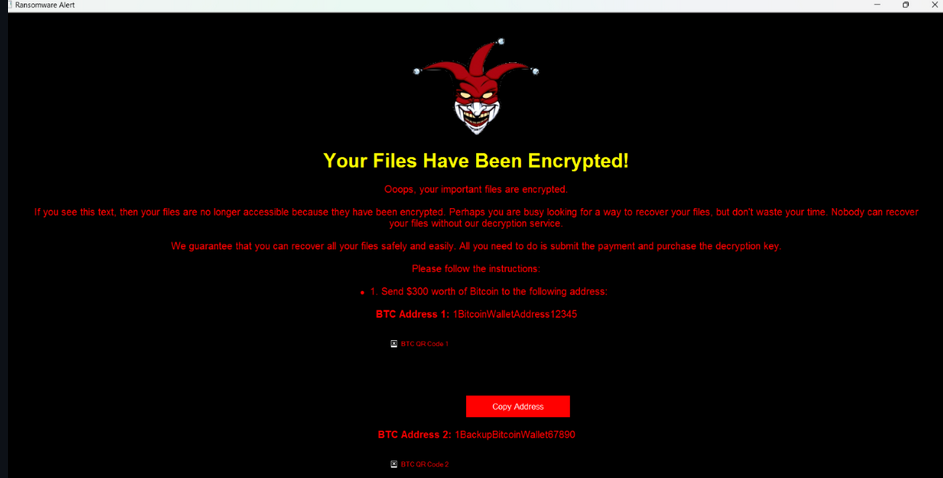 p1rat3r00t/why-so-serious-sam
CVE-2021-36934(シャドウコピーに対する不適切なACL)のエクスプロイトを使用し、Windows 10/11上でLOLBinsを用いたファイルレスなレッドチーム手法でSYSTEMハイブとSAMハイブを抽出して、ローカルのNTLMハッシュを取得するPoCマルウェア。
 mr-alperen/cve-2025-32463
CVE-2025-32463 の概念実証エクスプロイト。sudo 1.9.14-1.9.17 における、chroot の設定ミスと悪意のある NSS ライブラリの注入を利用したローカル権限昇格。
 ez4rd1x1/cve-2026-8181
CVE-2026-8181 の概念実証エクスプロイト。Burst Statistics WordPress プラグインにおける認証バイパスを対象としています。認可されたセキュリティテストおよび研究のための、リモート・未認証の権限昇格を実証します。