
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 silverfort-open-source/latma
ADおよびAzure ADの認証ログを収集・分析し、グラフベースの異常検知を用いて横方向移動攻撃を検出します。また、インタラクティブなタイムラインとGIFで不審なパターンを可視化します。
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
 xm0kht4r/phoenix-framework
TelegramやDiscordなどの信頼されたサイトをC2通信に悪用するポストエクスプロイテーションフレームワーク。
 nccgroup/loki
LOKI(有限阻塞键盘模拟器)是一款使用按键的RDP文件传输工具
 d4vinci/wormy
任意のpythonバックドアに拡散機能を追加するためのpython3関数群
 j-0-t/staekka
Stækka Metasploit - Metasploitの拡張
 deathshotxd/0xkern3lcrush
CVE-2026-0828(Safetica)およびCVE-2025-7771(ThrottleStop)の高度なPoCと研究。Ring 0プロセス終了と物理メモリR/WのためのBYOVD(Bring Your Own Vulnerable…
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) 向けのハンズオン・キャプチャ・ザ・フラッグラボ。11の実際のクラスタの脆弱性を悪用し、フラッグを取得し、修正を適用して自動チェッカーで検証します。ローカルでkind上で動作します。
 an00brektn/gopher47
Havoc Framework用のサードパーティ製Gopher Assassin。
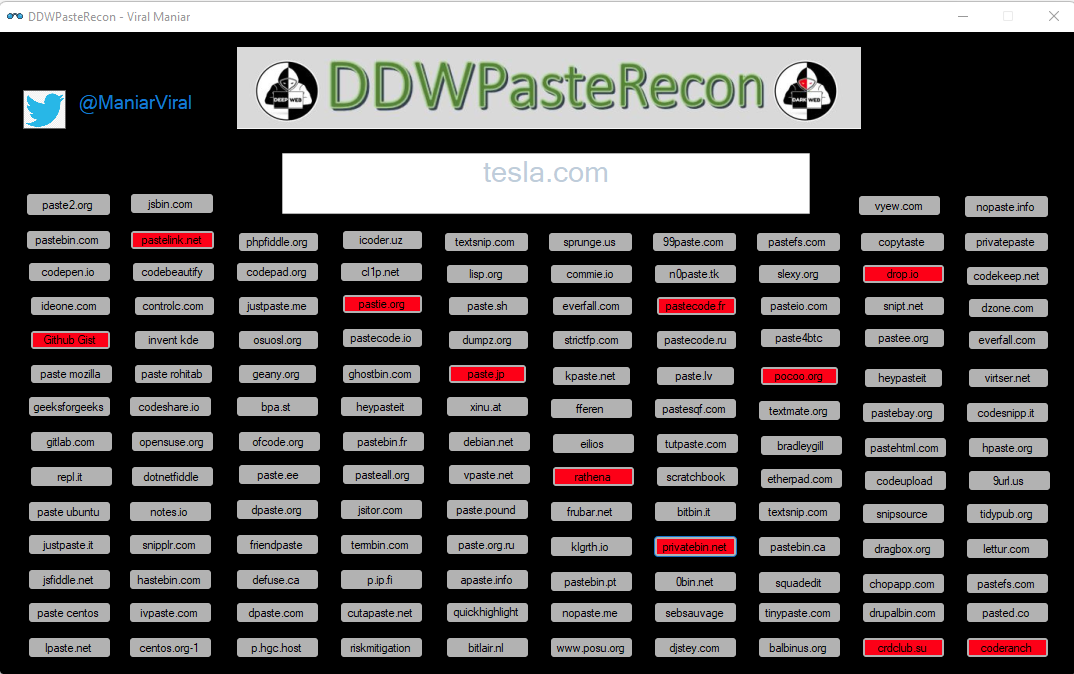 viralmaniar/ddwpasterecon
DDWPasteReconツールは、コード漏洩、機密ファイル、平文パスワード、パスワードハッシュを特定するのに役立ちます。また、SOCおよびブルーチームのメンバーが、ペーストサイトにおける組織のWeb露出に関する状況認識を得ることを可能にします。Googleによるペーストサイトのインデックスを利用し…
 formerlab/shadow-fleet-tracker-light
オープンソースのバルト海シャドーフリートトラッカー。1200隻以上の船舶、ライブAIS、ケーブル接近アラート。クラウド不要、サブスクリプション不要、ローカルで動作。
 d3adzo/shepard
Windows BITSを使用した持続的なダウンロード/アップロード/実行ツール(開発中)
 invicti-security/web-inf-path-trav
Java Webアプリケーションにおけるパストラバーサル脆弱性の悪用を支援するツール
 synacktiv/sccmsqlclient
MSSQLクライアント for SCCM環境向けで、偵察、管理対象クライアントでのリモートPowerShell実行、NAA資格情報やAzure ADアプリ構成などの機密シークレットの抽出を可能にします。
 robertdavis1/pix-c2
Ping データ流出司令制御 (PiX-C2)
 rek7/ddoor
DDoor - DNS TXTレコードを使用したクロスプラットフォームバックドア
 krixx1337/burner-net
ゼロトラストのアンチフォレンジックHTTPクライアント。機密情報を消去。痕跡を断つ。ステルスタンクの中のCPR。👻








