
 #1

 itm4n/privesccheck
Windows用の権限昇格列挙スクリプト
 ccp-p/ghostlock-cve-2026-43499-4.19-k40
Android カーネル LPE PoC for CVE-2026-43499、4.19 Qualcomm カーネルにおける rtmutex の use-after-free で、Redmi K40 向けに LD_PRELOAD ルートペイロードを適用したもの。
 ivancabrera02/r2socks
Cloudflare R2オブジェクトストレージを経由してトンネルされたSOCKS5プロキシ。Pythonおよび依存関係のないC++エージェントが、暗号化されたR2オブジェクトを介してTCPトラフィックを中継し、隠密アクセスを実現します。
 bishopfox/sliver
攻撃者エミュレーションフレームワーク
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 kypvas/ad_attack_architecture
Active Directory 攻撃アーキテクチャマップ 総合ペネトレーションテストリファレンス — 偵察からドメイン掌握まで
 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 satheesh575555/linux-4.19.72_cve-2023-0386
CVE-2023-0386のカーネルエクスプロイト。Linuxカーネルの権限昇格の脆弱性であり、セキュリティ研究およびテスト用の概念実証を提供します。
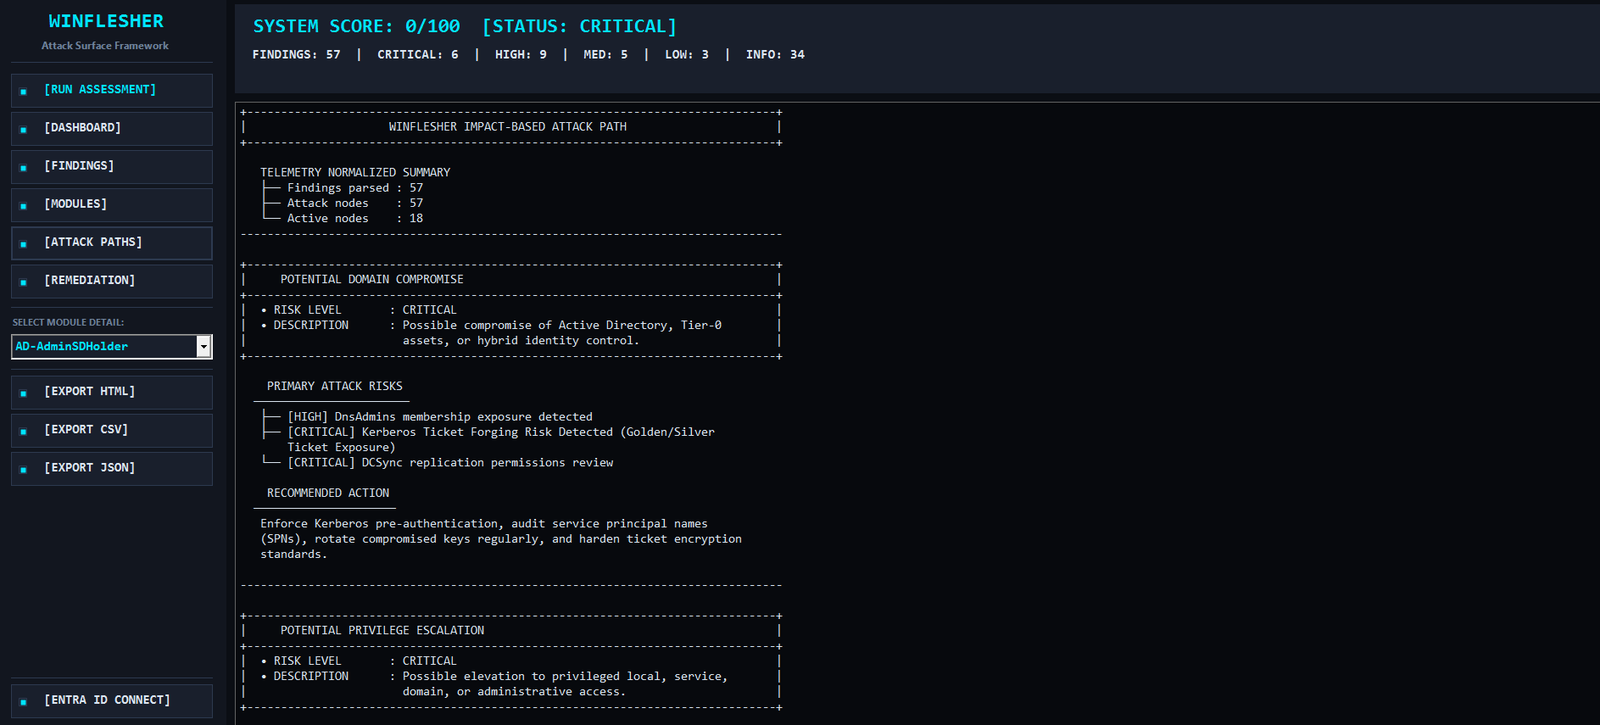 mindsflee/winflesher
Active Directoryおよびローカルインフラストラクチャ向けの自動化された攻撃面評価フレームワーク。脆弱性をドメイン侵害、権限昇格、横方向の移動への攻撃経路と関連付け、修復ガイダンスを提供します。
 capture0x/adstrike
AIを活用したモジュール式Active Directoryレッドチームフレームワーク。認可されたペネトレーションテスト、AD列挙、攻撃パス分析、Kerberos/ADCSワークフロー、レポート作成、オペレーター自動化、MCPサーバー統合に対応。
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 jpillora/chisel
高速なTCP/UDPトンネルをHTTP上で提供し、SSH暗号化をサポート。リバースポート転送、SOCKS5プロキシ、クライアント認証により、安全なネットワーク経路確保とファイアウォール回避を実現します。
 peass-ng/peass-ng
PEASS - 権限昇格用の素晴らしいスクリプトスイート(カラー表示対応)
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
 hfiref0x/kdu
Windowsカーネルドライバーユーティリティ。脆弱な署名済みドライバーを悪用(BYOVD)してDSEをバイパスし、未署名ドライバーをロードし、保護されたプロセスをハイジャックし、プロセスメモリをダンプします。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。







