#1

 carmaa/inception
Inceptionは、PCIベースのDMAを悪用する物理メモリ操作・ハッキングツールです。このツールは、FireWire、Thunderbolt、ExpressCard、PC Card、およびその他のPCI/PCIeインターフェースを介して攻撃できます。
 flangvik/teamfiltration
クロスプラットフォームフレームワーク。O365アカウントの列挙、パスワードスプレーイング、メール/Teams/OneDriveデータの流出、EntraIDアカウントのトークン操作によるバックドア化を行う。
 reverseclabs/sharpgpoabuse
SharpGPOAbuseは、C#で記述された.NETアプリケーションであり、グループポリシーオブジェクト(GPO)に対するユーザーの編集権限を悪用して、そのGPOが制御するオブジェクトを侵害するために使用できます。
 omerya/invisi-shell
Powershell スクリプトを目の前に隠す。すべての Powershell セキュリティ機能をバイパスする。
 ne0nd0g/go-shellcode
Windows Shellcodeランナーとサポートユーティリティのリポジトリ。これらのアプリケーションは、さまざまなAPI呼び出しや手法を使用してShellcodeをロードおよび実行します。
 lab52io/stopdefender
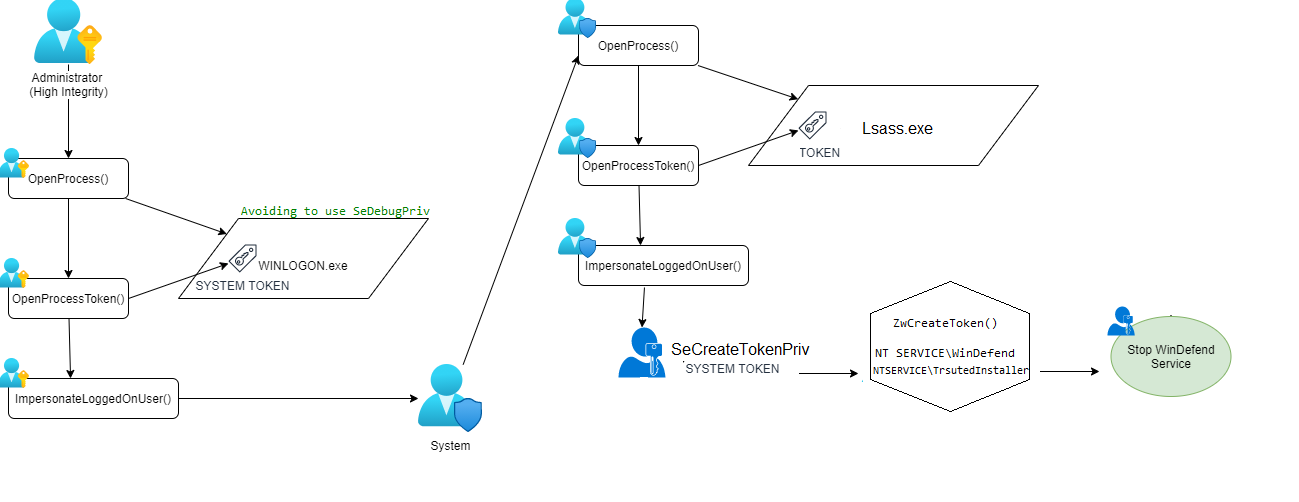
プログラムによるWindows Defenderの停止
 garrettfoster13/sccmhunter
Active Directoryドメイン内のMicrosoft SCCMアセットを特定、プロファイリング、攻撃し、資格情報の取得とサイト乗っ取りを効率化するポストエクスプロイテーションツール。
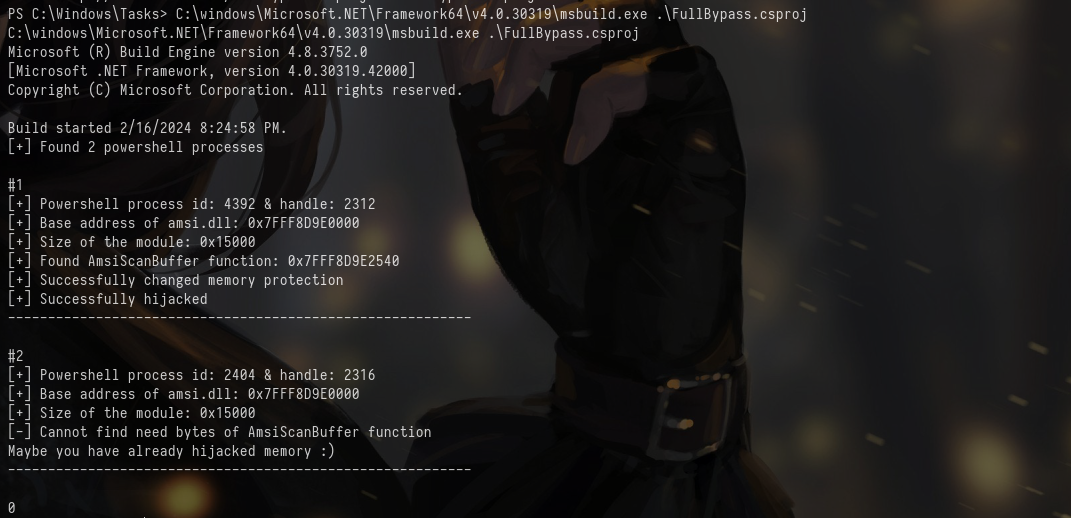 sh3lldon/fullbypass
AMSI (AntiMalware Scan Interface) と PowerShell CLM (Constrained Language Mode) をバイパスし、FullLanguage PowerShell リバースシェルを提供するツール。
 praetorian-inc/pentestly
Python と Powershell の内部侵入テストフレームワーク
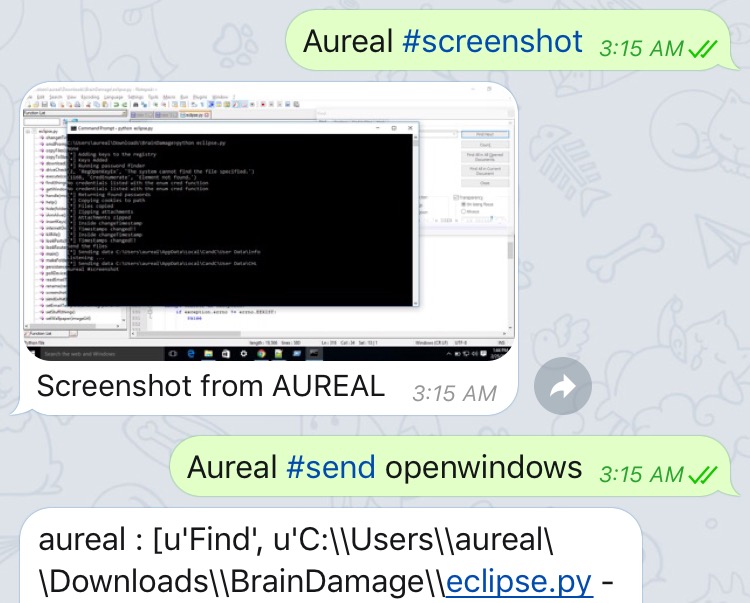 mehulj94/braindamage
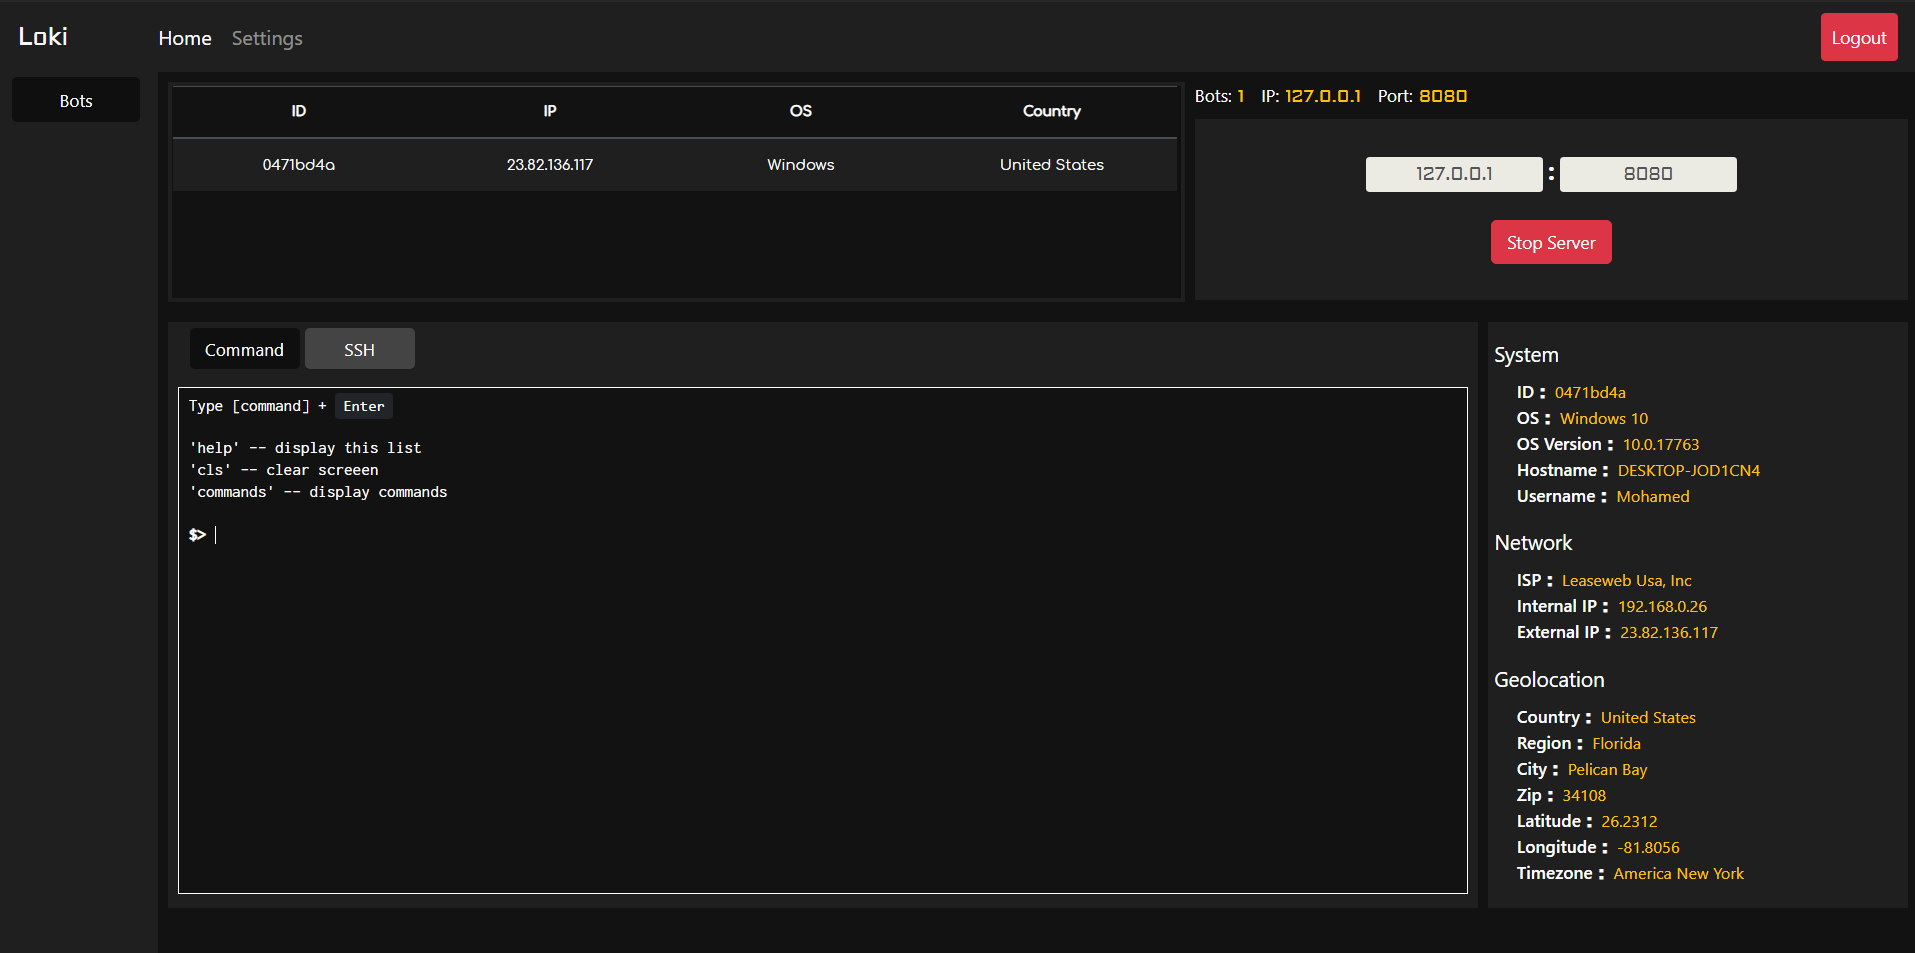
Twitterをコマンド&コントロールサーバーとして使用するリモート管理サービス
 xaff-xaff/black-angel-rootkit
Black Angelは、Windows 11/10 x64のカーネルモードルートキットです。このルートキットは、DSEを有効にしたままロード可能で、完全な機能を維持します。
 aaaddress1/pr0cess
Windowsプロセスに関するガジェット集で、すぐに使えます :)
 3v4si0n/http-revshell
HTTP/Sプロトコルを使用したPowerShellリバースシェル(AMSIバイパス、プロキシ対応)
 twosevenonet/wsass
これは、最新のWindows 11でLSASSプロセスをダンプするためのツールです。