#1
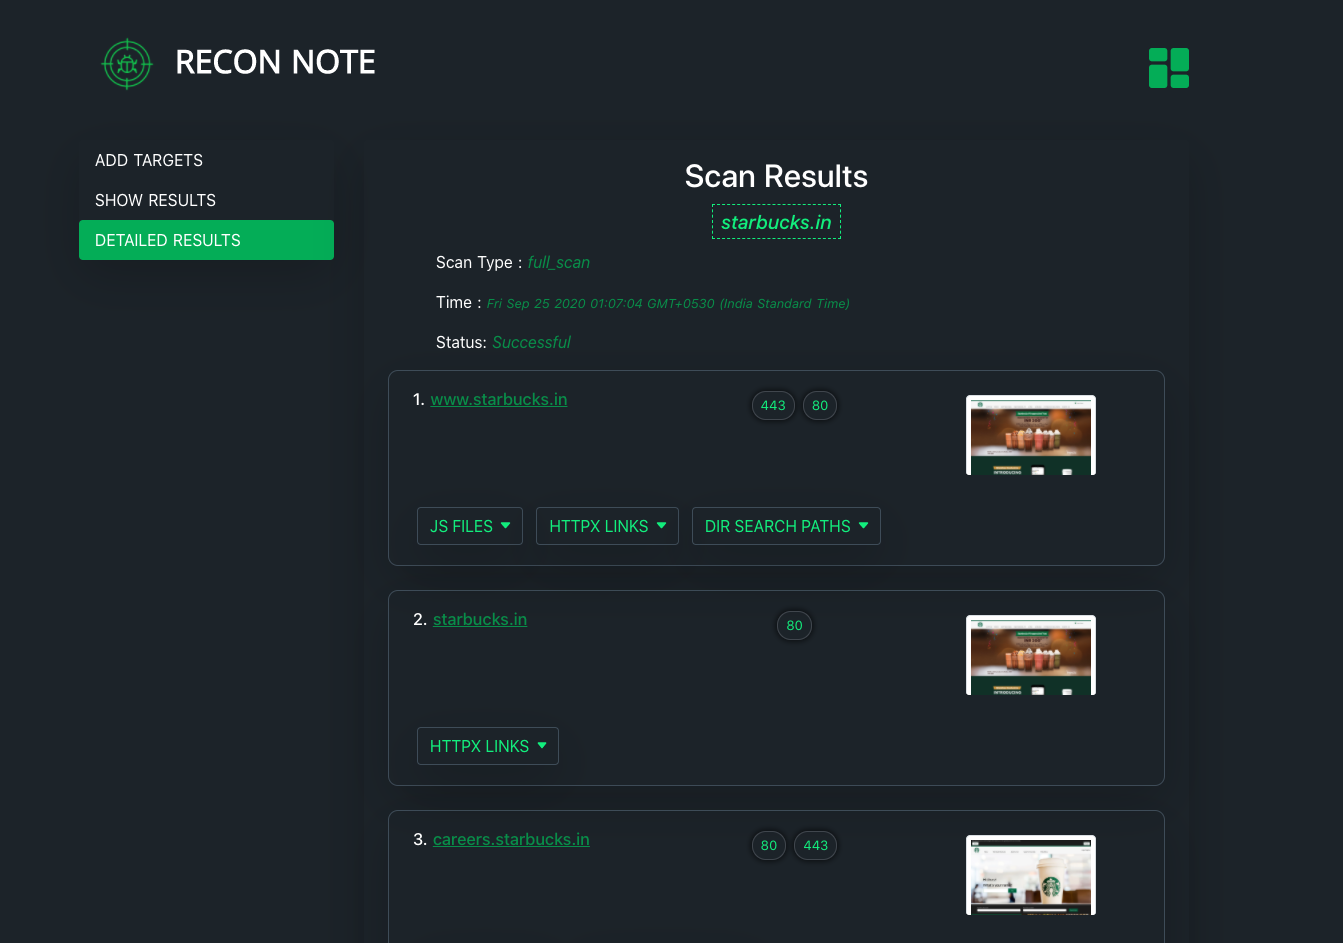
 0xdekster/reconnote
Webアプリケーションセキュリティ自動化フレームワーク。セキュリティ専門家やバグハンターのために、様々なアセットを偵察し、攻撃対象領域を最大化します。
 nullarray/intrec-pack
インテリジェンスおよび偵察パッケージ/バンドルインストーラー。
 bb00/zer0dump
Abuse CVE-2020-1472 (Zerologon) を悪用してドメインを乗っ取り、ローカルに保存されたマシンアカウントパスワードを修復します。
 hev0x/cve-2021-26084_confluence
CVE-2021-26084 用の Python エクスプロイト。Confluence Server/Data Center における OGNL インジェクションの脆弱性で、巧妙に細工された queryString パラメータを介して認証済みまたは未認証のリモートコード実行を可能にします。
 bandit-haxunit/haxunit
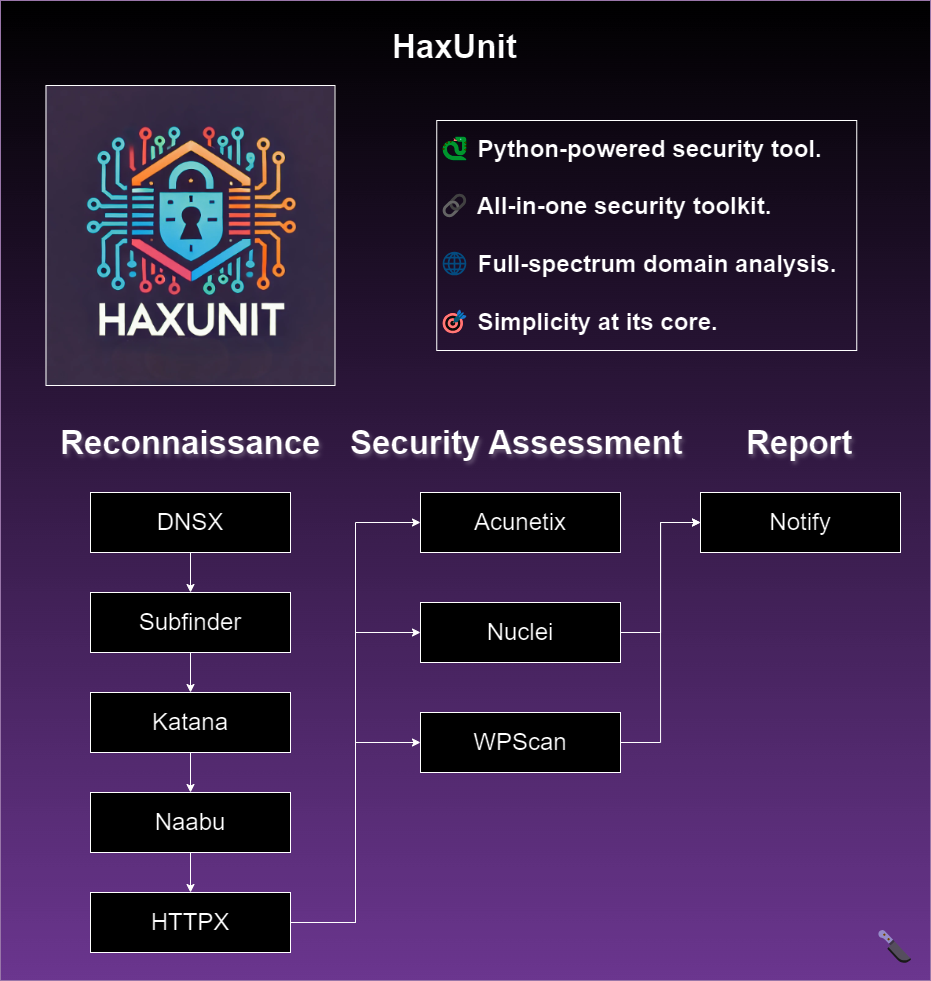
サブドメイン列挙、ポートスキャン、脆弱性スキャン、およびAIを活用した発見を統合し、ペネトレーションテストのワークフロー向けに自動化されたWebドメイン偵察およびセキュリティ評価ツール。
 straightblast/my-poc-exploits
私が書いたPoCエクスプロイトです。現状のままであり、サポートは提供しません。
 infobyte/cve-2022-27255
30以上のルーターモデルに影響するRealtek eCos SDK SIP ALGバッファオーバーフローであるCVE-2022-27255向けの自動ファームウェア解析・エクスプロイトツールキット。PoCエクスプロイト、Ghidra検出スクリプト、DEFCON講演資料を含みます。
 emredavut/cve-2025-55182
React Server Components(RSC)およびNext.jsアプリケーションのRCE脆弱性を検出およびデモンストレーションするためのChrome拡張機能とShodanスキャナー。テスト用のCORSプロキシヘルパーを備えています。
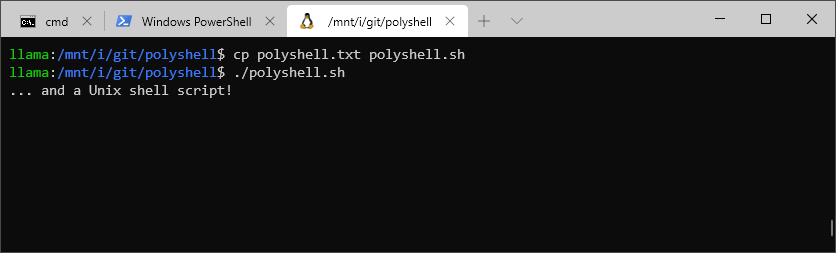 llamasoft/polyshell
Bash/Batch/PowerShellのポリグロット!
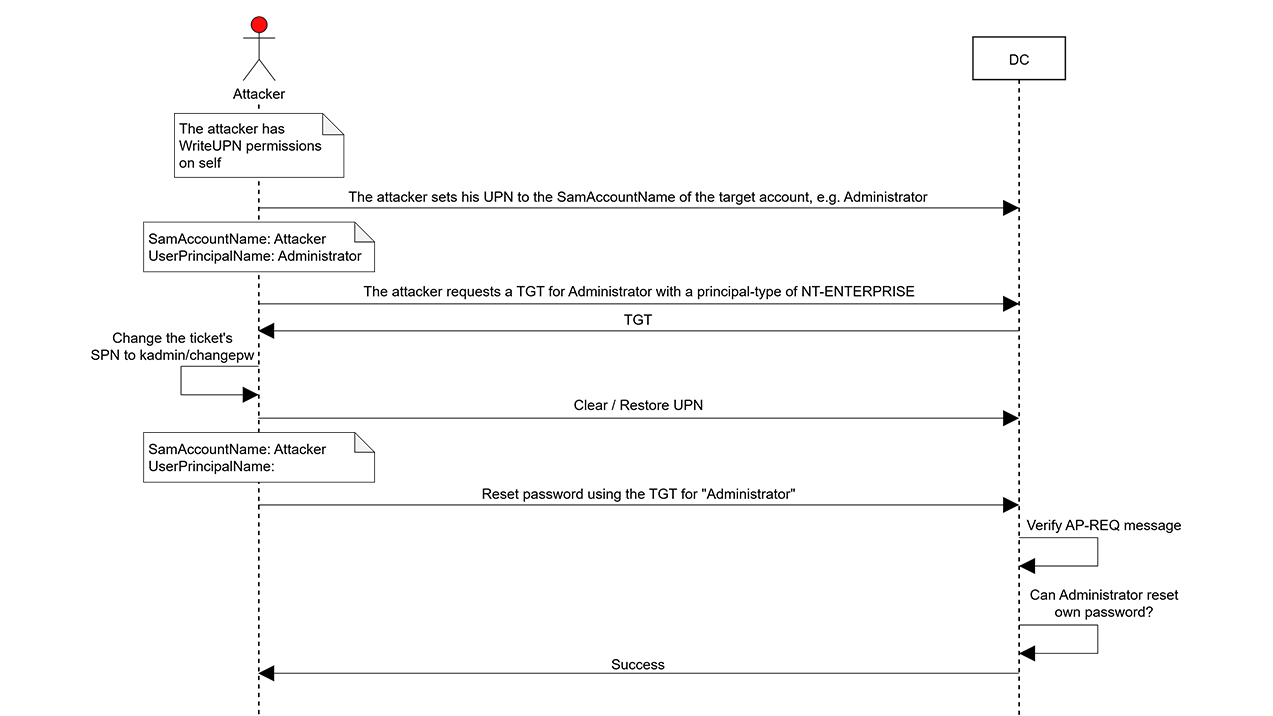 semperis-community/resetnightmare
ResetNightmare (CVE-2026-27912) のPOCツール
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759 エクスプロイトサンプルを実行中。
 nccgroup/wssip
クライアントからサーバーへ、およびその逆方向のカスタムWebSocketデータをキャプチャ、変更、送信するためのアプリケーション。
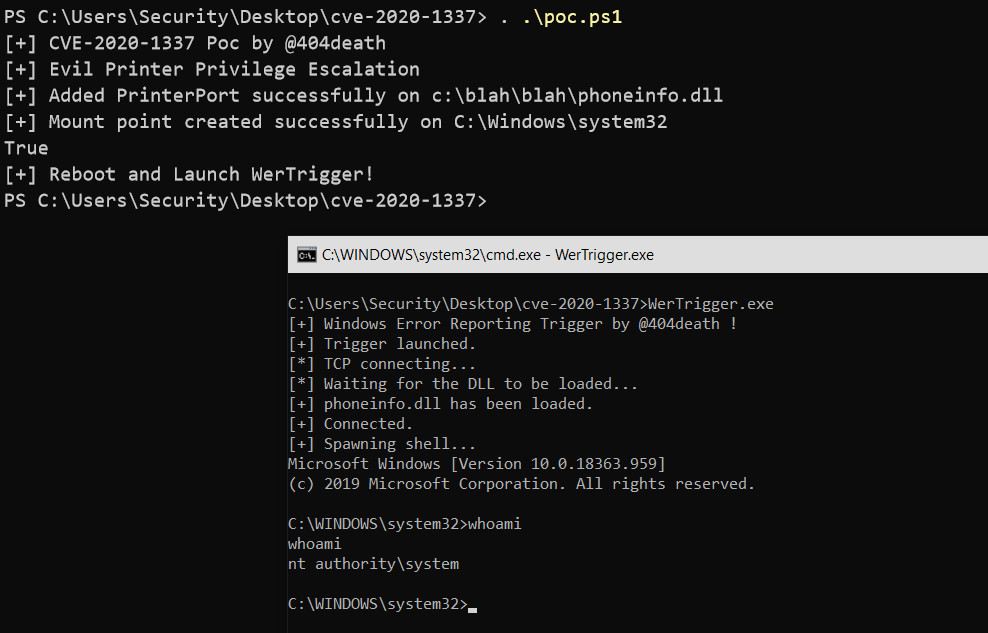 sailay1996/cve-2020-1337-poc
poc for CVE-2020-1337(Windows Print Spooler の特権昇格)
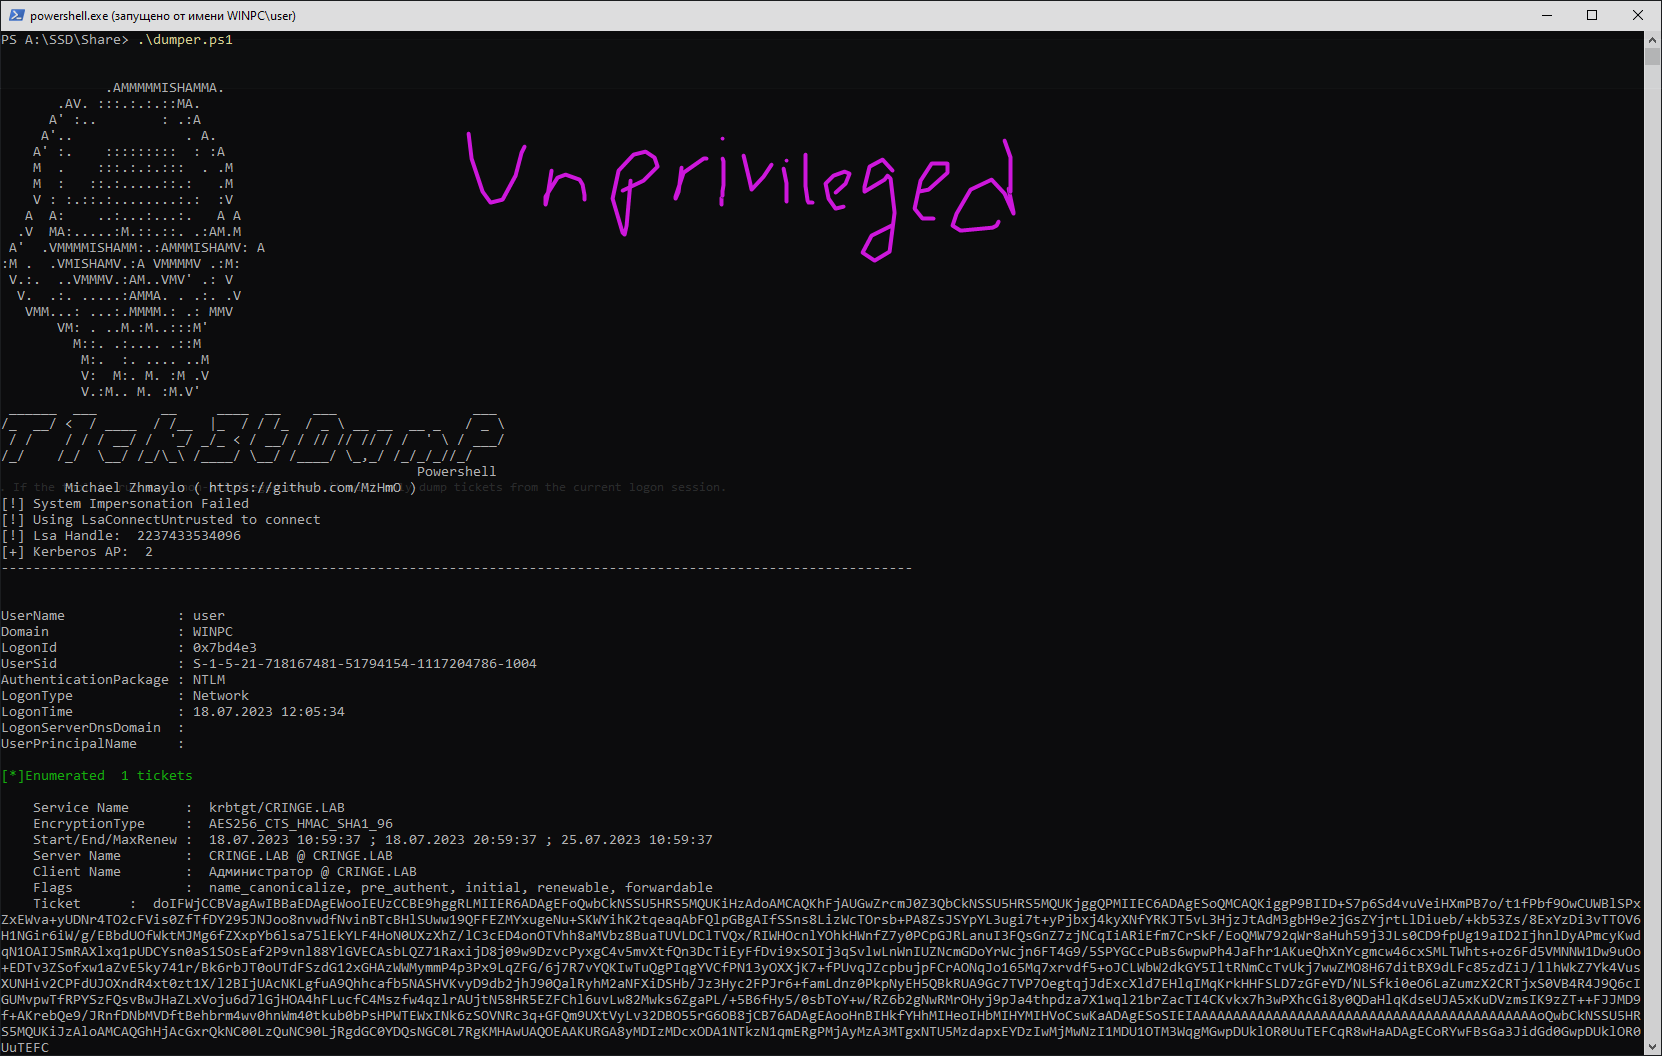 mzhmo/powershellkerberos
Powershellを使用してKerberosを悪用するためのスクリプト
 api0cradle/cve-2023-23397-poc-powershell
CVE-2023-23397を悪用するPowerShellスクリプト。ReminderSoundFileオプションを介してNTLM資格情報の漏えいを引き起こす悪意のあるOutlook予定表の招待状を送信または保存します。
 osandamalith/lfifreak
Bind/Reverse Shellsを備えた独自の自動化LFi Exploiter