
 #1
ペネトレーションテストの方法論、フレームワーク、レポート、自動化ツール。
Kitploit おすすめ

 justakazh/sicat
NmapおよびWappalyzerによる自動発見機能を備えたマルチソースの脆弱性・エクスプロイト集約ツール。Exploit-DB、NVD、CVE.org、GitHub、Nuclei、Metasploit、NSEスクリプトを検索し、ペネトレーションテストの偵察フェーズを支援します。


 cc1a2b/jshunter
jshunterは、JavaScriptファイルを解析し、エンドポイントを抽出するために設計されたコマンドラインツールです。このツールは、APIエンドポイントや潜在的なセキュリティ脆弱性などの機密データの特定に特化しており、バグバウンティハンターやセキュリティ研究者にとって不可欠なリソースとなってい…
 nccgroup/blackboxprotobuf
Blackbox Protobuf は、対応する protobuf 定義なしでエンコードされた Protocol Buffers (protobuf) を操作するためのツール群です。
 kgretzky/evilqr
動的QRスワップフィッシング攻撃を実際に実証するための概念実証。
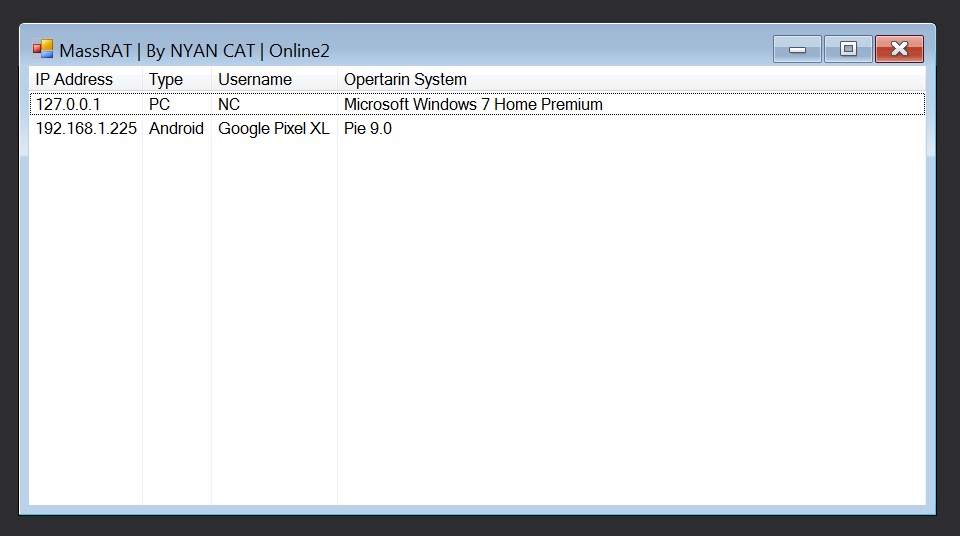 nyan-x-cat/mass-rat
基本的なマルチプラットフォーム対応リモート管理ツール - Xamarin

 v4d1/dome
高速でPythonベースのサブドメイン列挙ツール。パッシブOSINTとアクティブなブルートフォーススキャンを組み合わせ、DNSワイルドカード検出、ポートスキャン、マルチスレッド解決による偵察を実現します。
 praetorian-inc/brutus
高速で依存関係ゼロのGo製認証情報テストツール。SSH、MySQL、PostgreSQL、Redis、MongoDB、SMB、および20以上のプロトコルへのブルートフォース攻撃。Hydraの代替で、nerva/naabuパイプラインとのネイティブ統合を特徴とする。
 drew-alleman/datasurgeon
テキストからIPアドレス、メールアドレス、ハッシュ、ファイル、クレジットカード番号、社会保障番号などを高速に抽出します。
 spyboy-productions/omnisci3nt
Omnisci3ntは、ドメインからサブドメイン、SSL証明書、公開サービス、アーカイブコンテンツ、構成データに至るまで、深い技術的洞察を抽出するためのオープンソースのWeb偵察・インテリジェンスツールです。 — Omnisci3ntは数秒で全体像を把握できます。
 garrettfoster13/pre2k
Windows 2000 より前のコンピューターオブジェクトの存在を照会するためのツール。
 caniphish/phishious
レッドチーム向けのオープンソースSecure Email Gateway(SEG)評価ツールキット。
 nettitude/sharpwsus
Active Directory環境内のWindowsクライアントを標的に、悪意のある更新プログラムを作成・承認・展開することでWSUSを介した横方向の移動を可能にするC#ツール。
 praetorian-inc/augustus
LLMセキュリティテストフレームワーク — プロンプトインジェクション、ジェイルブレイク、敵対的攻撃を検出。190以上のプローブ、28のプロバイダ、単一のGoバイナリ。
 stong/cve-2021-3156
CVE-2021-3156のPoC (sudoのヒープオーバーフロー)
 ginjachris/pentmenu
偵察およびDoS攻撃のためのbashスクリプト








