
 #1

 reconmap/reconmap
Reconmapは、情報セキュリティチームやMSSP向けのコラボレーション優先のセキュリティオペレーションプラットフォームであり、偵察から実行、報告に至るまで、エンドツーエンドのエンゲージメント管理を実現します。組み込みのコマンド自動化、出力解析、AI支援によるサマリーにより、より迅速で構造化された…
 notselwyn/cve-2024-1086
CVE-2024-1086 の汎用ローカル権限昇格 Proof-of-Concept エクスプロイト。v5.14 から v6.6 までのほとんどの Linux カーネルで動作し、Debian、Ubuntu、KernelCTF を含みます。KernelCTF イメージでの成功率は 99.4% です。
 koutto/jok3r
Jok3r v3 BETA 2 - ネットワークとWebペンテスト自動化フレームワーク
 d35m0nd142/lfisuite
完全自動LFIエクスプロイター(+リバースシェル)およびスキャナー
 stealthcopter/deepce
Docker Enumeration, Escalation of Privileges and Container Escapes (DEEPCE)
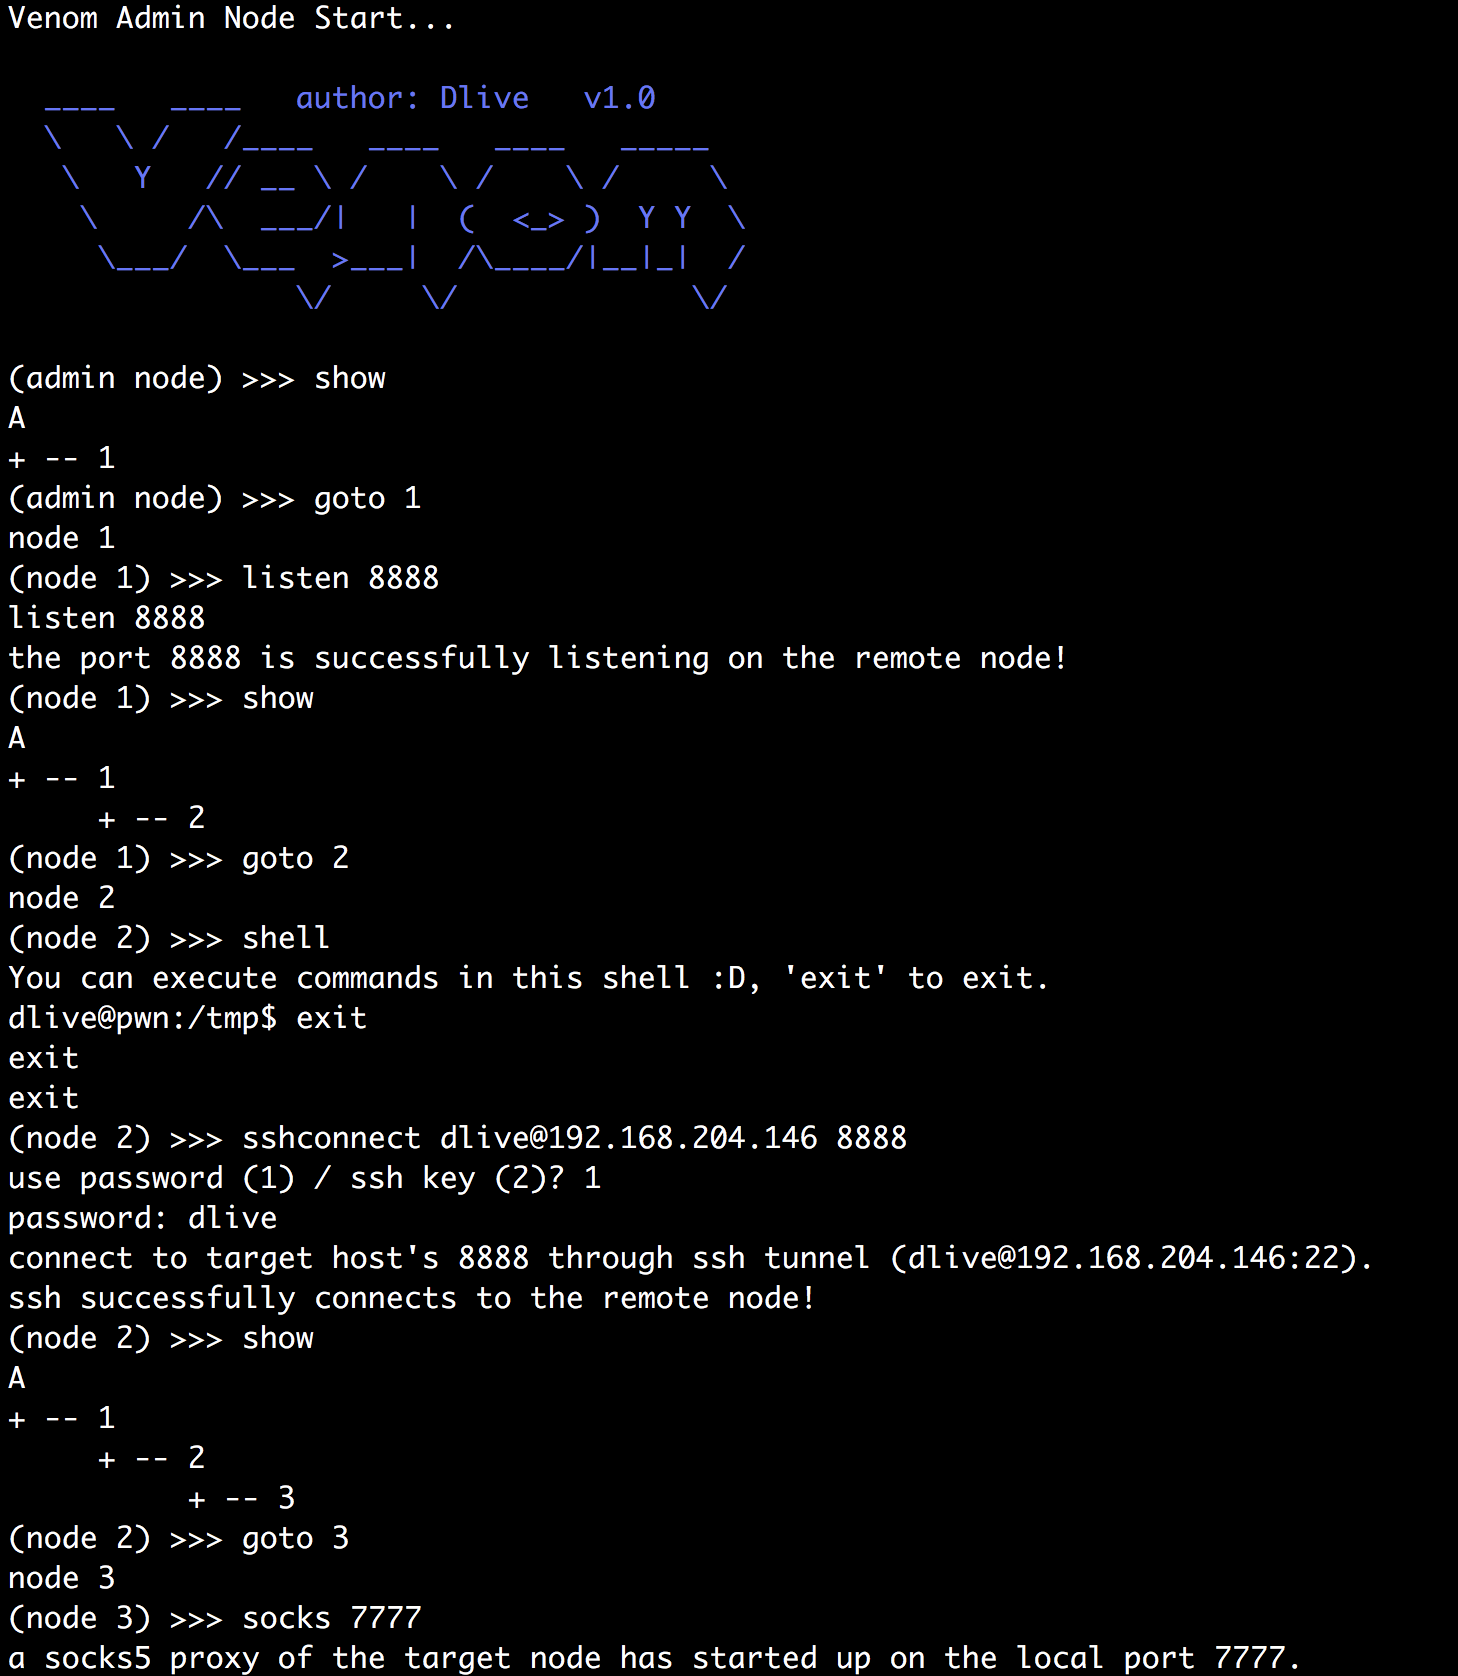 dliv3/venom
Venom - ペネトレーションテスター向けマルチホッププロキシ
 owasp/apts
OWASP 自律型侵入テスト標準
 reverseclabs/sharpgpoabuse
SharpGPOAbuseは、C#で記述された.NETアプリケーションであり、グループポリシーオブジェクト(GPO)に対するユーザーの編集権限を悪用して、そのGPOが制御するオブジェクトを侵害するために使用できます。
 quentinhardy/odat
Oracle Database向けのペネトレーションテスティングツールで、有効なSIDの発見、認証情報のブルートフォース攻撃、DBA権限への昇格、システムコマンドの実行、既知のCVEを悪用します。
 arvanaghi/sessiongopher
SessionGopherは、WinSCP、PuTTY、SuperPuTTY、FileZilla、Microsoft リモート デスクトップなどのリモートアクセスツールの保存されたセッション情報をWMIを使用して抽出するPowerShellツールです。リモートまたはローカルで実行できます。
 t3l3machus/toxssin
XSSエクスプロイト用のコマンドラインインターフェースおよびペイロードジェネレーター。
 gosecure/pyrdp
RDPモンスターインザミドル(MITM)およびPython用ライブラリで、接続をライブまたは事後的に監視する機能を備えています。
 knavesec/credmaster
リファクタリングおよび改善されたCredKingパスワードスプレーイングツール。FireProx APIを使用してIPアドレスをローテーションし、匿名性を維持し、スロットリングを回避します。
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 secforce/sparta
ネットワークインフラストラクチャペネトレーションテストツール
 endgameinc/rta
50以上のMITRE ATT&CK手法をシミュレートし、ブルーチームの検出能力をテストするためのスクリプト化されたフレームワーク。プロセスインジェクション、ビーコンシミュレーション、横方向の移動エミュレーションのためのPythonスクリプトとコンパイル済みバイナリを含む。
 cider-security-research/cicd-goat
意図的に脆弱なCI/CD環境です。複数のチャレンジを通じてCI/CDセキュリティを学べます。









