
 #1
ペネトレーションテストの方法論、フレームワーク、レポート、自動化ツール。
Kitploit おすすめ

 neex/phuip-fpizdam
CVE-2019-11043 用エクスプロイト
 bhavsec/reconspider
🔎 IPアドレス、メール、ウェブサイト、組織をスキャンするための最先端のオープンソースインテリジェンス(OSINT)フレームワーク
 calebstewart/pwncat
LinuxおよびWindowsをサポートするクロスプラットフォームで、リバース/バインドシェルを介した列挙、権限昇格、永続化、C2操作を自動化するポストエクスプロイテーションプラットフォーム。
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 設計とリファレンスガイド
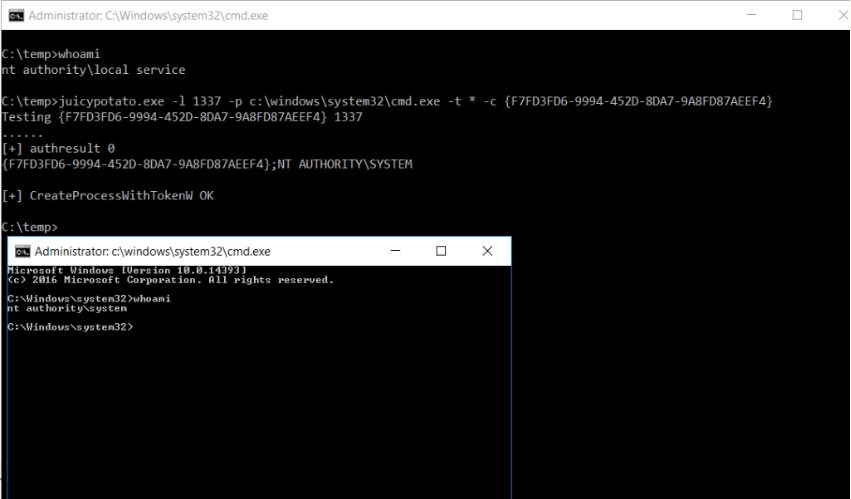 ohpe/juicy-potato
RottenPotatoNGの糖衣版にひと工夫加えた、もう一つのローカル特権昇格ツールです。WindowsサービスアカウントからNT AUTHORITY\SYSTEMへ昇格します。

 powershellempire/powertools
ペネトレーションテストにおける偵察、特権昇格、およびポストエクスプロイテーションのためのオフェンシブPowerShellプロジェクト集。
 trimstray/htrace.sh
http/httpsのトラブルシューティングとプロファイリングのためのシンプルなスイスアーミーナイフ。
 nextronsystems/aptsimulator
システムがAPT攻撃の被害を受けたように見せかけるためのツールセット
 gerenios/aadinternals
PowerShellモジュール。Azure ADおよびOffice 365の管理と監査を行い、トークン操作、ユーザー列挙、Microsoftクラウド環境のセキュリティ評価を可能にします。
 ron190/jsql-injection
自動化されたSQLインジェクションの検出および悪用ツール。Webアプリケーションからデータベース情報を抽出し、複数のインジェクション手法とタンパースクリプトをサポートします。
 khalilbijjou/wafninja
WAFNinjaは、Webアプリケーションファイアウォールを攻撃するための2つの機能を含むツールです。

 rhinosecuritylabs/cves
Proof-of-Concept exploits for CVEs found by the team at Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
Claude Codeをあなたの攻撃的セキュリティ調査アシスタントに変えましょう。許可されたペネトレーションテストのエンゲージメント計画、偵察分析、エクスプロイト調査、検知ルール構築、STIG監査、レポート作成のための専門AIサブエージェント。
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
PEをシェルコードに変換します








