
 #1

 tarunkant/gopherus
このツールは、さまざまなサーバーにおけるSSRFの悪用とRCE獲得のためのgopherリンクを生成します。

 thewover/donut
x86、x64、またはAMD64+x86の位置独立型シェルコードを生成し、.NETアセンブリ、PEファイル、およびその他のWindowsペイロードをメモリから読み込んでパラメータ付きで実行します。
 impact-i/reflutter
Flutterエンジンライブラリにパッチを適用し、ルートや証明書のインストールなしでAndroidおよびiOSアプリのランタイムリバースエンジニアリング、トラフィック傍受、SSLピンバイパスを可能にします。
 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
 maxchehab/css-keylogging
CSSのキーロギング機能を悪用するChrome拡張機能とExpressサーバー
 harishsg993010/damn-vulnerable-mcp-server
Damn Vulnerable MCP Server
 r4j0x00/exploits
LinuxカーネルLPE、sudoヒープオーバーフロー、Chrome V8 OOB書き込みの脆弱性を対象とした、ペネトレーションテスト用の概念実証エクスプロイト集。

 christophetd/cloudflair
🔎 Censys のインターネット全体スキャンデータを利用して、CloudFlare の背後にあるウェブサイトのオリジンサーバーを見つけます。
 cdk-team/cdk
📦 K8s、Docker、Containerdのセキュリティテストを簡単にします。
 owasp/securityshepherd
Web and mobile application security training platform
 m14r41/pentestingeverything
VAPT/AppSecおよびペネトレーションテストガイドの完全ソリューション: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting | SAST |…
 integration-it/active-directory-exploitation-cheat-sheet
Windows Active Directory の一般的な列挙・攻撃手法をまとめたチートシート。
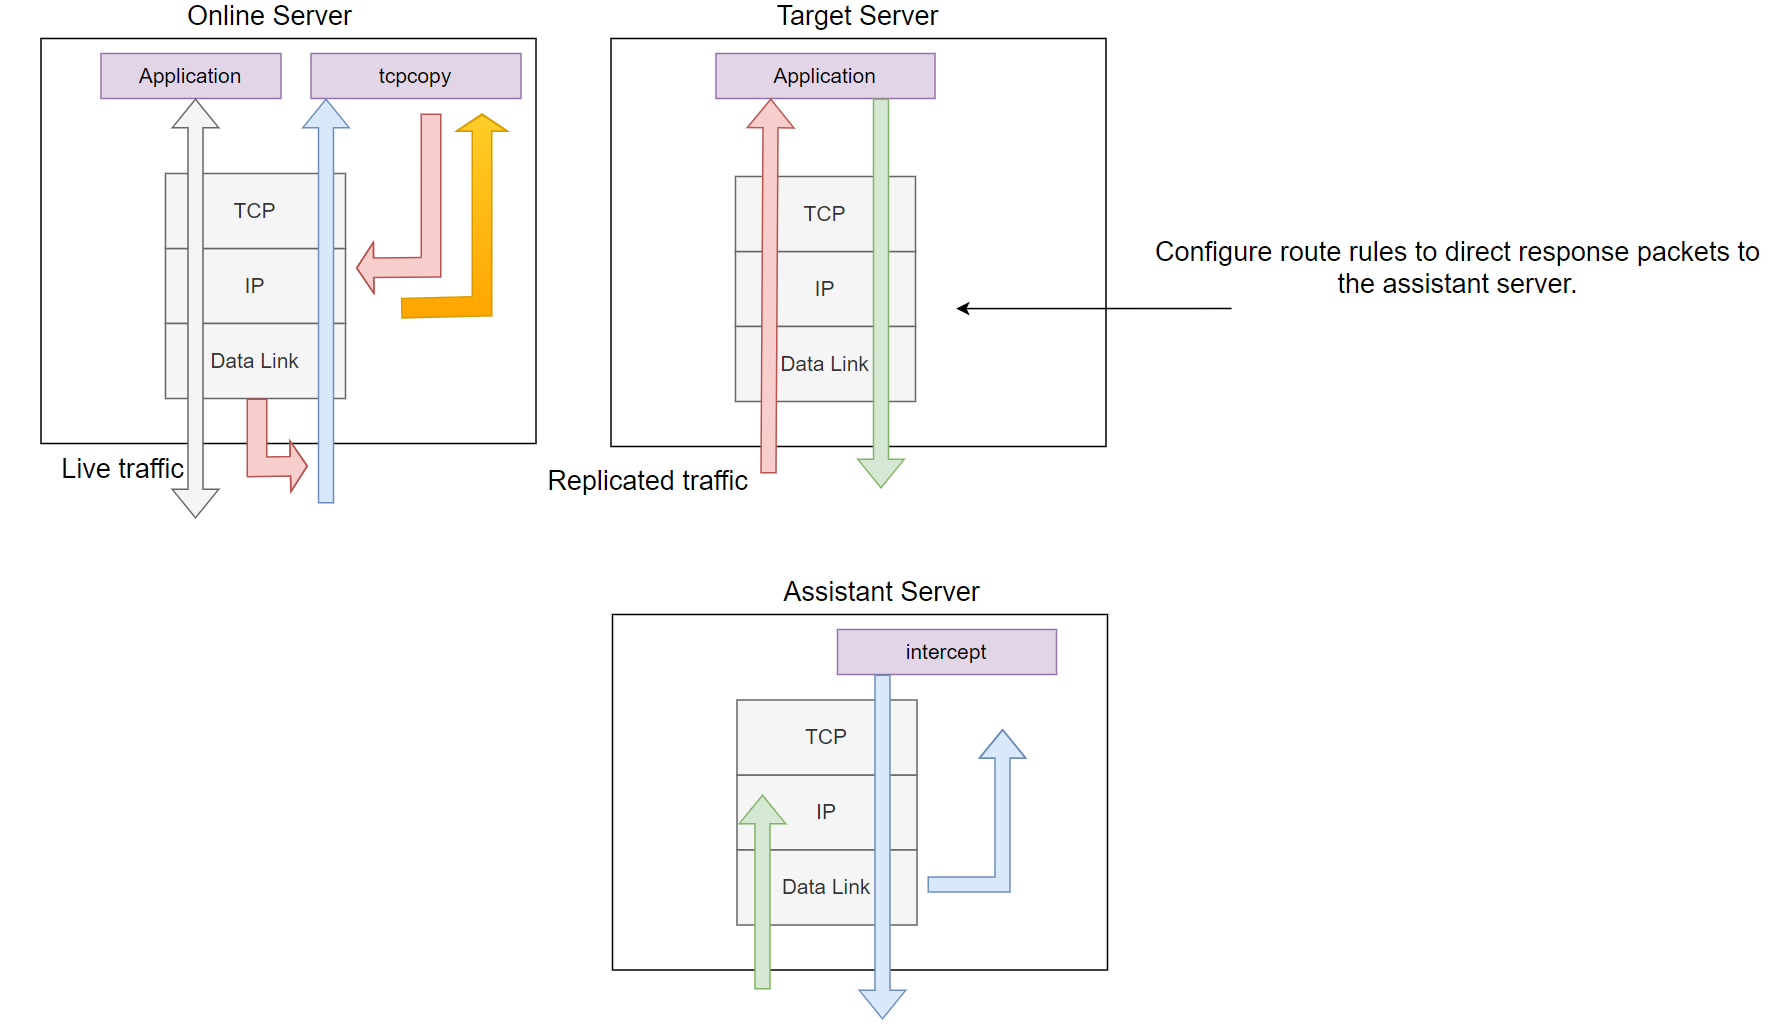 session-replay-tools/tcpcopy
オンラインのリクエスト複製およびTCPストリーム再生ツールで、実際のテスト、パフォーマンステスト、安定性テスト、ストレステスト、負荷テスト、スモークテストなどに最適です。
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell(CVE-2026-109618 / CVE-2026-109619)の概念実証(PoC)エクスプロイトであり、脆弱なPHP環境におけるリモートコード実行を実証します。セキュリティ研究および教育目的に限ります。









