#1
 olacabs/jackhammer
Jackhammer - セキュリティ脆弱性の評価・管理を1つのツールで行い、セキュリティチームのあらゆる問題を解決します。
 nccgroup/nccfsas
NCC GroupのFull Spectrum Attack Simulation (FSAS)チームによって公開された情報。
 adshao/flounder
AI駆動のコードレビュー、バグバウンティ調査、エクスプロイト構築、および実行に基づく検証を行う自律型ホワイトハットセキュリティ監査ツール。
 secdevops-cuse/cyberrange
オープンソースのAWSサイバーレンジ
 qax-a-team/cobaltstrike-toolset
Aggressor Script、Kits、Malleable C2 Profiles、External C2 など
 rvn0xsy/cooolis-ms
Cooolis-msは、Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injectionを含むコード実行ツールです。その目的は、静的検出を回避して、特徴のあるコードの実行を可能にし、レッドチームがW…
 sigploiter/sigploit
SigPloit: テレコムシグナリングエクスプロイテーションフレームワーク - SS7, GTP, Diameter & SIP
 postrequest/link
linkはRustで書かれたコマンド&コントロールフレームワークです
 owasp/zsc
OWASP ZSC - シェルコード/難読化コードジェネレーター https://www.secologist.com/
 chvancooten/nimplant
Nim(およびRust)で書かれた軽量な初期段階C2インプラント。
 allfro/sploitego
Maltego ペネトレーションテスト トランスフォーム
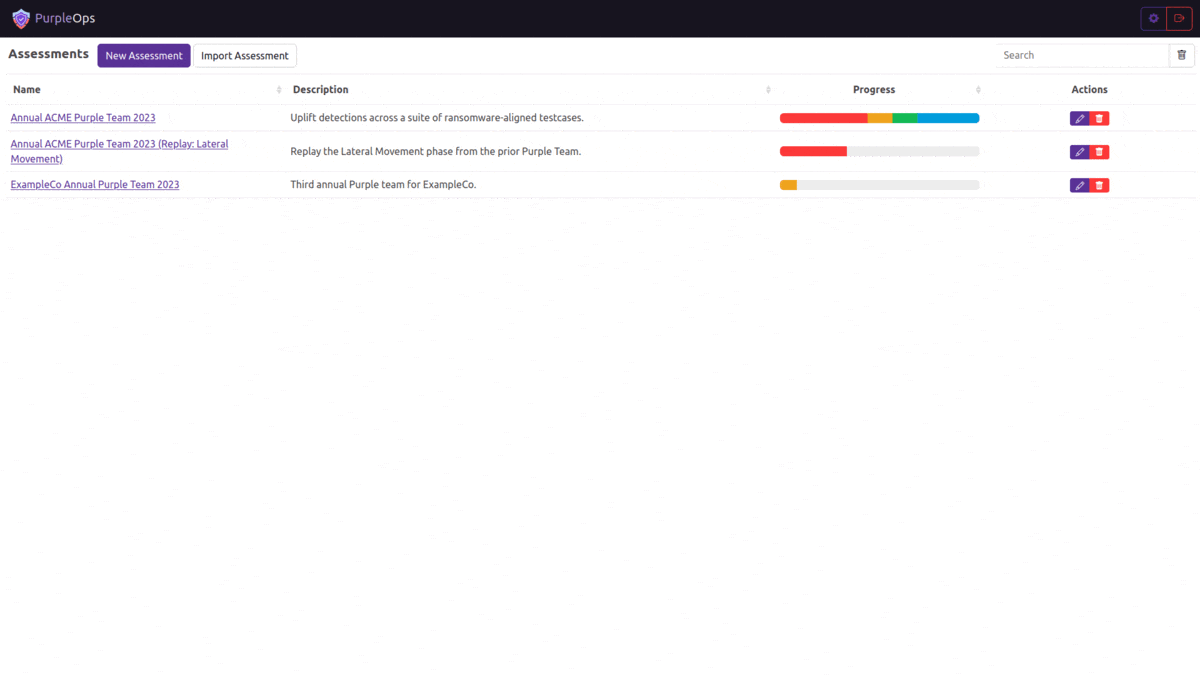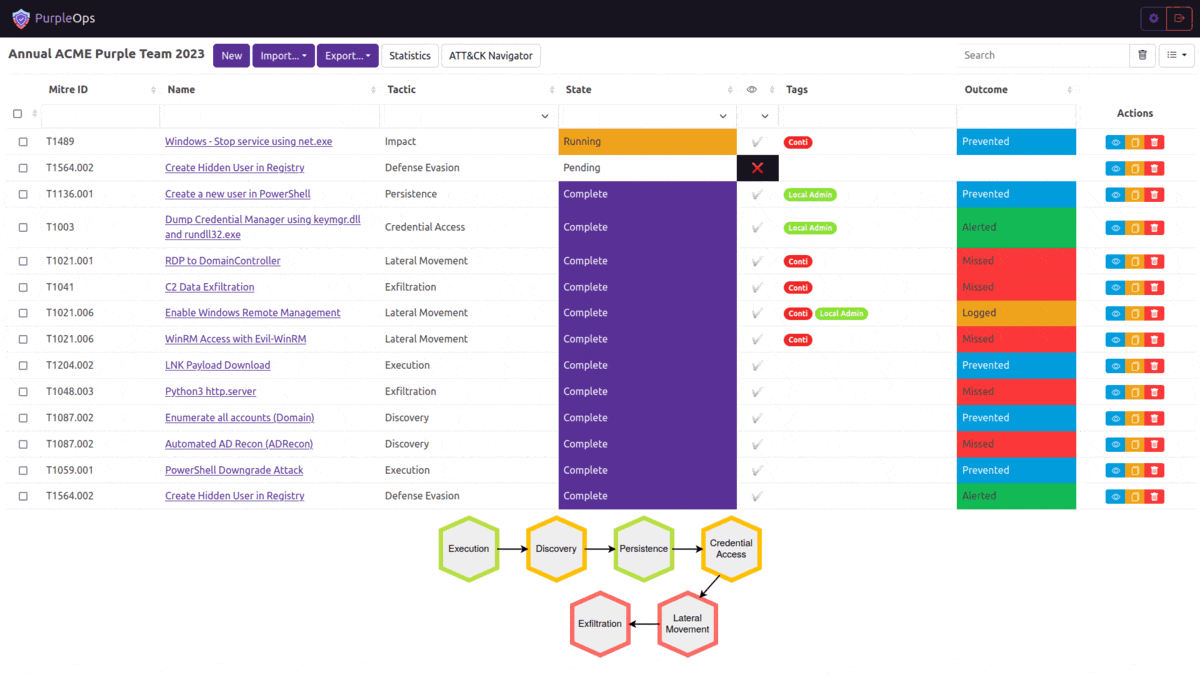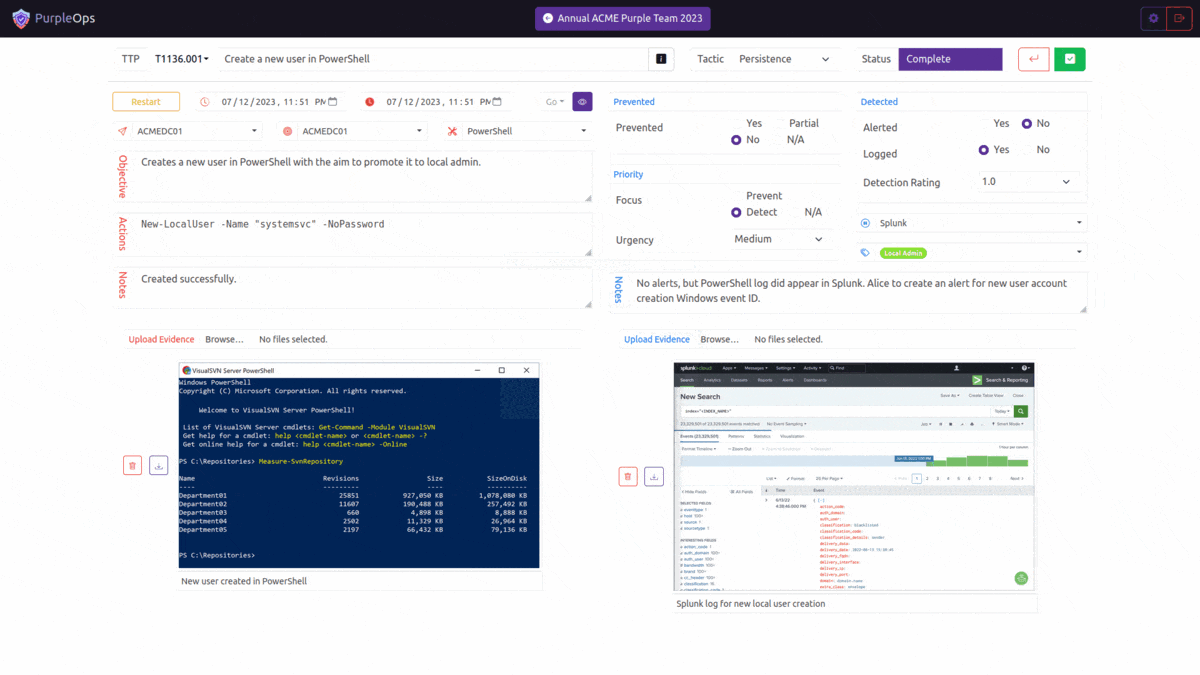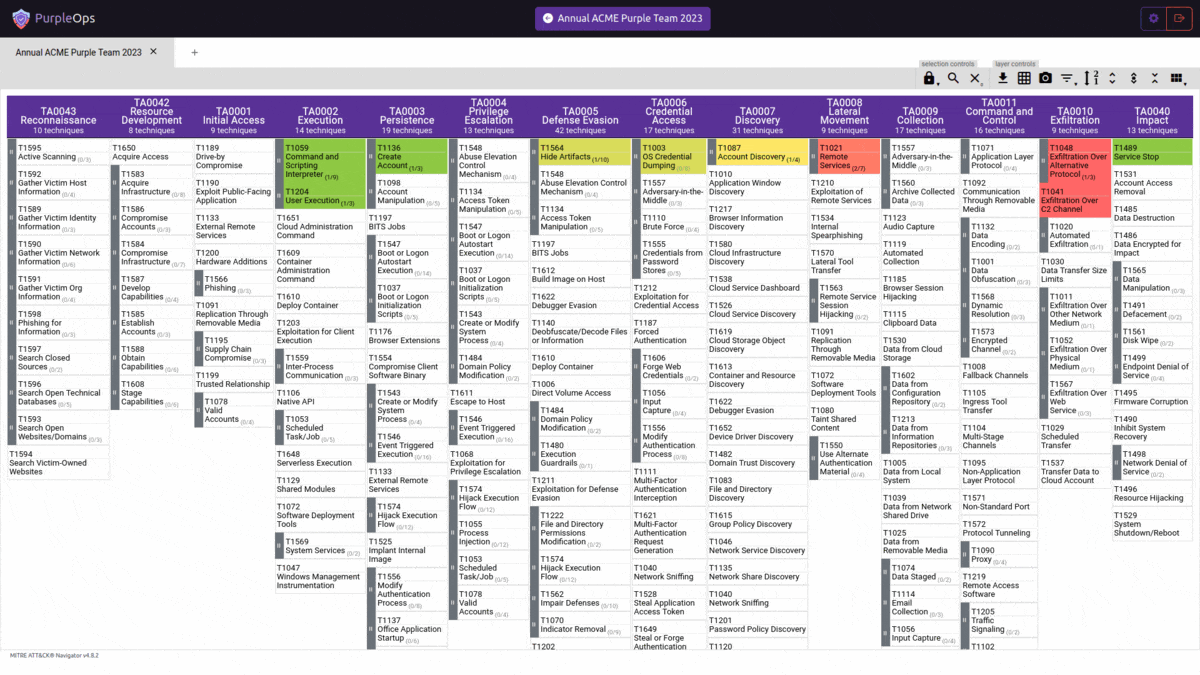 cybercx-sta/purpleops
オープンソースのセルフホスト型パープルチーム管理Webアプリケーション。
 aaaguirrep/offensive-docker
Offensive Dockerは、ターゲットへの評価を簡単かつ迅速に開始するための環境を作成するためによく使われる攻撃ツールを備えたイメージです。
 r-s0n/ars0n-framework
モジュール式のバグバウンティハンティングフレームワークで、偵察、サブドメイン列挙、脆弱性スキャンを自動化し、教育に重点を置いて、意欲的なセキュリティエンジニアが実際のAppSec概念を学ぶのを支援します。
 rajanagori/nightingale
Nightingale Docker for Pentestersは、ペネトレーションテストと脆弱性評価に特化した包括的なDocker環境です。セキュリティ専門家向けに、効率的な脆弱性評価・ペネトレーションテスト(VAPT)に必要なすべての基本的なツールとユーティリティがあらかじめ設定されており、セ…
 ronin-rb/ronin
Roninは、セキュリティ研究と開発のためのフリーでオープンソースのRubyツールキットです。Roninはまた、サードパーティのgitリポジトリを介したコード、エクスプロイト、ペイロードなどの迅速な開発と配布を可能にします。
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…