#1
 thomastjdev/wmd
ITセキュリティツールのためのPythonフレームワーク
 bishopfox/zigdiggity
Bishop FoxによるZigBeeハッキングツールキット
 0xm3r/cgpwn
ハードウェアハッキング、RE(fuzzing, symEx, exploiting等)、およびwargamingタスクのための軽量VM
 jack-new-project/zeebsploit
ペネトレーションテスト向けモジュラー型エクスプロイトフレームワーク。自動ペイロード生成、偵察モジュール、ポストエクスプロイト機能を備えています。
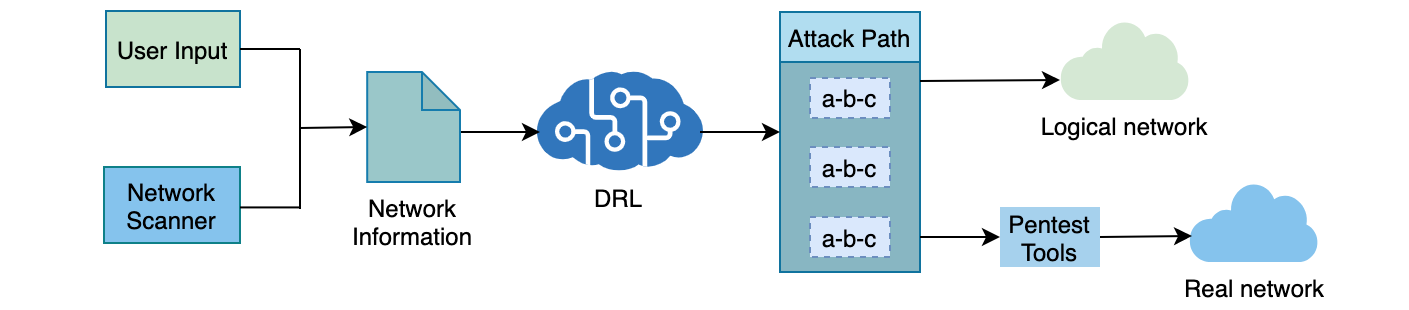 crond-jaist/autopentest-drl
AutoPentest-DRL: 深層強化学習を用いた自動ペネトレーションテスト
 shinthink/blitzstrike
3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。
 und3rf10w/external_c2_framework
Python api for usage with cobalt strike's External C2 specification
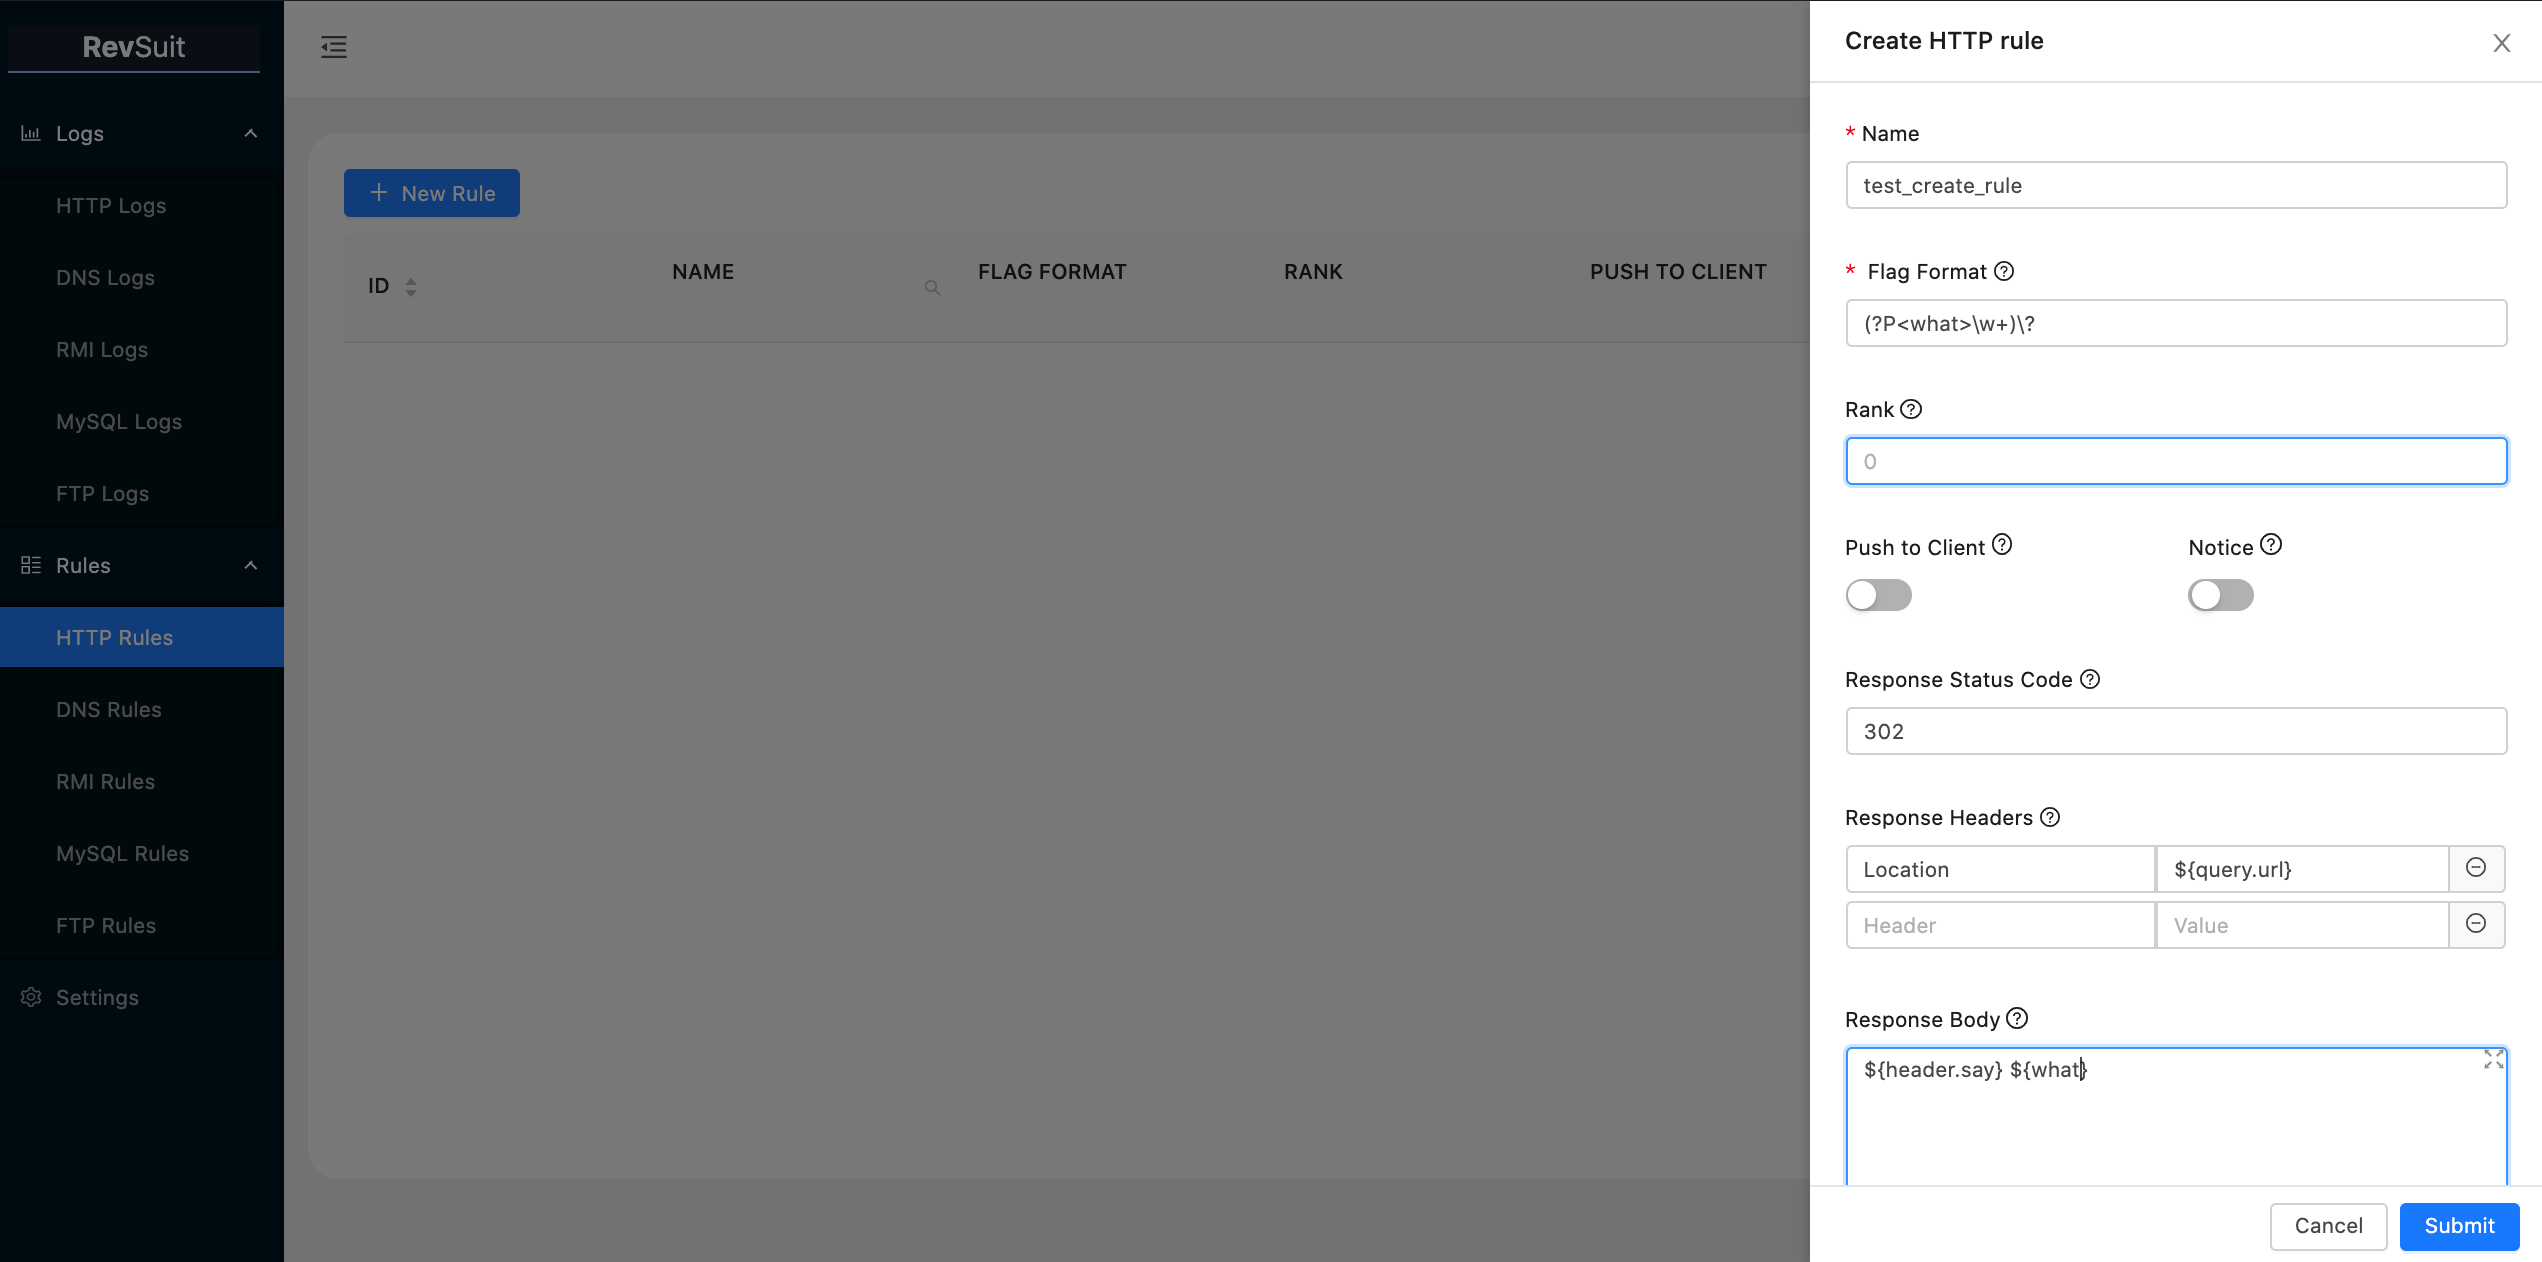 li4n0/revsuit
RevSuitは、ペネトレーションにおいてターゲットホストからの接続を受信するために設計された、柔軟で強力なリバースコネクションプラットフォームです。
 enkomio/alanframework
C2ポストエクスプロイテーションフレームワーク
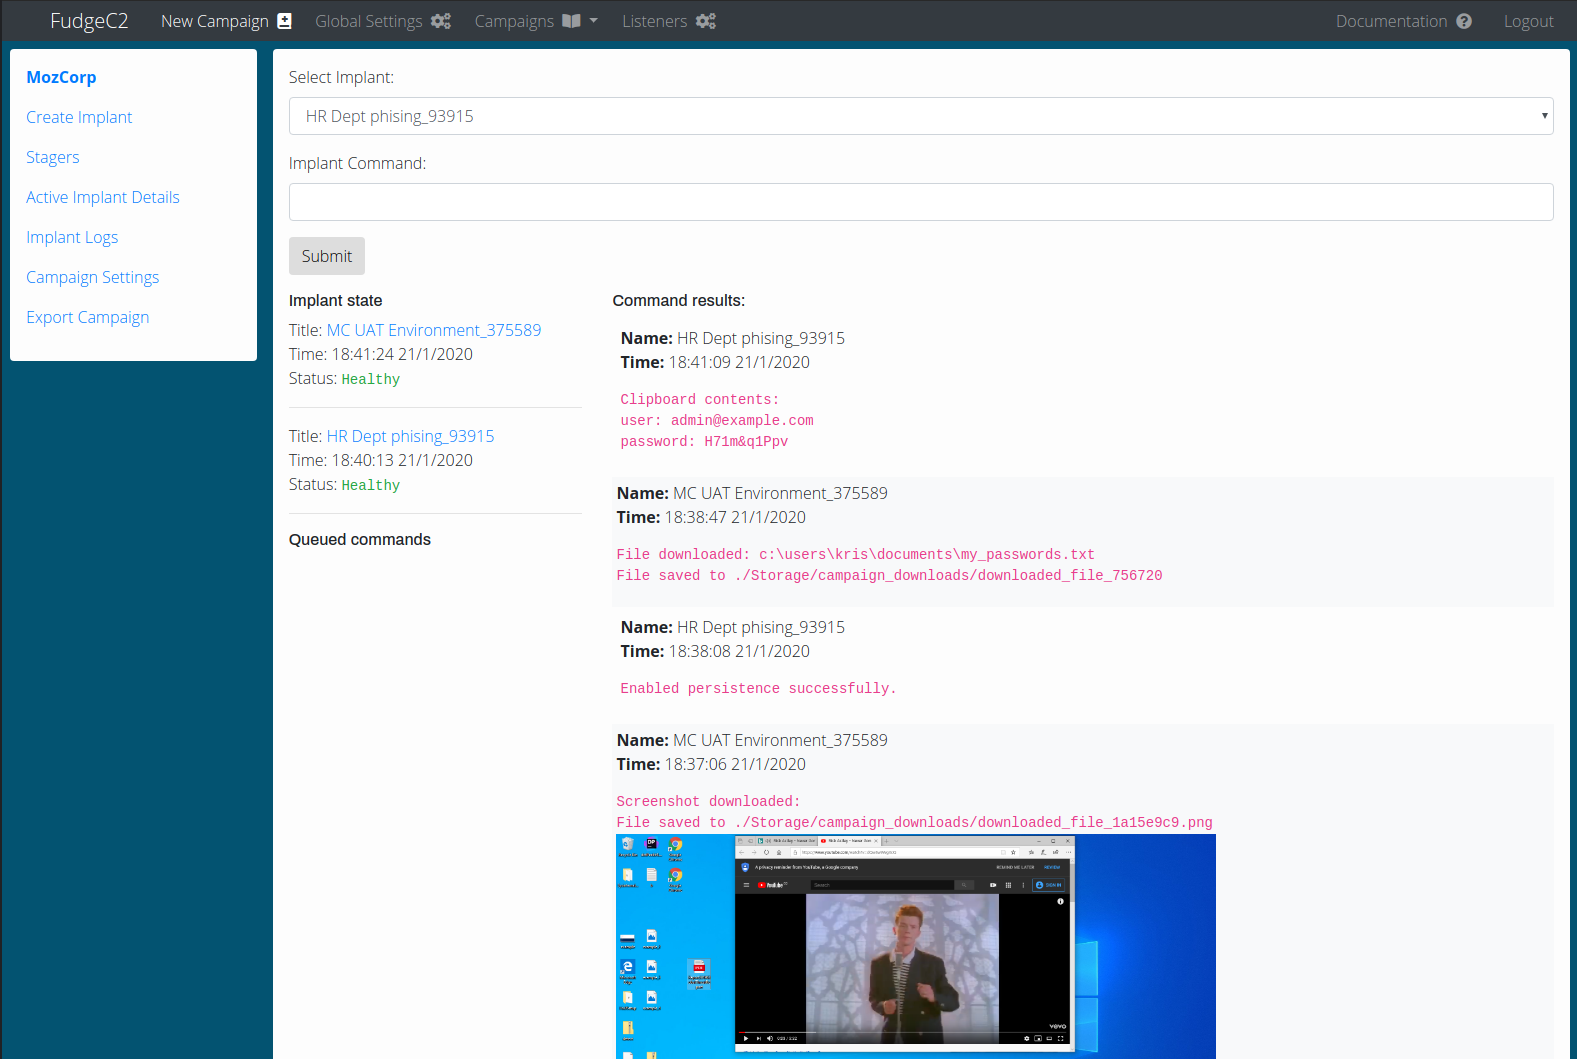 ziconius/fudgec2
FudgeC2 - チームコラボレーションおよびポストエクスプロイト活動のために設計されたコマンド&コントロールフレームワーク。
 catsploit/catsploit
Cyber Attack Techniques Scoring (CATS) を使用して Metasploit、Nmap、OpenVAS の統合を介し、最適な攻撃シナリオを選択・実行する自動化された侵入テストツール。
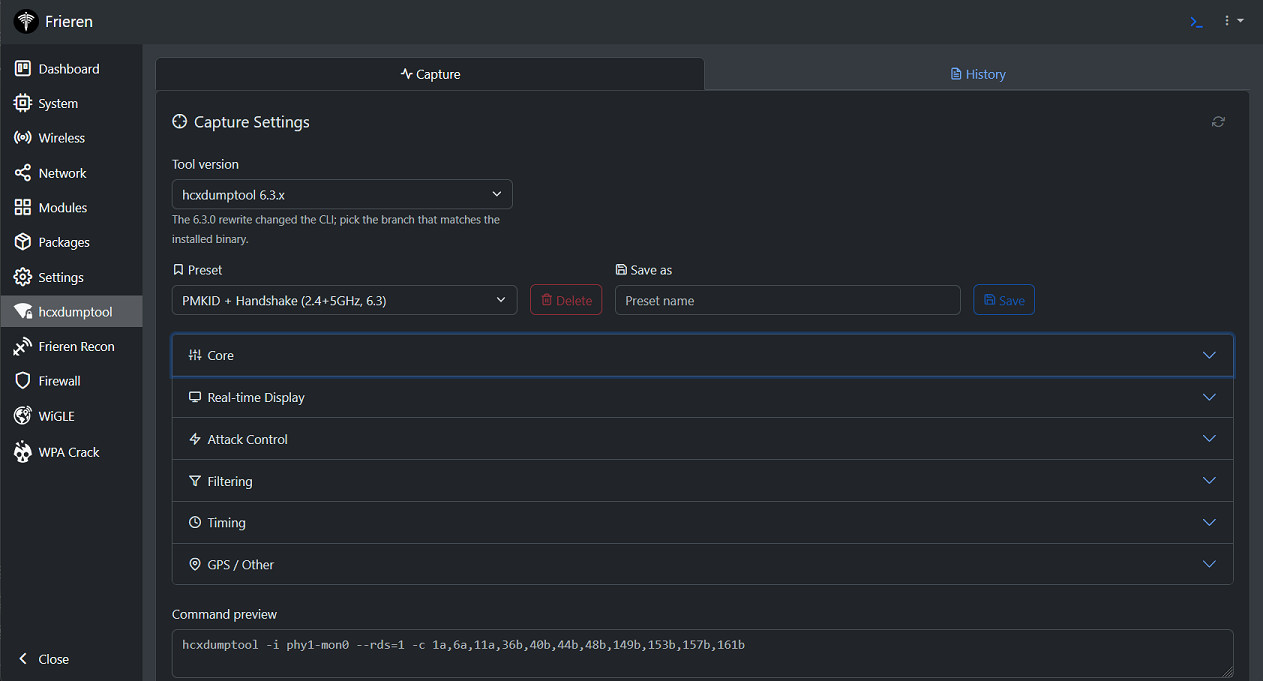 xchwarze/frieren
Frieren は、ルーターやシングルボードコンピューター(SBC)での使用を目的として設計されたマイクロフレームワークです。このフレームワークは、軽量で効率的、かつさまざまなハードウェアプロジェクトに統合しやすいように構築されています。
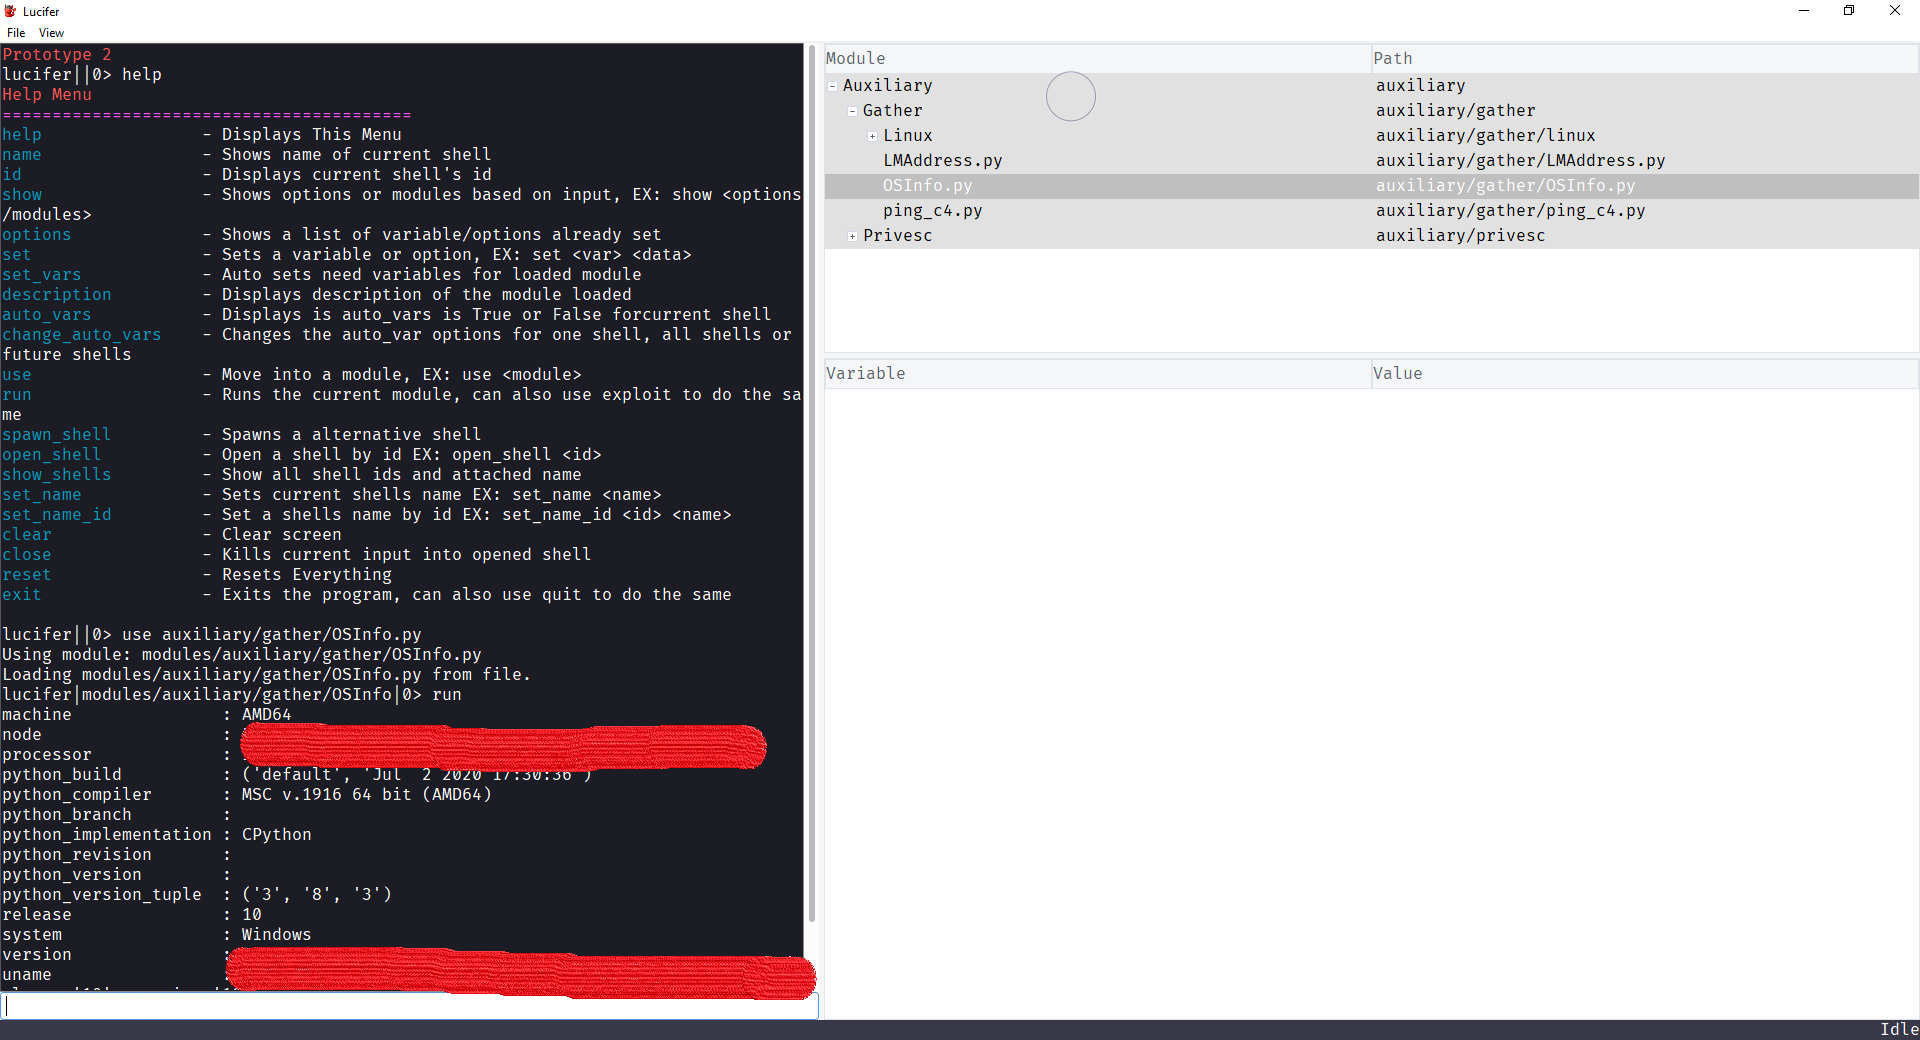 skiller9090/lucifer
強力な侵入テストツール。ローカル権限昇格、列挙、データ流出などの侵入タスクを自動化します... 自動化モジュールを使用または構築して、サイバーセキュリティ業務をスピードアップしましょう。
 fraunhofer-aisec/gallia
自動車のUDSインターフェース向け拡張可能なペネトレーションテストフレームワーク。再現可能なスキャン、診断トラブルコードの読み取り、モジュラープラグインアーキテクチャによる後処理を実現します。
 nccgroup/autopwn
ターゲットを指定し、それに対してツール一式を実行する。
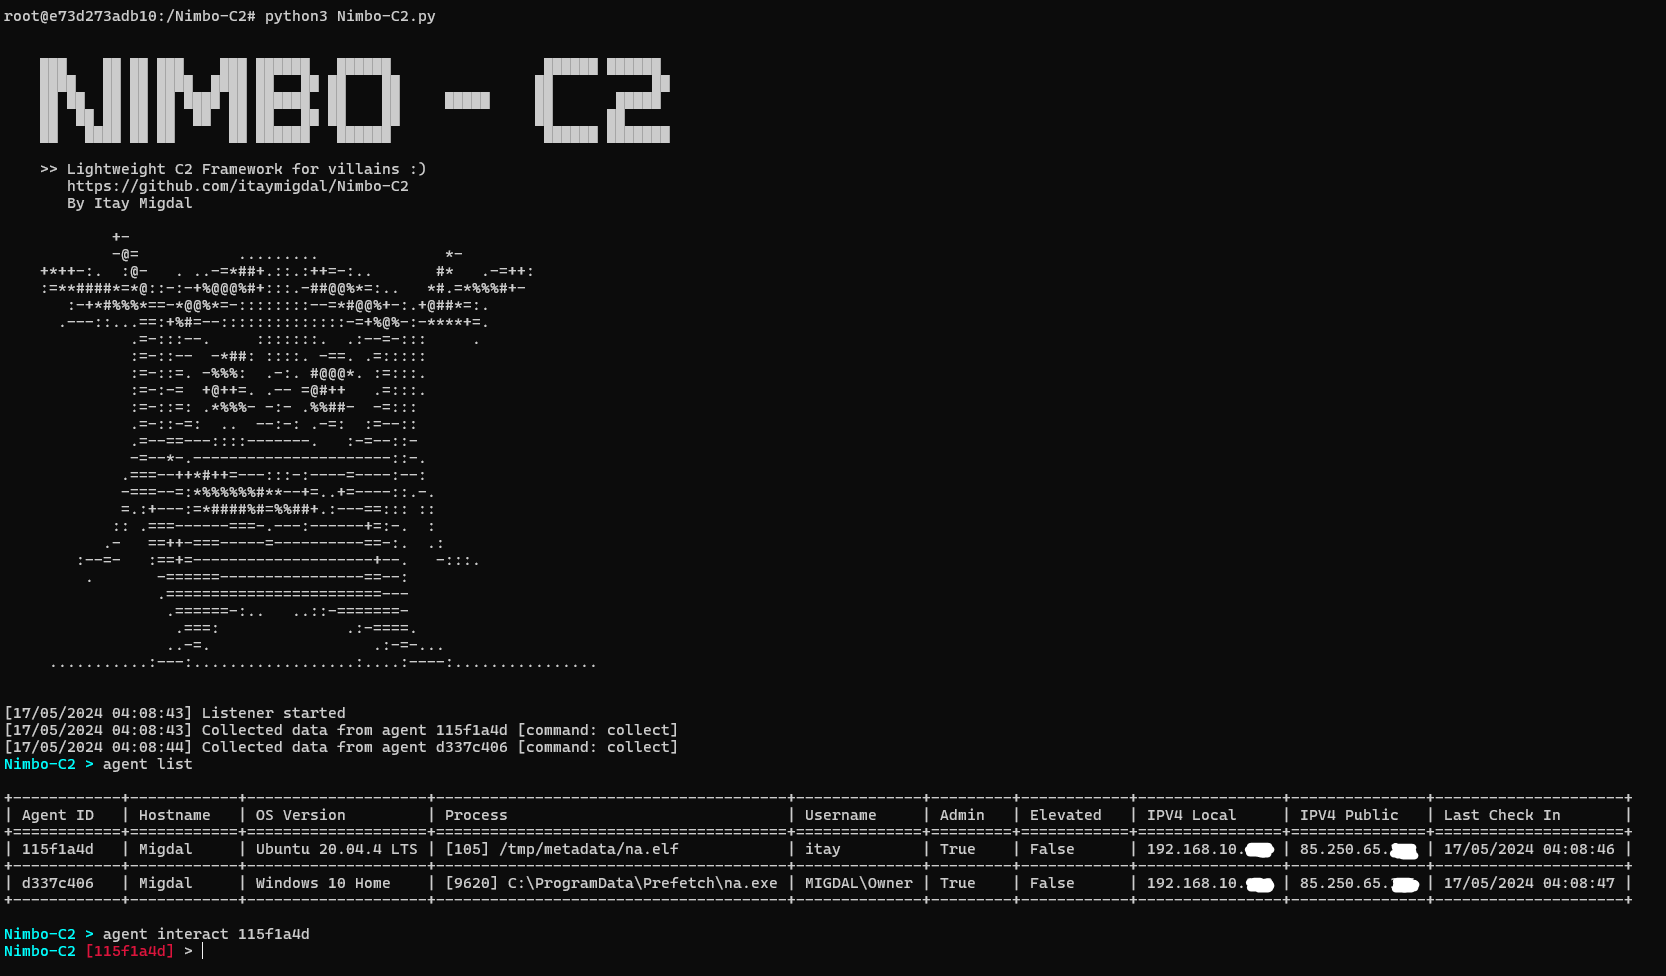 itaymigdal/nimbo-c2
Nimbo-C2は、もう一つの(シンプルで軽量な)C2フレームワークです。
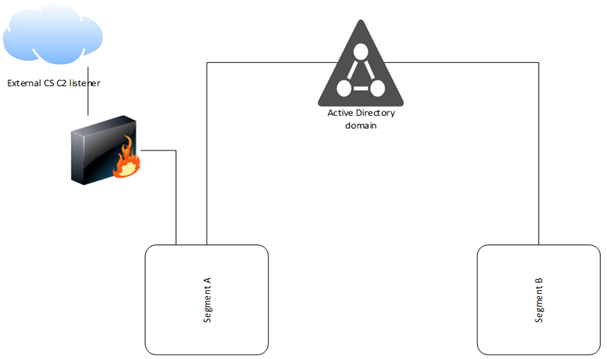 fox-it/ldapfragger
C2ツールは、セグメント化されたネットワーク内でのステルスなコマンド&コントロールのために、LDAPユーザー属性を介してCobalt Strikeビーコンデータをルーティングします。