#1
 kc57/awesome-pentest
優れたペネトレーションテストツールとリソースのリスト。
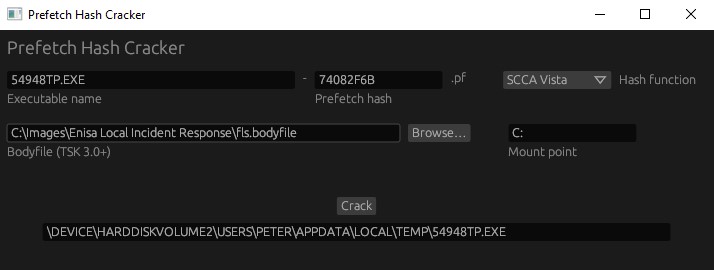 harelsegev/prefetch-hash-cracker
Windowsプレフェッチハッシュから完全な実行可能ファイルパスを復元するブルートフォースツール(bodyfilesを使用)。XP、Vista、2008のハッシュ関数をサポートし、フォレンジック解析向け。
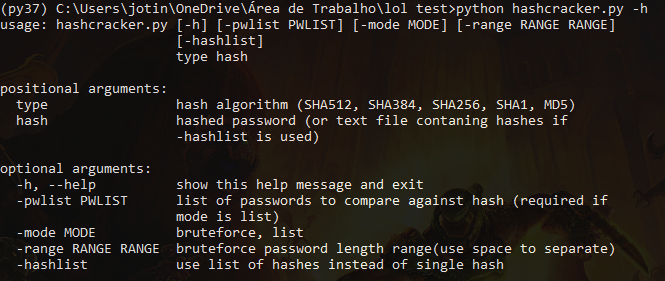 joaovdonaton/hashcracker
Pythonベースのハッシュクラッカー。SHA512、SHA256、SHA1、MD5などをサポート。ハッシュタイプの自動検出、ブルートフォース、パスワードリストモードを備え、単一またはバッチのハッシュクラッキングに対応。
 assurancemaladiesec/ad-description-password-finder
ADアカウントの説明を取得し、その中からパスワードを検索する
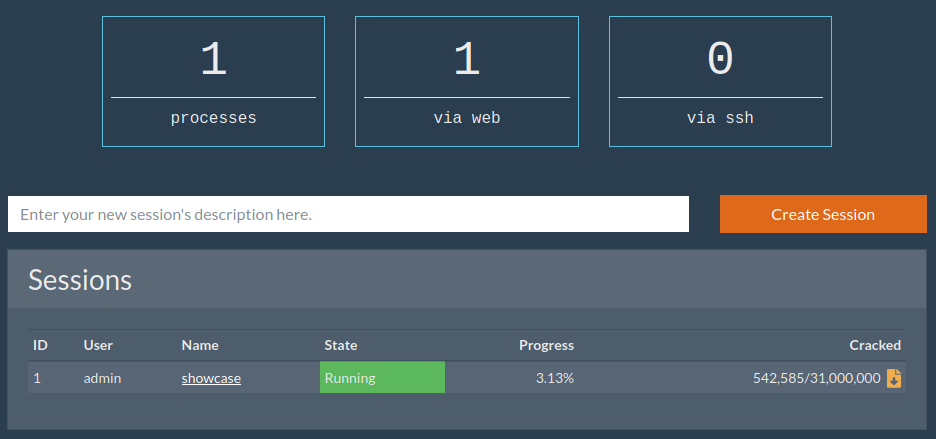 sadreck/crackerjack
WebベースのGUI for Hashcatで、セッション管理、マスク生成、ワードリスト対応、マルチユーザーアクセスによりパスワードクラッキングを簡素化します。

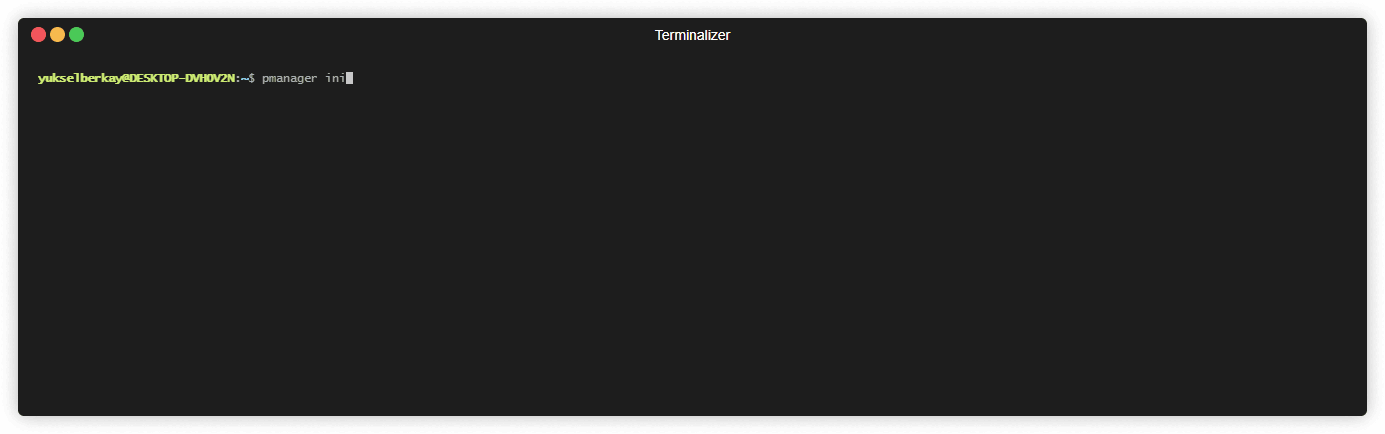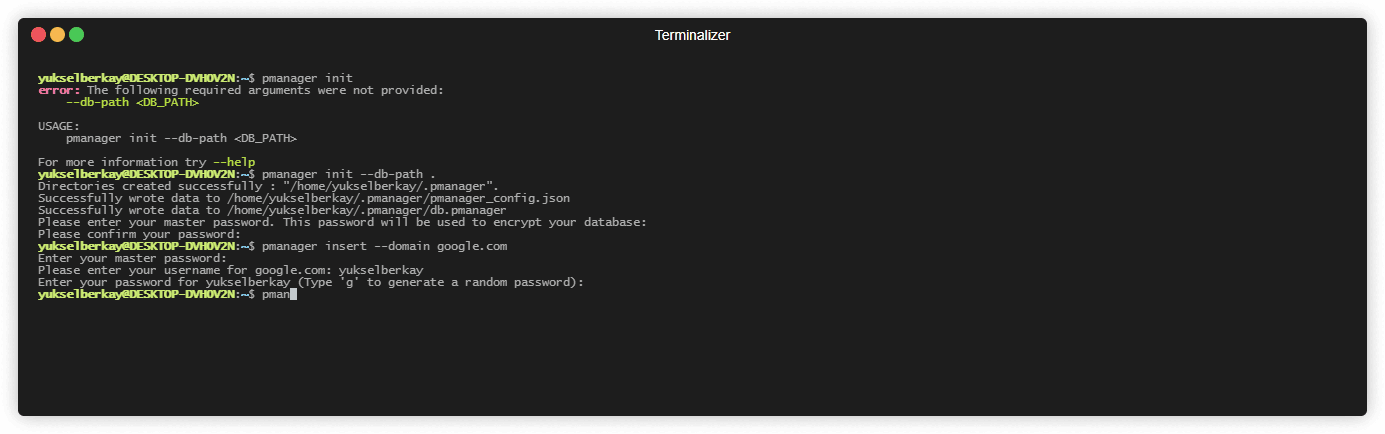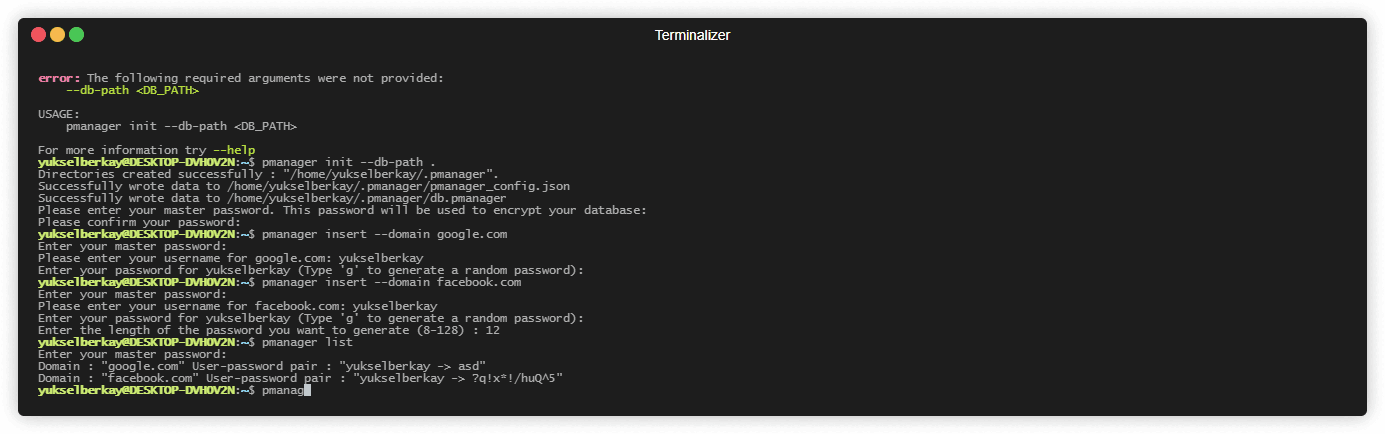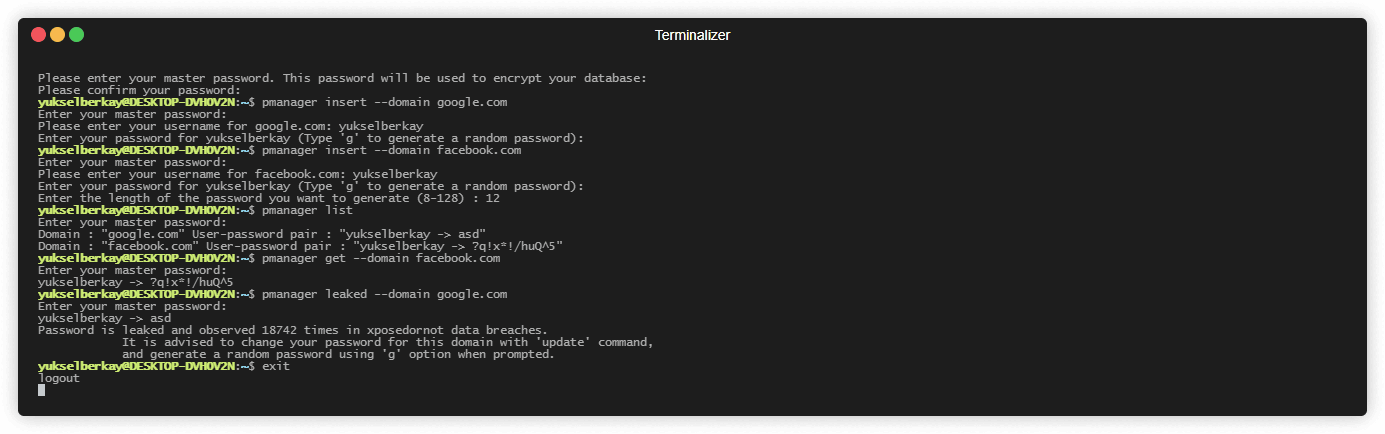 yukselberkay/pmanager
安全なオフラインデータベースにパスワードを保存し、取り出します。パスワードが以前に漏洩していないか確認し、標的型のパスワード再利用攻撃を防ぎます。
 pupi1985/marfil
MarfilはAircrack-ngスイートの拡張機能であり、WiFiネットワークのセキュリティを評価するために使用されます。これにより、長時間かかる辞書攻撃の作業を複数のコンピュータに分割することができます。
 sinfocol/vboxdie-cracker
VirtualBox ディスクイメージ暗号化パスワードクラッカー
 luisgg/ophcrack
タイムメモリトレードオフとレインボーテーブルを使用したWindowsパスワードクラッカー。Windows、macOS、Linux上でGUIを介してLMおよびNTハッシュをサポートします。
 k8gege/pyladon
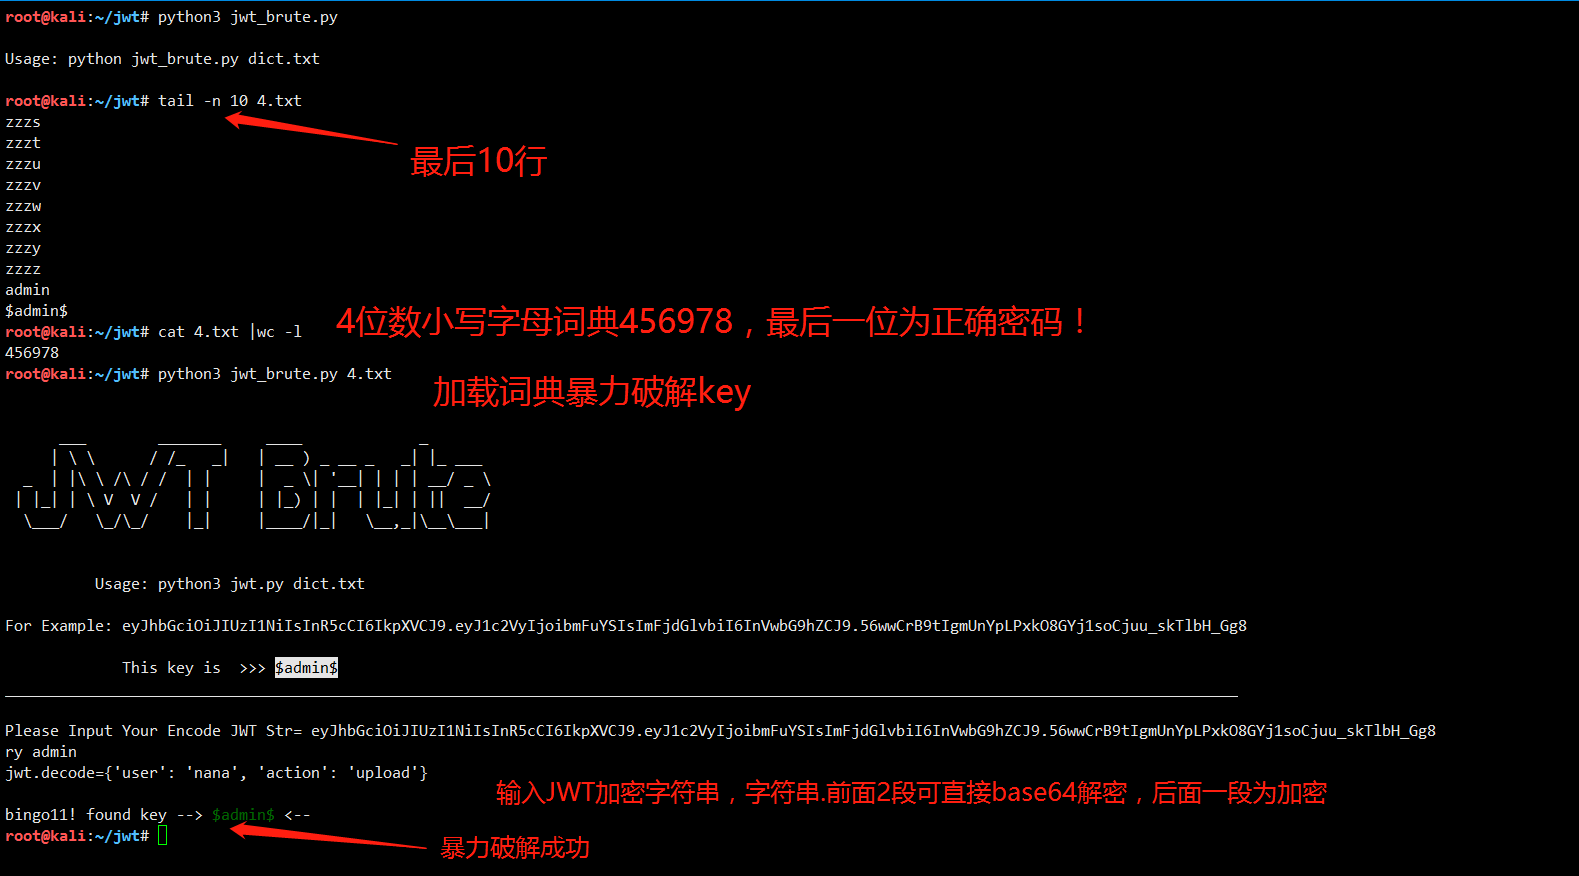
Ladon Scanner For Python、大規模ネットワークペネトレーションスキャナー & Cobalt Strike、脆弱性 / エクスプロイト / 検出 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 st1lly/dc-sonar
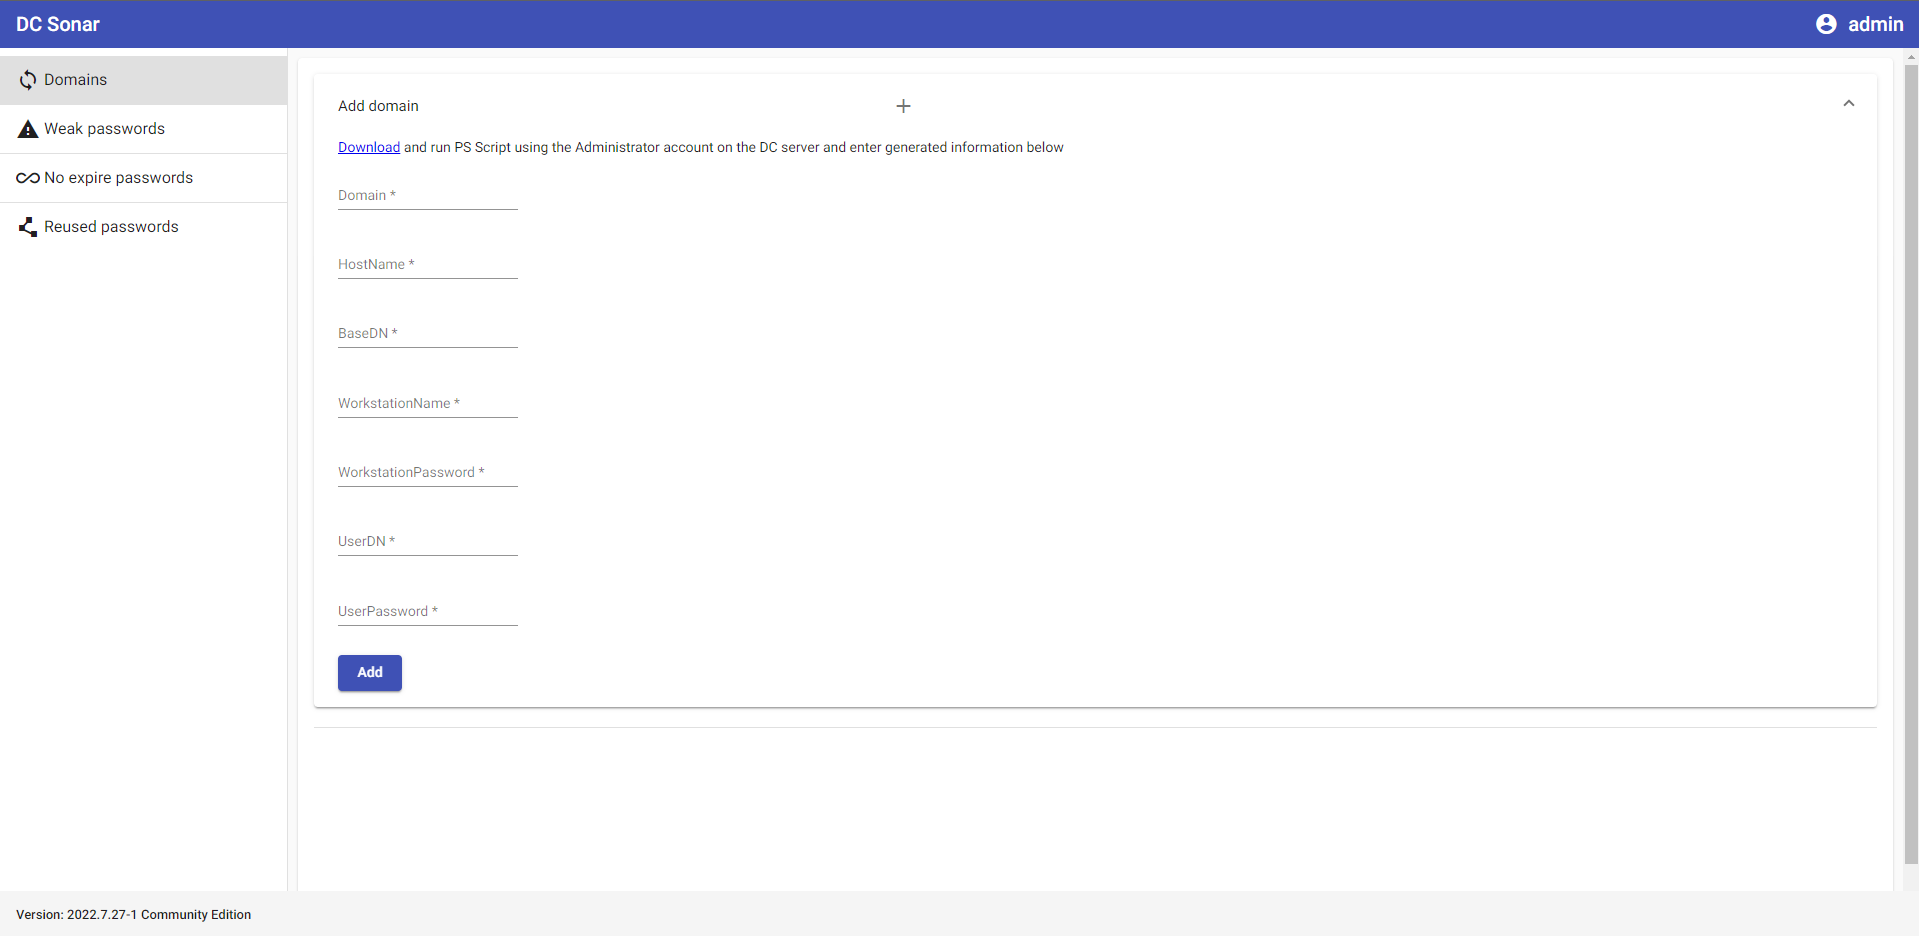
ユーザーアカウントに関連するセキュリティリスクをADドメインで分析する
 blacksnufkin/credshunter
CVE-2026-3609 の PoC - XIGNCODE3 xhunter1.sys のハンドルリークにより、PPLバイパスとLSASSダンプが可能
 icryo/rfcpwn
SAPへのRFCコールを利用した列挙および悪用ツールキット