
 #1
ハッシュ、暗号化されたソース、または総当たり攻撃/辞書攻撃によってパスワードを回復するためのツール。
Kitploit おすすめ
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413のTryHackMeルームウォークスルー。Outlook Moniker Linkの保護ビューバイパス、NTLMハッシュ漏洩、Responderによる認証情報キャプチャを扱う。
 faceless0x7/cve-2026-89012
CVE-2026-89012 用の Python エクスプロイト。Dolibarr の SQL フィルタ拒否リストをバイパスし、ブラインドブールオラクルを用いて REST API 経由でパスワードハッシュと API キーを抽出します。
 r3fr4kt/devvortex
HackTheBox Devvortexのウォークスルー。サブドメインファジング、Joomla API列挙、テンプレートベースのWebシェル、bcryptハッシュクラッキング、Apport-CLI CVE-2023-1326権限昇格を扱う。
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
CVE-2023-6063(WP Fastest Cache 1.2.2 以下における認証不要の時間ベースブラインドSQLインジェクション)のPython PoC。WordPressのパスワードハッシュとメールアドレスを抽出します。
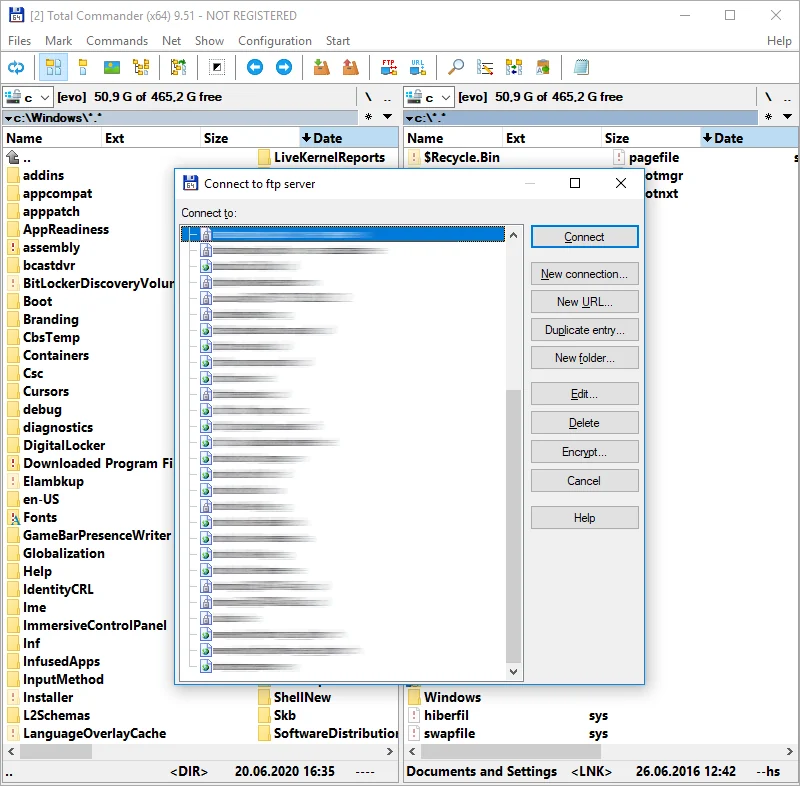 pelock/total-commander-ftp-password-recovery-tool-python
Total Commander FTPパスワード復元ツール for Pythonを使用すると、FTPプラグインを備えたすべてのTotal CommanderバージョンのFTPアカウントパスワード情報を復号化できます。
 qg5casz/walletool
BitcoinおよびLitecoinのwallet.datファイルから暗号通貨の秘密鍵とアドレスを抽出し、ウォレットの復旧とフォレンジック分析を可能にします。
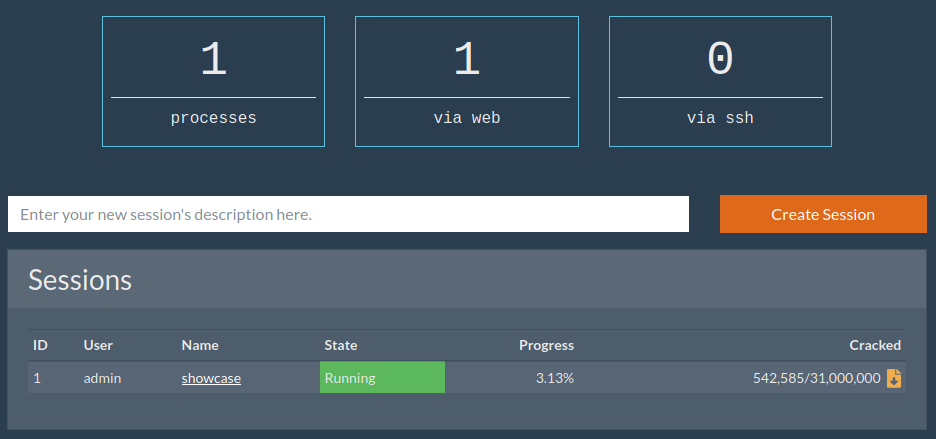 sadreck/crackerjack
WebベースのGUI for Hashcatで、セッション管理、マスク生成、ワードリスト対応、マルチユーザーアクセスによりパスワードクラッキングを簡素化します。
 s4larie/walletool
暗号通貨ウォレットのwallet.datファイルからウォレットデータを抽出するためのユーティリティ。
 brannondorsey/naive-hashcat
プラグアンドプレイのhashcatラッパー。事前設定された辞書攻撃、ルールベース攻撃、コンビネータ攻撃、マスク攻撃を使用してパスワードハッシュをクラッキングし、数十種類のハッシュタイプに対応し、復元された認証情報をpotファイルに書き込みます。
 frizb/hashcat-cheatsheet
OSCP/ペネトレーションテスト向けHashcatリファレンス:ハッシュ識別、Linux、Windows、アーカイブ、データベース、Kerberosチケットのクラッキング構文、およびルールベース攻撃。
 vatsal200600/stegolab
CTF&フォレンジック向けオールインワン画像ステガノグラフィーツールキット
 danyw24/zyxel-p870hn-hardware-hacking
むき出しのPCBからrootまで: UART経由でZyXEL P-870HN (BCM6368) をハードウェアハッキング — CVE-2025-0890 + CVE-2024-40891、自分のハードウェア上で。
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIRチャレンジ向けのネットワークフォレンジックwriteupとツール群:PCAPトラフィックからhex→Base64→XORのデータ窃取チェーンを解析し、その後CVE-2023-32784を介してプロセスメモリダンプからKeePassマスターパスワードを復元します。
 assurancemaladiesec/ad-description-password-finder
ADアカウントの説明を取得し、その中からパスワードを検索する
 dievus/powershellforpentesters
PowerShell for Pentesters コースのリポジトリ
 0xsyr0/vx-underground-wordlist
.zipファイルのパスワードをクラックするためのワードリスト
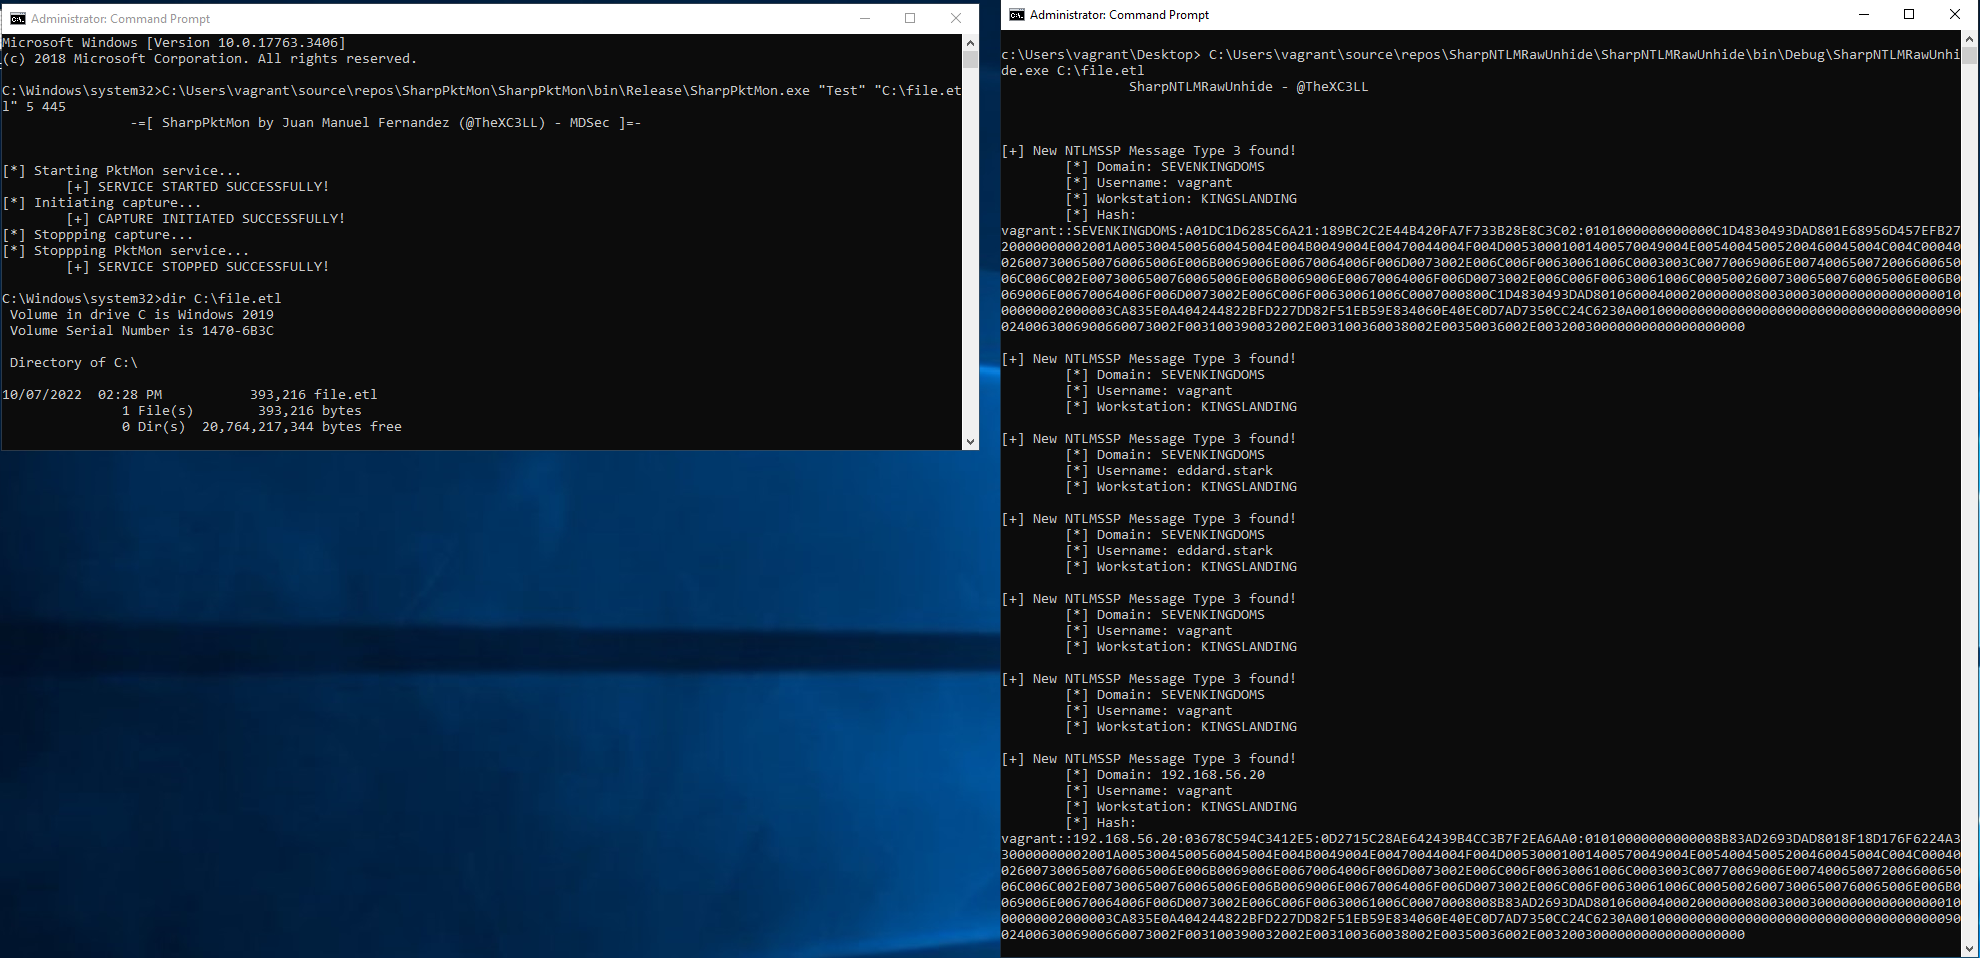 x-c3ll/sharpntlmrawunhide
NTLMRawUnHideのC#版








